TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

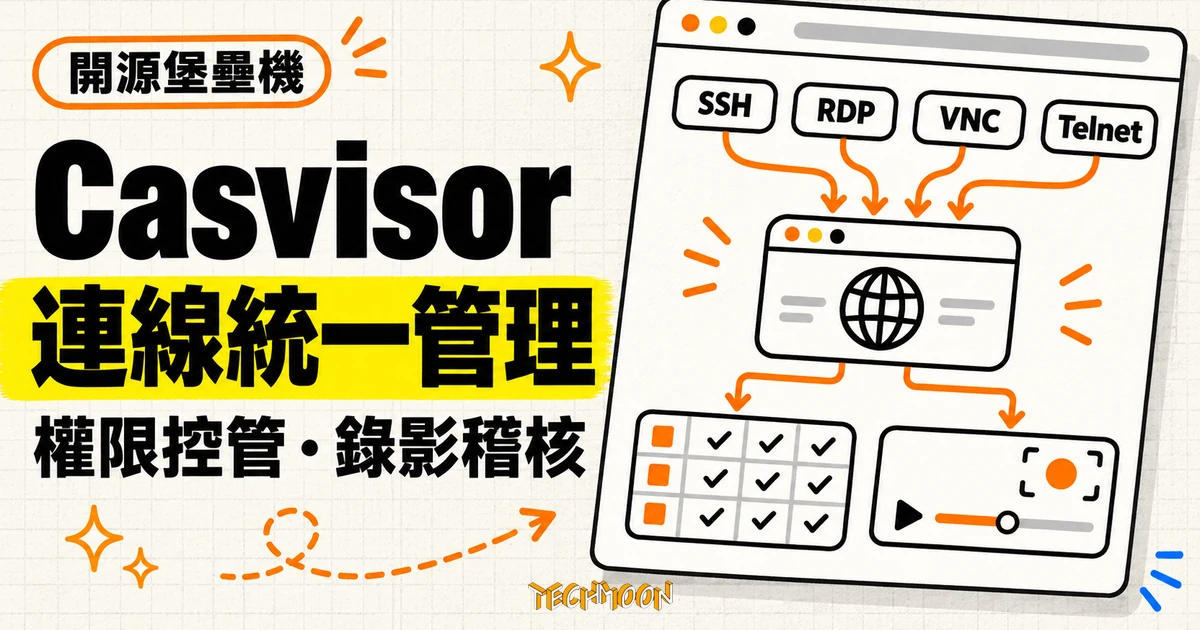
Casvisor 是 Casbin 作者打造的 Apache-2.0 開源堡壘機,把 SSH、RDP、VNC 與 Telnet 收進瀏覽器統一管理,權限細到能貼上不能複製、工作階段全程錄影可回放;不過預設配置下憑證以明文存進 SQLite、官方 compose 範例沒掛錄影卷,加密金鑰與持久化要自己補上,資料庫審計與 Kubernetes 則要到 JumpServer 找。
用 AI 摘要這篇文章:
伺服器一多,最先失控的往往不是機器,是「人怎麼連進去的」這件事。SSH 私鑰散落在每個人自己的電腦、Windows 主機另外開遠端桌面、離職交接時帳號忘了回收,等到要查「上週三晚上是誰在這台機器上跑了那條指令」,才發現根本沒有紀錄可查。解決這類問題的產品叫堡壘機(也有人叫跳板機),開源世界裡最有名的是 3 萬多顆星的 JumpServer,功能完整到接近企業級的特權存取管理平台;另一端則是 2023 年年中才動工的 Casvisor,出自權限引擎 Casbin 作者 Yang Luo 之手,走完全相反的路線:一個 Go 寫的單體程式、內建 SQLite、Docker 一行指令起來,把 SSH、RDP、VNC、Telnet 四種遠端連線收進瀏覽器,配上權限控制與全程錄影。如果你管的是個人的幾台 VPS(養機器的成本 可以先算過一輪)或小團隊的十來台機器,值得花十分鐘弄清楚它做得到什麼、以及預設配置裡有幾個坑得先處理。
Casvisor 的核心想法是在人與伺服器之間放一個統一入口。管理員把伺服器當成資產加進後台,建立使用者與使用者群組,再用授權規則決定誰可以碰哪些機器;使用者打開瀏覽器連上 Casvisor 的 19000 埠,就能連到被授權的資產,Linux 走 SSH 終端機、Windows 走 RDP 遠端桌面、舊設備走 Telnet、VNC 則用瀏覽器直接操作遠端桌面。終端機旁邊掛著 SFTP 檔案面板,上傳下載不用另外開工具。RDP 這條路不只是 Windows Server,開了遠端桌面功能的 Windows 10、11 也能接,部分用 FreeRDP 架起來的 Linux 桌面同樣在支援範圍內。
已經習慣本機客戶端的人不必改變工作方式。Casvisor 另外提供一個 SSH Gateway,Docker 映像預設開在 2222 埠,Xshell、scp、sftp、rsync、VS Code Remote 都能透過這個統一入口連資產,使用者先在後台登記自己的 SSH 公鑰,連線時的權限照樣由 Casvisor 管理。它還支援本地埠轉發,把目標資產的 RDP 或 VNC 埠轉到本機,再用 mstsc 或 VNC Viewer 接。這裡有條官方 README 寫得很明白的界線:埠轉發只負責讓位元組流過去,這類連線會被記成一筆工作階段、寫進日誌,但不會錄影;把資料庫客戶端接上這條隧道,也不代表 Casvisor 幫你做了資料庫審計,SQL 內容它既不解析也不留存。這條界線 2026 年 11 月中的原始碼還在往前推,最新的 commit 就是把「透過 SSH Gateway 轉發本地埠到 RDP、VNC 資產」做成正式功能,可見隧道是官方認可的用法,錄影豁免也就更需要使用者自己心裡有數。
技術上值得記一筆的是 RDP 的處理方式。Casvisor 用的是自家維護的 Go 語言 RDP 實作 gordp,支援 NLA 驗證、剪貼簿與檔案傳輸,高解析度螢幕與視窗縮放都有處理;VNC 的部分前端用 noVNC,密碼驗證在後端完成,瀏覽器拿不到 VNC 密碼。這代表整個系統就是一個 Go 二進位加一個 React 網頁,不需要在每台目標伺服器上裝 Agent,常規資產直接連就行。
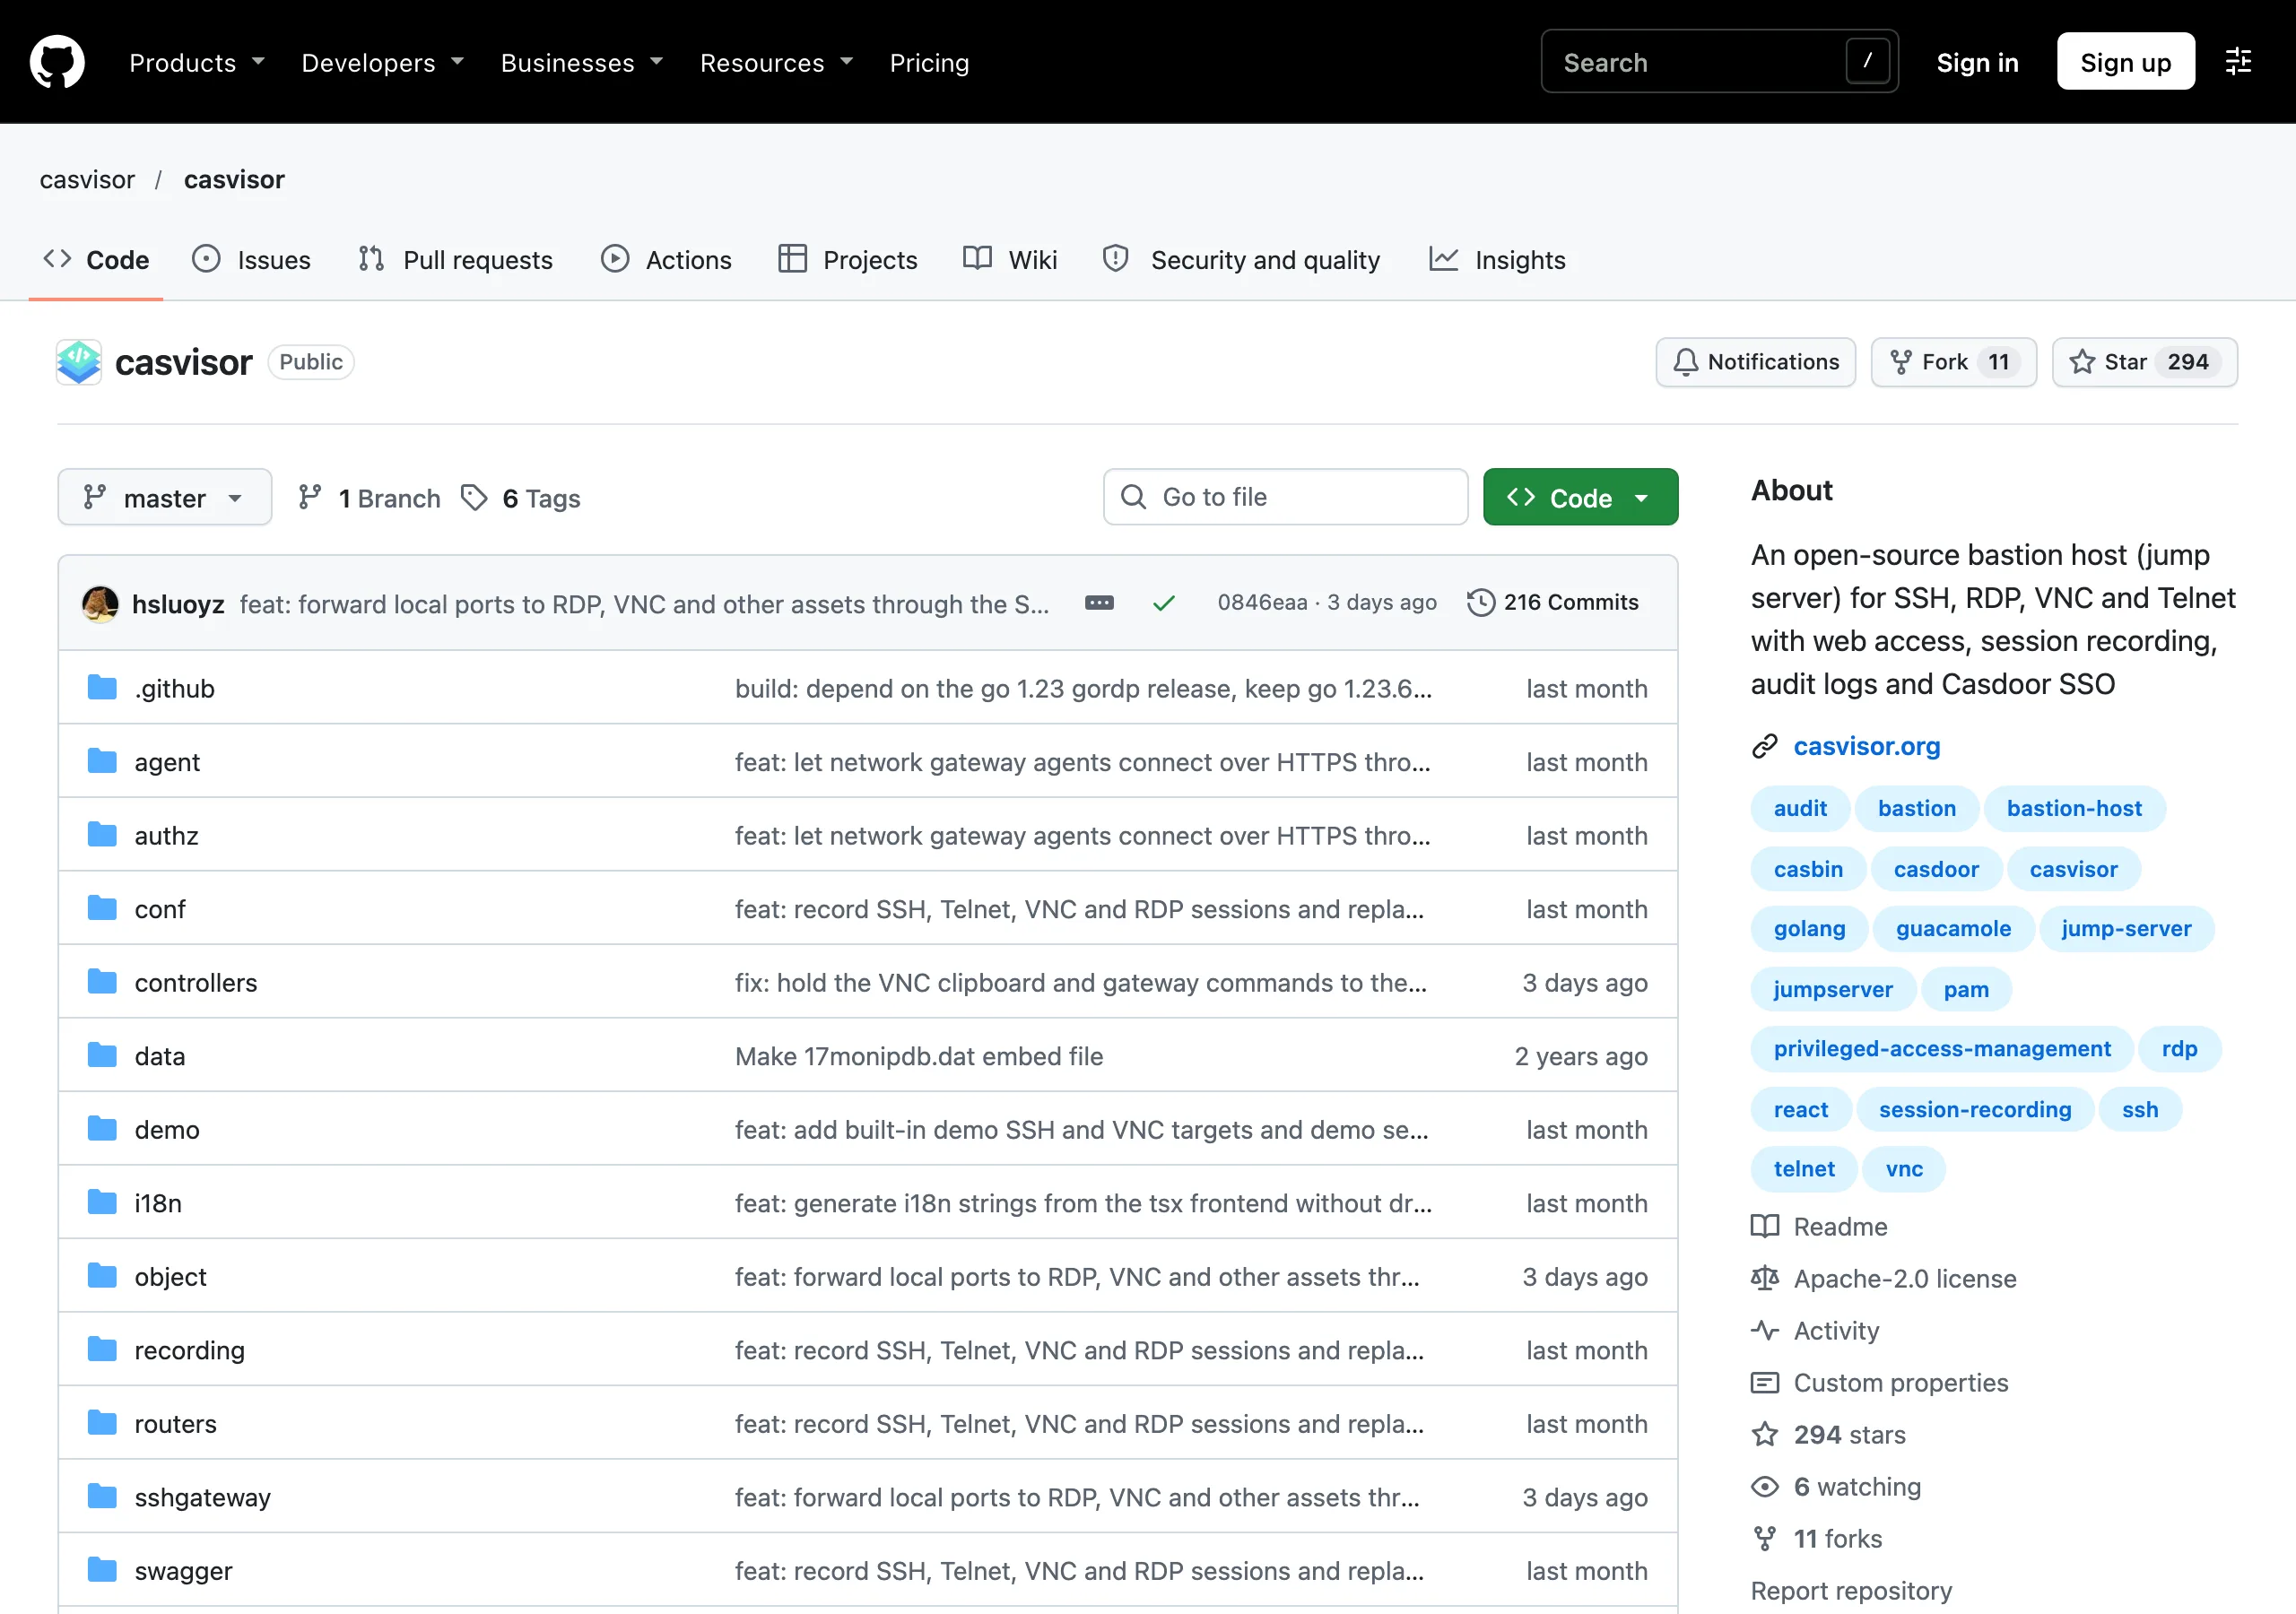
部署形態也反映同樣的極簡哲學。官方 Docker 映像啟動時若沒給 adminPassword 環境變數,會隨機產生管理員初始密碼印在容器日誌裡,docker logs 撈出來就能登入;資料庫預設 SQLite,一個檔案搞定,既有 MySQL 環境的人改兩個設定值就能換過去,不必為了它專門養一套資料庫服務。
多數人對權限管理的想像是「這個人能不能連這台機器」,Casvisor 再往下切了一層:授權規則裡的動作有六種,包括 Connect(連線)、Copy(複製)、Paste(貼上)、Upload(上傳)、Download(下載)、Forward(埠轉發),新增授權時介面預設勾的是連線、複製、貼上三項。換句話說,你可以讓外包廠商連得上正式環境的某台機器、可以貼上設定檔,但不能把伺服器上的客戶資料複製或下載帶走;也可以單獨關掉埠轉發,堵住前面提到的隧道用途。授權的綁定對象除了使用者與群組,還能對資產打標籤後按標籤發權限,機器一多時不必一條一條配。授權還能限定來源 IP 範圍與生效期限,權限被修改、刪除或到期時,已經建立的工作階段會直接被切斷,不用等對方自己斷線。
命令層面有正規表示式規則,匹配到的命令可以攔截或告警,瀏覽器終端機與 SSH Gateway 兩條路都適用。對 rm -rf 這類危險指令設一條規則,比事後看錄影補救來得即時。不過這套規則不是系統級防護,Linux 自己的帳號權限、sudo 設定與系統日誌還是基本功,命令規則只是多一道閘門。
權限引擎用的是 Casbin,這也是這個專案的血緣所在:作者同時是 Casbin 與單一登入系統 Casdoor 的作者。Casvisor 內建本地帳號系統,裝好就能建使用者、分群組、發權限;如果團隊需要 MFA、LDAP 或第三方登入,官方的答案是接上 Casdoor,也就是再多自架一套身分系統,這在評估總成本時要算進去。密碼相關的細節也留意一下:本地帳號的密碼政策是至少 8 個字元,介面語言有九種,中文只提供簡體,沒有繁體中文,台灣使用者得在簡中與英文之間選一個。
審計是堡壘機存在的理由,Casvisor 在這部分的設計比想像中細。SSH 與 Telnet 的工作階段錄影可以匯出成 asciicast 格式,這是終端機錄影的開放格式,用 asciinema 或任何支援的播放器都能重播,等於審計證據不綁在特定廠商的播放器上;RDP 與 VNC 的圖形工作階段則用播放時與即時操作同一套程式還原,看到的就是當時的畫面。命令紀錄不是把鍵盤敲擊全部存下來,而是從虛擬終端機螢幕讀取命令執行狀況,所以 Tab 補齊、歷史命令、行內編輯都記得到;相對地,vi、top 這類全螢幕互動程式內部的操作就無法完整捕捉,官方文件對此並不諱言。檔案傳輸與透過 API 執行的修改也會進操作日誌,管理端隨時能看到誰連著線、連的是哪台機器,可以即時旁觀進行中的連線,也能強制終止看起來不對勁的工作階段。
幾個現實限制要放進採購判斷裡。錄影存在本地目錄(Docker 部署時是容器裡的 /recordings),沒有 S3 或物件儲存選項,磁碟壞了、容器刪了又沒備份,錄影就跟著消失;保留天數可以設定,但預設是不設,也就是一直累積到磁碟滿為止,不想當儲存管理員的話,recordingRetentionDays 這個值要自己給。錄影功能本身預設開啟,有需要時可以用 disableRecording 關掉,關掉之後工作階段與日誌還在,只是沒有畫面。另一個容易誤會的點:Telnet 接進堡壘機不會自動變安全,Telnet 協定本身不加密,交換器或舊設備的管理流量在 Casvisor 與目標之間仍是明文,經過網際網路或不受信任的網路時,該換 SSH 的還是要換。
讀原始碼比讀宣傳文案可靠,這個專案正好有兩處值得攤開來看,兩處都跟「照著官方預設跑」有關。
先看憑證加密。README 的功能清單寫著「密碼與私鑰在資料庫中加密」(Passwords and private keys are encrypted in the database),但實作是條件式的:object/credential.go 裡的加密函數先讀設定檔的 credentialKey,這個鍵有設值才用 AES-256-GCM 把密碼與私鑰加密後存進資料庫;鍵是空的話,函數直接把明文原樣寫入。而預設的 conf/app.conf 裡根本沒有 credentialKey 這個設定項。把兩件事放在一起:照預設部署,所有資產的伺服器密碼與 SSH 私鑰是以明文存在 SQLite 檔案裡的,README 那句話要到管理者自己補上加密金鑰才成立。專案有提供一個事後補救函數 EncryptAssetCredentials,設好金鑰重啟後能把既有明文批次加密,算是有誠意,但「預設即明文」這件事,文件沒有講。對把堡壘機當安全設備來買的人,這是全文最該記住的一條:加密金鑰要當成上架前就補上的必做項。
另一處落差在錄影的持久化。README 的快速開始指令掛了兩個卷,資料庫與錄影目錄都有;但倉庫裡的 docker-compose.yml 只掛了 casvisor-db:/db 一個卷,錄影目錄沒掛。照 compose 部署的人第一次重建容器時,資料庫還在、審計錄影全部消失,而且沒有任何錯誤訊息提示。這不是理論推演,兩份檔案都在 master 分支上,一個掛了一個沒掛。要用 compose 部署,把 casvisor-recordings:/recordings 補進 volumes 就解決,問題在於你得先知道有這件事。
部署面還有幾個預設值值得順過一次。Web 介面與 API 都在 19000 埠,官方也提醒別讓管理後台無保護地裸露在網際網路上,正式使用要套 HTTPS、限制可連線的來源;SSH Gateway 在 Docker 映像裡由環境變數開在 2222 埠,用二進位自行部署的人則要在設定檔給 sshGatewayPort 才會啟動,不給就是關閉狀態。這些預設湊起來描出一種使用哲學:功能都在,但安全姿態要自己抬到定位,預設值只保證「跑得起來」。
資產不在同個機房、或躲在 NAT 後面時,Casvisor 提供兩種接法。若目標網路裡有一台它能 SSH 登入的機器,可以直接拿那台當網路跳板,代價是對方的 sshd 要開 AllowTcpForwarding;連跳板都沒有,就在內網找一台機器跑 Casvisor Agent,Agent 是同一顆 casvisor 二進位,一條帶 –server 參數的指令讓它主動往外用 WebSocket 連回 Casvisor 伺服器,不在內網開任何監聽埠,管理端還能在網關上設 Allowed Networks,限定 Agent 能觸達的網段,避免一台內網機器變成整個內網的萬用通道。對辦公室內網與雲端混合的環境,這個設計省掉開防火牆洞的麻煩。
憑證託管把伺服器帳號密碼與私鑰集中存放,連線時自動帶入,不必把密碼發給每個使用者;SSH 主機金鑰與 RDP 憑證則在首次連線時釘選指紋,之後指紋變了就拒絕連線,避免連到被掉包的機器還不自知,當然首次連線時自己仍要確認對方身分。要注意的是它只負責保存與使用,不做自動密碼輪換,資產密碼的更換週期還是人工流程,共用帳號的團隊要把這條列入自己的作業規範。另外每個資產只能掛一組系統帳號,要讓不同人用不同帳號登同一台機器,目前得靠建多個資產解。
主機系統更新管理是個意外驚喜:Linux 資產能掃描待安裝的系統更新,辨識 apt、dnf、yum 幾種套件管理器後發起安裝與重啟,Windows 走 Windows Update,多台機器一起更新時省不少重複操作。實作就在原始碼的 patch_linux_host.go 與 patch_windows_host.go 裡,掃描用的就是各發行版自己的套件指令,沒有魔術。
這個品類的選擇題幾乎一定會碰到 JumpServer,兩者的差距用數字看最清楚:JumpServer 從 2014 年發展到今天,超過 3 萬顆星、GPL-3.0 授權、多組件架構;Casvisor 是 2023 年年中才開始的專案,近 300 顆星、Apache-2.0 授權、單體應用。定位上 JumpServer 是完整的特權存取管理平台,資產類型涵蓋 Kubernetes、資料庫、網站應用,企業級功能多;Casvisor 只做四種遠端協議的統一入口與審計,換到的是十分鐘內部署完成、幾乎零相依的維運負擔。授權條款也值得看一眼:GPL-3.0 對修改後的散布有原始碼公開義務,拿去改造成公司內部產品線要留意義務邊界;Apache-2.0 則寬鬆得多,商用嵌入、二次封裝都沒有這層顧慮,這對想把堡壘機能力包進自己方案的整合者是真實差異。社群規模同樣反映支援力道:JumpServer 的 issue 數以千計,Casvisor 到 2026 年 11 月中為止整個 issue 追蹤器只有一筆紀錄,遇到問題十之八九要自己讀原始碼,或到官方在 README 掛的 LINUX DO 社群發問。
| 面向 | Casvisor | JumpServer |
|---|---|---|
| 定位 | 輕量堡壘機 | 特權存取管理(PAM)平台 |
| 授權 | Apache-2.0 | 社群版 GPL-3.0 |
| 遠端協議 | SSH、RDP、VNC、Telnet | SSH、RDP、VNC、Telnet 等 |
| 資料庫審計 | 無原生支援 | 支援資料庫資產與網頁資料庫存取 |
| Kubernetes | 不支援 | 支援 |
| 部署形態 | 單一 Go 二進位或 Docker | 多組件,可單機或分散式 |
| 預設資料庫 | SQLite | PostgreSQL 等 |
| GitHub 星數 | 約 300 | 超過 31,000 |
| 專案起點 | 2023 年 7 月 | 2014 年 |
表中星數與功能對照以 2026-11-17 查詢兩個專案的 GitHub 倉庫與官方文件為準;JumpServer 部分進階能力(如 Magnus 資料庫協議代理)屬企業版授權範圍,社群版的功能邊界以官方文件為準。
還有一個現況要如實交代:Casvisor 的官網 casvisor.org 目前連不上,瀏覽器會收到 HTTP 402,回應標頭顯示 Vercel 的 DEPLOYMENT_DISABLED,也就是官方自己在 Vercel 上的部署處於停用狀態。這不影響使用:GitHub 倉庫三天前還有程式碼推送、線上 demo(demo.casvisor.com)正常、Docker Hub 映像十月下旬才更新過、發布版本到 v1.111.0,只是文件入口暫時只剩 GitHub README。對自架工具來說,原始碼與映像活著比行銷頁面活著重要,但一個連官網都停擺的訊號,也提醒你別對它的長期支援抱太多期待;好在 Apache-2.0 加單體架構,真的停更了自己接手維護的門檻也不高,一整個 Go 倉庫讀得完的程度。
回到一開始的判斷題。你的伺服器不到十台、使用者就自己加一兩個同事,想有個統一入口、能發權限、出事能調錄影,不想為此架 PostgreSQL、訊息佇列跟一堆容器,Casvisor 就是為這個場景做的,Docker 一行指令加三個配置調整(加密金鑰、錄影卷、保留天數)就能上線;搭配 DPanel 這類 Docker 管理面板或 Uptimeflare 監控,個人的伺服器維運工具組合就相當完整。反過來,如果你的清單裡有資料庫操作要審計、Kubernetes 叢集要管、需要自動密碼輪換或申請審批流程,Casvisor 目前都沒有,這些是 JumpServer 的主場;至於只有自己一台機器、連線用 SSH 金鑰就搞得定的人,老實說不需要堡壘機,先把 NAS 上的 Docker Compose 模板玩熟比較實際。想先摸摸介面,demo.casvisor.com 可以直接操作;決定要架,從 Docker Hub 拉映像或 clone GitHub 倉庫 casvisor/casvisor,README 就是目前最完整的文件。