TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
Privacy Sexy(privacy.sexy)把 Windows、macOS、Linux 的隱私調整做成 1,195 個可勾選項,腳本全程在瀏覽器本機生成、零上傳。實測發現專案已凍結逾 17 個月:單人維護、Revert 只能部分還原、All 預設會生成 11,000 行腳本並觸發官方警告。能用,但別把它當保養中的產品。
用 AI 摘要這篇文章:
Privacy Sexy(privacy.sexy)是一個開源的隱私調整工具:你在網站上勾選想要的調整項,瀏覽器當場把這些勾選編譯成一份可以執行的腳本,Windows 出批次檔、macOS 與 Linux 出 shell 腳本,下載後自己決定要不要跑。它存在已經快七年,GitHub 上有超過 6,000 個星標,採 AGPL-3.0 授權。
2026 年還值不值得用它?我的判斷拆成兩半。它最核心的承諾(腳本在你的瀏覽器裡生成、過程零上傳)此刻依然成立,我在無頭瀏覽器裡從載入、勾選到套用預設全程側錄,30 出頭個請求全部只打向 privacy.sexy 自己,沒有任何一筆把勾選內容送出去;站也還活著,功能完整可用。但另一面是:它的腳本庫、發行版與程式碼主線全部停在 2025 年春天,整個專案六年多來幾乎由一個人扛,現在停了。
所以比較誠實的用法是:把它當成一座還能運作、但停產保養的武器庫。要用的話,先接受兩個前提,腳本停在 2025 年 4 月的系統樣貌上,以及「還原」只覆蓋部分調整。這篇我會把這兩個前提逐一攤開。也要先交代我的實測範圍:停在官網行為層與原始碼,我沒有把生成的腳本跑在自己的電腦上,所以文中不會出現任何「跑完之後系統變得如何」的效果宣稱。
整個工具的架構其實很單純,單純到值得先講清楚,因為它同時解釋了「為什麼零上傳」和「為什麼站壞不了」。privacy.sexy 的網站是一個放在 Amazon S3 與 CloudFront 上的靜態頁面,沒有後端伺服器;所有調整項定義在三份 YAML 檔案裡(Windows、macOS、Linux 各一份),跟著網頁一起送進你的瀏覽器。你勾選、套用預設、看腳本內容,全部發生在本機的 JavaScript 裡,最後按 下載 或 複製 把成品帶走。
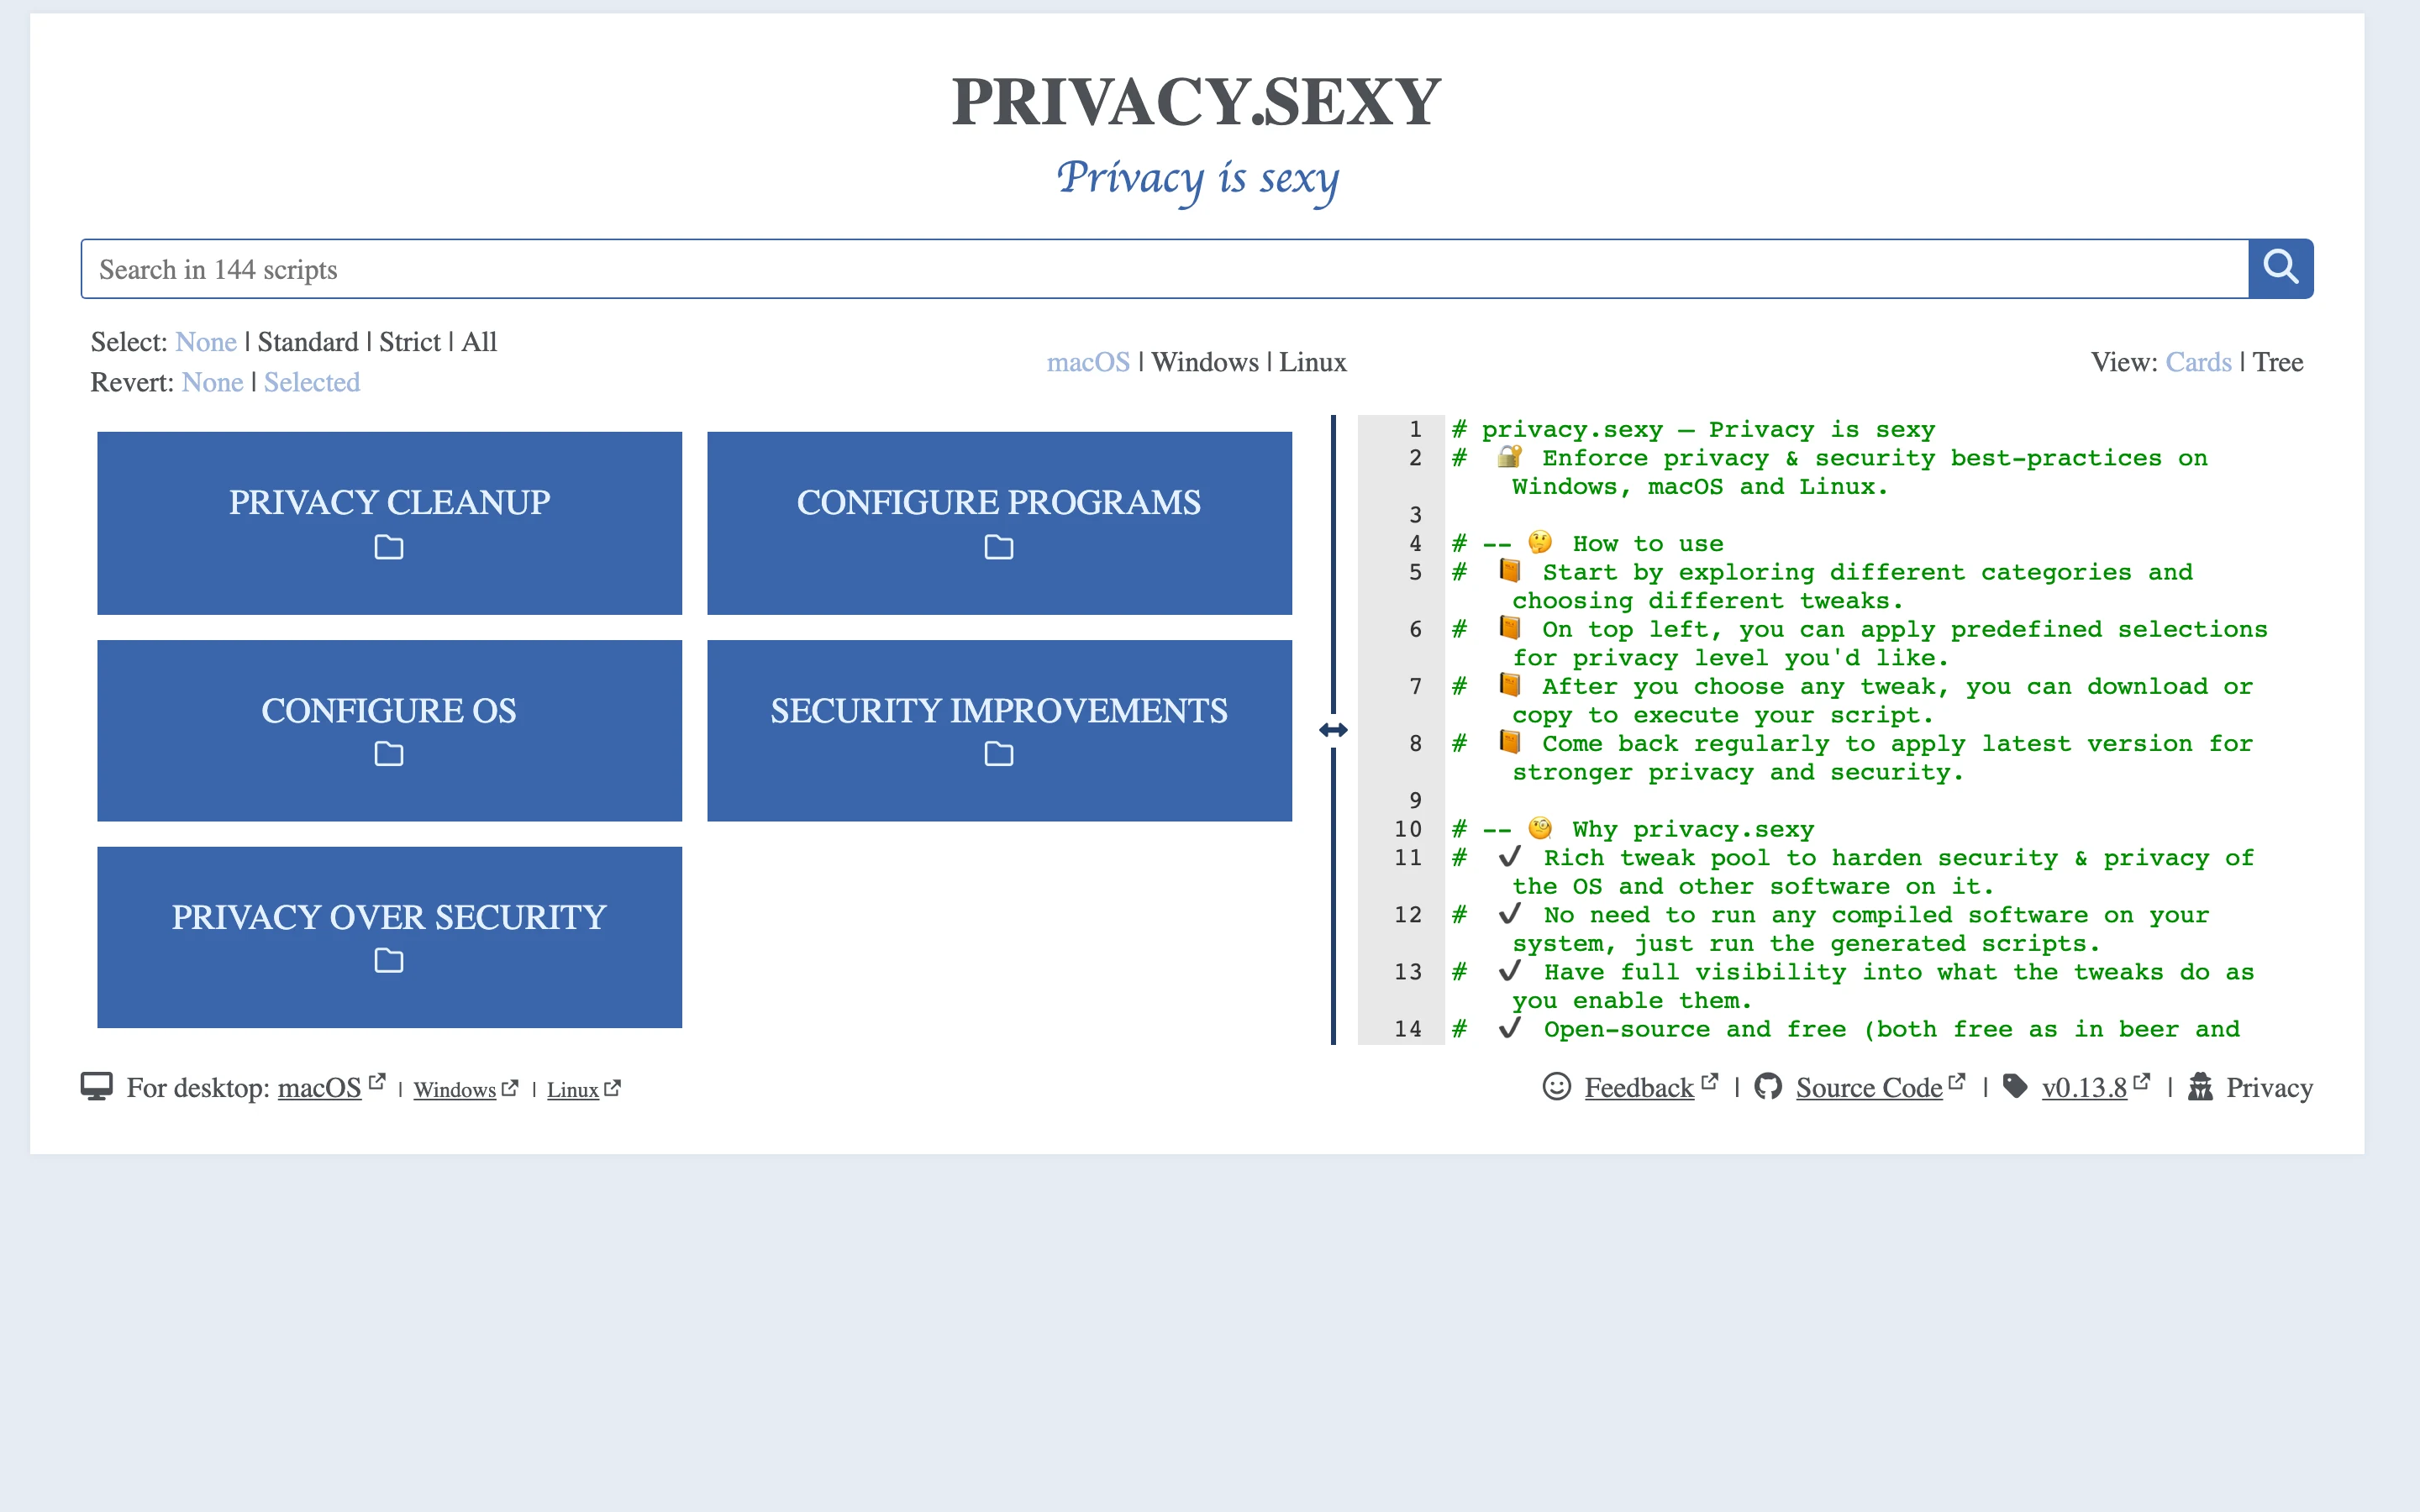
我把三份 YAML 全部解析過一次,可勾選的調整項是實數:Windows 有 920 項、macOS 144 項、Linux 131 項,合計 1,195 項。Windows 那份定義檔有四萬四千多行,分九大類,從「停用作業系統資料收集」「封鎖追蹤網域」到「移除內建 App」都有。這個數字比 GitHub 官方簡介自己寫的「數百個腳本」還大,原因是很多調整共用同一批底層函式:整份 Windows 定義裡,寫登錄檔的 SetRegistryValue 被呼叫了 557 次,透過 hosts 檔案封鎖網域的 BlockViaHostsFile 有 83 次,解除安裝市集 App 的 UninstallStoreApp 有 75 次。
改登錄檔、改 hosts、解除安裝元件,這三件事就是它做事的主要手段,也意味著它動的是系統深處。這不是缺點,隱私調整本來就長這個樣子,但你得知道你按下執行鍵之後,跑的是這一類東西。調整項本身多半是社群驅動的成果,翻 git 歷史會看到「新增停用 WinGet 遙測的腳本」「新增 Outlook 清理腳本」這類提交,每一項都對應一個 issue 或 PR,經過作者的測試關卡才會進到定義檔。這套流程養出了近千個項目,也解釋了它為什麼曾經被信任,只是審核的那個人,現在不在了。
行為層我做了一輪完整側錄。從打開首頁到勾選調整、套用預設,全部請求鎖定在 privacy.sexy 一個網域,沒有第三方分析、沒有廣告請求、沒有任何 POST,伺服器送來的標頭裡也沒有 Set-Cookie。在 2026 年的免費工具裡,這種「網站本身不收集任何東西」的乾淨程度已經很少見。另一個好處是靜態架構沒有伺服器會倒,這一點與我們之前實測過的 lucky-draw 年會抽獎工具 和 鍵譜 keymap 同型:沒有後端的工具,作者停更之後依然能用,只是不會再變好。
在 macOS 頁籤套用 Standard 預設時,右側程式碼區當場生成一份約 300 行的 bash 腳本,內容從停用印表機分享與遠端登入服務,到限制 CUPS 印表機的遠端管理都看得到,每一行都可以在執行前讀完。這種「先看得到再執行」的透明感,是它跟一鍵型封閉工具最大的差別。
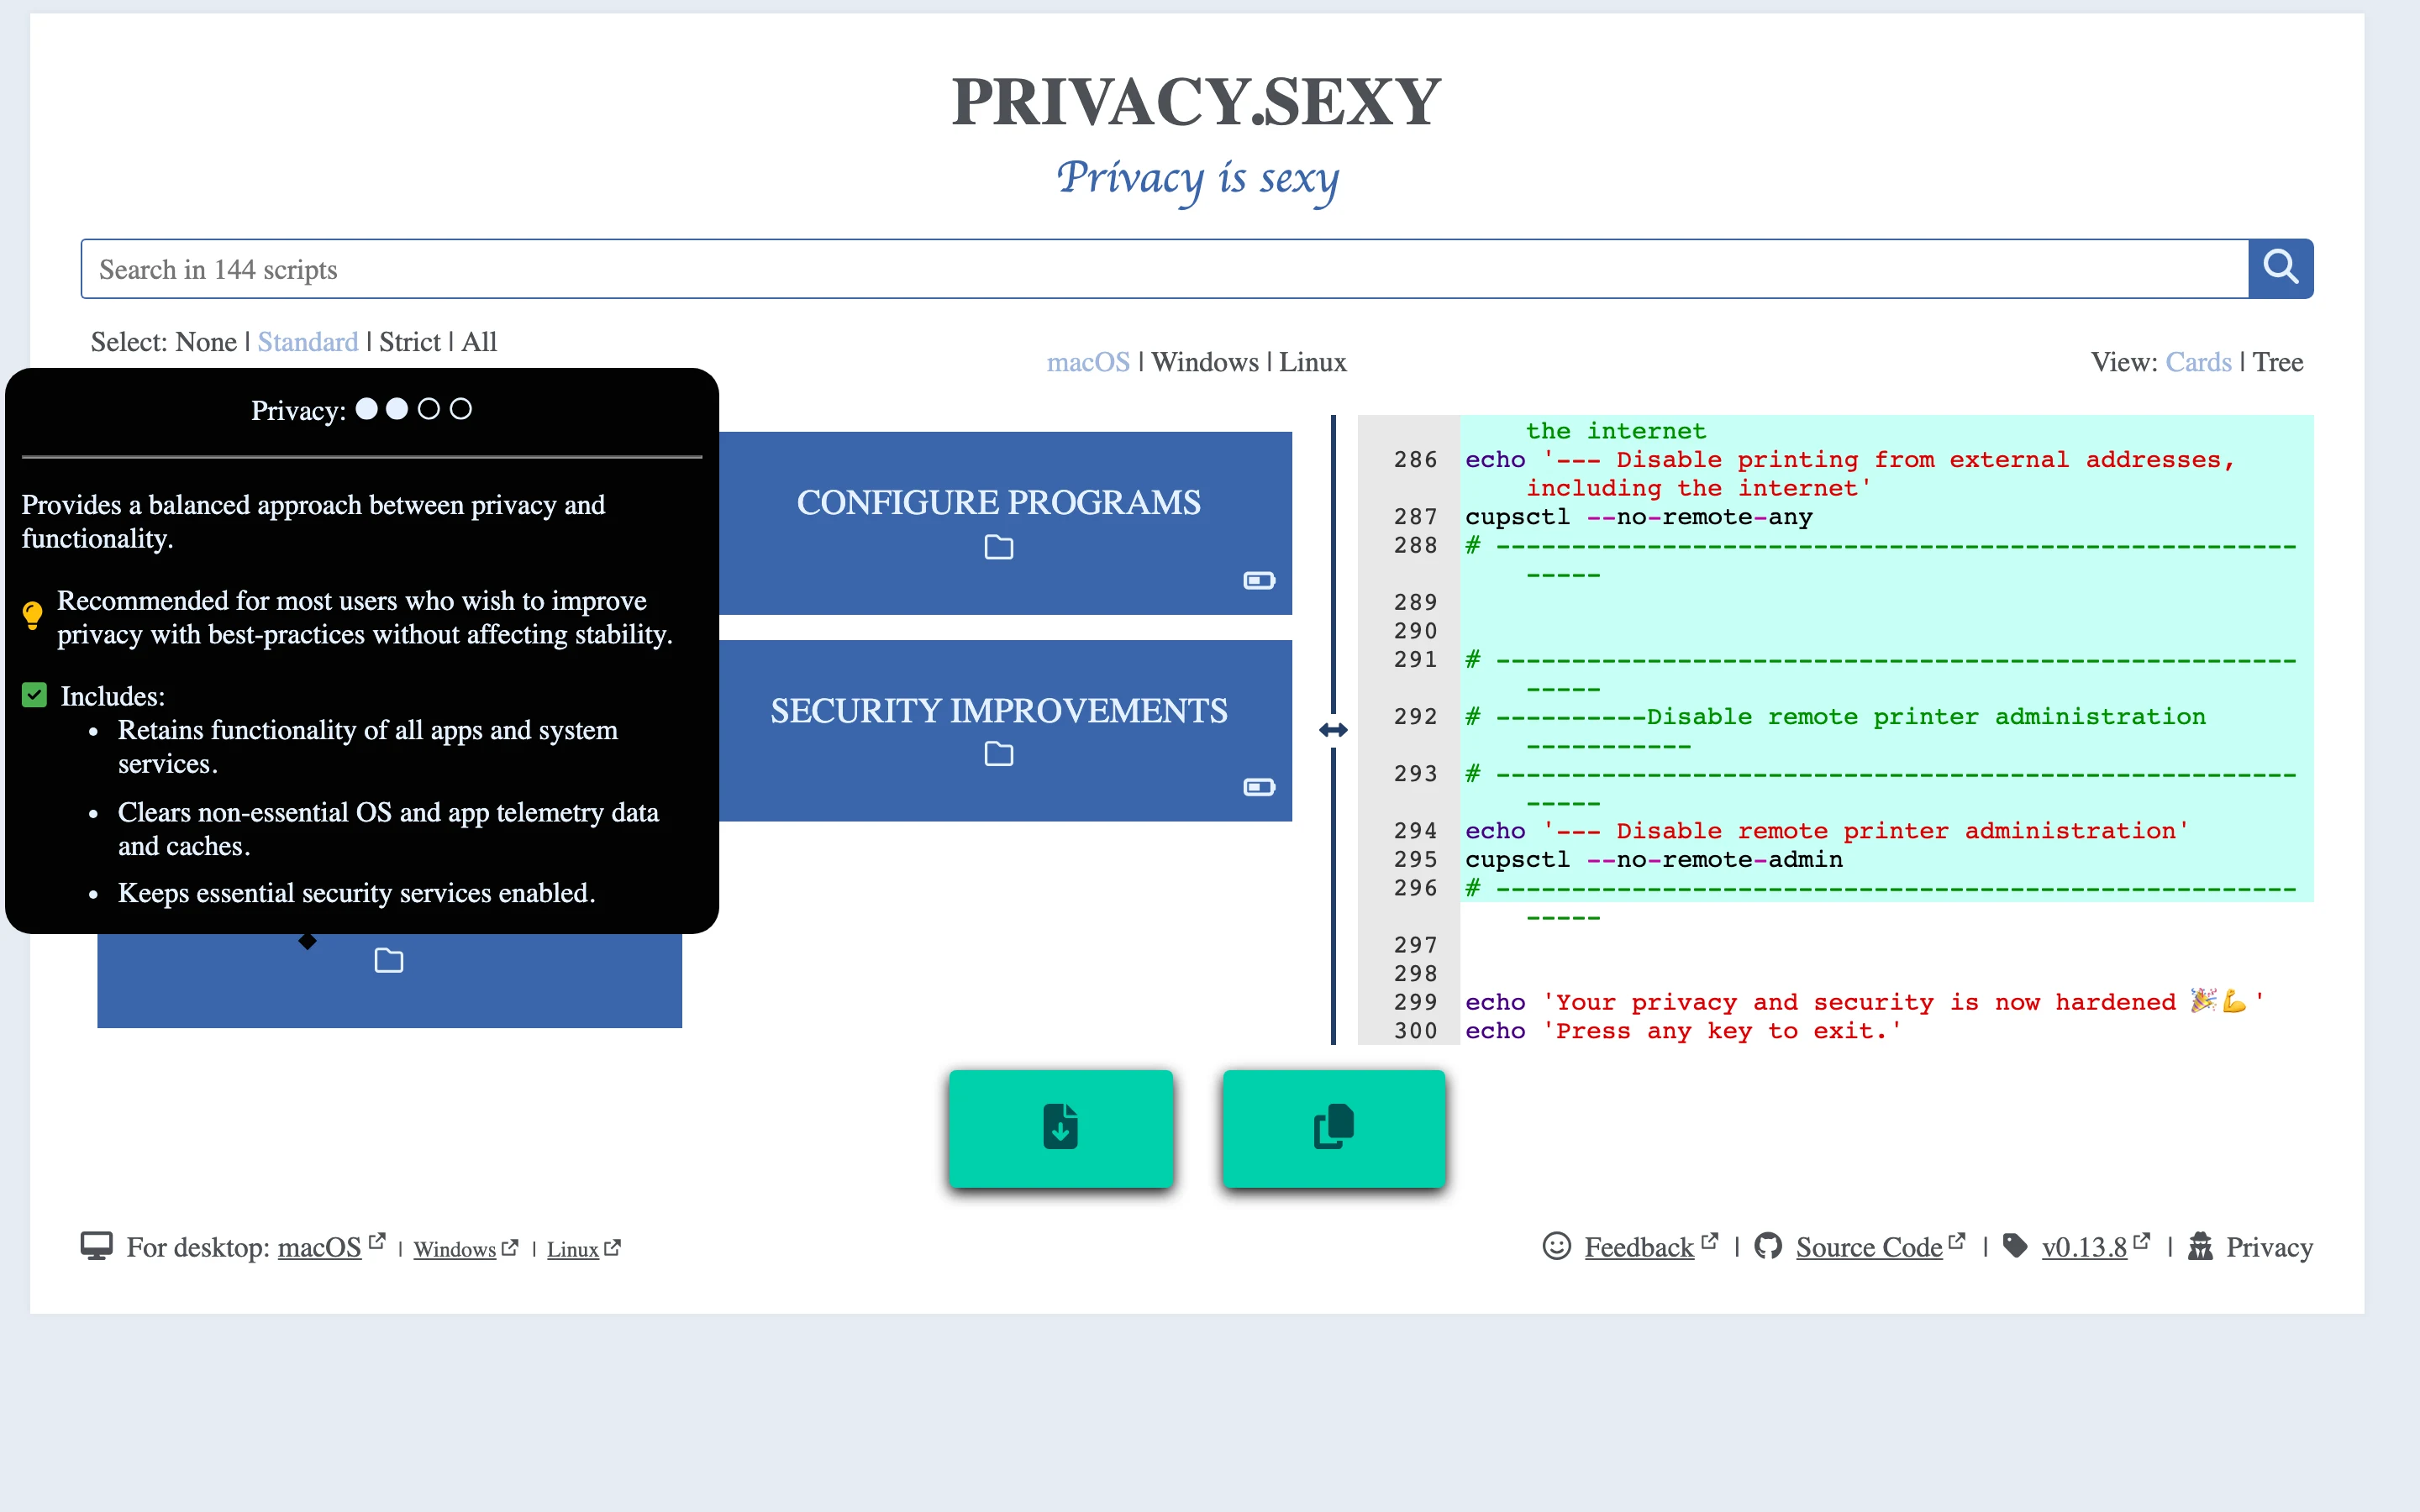
除了網頁版,它還有一個用 Electron 打包的桌面版,三個平台都有安裝包:Windows 的 exe 約 89MB、macOS 的 dmg 約 190MB、Linux 則是 AppImage。從最新版的下載統計看,Windows 安裝包被下載近 7 萬次,壓倒性地是主力族群。桌面版與網頁版內容同源,差別在離線使用與更順手的執行入口;對隱私龜毛到連靜態網站都不想碰的人,官方給的答案就是裝桌面版。
選單上有四個預設:None、Standard、Strict、All,官方在說明視窗裡給每個預設標了隱私評級,從零到四顆,讀起來像一條刻度清楚的階梯。None 是空白起點,給想完全自己挑的人;Standard(兩顆)走平衡路線,清掉非必要的遙測與快取、保留所有 App 與系統服務的功能,官方說這是給多數人的建議;Strict(三顆)開始停用「可能外洩資料的非關鍵功能」,代價是有些非核心 App 可能不再正常工作;All(四顆)就是階梯的盡頭。
我把 Windows 頁籤切到 All,滑鼠還沒離開,官方文件視窗就先跳出來潑冷水,原文的意思是:All 提供「最強隱私,作法是停用任何可能暴露資料的功能」,適合「完全不能接受資料外流的極端場景,例如刑事鑑識實驗室」,接著兩句但書寫得很白,不建議日常使用,因為它會弄壞重要功能;沒有備份與系統快照之前別執行,除非你用的是拋棄式系統。
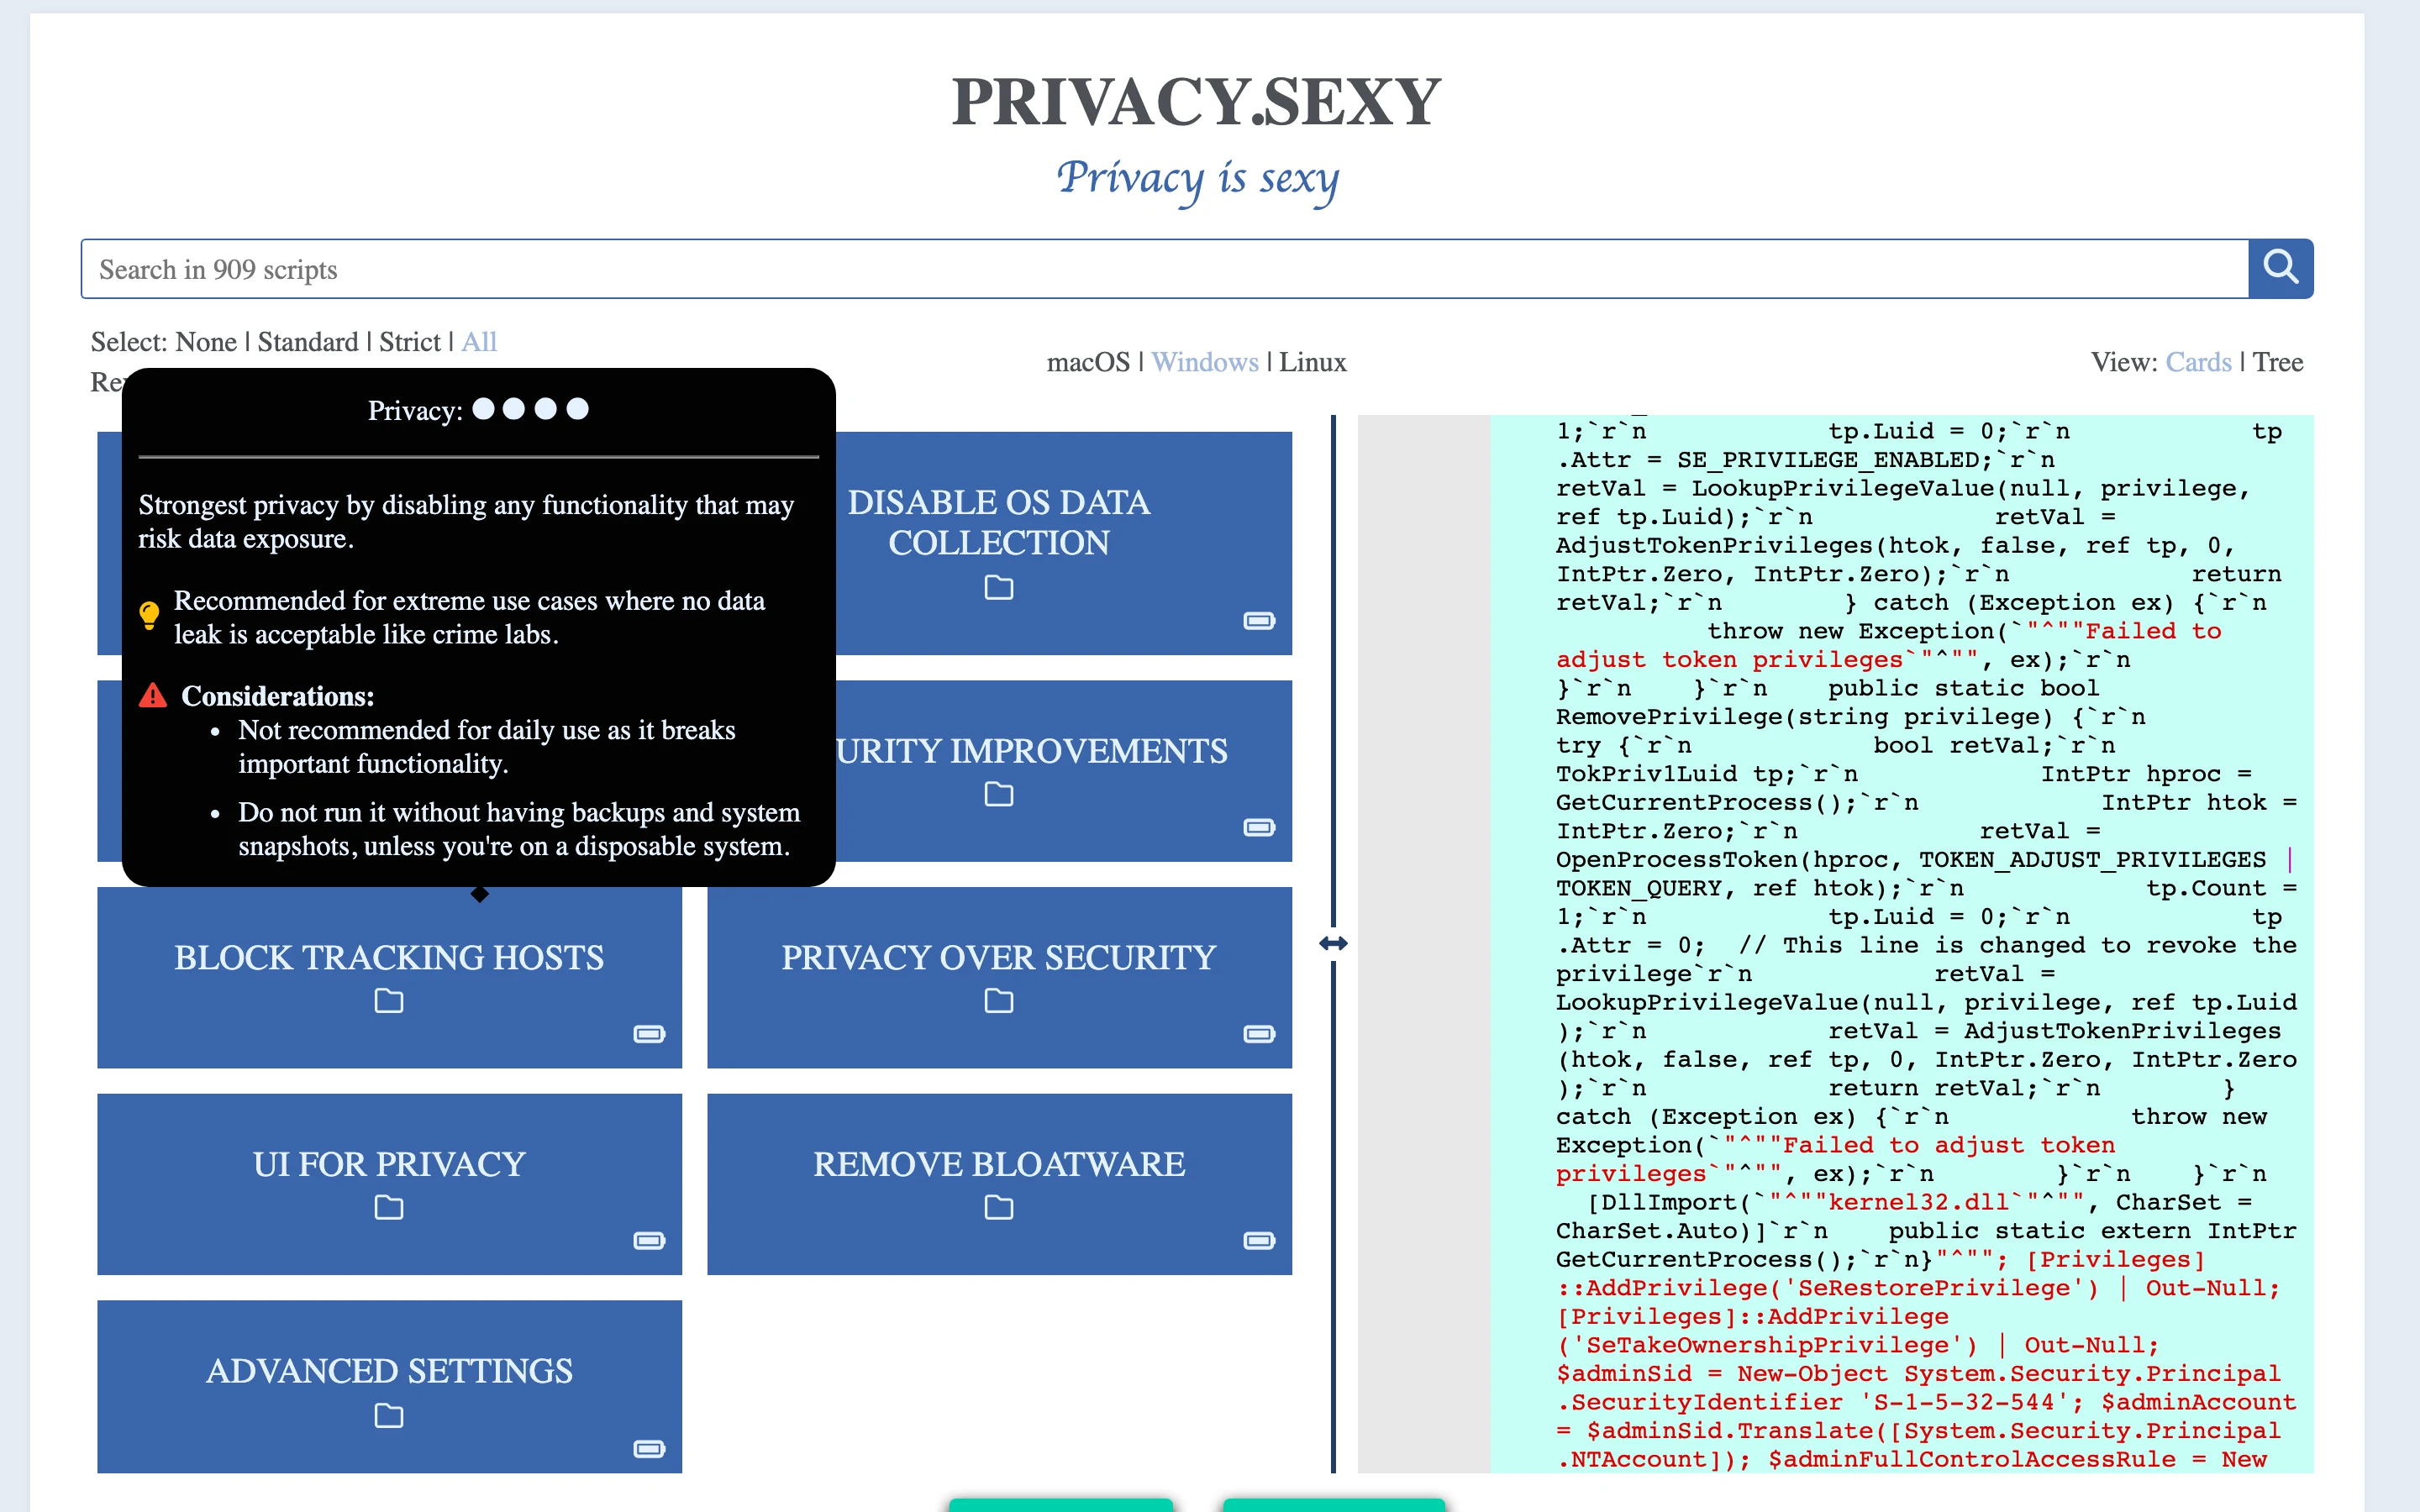
警告歸警告,勾選照樣成立。程式碼區生成的 Windows 批次腳本超過 11,000 行(我看到的行號已經跑到 11,127 之後),開頭就先檢查 PowerShell 與管理員權限,沒有權限會自動用 RunAs 提權;中段還內嵌了一段 C# 的權限調整樣板,呼叫 AdjustTokenPrivileges、要求 SeRestorePrivilege 與 SeTakeOwnershipPrivilege,目的只有一個:以 TrustedInstaller 等級去改那些連管理員都摸不到的登錄機碼。換句話說,All 選項交給你的是一份會重寫系統內臟的自動化文件。
有人真的付過學費。issue 追蹤區裡,#632 的使用者自述跑了 all 之後 Microsoft Store 壞掉,而且找不到辦法還原;#333 有人反映 Wi-Fi 隨機斷線;到 2026 年 9 月還有新的 #644,使用者反映修改 hosts 檔案的調整會觸發 Windows Defender 的 VirTool:Win32/DefenderTamperingRestore 偵測。這三筆都是使用者單方陳述,我沒有重現它們,但方向一致:這個工具的風險從來不在「它偷做什麼」,而在「它明做什麼,而你沒有逐一讀」。
順帶一提,這也是清理類工具的共同課題。之前實測 Cleaner Chrome 清理擴充套件 時的結論在這裡同樣成立:按下清除鍵之前,先看清會清掉什麼。
GitHub 上的官方簡介寫著「可逆:如果感覺不對,可以復原」。這句話對,但只對一半。選單裡確實有一個 Revert 模式,把整份選單切換成「產生還原腳本」的狀態,官方說明寫得相當誠實:它會「在可能的地方,把選取的腳本還原到預設值」,並且會明確警告你,選取的項目裡有多少個會做出「不可逆的變更(例如隱私清理),將不會被還原」。
會有這個但書,是結構性的。我在原始碼裡把還原機制翻了一遍:能不能還原,取決於每一個調整項有沒有定義還原路徑,例如寫登錄檔的函式可以透過 dataOnRevert 參數記住「原本的值是什麼」,停用服務的函式可以記住「怎麼重新啟用」。有定義的就能寫進還原腳本,沒定義的就不行。而清理類調整(清快取、清紀錄、刪檔案)在定義上多數沒有還原路徑,因為刪掉的東西就是刪掉了。所以「可逆」是逐項結算出來的部分承諾,不是整包保險。
使用者的實際感受也印證這個落差。#642 有人直接發問「停用之後要怎麼重新啟用」,這問題之所以存在,就是因為答案因項目而異,沒有一個統一的 undo 按鈕。搭配前一節的 #632(跑 all 之後市集壞掉、無法還原),你大概就能理解:Standard 預設加 Revert 對照,是相對安全的組合;All 預設,連作者自己都不建議。
實務上比較穩的做法是讓兩份腳本成對出現:先在正常模式生成並保存「執行版」,再切到 Revert 模式生成「還原版」,兩份都留檔。生成的腳本開頭會用註解印上版本號與產生日期(這是定義檔裡的固定樣板),幾個月後翻出來也知道自己當時跑的是哪一版。腳本結尾還會停留點,讓你看得到最後幾行輸出才關視窗,這些小地方看得出作者群當年打磨得相當細。
接下來是最影響決策的事實:這個專案的開發實質上停了。三個時間戳可以互相印證,程式碼主線 master 的最後一筆 commit 停在 2025 年 4 月 18 日;最後一個發行版 0.13.8 停在 2025 年 3 月 13 日;而線上站體的 Last-Modified 標頭,就凍在同一天。站、安裝包、程式碼,三件事一起停在 2025 年春天,到今天超過 17 個月沒有動過。
維護結構也讓人放心不下。貢獻統計裡作者 undergroundwires 一個人有 718 筆 commit,第二名是他自己的機器人(52 筆),其他的人類貢獻者每人只有 1 到 4 筆。這是教科書級的單人專案,沒有接班梯隊,作者離開就等於永久凍結。
社群的體感走在更前面。2026 年 2 月有人開了 #624,標題就叫「Dead project, alternatives?」(專案死了嗎,有替代品嗎),半年內累積 30 則留言,有人推 O&O ShutUp10++(持續維護的閉源免費工具)、有人推 Win11Debloat,也有人感嘆「為什麼 Windows 隱私調整專案最後都會停更」。接棒的嘗試確實出現了:7 月有使用者發布 fork「Privacy.sexy-Revamped」,到 9 月中還看得到新的 commit,並把改造版架在 privacy.turtlecute.org 上線,方向是拿掉整個 Electron 桌面殼、專注網頁版;9 月另有一個整理了整套工具鏈的現代化 PR,至今掛在倉庫裡沒有被併入。這些信號湊起來的圖像是:遺產還有價值,但原廠路線已經沒有人在顧。
凍結的代價也看得見。倉庫裡掛著 253 個開著的 issue 與 PR,2026 年 6 月還有人提交新腳本請求(停用 Chrome 的生成式 AI 政策、調整 NVIDIA 服務的隱私設定),下場與其他社群貢獻一樣,靜靜排隊等一個不會出現的審核者。對一個以「社群測試與驗證」為賣點的老專案,這是最實際的衰退信號:不是東西壞了,而是新的東西進不來。
站內的隱私說明(作者是這樣宣稱的)寫得少見地坦白:網頁版沒有 cookie、不收集使用者行為與 IP 位址;但它同時主動揭露,網站託管在 AWS CloudFront 上,AWS 會拿到「無法追溯到個人的基本 CDN 統計」,如果你連這個都不想要,請改用離線版。桌面版的說法更收斂:「一切都離線,除了啟動時對 GitHub 的一個更新檢查請求」。這幾句是站方的自我陳述,我無法直接觀測 CDN 統計那一層,但行為層側錄(零 POST、零第三方、零 cookie)與它們對得上,沒有抓到矛盾。
「你看到的程式碼就是你拿到的程式碼」也是它的老口號,這點有 AGPL-3.0 授權與完全公開的倉庫撐著,站體自動從主分支部署,沒有私下改動的空間。AGPL-3.0 對一般使用者沒有負擔,自由使用、自由修改;把它散布給別人、或修改後當成網路服務提供時,才有義務向取得程式或互動的使用者提供原始碼。要挑毛病的話,是它對中文使用者不友善:介面、調整項名稱與說明文件全是英文(站體語言標記就是 en,沒有任何語言切換),想在 920 個項目裡安全挑選,你得讀得動英文說明。
它適合誰?願意逐項讀說明、有備份習慣、想要一份「看得見每一行」的隱私調整腳本的人。特別是三種情境:想在重灌後快速套一輪標準隱私調整、想封鎖特定追蹤網域、或者只是想研究「隱私調整到底都改了哪些地方」,把它當教材讀都值(那份 11,000 行的 All 腳本本身就是一份 Windows 攻防地圖)。相對地,想找「一鍵搞定、壞了有人一鍵修」的人應該繞路,去找還在保養的 ShutUp10++ 這類工具。
如果決定用,我的建議順序是:先做系統備份或建立還原點,再從 Standard 預設起步(不要碰 All);套用之後別急著執行,先切到 Revert 模式看一眼,確認你勾的項目裡有哪些被明示為不可逆,把清單截圖留底;真的要執行,挑一台壞了不心痛的機器或虛擬機先試一輪。公司配的電腦、有加密工作資料的機器,這類會改系統內部的腳本一概別碰。若 Defender 對 hosts 相關調整跳出偵測,那是已知的摩擦點,不要因為想消掉警告就盲目前進。
最後一句話收束:Privacy Sexy 的透明與本地生成在 2026 年依然是同類裡的高標,凍結與部分不可逆也不該被粉飾。它是那種「前人把武器磨好、上油、封存」的工具,拿出來用之前,自己先看清彈藥的保存期限。