TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

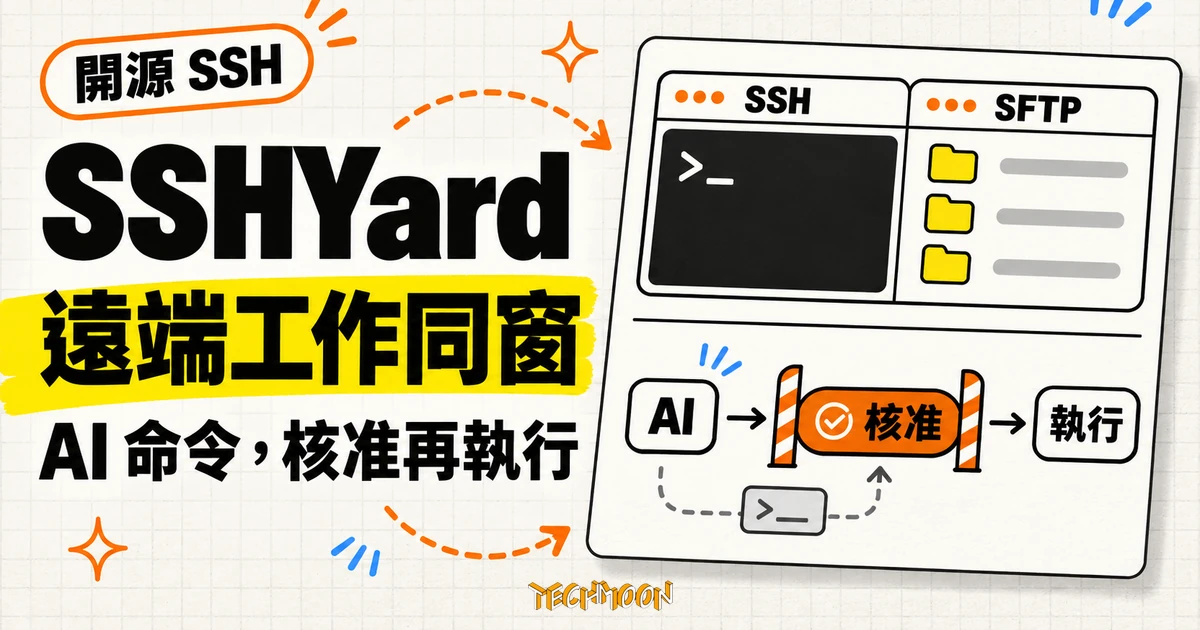
SSHYard 是 2026 年 10 月底出現的 AGPL 開源 SSH 桌面用戶端,把終端機、SFTP 與 AI 助手收進同窗;AI 要動伺服器得先過 Ask、Review、Full access 三段核准閘,秘密遮罩預設開、稽核日誌寫不進就拒跑,憑證只留本機。13 天 45 個版本的迭代速度與近乎單人開發,決定了它適合先放測試機當第二客戶端。
用 AI 摘要這篇文章:
SSHYard 是一套 2026 年 10 月底才出現的開源桌面 SSH 用戶端,支援 macOS、Windows 與 Linux,把終端機、SFTP 檔案管理與 AI 助手收進同一個視窗。它最值得留意的地方只有一個:AI 助手讀得到終端機畫面,也能在你核准之後,直接用現有的 SSH 連線執行命令或修改遠端檔案。「讓 AI 動我的伺服器」這件事,在這套工具裡被拆成一層一層可以核對的閘門,而且因為它採用 AGPL-3.0 開源,每道閘都有原始碼可以打開對照。
面對一個會保管伺服器密碼的新工具,安裝包先驗再談功能。SSHYard 的每個 release 都附 SHA256SUMS,v1.4.2 的 macOS Apple Silicon 安裝包下載後實測 9.7 MB,雜湊值與官方清單完全一致。簽署也經得起檢查:開發者憑證有效、啟用了 hardened runtime,Gatekeeper 判定為 Notarized Developer ID,也就是蘋果公證過的安裝包。
公證票沒有 staple 進安裝包,這點先記著:平常連得上網時毫無影響,但全新機器第一次離線打開,Gatekeeper 可能無法線上查驗。對多數人沒差,對空機部署環境的人是小坑。
整體下載負擔很輕:各平台安裝包落在 8 到 14 MB 之間,原因是介面完全用 Go 原生繪製,不打包瀏覽器核心,也沒有 Electron 那層 WebView。專案用的 UI 框架是 mygo(egoist 開發的 Go 原生 UI 程式庫),終端機解析也是自己實作的,原始碼裡明文禁止任何 HTML fallback。不需要註冊帳號,官網直接下載。
SSHYard 對 AI 的核心設計,是把「AI 可以自己動手」分成三個模式,預設值是最保守的那個:
| 模式 | 行為 | 官方建議的場景 |
|---|---|---|
| Ask(詢問) | 執行命令或改檔案前,每一步都要你批准 | 初次使用、測試機 |
| Review(審核) | 唯讀操作直接跑,其餘先由你設定的審核模型檢查,審核不通過或關鍵操作退回給你 | 想要半自動流程 |
| Full access(完全放行) | 全部直接執行,開啟時要確認,且畫面常駐風險警告 | 明確了解風險的受控環境 |
這張表官網也寫,但原始碼裡能看到更多細節。預設值寫死為 ask,審核嚴格度、單輪工具呼叫上限、請求逾時都是可調參數。更有意思的是它對命令的分類邏輯:內建一套 shell 命令分類器,會判斷一條命令是唯讀還是有副作用,例如 awk 的程式段落每一段都被檢查能不能執行命令或寫檔案,判斷為唯讀才可能在 Review 模式直接放行。這套分類靠確定性的規則引擎,不依賴模型猜測。
另一層設計單獨看:SSHYard 可以直接使用本機偵測到的 ACP 代理程式,例如 Claude Code、Codex、Grok、Gemini CLI,讓這些代理透過既有 SSH 連線工作。原始碼裡有一份清單,專門辨識各代理「跳過核准」類型的模式代號(bypass、full access、skip permission 之類),如果某個代理只提供這類模式,session 會直接被拒絕建立。換句話說,就算你平常讓 Claude Code 全自動跑,接進 SSHYard 之後還是會再過一次它自己的閘。開發中的主分支還在往前走:v1.4.2 之後、尚未隨任何版本發布的最新 commit,已經讓它識別終端機裡經過 su 或 sudo -i 切換身分後的使用者,把權限判斷跟著切過去。
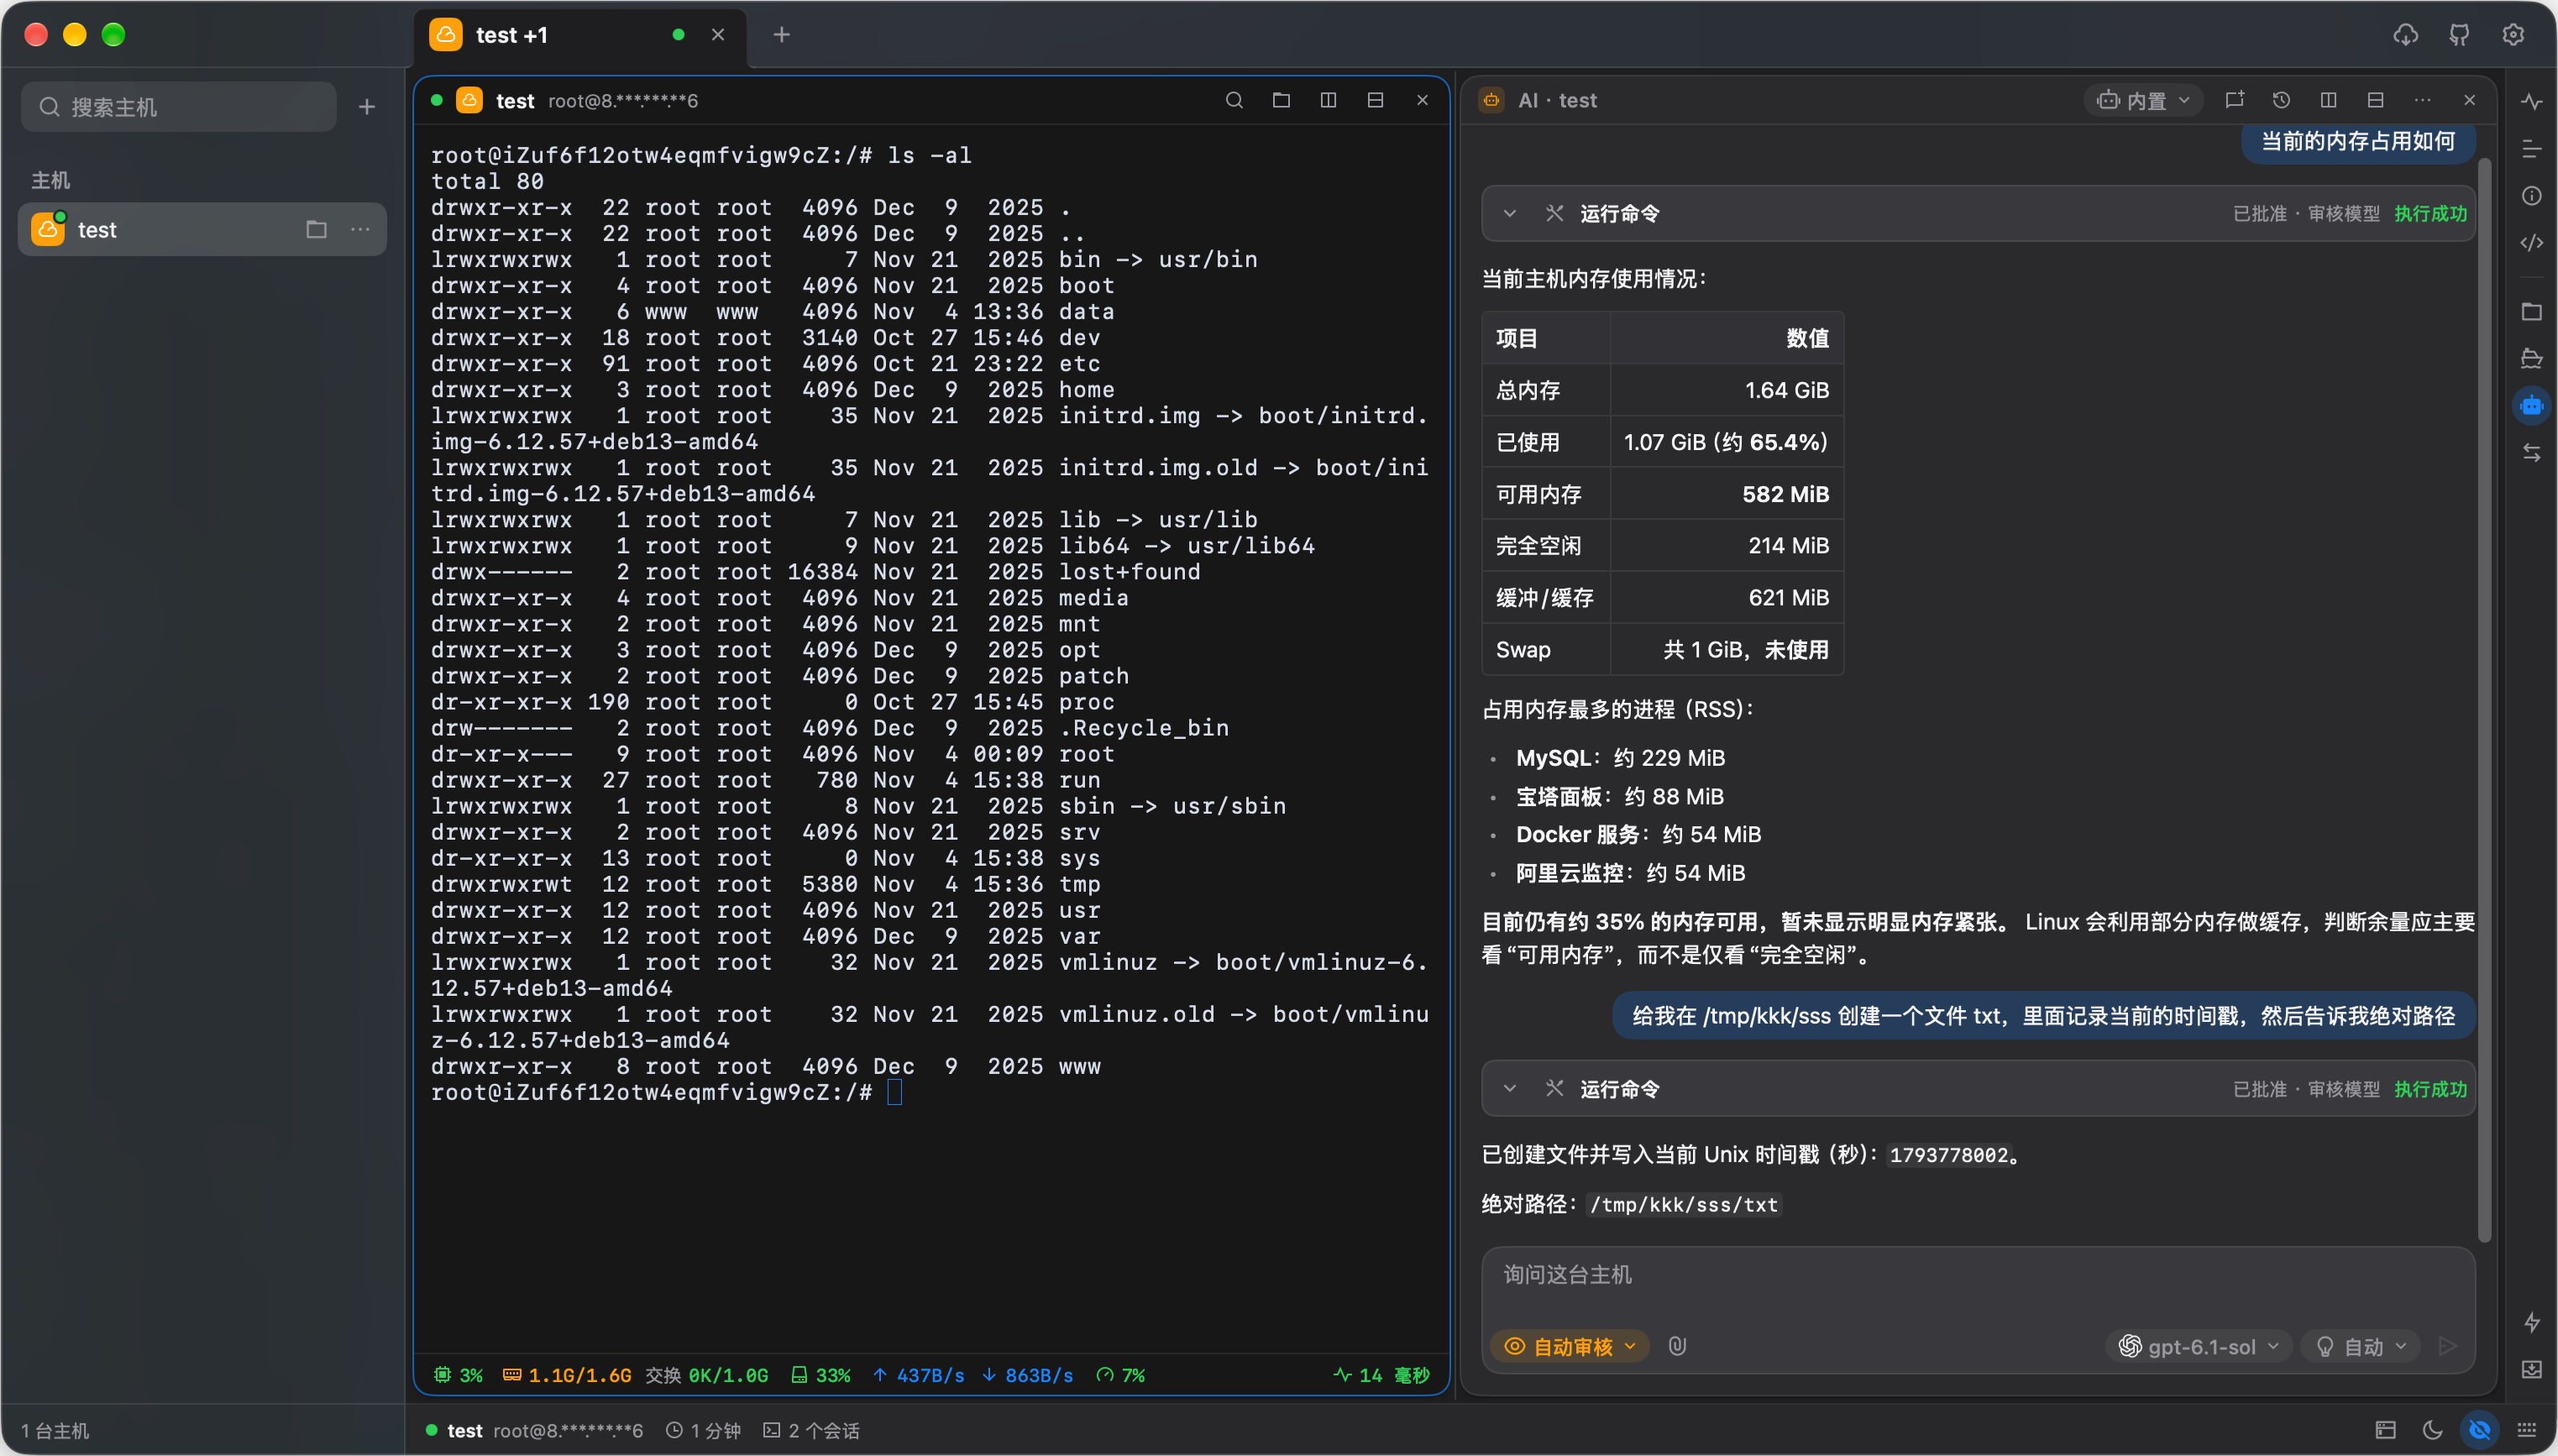
內容會送出去之前,SSHYard 在本機先做一道遮罩,而且預設打開。遮罩的範圍在原始碼裡是明確的正則清單:PEM 私鑰區塊、網址裡的帳號密碼、Bearer token、AWS 存取金鑰、GitHub token、sk- 前綴的金鑰、等號賦值形式的密碼、mysql -p 帶入的密碼值,八類常見秘密模式送進模型前都換成 REDACTED 標記。要注意它是模式比對,能擋常見格式,不能保證攔下所有寫法,所以命令參數裡本來就不該出現密碼。
AI 做過什麼,留得下紀錄。稽核日誌以月為單位存在本機,預設保留 90 天,最長可設到 3650 天,檔案權限收在 0600。每一筆記錄包含時間、主機、模式、命令全文、風險分類、誰核准、退出碼與耗時,但明確不存命令輸出內容與檔案內容,只記輸出位元組數。整個設計裡我覺得最扎實的一處是 fail-closed:AI 開始跑之前會先確認日誌檔寫得進去,寫不進去就直接拒絕執行,寧可不做也不留無痕的操作。這個行為其實有來歷,先前有安全回報指出稽核寫入失敗會被靜默忽略(issue #52),現在的實作是把閘門搬到執行前。
這批安全回報的處理速度是另一個訊號。11 月 11 日一天就湧進八件帶安全或風險標籤的回報:三件高風險(備份恢復可引入未確認的 ACP 啟動配置、無機密備份替換 AI 位址後沿用舊金鑰、OSC52 與 tmux 透傳繞過緩衝上限)、四件中風險安全議題(備份與 PPK 密碼派生的資源預算、PPK 格式整數溢位、連接埠轉送殘留連線、稽核寫入失敗被靜默忽略),加上一件中風險缺陷(SFTP 暫停取消)。八件全在當天內關閉,對應修正進的是 11 月 11 日當日連發的 v1.0.4 到 v1.1.1。對一個三週大的專案來說,回報管道有在動、當天修得動,是比功能清單更實在的參考。
憑證架構是 SSH 用戶端最需要逐一檢查的部分。SSHYard 的做法是:作業系統鑰匙圈裡只存一把隨機產生的 32 位元組主金鑰,密碼、私鑰、通關密語、AI 的 API 金鑰、MCP 的存取 token,全部用這把金鑰加密後存在本機的單一檔案裡,設定檔與日誌明文禁止出現秘密。備份走另一條路:先壓縮,再用 Argon2id 從你設的備份密碼派生金鑰,以 XChaCha20-Poly1305 加密,可以放本機、WebDAV、S3 相容儲存或 GitHub 的 unlisted Gist(知道網址的人都讀得到,但讀到的永遠是密封檔)。備份預設包含憑證,但永遠不含主金鑰本身與裝置的 MCP token。
Linux 使用者要特別注意依賴:憑證存放需要 libsecret 0.19 以上與桌面環境的 Secret Service(GNOME Keyring 之類),沒有可用的 Secret Service 時,可以改用自己設的本機主密碼,主金鑰會以 Argon2id 密封後另存檔案。官方文件講得很白:只裝 libsecret 函式庫不等於有服務在跑,租用環境或無管理員權限的帳號要先確認這層。
MCP 接入的授權邊界也畫得清楚。代理要連 SSHYard,走的是開放 API、MCP 端點或一鍵安裝的 Skill,身分憑證是一組 Bearer token,token 是空的時候所有請求一律拒絕,重新產生 token 可以一次斷開所有代理。整條鏈的設計是:代理從頭到尾拿不到你保存的 SSH 密碼或私鑰,它只能要求 SSHYard 代為連線與執行。當然,能下命令本身就有風險,授權給代理不等於代理沒有破壞力,風險上限取決於那個 SSH 帳號本身的權限。想讓 Claude Code 或 Codex 直接上 SSH 主機,官方文件裡另有一條 Databricks 的做法可以對照,也有人偏好用手機遠端看住這些代理,思路都是同一件事:讓代理碰伺服器之前,先把監督層架好。
模型完全自帶(BYOK)。支援三種主流協定:OpenAI 相容的 Chat Completions、OpenAI Responses、Anthropic Messages,自架的模型服務只要相容就能接;另外有一種 TypeSafe 格式比較特別,它不負責對話,只當審核模型用。介面內建約 34 個供應商的品牌圖示辨識,輸入端點網址會自動對應(DeepSeek、Qwen、Moonshot、智譜、MiniMax、火山引擎、OpenRouter、Ollama、SiliconFlow 都在清單上),這些圖示來自 LobeHub 開源圖示庫,授權與版本在原始碼裡釘得清清楚楚。
從原始碼與二進位檔的依賴清單看:整個依賴沒有任何遙測或分析庫,產品自身的主動連線只有三處:你自己填的 AI 供應商端點、GitHub 的版本更新檢查,以及設定頁裡的一個 QQ 群連結(自己設定的雲端備份位置另計)。SSH 與 SFTP 操作本身不需要雲端。必須說清楚的是:啟用雲端模型後,AI 看到的終端機輸出與檔案內容就是會送到你選的供應商,遮罩先擋一層,其餘就是模型服務商的領地。想完全不外送,接本機模型或 ACP 代理,但「本機桌面用戶端」不等於「AI 處理在本機」,這兩句話要分開檢查。
連線管理的廣度比想像中完整。除了匯入 OpenSSH 的 ~/.ssh/config,移轉器讀得懂十款用戶端的匯出檔:Xshell、MobaXterm、PuTTY、Remmina、mRemoteNG、WinSCP、WindTerm、Electerm、Tabby、Netcatty,再加上貼上文字清單或 CSV 檔的批次匯入,匯入前每一筆可以先在表格裡預覽修改。細節裡有一處設計態度:各用戶端匯出檔裡的加密憑證欄位,SSHYard 只標註不解碼,密碼要重填或改存進它的加密儲存,不假裝能破解別家的加密。協定面涵蓋 SSH、Telnet、序列埠與本機終端機(Windows 上可選 PowerShell、CMD、Git Bash、WSL),伺服器沒開 SFTP 時檔案面板自動退用 SCP,兩台伺服器之間可以直接複製檔案,資料經應用程式記憶體中轉不落本機磁碟。
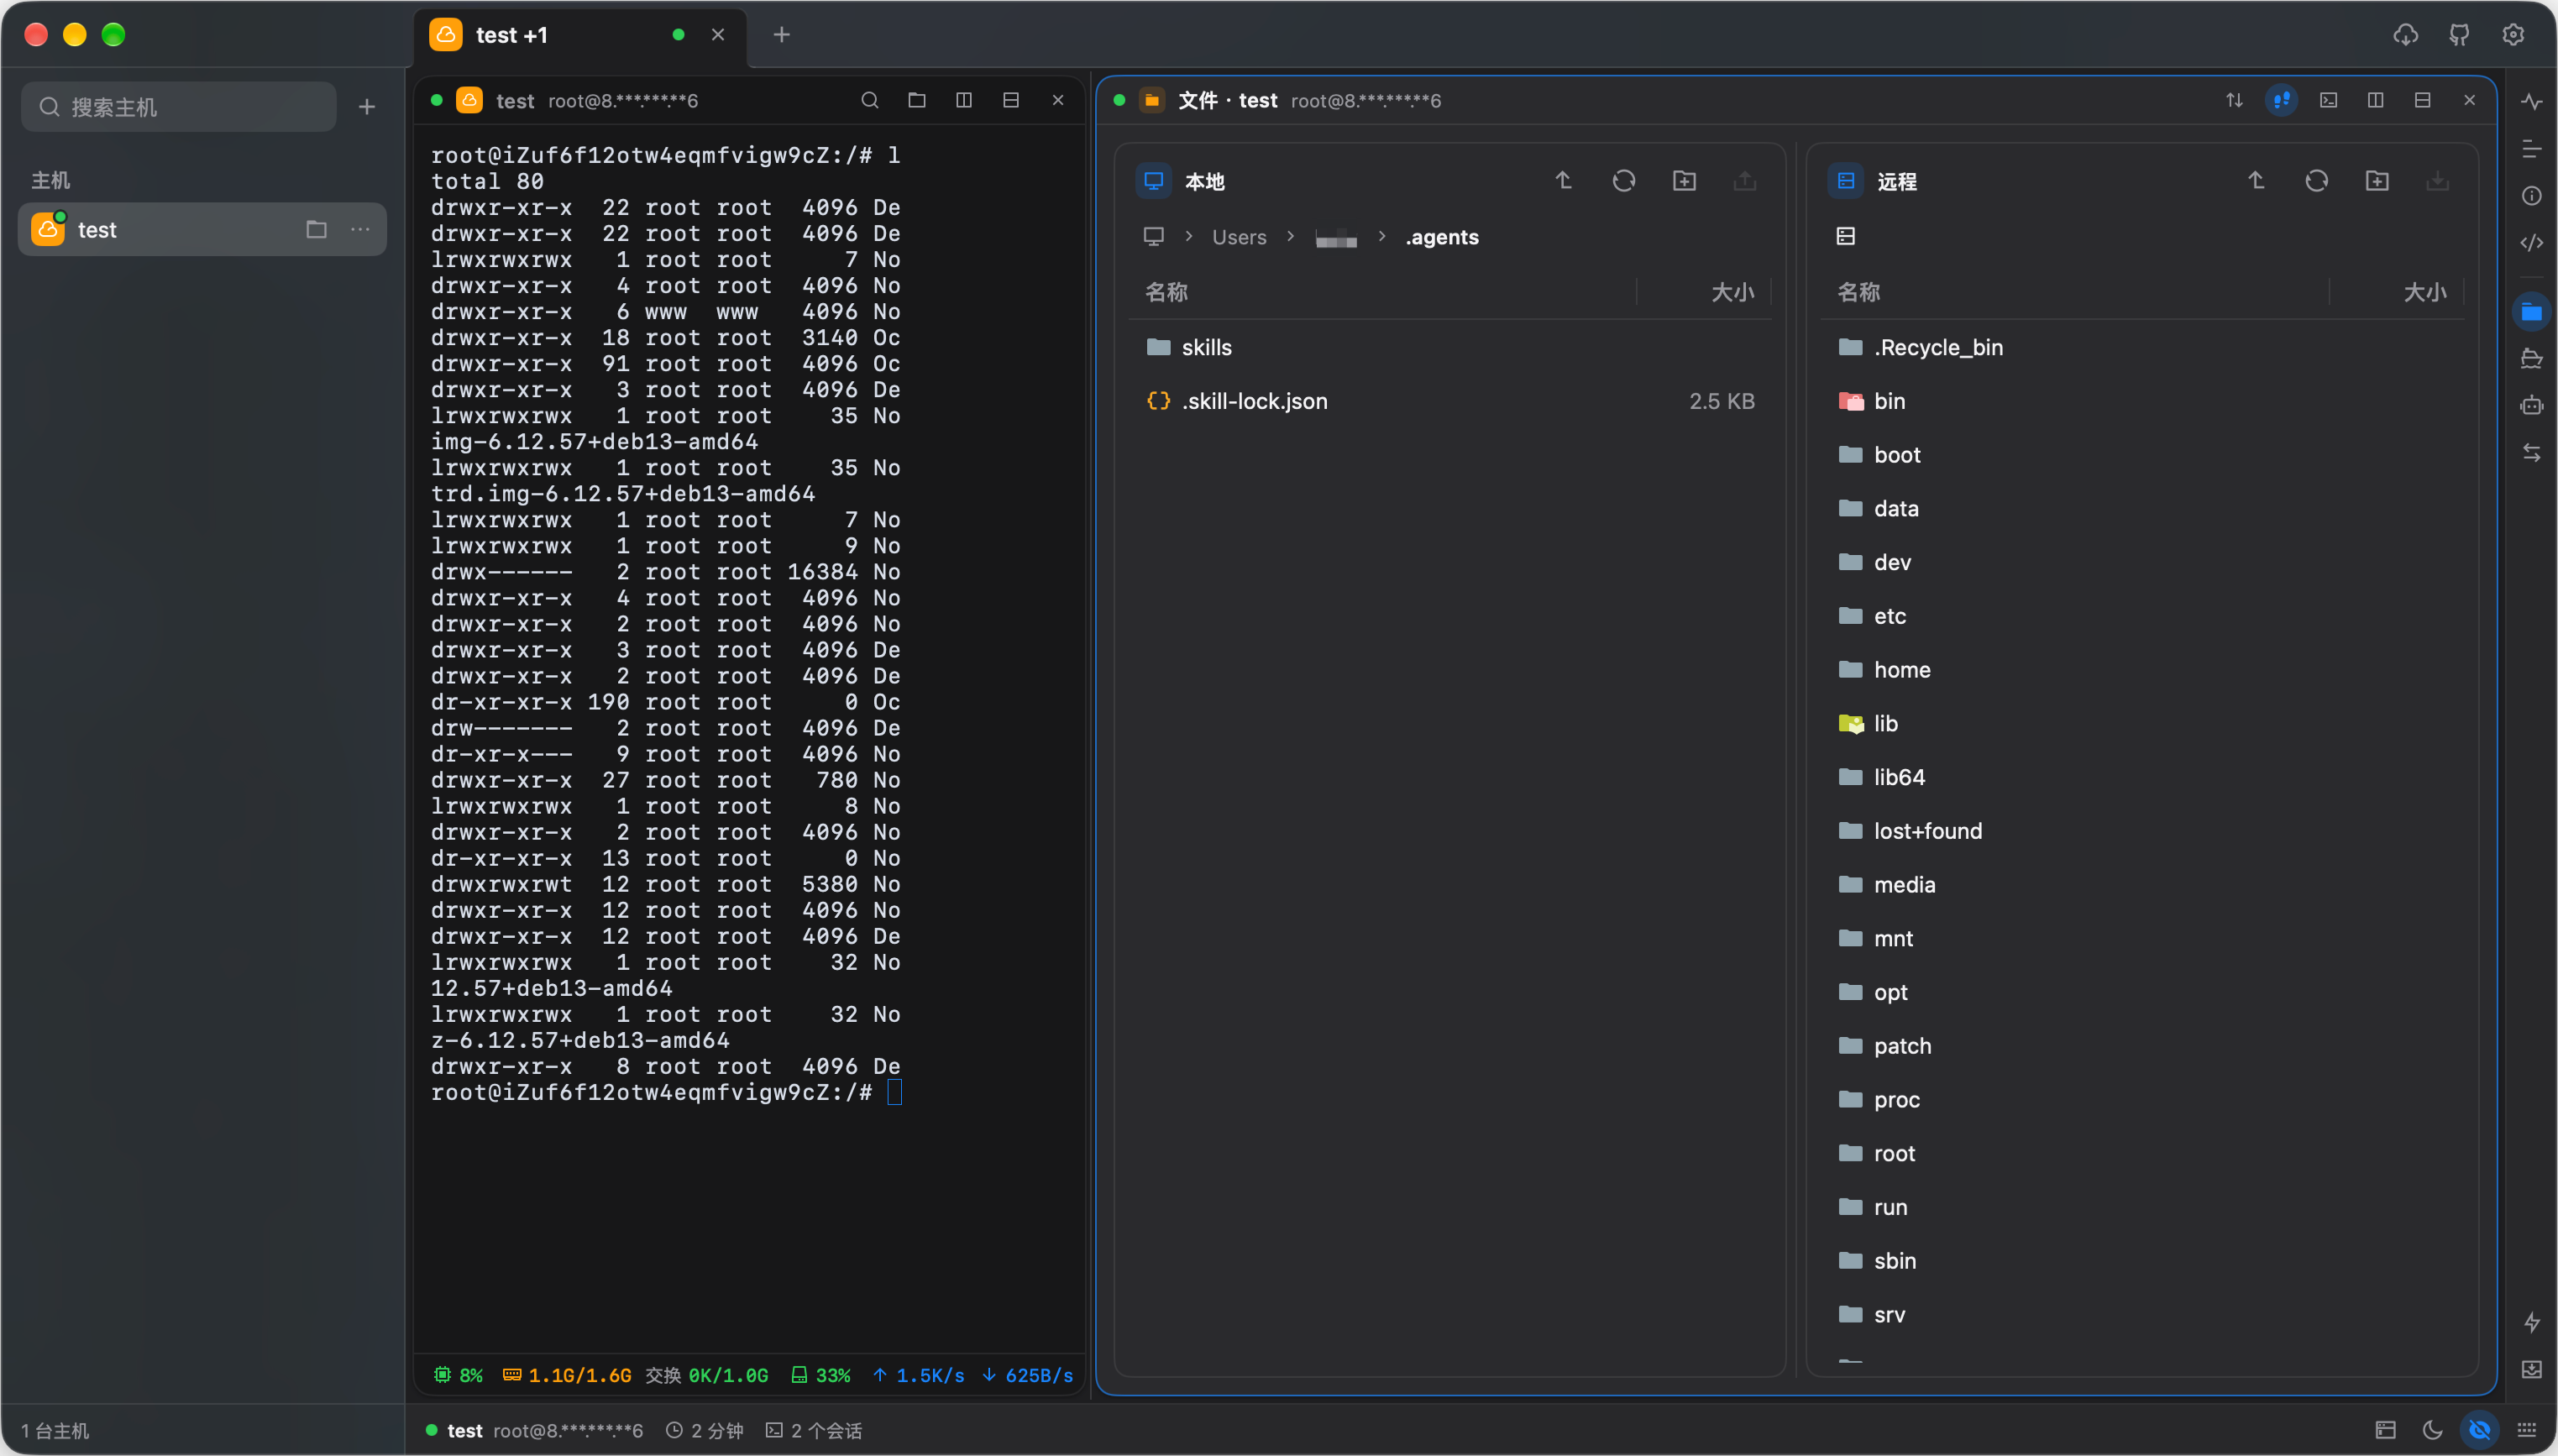
功能範圍先劃清楚:不支援 RDP 與 VNC,官方 issue 裡已有人許願(#67,目前唯一開著的議題),需要圖形遠端的場景要另找工具。另外它與堡壘主機是兩種東西:SSHYard 是個人桌面工作流,如果你要的是團隊層級的統一入口、細緻權限與連線錄影,那是 Casvisor 那類堡壘主機的領域,兩者可以並存,不互相取代。只想在終端機裡跟 AI 對話、不打算讓 AI 動手的人,SSH AI Chat 那種一行指令的輕量形態會更貼合。
時間線直接看數字。倉庫 2026 年 10 月 26 日建立,11 月 4 日發第一個版本,11 月 10 日就跳到 v1.0.0,到 11 月 17 日的 v1.4.2 已經是 45 個正式版本。不到兩週的間隔裡,功能從基本 SSH/SFTP 長到 Docker 面板、tmux 工作階段管理、廣播命令、全系統監視、命令補全。網路上 11 月初介紹它的文章還寫著「最新版 v0.0.13、專案處於 0.0.x 早期階段」,那個描述兩週內就整個過期了,這個速度本身就是使用前該知道的事實:今天的行為細節,下週可能就換了。
開發主力是 Licoy 一個人(362 個提交裡 357 個是他,另外三位貢獻者合計 5 個),星數 289,議題回應速度很快,但近乎單人開發的公車因子風險是真實的。支援管道以中文社群為主:LinuxDO 論壇,設定頁裡也放了 QQ 群連結。授權條款是完整的 AGPL-3.0:個人使用與內部部署沒有額外義務,但如果你改造它、散布它,或拿修改版對外提供網路服務,就有提供原始碼的義務,企業採用前要讓法務看過這條線。
適合的輪廓很明確:管好幾台 VPS 或自架服務、想讓 AI 參與日常排查的開發者,而且願意先在測試機上用 Ask 模式跑過一輪再說。安裝包驗得乾淨、預設值站在保守側、權限模型經得起原始碼檢視,這些都過了及格線。想搬家的人,先用它的匯入器把現有連線讀進來預覽,別急著刪原用戶端。
先不要用的情況也一樣明確:你的主力工作流在 Termius、Tabby 或 Xshell 上已經穩定,沒有讓 AI 動伺服器的需求,那就沒有理由為了 AI 功能遷移;管生產環境的人,別把 root 或不受限的 sudo 帳號交給任何 AI 模式,這條紅線屬於所有代理式操作,與選哪套用戶端無關。入門路徑很簡單:挑一台非生產的 VPS,匯入 SSH config,開 Ask 模式讓 AI 跑幾條唯讀檢查命令,看看核准與稽核日誌長什麼樣子,再決定它要不要進你的日常。
授權與專案狀態:AGPL-3.0 開源(LICENSE 全文 661 行,原始碼內 icons 與 AI 品牌圖示的授權檔齊備);v1.4.2(2026-11-17)為目前最新版;macOS 12 以上、Windows x64/Arm64、Linux x64/Arm64;介面與官網提供繁體中文。