TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

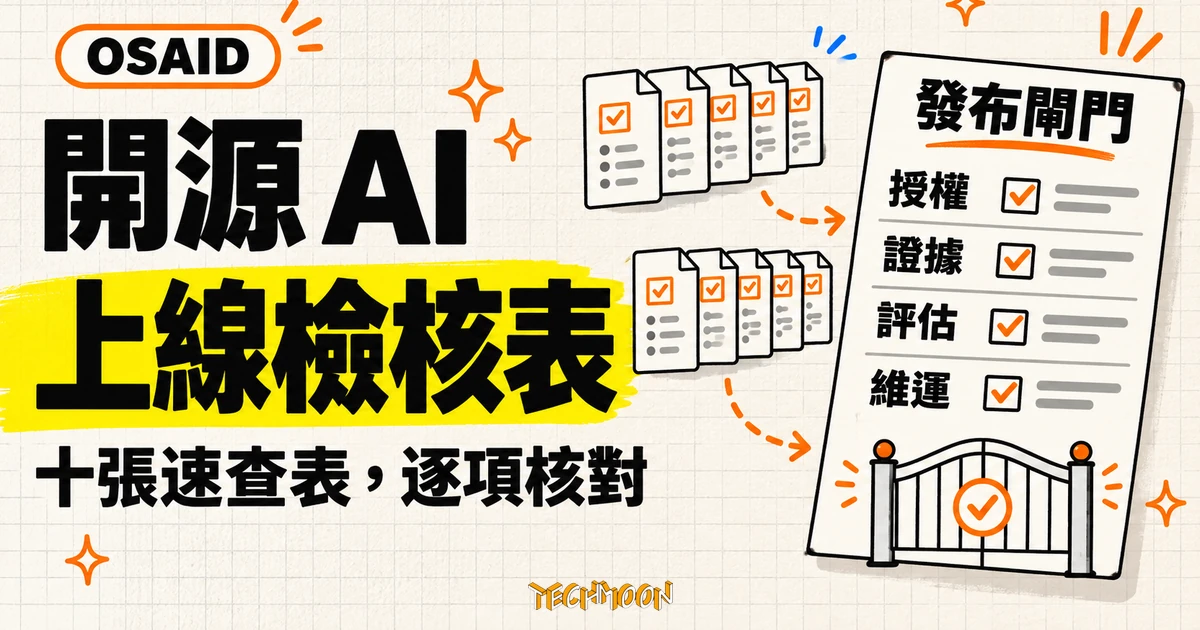
awesome-opensource-ai-cheat-sheets 把 OSAID 1.0、OWASP 代理風險與 SPDX 供應鏈標準整理成十張決策速查表與 2027 上線就緒清單。實際複製倉庫、執行官方驗證腳本全部過關,同時也算出它內建的 120 天複審閘門將在 2026 年 12 月 23 日到期、每週連結檢查已停擺;引進前該看清的現況與正確姿勢一次整理。
用 AI 摘要這篇文章:
把 sraodev/awesome-opensource-ai-cheat-sheets 這個 GitHub 倉庫整包 clone 到本機,執行它自己附的驗證腳本,畫面輸出一行字:Validated 16 Markdown files and 10 cheat sheets.,退出碼 0。這是 2026 年 11 月中的現況:十張工程速查表、一份 2027 上線就緒清單,結構完整,腳本可用。不過比這行綠字更值得記的是旁邊兩個數字:85,是倉庫最後一次複審距今天數;120,是它寫在程式裡給自己的新鮮度上限。到期日算得出來,2026 年 12 月 23 日起,這個綠燈會自己轉紅。另一個開關則已經關了:README 徽章承諾的每週連結檢查,最後一次執行停在 10 月 26 日,之後三個週一全部缺席。
這份清單在講什麼,後面會攤開。先講為什麼值得用一篇實測的篇幅對待它:它把「開源 AI」這個被行銷話術磨到快失去意義的詞,還原成一張可稽核的盤點表,而且連它自己都被同一套規則治理。看懂這兩個治理開關,比記住任何一張速查表的內容都更能幫你判斷要不要引進。
先把主角的身家攤在桌上。作者 sraodev 是班加羅爾的軟體架構師 Srinivas Rao,GitHub 帳號從 2015 年用到現在,2020 年就做過一套同名系列的 awesome-opensource-cheat-sheets,累積 34 顆星。這個新倉庫的出生紀錄相當集中:2026 年 8 月 24 日 18:43 UTC 建立第一個 commit,32 分鐘後完成第四個、也是最後一個 commit,之後再也沒有推送過。
社群訊號也冷。4 顆星、1 個 fork。唯一一個開啟中的 pull request 出現在 9 月 11 日,貢獻者想把自家專案 YYLO 加進代理工具清單,CI 檢查沒過,也沒有得到任何回應,到現在還掛著。換句話說,這是一份單人側寫的專案,收錄標準再嚴格,值守的人也只有一位。
這些數字不影響內容本身的價值,但影響你怎麼用它。它更像一位資深工程師整理好放上網的私人筆記,而不像一個有社群在背後維運的專案。引進時的假設要先擺對:內容可以搬,治理責任搬不來。
倉庫的主體是 cheatsheets 目錄下的十份文件,各自對準軟體生命週期的一個決策點:系統設計、開源 AI 合規、模型與推論、訓練與調適、提示詞與結構化輸出、檢索與上下文、代理與 MCP、多模態系統、評估與可觀測性、資安與治理。
每張表的形態一致:先給決策對照,再列要留下的證據,最後收在驗收問題。以系統設計那張為例,它的第一個表格把「該用什麼方案」拆成七列:固定不變的業務規則就用一般程式碼;分類、抽取、改寫這類任務先用單次模型呼叫加輸出契約;需要私有知識或可引用來源才上檢索;步驟已知的流程寫成固定工作流;只有無法事先知道步驟順序的任務,才交給有邊界的代理。每一列都附帶「什麼情況下才加複雜度」的條件,複雜度是要用評估分數換來的。
這個取向和 TechMoon 先前拆過的 Opus 5.5 影片提示詞庫同路:把網路上散亂的經驗,整理成可以逐項核對的條件。差別在對象,提示詞庫整理的是創作經驗,這裡整理的是標準文件。
標準文件的角色寫得很明白。README 開頭就聲明三不:不堆連結、不排廠商名次、不把標錯的「開放」模型混進來。每張表宣稱的判準,都指回一個初級來源:開放促進會的 Open Source AI Definition 1.0、OWASP 的代理應用風險清單、SPDX 的 AI 物料清單格式、NSA 針對 MCP 部署的安全建議。它把自己定位成翻譯層,把標準文件翻成工程師在站上會議時用得上的決策表。
另一份核心文件是根目錄的 READINESS_2027.md,一份「2027 年 AI 工程就緒」檢核清單。它開宗明義說自己基於公開標準與專案指引,不是產品預測、不是合規認證、也不能取代法律意見。十個發布關卡各自綁一個擋下問題:
| 關卡 | 必要證據 | 發布前要答的問題 |
|---|---|---|
| 目的 | 任務定義、使用者、排除用途、非 AI 基準線 | 這個任務真的需要 AI 嗎 |
| 契約 | 輸入規則、輸出 schema、不確定行為 | 下游程式碼能否確定性地拒絕無效結果 |
| 模型與資料 | 版本化的模型、來源、授權、限制 | 能否重現是哪個模型與資料影響了這次發布 |
| 開放度與供應鏈 | 元件分類、授權、來源、雜湊與完整性證據 | 能否證明什麼可以被使用、研究、修改、分享 |
| 評估 | 代表性、邊界、對抗與回歸案例加門檻 | 候選版本是否用與現行版相同的評估跑過 |
| 檢索 | 來源、權限過濾、新鮮度、檢索指標 | 未授權或過期內容有沒有機會進到模型 |
| 行動 | 工具 schema、最小權限身分、人工確認政策 | 一次錯誤的模型輸出能否造成不可逆動作 |
| 資安 | 威脅模型、濫用測試、相依與密鑰控制 | 每個輸入通道都測過不可信指令了嗎 |
| 維運 | 追蹤、品質訊號、延遲、成本、回滾路徑 | 值班人員能否解釋並圍堵一次壞的執行 |
| 治理 | 系統清冊、負責人、風險決定、事故流程 | 這個部署對組織是可見且可問責的嗎 |
清單結尾有一句最值得抄進內部規範的話,翻譯如下:如果證據只存在聊天紀錄裡、或只記得在某個人腦中,這套系統就還沒有準備好上線。配套的「最小證據包」開了八樣東西:系統卡與資料流圖、授權與物料清單、威脅模型與測試結果、版本化的評估題庫與門檻、工具權限範圍與人工確認政策、遙測與資料保留規範、故障回滾手冊,以及一份可歸責的發布簽核。
scripts/validate_collection.py 是整個倉庫最有趣的一份程式。實際執行只花不到一秒,輸出開頭那行綠字。讀它的原始碼,會發現它做四類確定性檢查:倉庫內部的相對連結都要存在;README 連到的速查表與磁碟上的檔案要一一對應,連徽章上的數字都要和檔案數一致;十二份內容文件的複審日期要全庫唯一、不能是未來、且距今不超過 120 天;社群預覽圖必須是小於 1MB、1280 乘 640 的 PNG。
倒數第二項是精髓。原始碼裡的常數寫著 MAX_REVIEW_AGE_DAYS = 120,複審日期是每份文件開頭的 Last reviewed 欄位,全庫都是 2026-08-24。以 2026 年 11 月 17 日計,年齡 85 天,綠燈。但這是一道會走路的閘門:12 月 23 日起,同樣這個指令會直接回報錯誤,除非有人把複審日期更新。它把「這份清單還新鮮嗎」從人的判斷變成機器的判斷,而且預設答案是會過期。
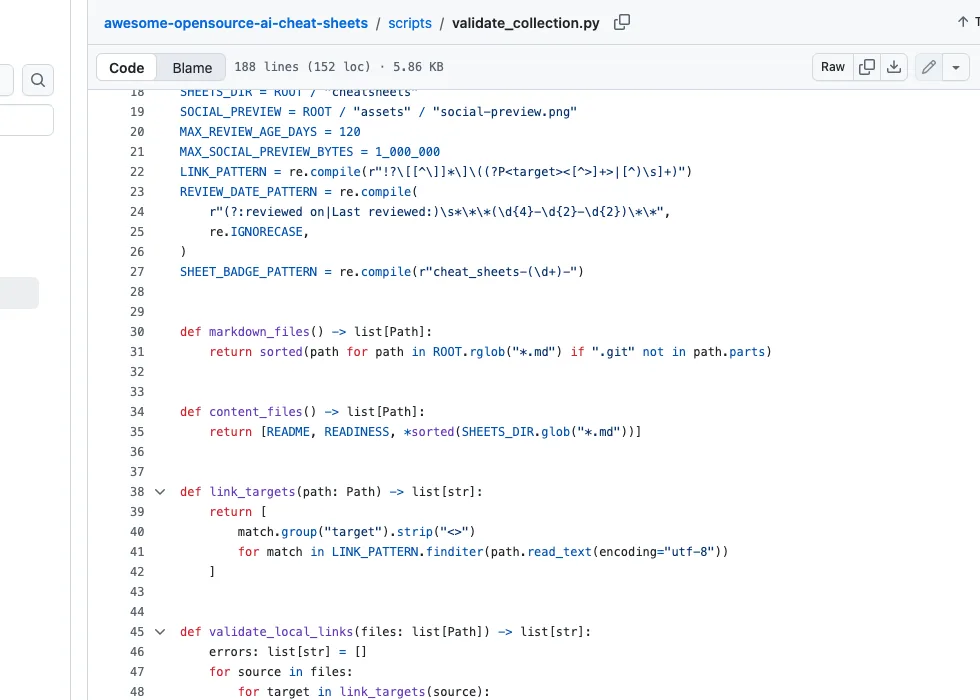
這也是看懂它語意邊界的地方。腳本名字叫驗證,但它驗的是結構完整:連結在、清單齊、日期新、圖檔規格對。它不檢查內容正不正確,也不檢查外部連結死活,外連是 CI 另一個作業的事。把「驗證通過」理解成「內容可靠」,就讀錯了它承諾的範圍。
外部連結檢查住在 .github/workflows/validate.yml 裡,兩個作業:一個跑前述腳本,另一個用 lychee 逐一檢查文件裡的連結,排程是每週一凌晨三點二十三分 UTC。從 GitHub Actions 的執行紀錄看時間軸:8 月 24 日四次觸發都來自推送,前兩次紅燈是開發中的正常迭代;之後每週一準時綠燈,直到 9 月 14 日那週紅了一次,敗在外連作業,隔週自己恢復;10 月 26 日是最後一次成功執行;11 月 2 日、9 日、16 日三個週一,排程完全沒有觸發。
停擺的原因寫在 GitHub 自己的文件裡:公開倉庫如果 60 天沒有任何活動,平台會自動停用排程工作流。這個倉庫最後一次推送是 8 月 24 日,加上兩個月的活動空窗,時間點和排程消失吻合。這是平台機制,不是作者關掉了什麼開關;推一個更動排程設定的 commit,或在倉庫設定頁手動重新啟用,就能把它喚醒。在那之前,README 上那枚 Validate collection 徽章承諾的每週檢查,實際上處於停止狀態。
對使用者的含義很具體:清單引用的數十個外部連結,現在沒有任何人或機器定期確認死活。引用之前自己點一遍,是基本動作。附帶一提,工作流裡有一條排除外連,NSA 那個網址擋機器人,lychee 查不了,維護者把它明文排除在檢查外。這個處理誠實,但也代表那條連結從來就不在自動檢查範圍裡。
十張表裡最有長期價值的是開源 AI 合規那張,因為它處理的是企業引進開放模型時最常見的爭議:權重可以免費下載,到底算不算開源。它的做法是先給一張六分類表,把宣稱和證據拆開:
| 標籤 | 它主張什麼 | 要驗什麼 |
|---|---|---|
| 開源 AI | 系統可被使用、研究、修改、分享,且拿得到修改偏好形式 | 程式碼在 OSI 認可授權下,加上參數與訓練資料資訊 |
| 開源軟體 | 某段程式碼在 OSI 認可的軟體授權下 | 哪個倉庫、哪個版本、哪些檔案與授權例外 |
| 開放權重 | 模型參數拿得到 | 使用、修改、再散布、商用的限制,程式碼與資料資訊是否齊備 |
| 源碼可得 | 部分程式或產物可以檢視 | 條款是否限制使用、修改、再散布 |
| 開放介面 | 介面公開或有公開規格 | 實作、服務、模型、資料是否各自獨立開放 |
| 開放度未證實 | 證據或適用條款不完整 | 缺的是哪些產物、條款或來源紀錄 |
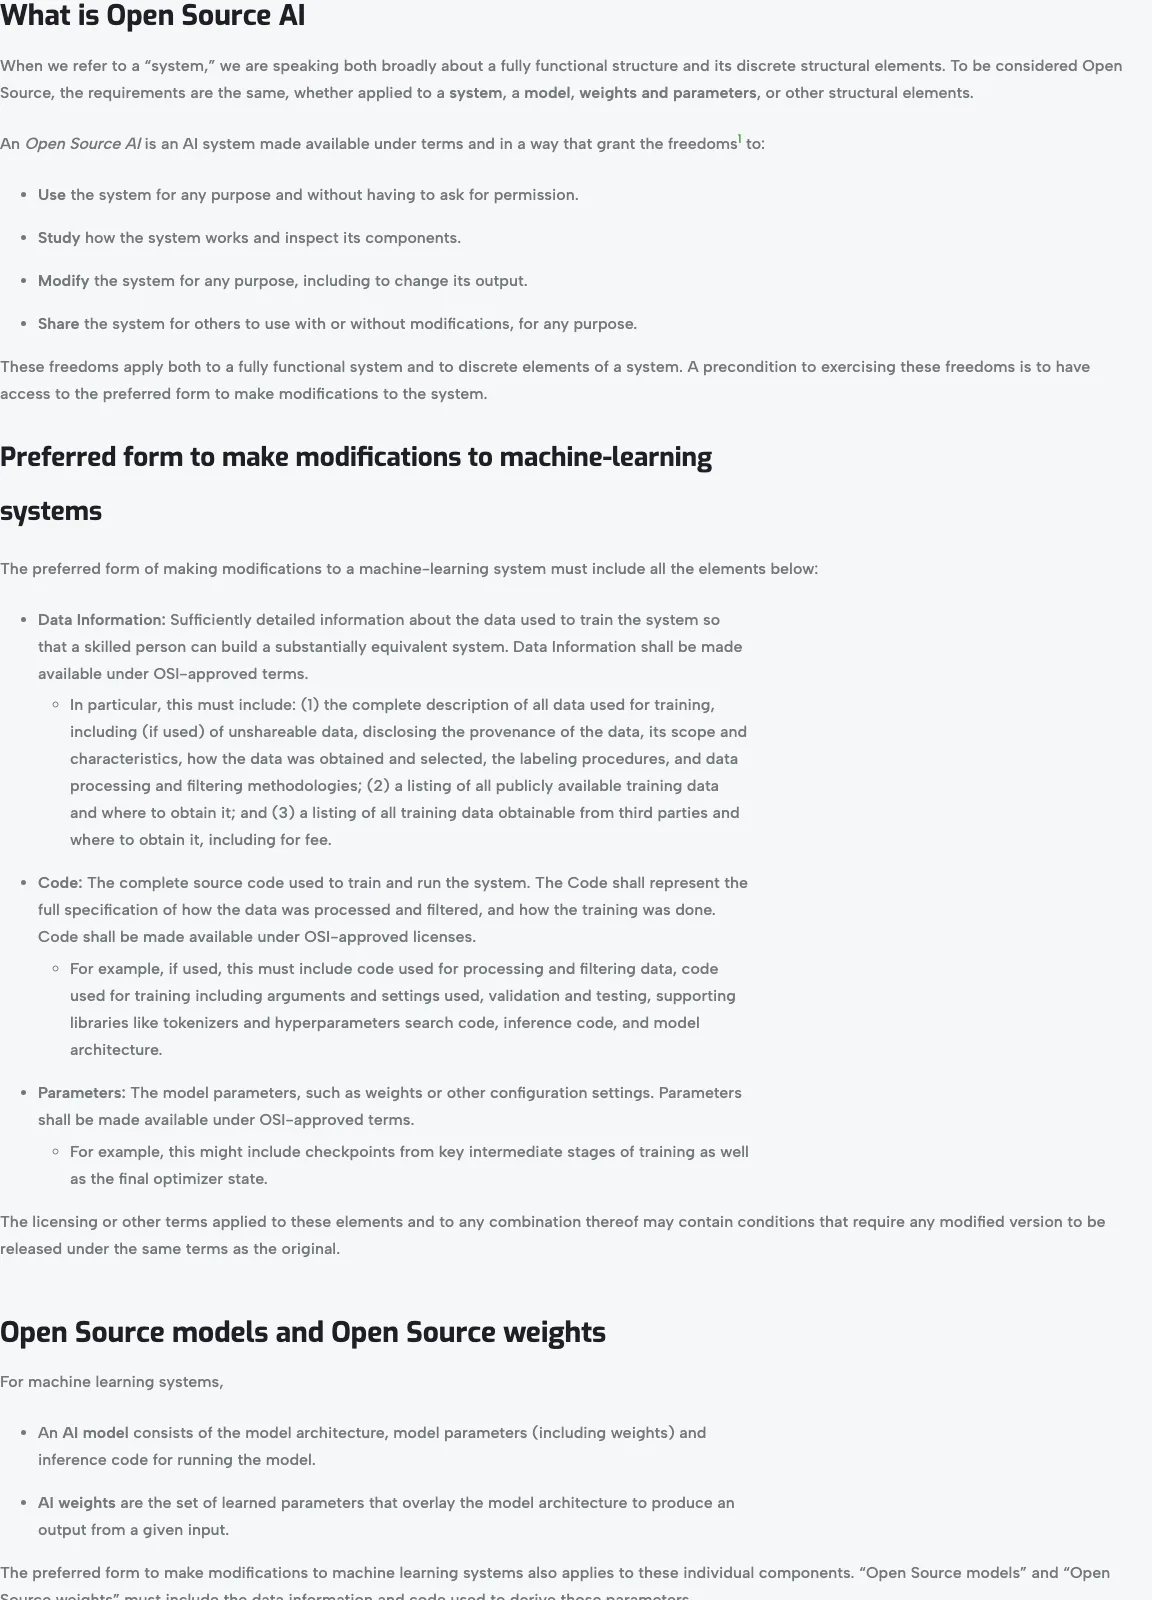
這套分類的依據是開放促進會的 Open Source AI Definition 1.0。對照 OSI 官網的定義原文,這張表的轉譯忠實:定義給出四個自由(使用、研究、修改、分享),要求拿到修改偏好形式,而機器學習系統的偏好形式包含三類,資料資訊、程式碼、參數。原文對資料的要求是足以讓熟練的人重建一套實質等效的系統,不需要公開每一筆訓練資料。換句話說,只公開權重的專案,在這套定義下就是開放權重,標不上開源 AI;證據不齊的,就誠實標開放度未證實。連 OSI 自己都在官網另開一頁 Open Weights 問答集處理這個混淆,可見這條線在實務上多常被踩。
表後面跟著的操作建議也很實用:授權要按元件拆開記錄,程式碼、權重、分詞器、資料集、微調配接器、輸出各自一條,不要一個授權蓋整疊;沒有授權檔的東西,不表示自動取得使用權。表單自己也不忘畫界線:這裡的標註是目錄評估,不是 OSI 認證,也不是法律意見。
清單凍在三個月前,它引用的標準有沒有搬家?抽三個最關鍵的來查。MCP 規格,倉庫錨定 2026-07-28 版,官網 latest 頁面內文指向的仍然是這個版本,沒有更新版。SPDX 的 AI 設定檔,倉庫用 3.0.1,官方文件上 3.1 的網址會導向 3.1-dev 開發版,穩定版仍是 3.0.1。OSAID,開放促進會官網現行版本仍是 1.0。三個都站得住。
另外兩份只驗了存在:OWASP 代理應用風險清單的 2026 版頁面活著;NSA 那份 MCP 安全設計建議,新聞報導時間在 2026 年 5 月,文件存在,內容細節沒有逐字核對。抽查過關要正確解讀:它說明這三個月標準端沒有大搬家,不代表清單內容永久有效。畢竟連結檢查已停,內容審視的到期日也寫在牆上。
把限制集中說完。它是工程檢核表,不是合規認證,倉庫自己在多處重複這句話,涉及產業法規時要找專業法務。它假設讀者已經在建造 AI 系統,十張表是決策與證據的骨架,不教你從零開始認識 LLM。它的資安章節指向 OWASP 與 NSA 的原始文件,想落地成自家的測試計畫,還要配工具,例如安裝第三方 AI 技能前先掃一遍的 SkillSpector,或處理提示注入偵測的自訓模型方案;代理安全的大方向,可以先看 Google 提過的兩把鎖與一個監考官框架。
維護面前面已經算過:單人、4 顆星、唯一 PR 無人應門、8 月 24 日後零活動、CI 排程被平台停用、120 天閘門 12 月 23 日到期。這串事實不構成棄用理由,但構成引進條件:你要帶著自己的複審流程來接手。
最後回答開頭的問題:要不要引進。如果你的團隊正要把生成式 AI 或代理系統推上正式環境,需要一張內部發布審查的欄位表,這份清單是目前看過整理度最好的免費起點,十張表加就緒清單,每項都綁證據要求與擋下問題,MIT 授權允許整包搬走改造。反過來,想找模型排行榜、想找現成認證、或只想花十分鐘拼一次性展示的人,它從第一行就寫明不供應這些。
引進姿勢則藏在它自己的設計裡。fork 之後,跑一次驗證腳本確認結構完整,這是兩行指令的事;接著把十二份文件的複審日期換成你自己複核當天,120 天閘門就重新起算,治理責任正式轉移到你的團隊;再給 fork 排上自己的每週連結檢查,被平台停掉的那個開關就換你來開。這正是它教的最後一課:任何檢核表都有自己的保存期限,包括這一份。能被使用者用同樣的規則檢驗的清單,才值得進你的發布流程。