TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

Google DeepMind 與新加坡 GovTech 公布微調 Gemma 的裝置端詐騙偵測模型,兩階段管線在手機上分析可疑對話,訓練走主權沙盒並排除個人資料。本文核對官方公告與 CNA 現場報導的時間軸、隱私承諾的三個前提,以及尚未公布的安裝方式與台灣適用性。
用 AI 摘要這篇文章:
2026 年 10 月 14 日,Google DeepMind 在官方部落格公開與新加坡政府的合作成果:把開源模型 Gemma 拿去微調,做成一個直接在手機上分析對話的詐騙偵測模型。同一項發表也出現在新加坡國際網路安全週(SICW 2026)的會場,新加坡數位發展及新聞部(MDDI)部長 Josephine Teo 在金沙會展中心的演講中親自宣布這項與政府科技局(GovTech)的合作。變動本體一句話就能說完:防詐的判斷位置,從服務端搬進了訊息已經解密顯示的那一端。
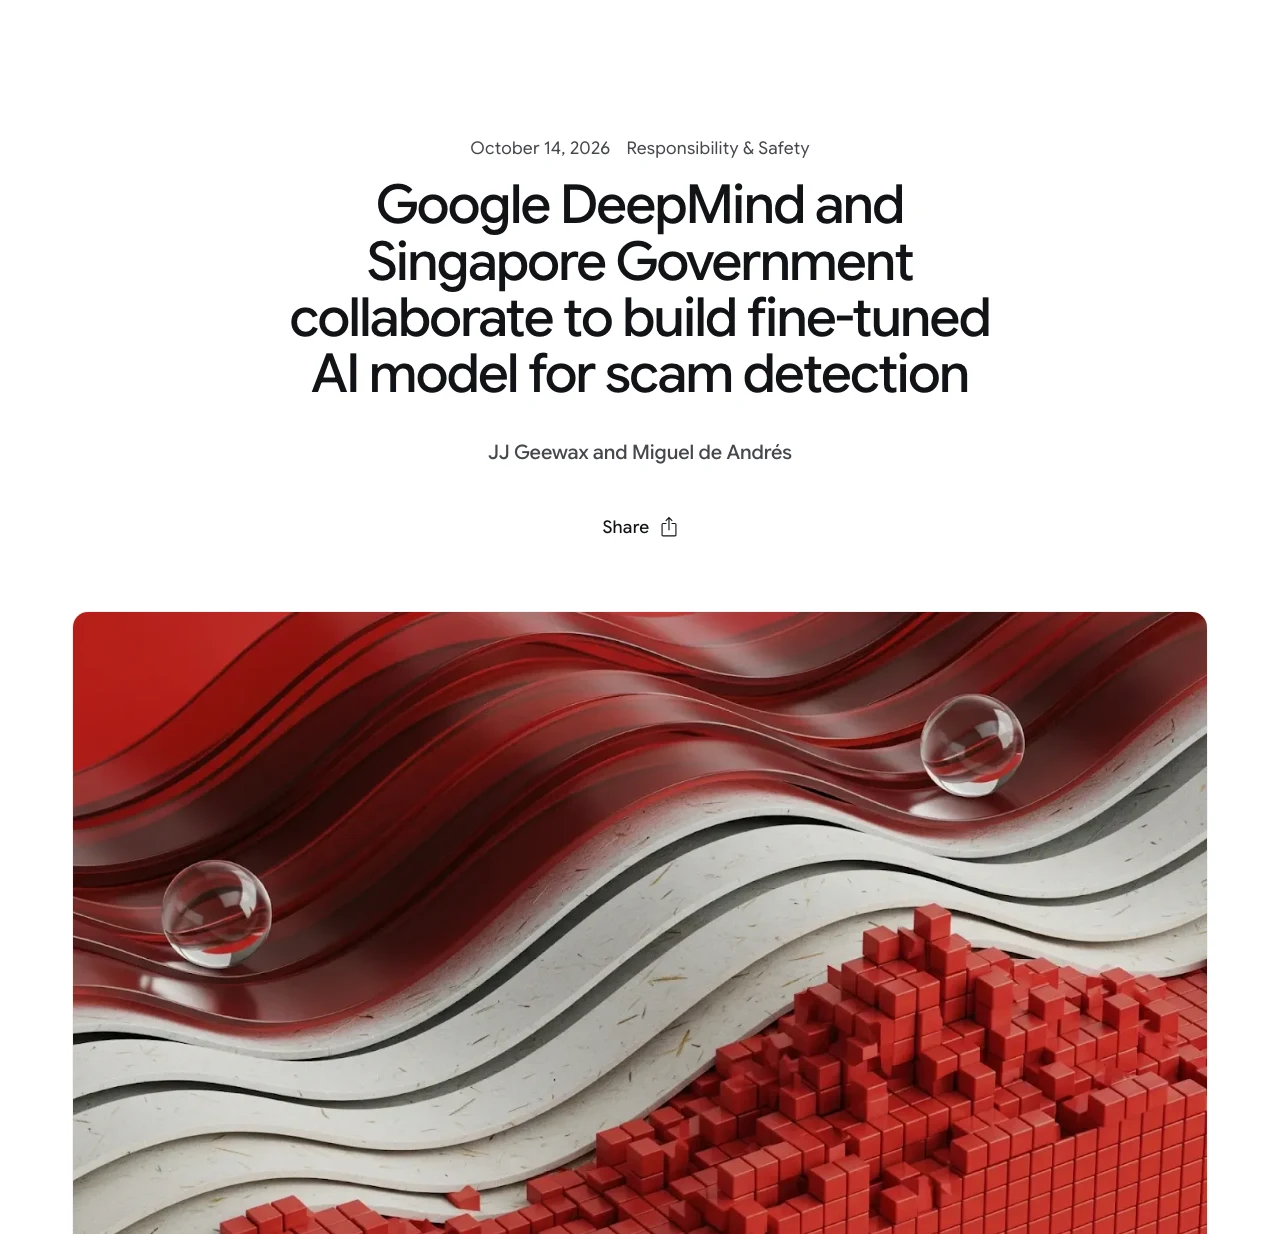
時間軸相當緊湊。台灣時間 10 月 14 日上午 9 點半左右,CNA 報導了部長的現場宣布;10 點 05 分,Google DeepMind 的 X 帳號貼出公告,寫著「新加坡通報犯罪中超過一半使用精密的社交工程」,並標記合作對象 @GovTechSG;官方部落格文章同日上線,署名 JJ Geewax 與 Miguel de Andrés,分類掛在責任與安全。三個來源在一天之內指向同一件事,這在研究型公告裡並不常見。機構之間的分工也值得拆開看:頁面標題與網址掛的 MDDI 是 Josephine Teo 領導的數位發展及新聞部,實際執行合作的單位是 GovTech,公告裡的引言者與微調環境都落在後者身上。這也不是雙方第一次合作:2026 年 5 月 20 日 DeepMind 才公告過與新加坡政府的國家級 AI 夥伴關係,內容涵蓋醫療、教育與科研,這次的防詐模型就是在那個框架下推進的工作。
現在誰用得到?答案是手上還沒有產品。Google 在新聞稿裡表示(CNA 轉述),這個模型以 Android 裝置為對象,安裝與使用方式的更多細節「即將公布」;公告對部署的描述是「將在與新加坡政府的合作下分階段、謹慎推出」。換句話說,這是一次研究與治理框架的發表,不是一個今天就能下載的功能。適用地區目前只提新加坡,官方僅說正在探索把類似技術帶到其他國家的可能性,沒有出現台灣的時程。
傳統的訊息威脅偵測建立在服務端掃描上:訊息經過伺服器,平台在雲端掃描比對。問題是主流通訊軟體走向端對端加密,內容只剩通話兩端看得到,伺服器掃不到明文。CNA 在報導裡直接點出這個矛盾:許多現代傳訊平台使用端對端加密,私人對話無法被檢查。
DeepMind 這次給的答案,是把模型放進本來就得看到明文的那一端。手機要顯示對話,就必須先解密;既然這一端看得到全文,就把判斷也放在這一端。公告原文寫得直接:不同於仰賴雲端訊息掃描的傳統威脅偵測,這個模型可以直接在裝置上處理對話資料;整合進應用程式後,能更快分析對話模式、偵測操縱意圖,讓民眾在金錢或憑證暴露之前先行動。部長的講法是:「如果我們的裝置能早一步認出操縱的跡象,我們就能幫潛在受害者避開財務或憑證損失,同時讓他們的私人訊息留在自己的裝置上。」
把手機當成 AI 的執行環境,這條路已經有不少人走過。Google 自己已經做過一輪通用版本:開源工具AI Edge Gallery就是讓 Android 手機離線跑 LLM 的官方範例;社群裡也持續有人把變聲這類即時應用搬進本機推論,例如我們介紹過的Koeiro 開源變聲器。差別在於那些是自己選擇的通用工具,這次是政府與模型廠商合作、針對單一任務微調、打算整合進民生應用的部署。
公告的技術段交代了運作方式。模型偵測到操縱式的對話模式時,會在使用者裝置上直接觸發即時警告,建議人在分享敏感資訊或金錢之前停下來、保持謹慎。而在現代智慧手機上跑一個複雜的詐騙分類器,電池效率是關鍵顧慮,所以整條管線分成兩階段:第一階段是一個輕量、有效率的分類器,用最少的電力篩選進來的訊息,專注抓出潛在威脅;第二階段才交給微調過的 Gemma 做前後文分析,檢視一段更大的對話快照,確認威脅成立,或者排除誤報。
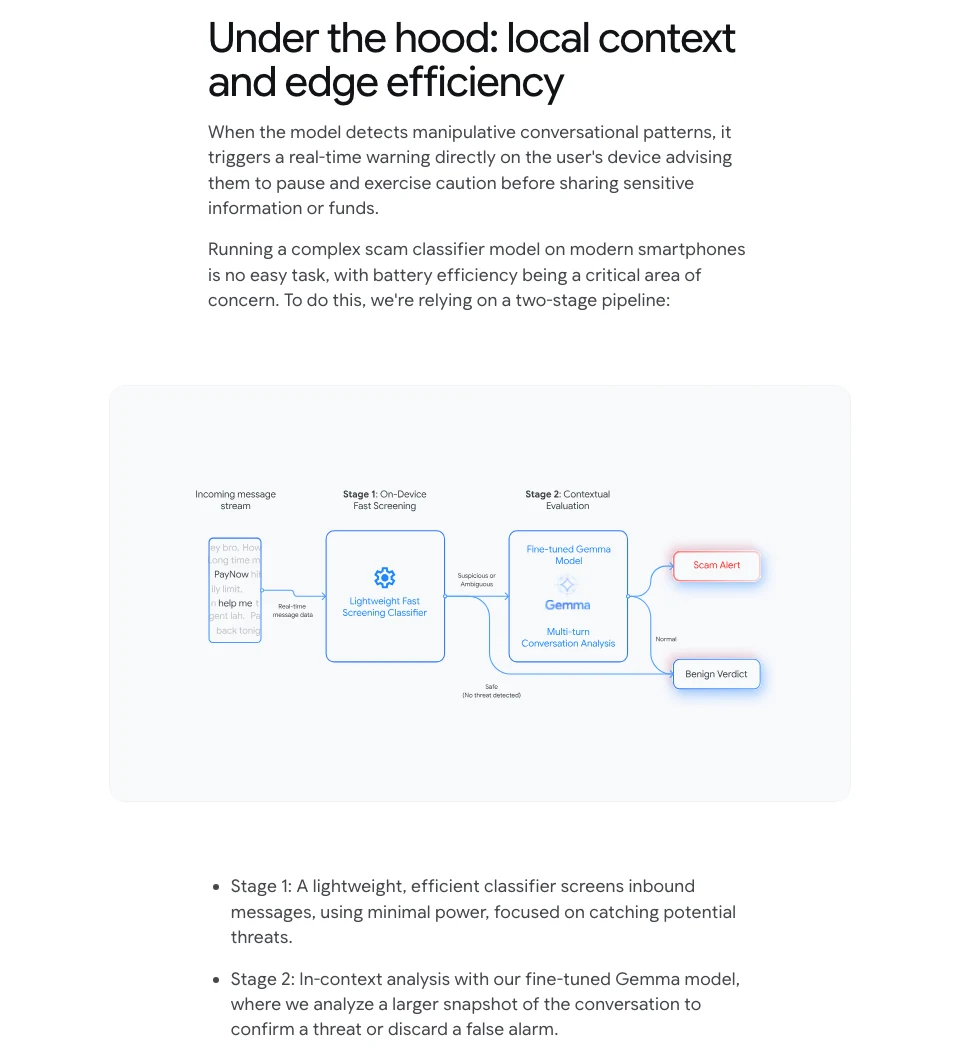
微調素材是在地的:冒充公部門機構、銀行與在地人物的對話,加上當地流行的騙局類型。公告對這一步的解釋是,通用模型常難以應付在地的欺騙手法,讓詐騙偵測變得更難;針對當地詐騙對話微調,模型部署在民眾安裝的應用程式裡時,才能把一般的社交寒暄與真正的操縱區分開來。CNA 引述 Google 的說法再補一個方向:模型會持續接受訓練以跟上演變中的手法,並分辨日常對話與社交工程常見的高壓、結構性操縱。用單一關鍵詞判斷的時代已經過去,同一句「請提供驗證碼」,出現在不認識的人的私訊裡,和自己打開官方服務時的流程,含義完全不同,這正是需要讀整段對話的原因。
從兩階段設計可以推一件事,而公告本身沒有提供任何數字:第一階段沒放行的對話,第二階段永遠沒有機會看到,整體表現的上限被第一道門檻綁住;門檻太鬆,危險對話會被放過去,太緊則增加誤報與後段運算,使用者被過多的警告磨掉耐心。這兩個方向的失敗目前都沒有公開的量化資料,公告只交代了效率方向,沒有提供各手機的耗電結果,也沒有準確率。
隱私是這次公布最強的主張,也是條件最多的一句話。公告原文是:模型完全在裝置上執行,因此透過這個部署,新加坡政府與 Google 都無法存取使用者的對話。這句話要成立,前提有三層:模型真的完全在裝置上執行;它讀取對話以使用者同意為前提,並受該應用程式的使用條款約束;部署維持公告描述的形態。這是設計層的承諾,目前沒有第三方驗證,也還沒有可安裝的產品可以拆解檢驗。
治理面倒是有具體內容,公告列出三個條件。微調在 GovTech 管理與維護的 GCP 環境裡進行,公告稱為主權沙盒(Sovereign Sandbox),讓訓練資料保持隔離;訓練嚴格排除私人或可識別個人的資訊,使用來自詐騙報告與情報來源的匿名化資料;模型以合成對話與在地語料做壓力測試,涵蓋不同詐騙類別與持續演變的冒充手法。GovTech 信任與安全部門主管 Mark Chen 的引句把立場講得很白:「打擊詐騙不該意味著犧牲個人隱私。與 Google DeepMind 合作,我們把先進的 AI 保護直接帶到公民的裝置上。這讓我們能即時捕捉高度針對性、在地的詐騙嘗試,同時讓私人通訊保持私密。」
對照同一週的另一則新聞,這個承諾的份量更好懂。美國司法部 10 月 13 日公布的案件裡,調查線索正好來自 AI 工具自己的對話紀錄:嫌疑人身邊的人向聊天機器人詢問如何打造連續錄音裝置,這些提問成了偵辦的起點,詳細經過我們在OpenAI 工程師錄音裝置案整理過。裝置端處理要兌現的,就是把「工具看過什麼、誰拿得到」的預設值整個翻轉過來,這也是它在加密通訊時代被看好的原因。
公告開頭給了三個數字:投資詐騙、假工作機會與冒充公職人員這類詐騙,佔新加坡通報犯罪超過一半;2019 年以來累計損失超過 40 億新加坡元;社交工程型的複雜詐騙,佔全部損失最高達八成。三個數字都出自 DeepMind 公告的引述,其中 40 億累計損失在公告裡連向《海峽時報》的詐騙統計追蹤頁,另外兩個數字沒有個別標註來源。
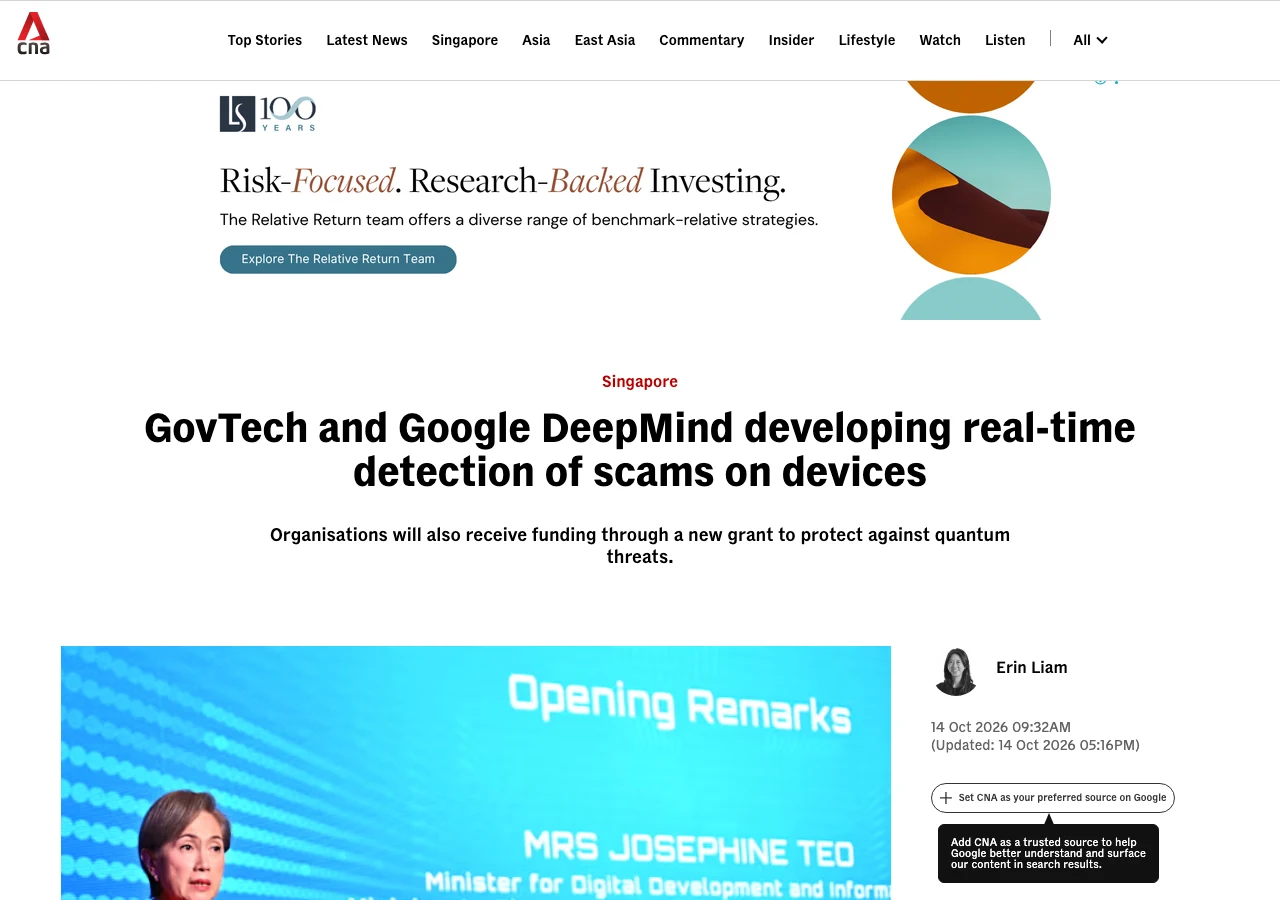
Josephine Teo 在會場的說法是:因為 AI,打詐變得更難打贏,「我們的回應不該是因為詐騙者濫用 AI 就遠離它;我們必須把防禦調校得更強、更好」。她同時描繪詐騙橫跨多個系統的鏈條:受害者可能先在社群平台接觸、移到傳訊軟體、接到電話、再到金融機構轉帳,每個環節都有介入機會,但沒有任何一個防禦者看得到全鏈,所以「只讓每個組織更會擋詐騙不夠,必須把防禦連起來,讓單一環節偵測到的訊號能在其他環節觸發行動」。至於 AI 冒充的技術門檻,複製一個人的聲音這件事,開源的語音複製工具已經人人可下載。
新加坡手上其實已經有服務端的武器。Teo 在同一場演講提到 GovTech 與新加坡警察部隊合作的詐騙分析與戰術介入系統(Scam Analytics and Tactical Intervention System):每天用 AI 掃描評估超過 60 萬個網站,每個只花幾秒,每月干擾約 2 萬個惡意網站,範圍已擴大到可疑的電話號碼與線上平台。裝置端模型補上的,正是這張網最後一塊:端對端加密通訊裡,服務端永遠看不到的那一段。
這次公布留下了一張清楚的未確認清單。用哪個 Gemma 版本:公告只說是輕量級 Gemma 模型,而 Gemma 家族目前從 Gemma 4 系列到 2025 年 8 月推出、標榜超高效運算的 Gemma 3 270M 小型版本都有,公告沒有指名,參數規模與模型大小都無從得知。安裝方式與時程:Google 說細節即將公布,但沒有提到會整合進哪些應用程式,也沒有提及費用模式。平台範圍:目前的說法以 Android 為對象,其他平台未被提及。效果數字:準確率、誤報率、漏報率、對各機型的電池影響,全部未公開。台灣適用性:官方只寫正在探索部署到其他國家的可能性。
等待歸等待,有一件事不必等任何模型上線。警告的價值在於即時,但「用另一條已知官方管道核對身分」現在就能做:無論對方自稱銀行、機構還是客服,掛掉之後用自己查到的號碼回撥一次,就是最可靠的一道攔截。裝置端模型將來若落地,它給的也只是停下來思考的時機,對方是不是詐騙、這筆錢該不該轉,最後一步的確認仍然在自己手上。
這些問題的答案,要等 Google 或 GovTech 下一次公布安裝細節、合作應用與第一批效果數字;在那之前,它是一個方向明確、產品尚未存在的研究成果。