TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

Instagram 流傳的五個 Claude Skills,一句話介紹都對得上,裝進電腦後的分量卻差了五級:Stop Slop 全倉庫只有七個文字檔;Claude-Mem 是九種 hook 事件加常駐服務與第二個 AI,做筆記的額度由安裝當下的選擇決定;Task Observer 在 skills.sh 被標 CRITICAL,指控的兩個惡意網址卻查無所指;UX 準則一週前才從 119 條變 120 條。會跑什麼腳本、資料存哪誰付額度、稽核頁怎麼讀,是裝之前該看的三個問題。
用 AI 摘要這篇文章:
最近在 Instagram 流傳的一份清單,一次推了五個 Claude Skills:Stop Slop、Claude-Mem、UI/UX Pro Max、Task Observer、Find Skills,每個配一句話介紹,留言就能換到安裝指令。把五個專案的 GitHub 原始碼、說明文件和 skills.sh 稽核頁全部打開核對之後,可以先給結論:那句話都沒寫錯,但「裝進 Claude 之後會在你電腦上跑什麼」的分量,五個差了整整五級。最輕的只有七個文字檔,最重的是九種 hook 事件、一個常駐背景服務,外加一個幫你做筆記的第二個 AI。
安裝之前有三個數字值得先看:Task Observer 在 skills.sh 的自動稽核被標 Fail,風險等級 CRITICAL,建議欄寫 DO NOT USE;Find Skills 被 Snyk 標 Warn;UI/UX Pro Max 清單裡那句「119 條 UX 準則」,在 11 月 7 日的更新之後已經是 120 條。下面按「裝了會做什麼」由輕到重,把五個逐一攤開,數字查核時間都是 2026 年 11 月 13 日(台北)。
Skill 的本體是一個資料夾:SKILL.md 說明檔寫著這個技能做什麼、什麼時候啟動,旁邊可以只放參考文件,也可以放會執行的腳本。安裝的實體動作,就是把這個資料夾放進專案或全域的 skills 目錄;外掛類的還會順便註冊 hook,也就是 Claude Code 的事件掛鉤,在對話開始與結束、每次工具呼叫前後這些時機自動執行指定指令。Claude 照說明辦事時用的權限就是你的權限,所以「資料夾裡有什麼、註冊了哪些 hook」比「介紹寫了什麼」重要。五個專案裝進去的東西,從輕到重是這樣:
| Skill | 裝進電腦的東西 | skills.sh 三家稽核 |
|---|---|---|
| Stop Slop | 7 個文字檔,沒有任何腳本 | 三項全 Pass |
| Find Skills | 5.5 KB 說明檔;安裝時會跑 npx 下載並寫入 skills 資料夾 | 一項 Warn |
| UI/UX Pro Max | 設計資料庫與 Python 查詢腳本;外掛一次掛進 7 個 skill | 三項全 Pass |
| Task Observer | 8 個腳本,寫觀察紀錄到工作資料夾,建議排程定期執行 | 一項 Fail |
| Claude-Mem | 九種 hook 事件加本機常駐服務,第二個 AI 負責做筆記 | 三項全 Pass |
表裡的稽核欄來自 skills.sh,那是 Vercel 經營的 skill 目錄,每個 skill 頁面右側有三家自動掃描(Gen Agent Trust Hub、Socket、Snyk),結果分 Pass、Warn、Fail。要看懂這三欄有兩個前提:稽核對象是「那一頁的那一個 skill」,不是整個專案:claude-mem 在 skills.sh 列了 35 個 skill、各有各的稽核頁,上表引用的是 mem-search 那一頁的成績;三家都是自動掃描,標記反映它們看到的模式,不是人工定罪。怎麼把標記讀出層次,Task Observer 那節有現成的案例。
hardikpandya/stop-slop 有 18,900 顆星、skills.sh 顯示 19.6K 次安裝,但整個倉庫用 GitHub 檔案樹 API 數出來就是七個檔案:CHANGELOG、LICENSE、README、SKILL.md,加 references/ 資料夾裡的 examples、phrases、structures 三份參考文件。倉庫裡看不到 .sh、.py 或 .js 任何腳本;裝了等於 Claude 多讀一份規則,既不會讀寫你的檔案,也不會連網或執行程式。
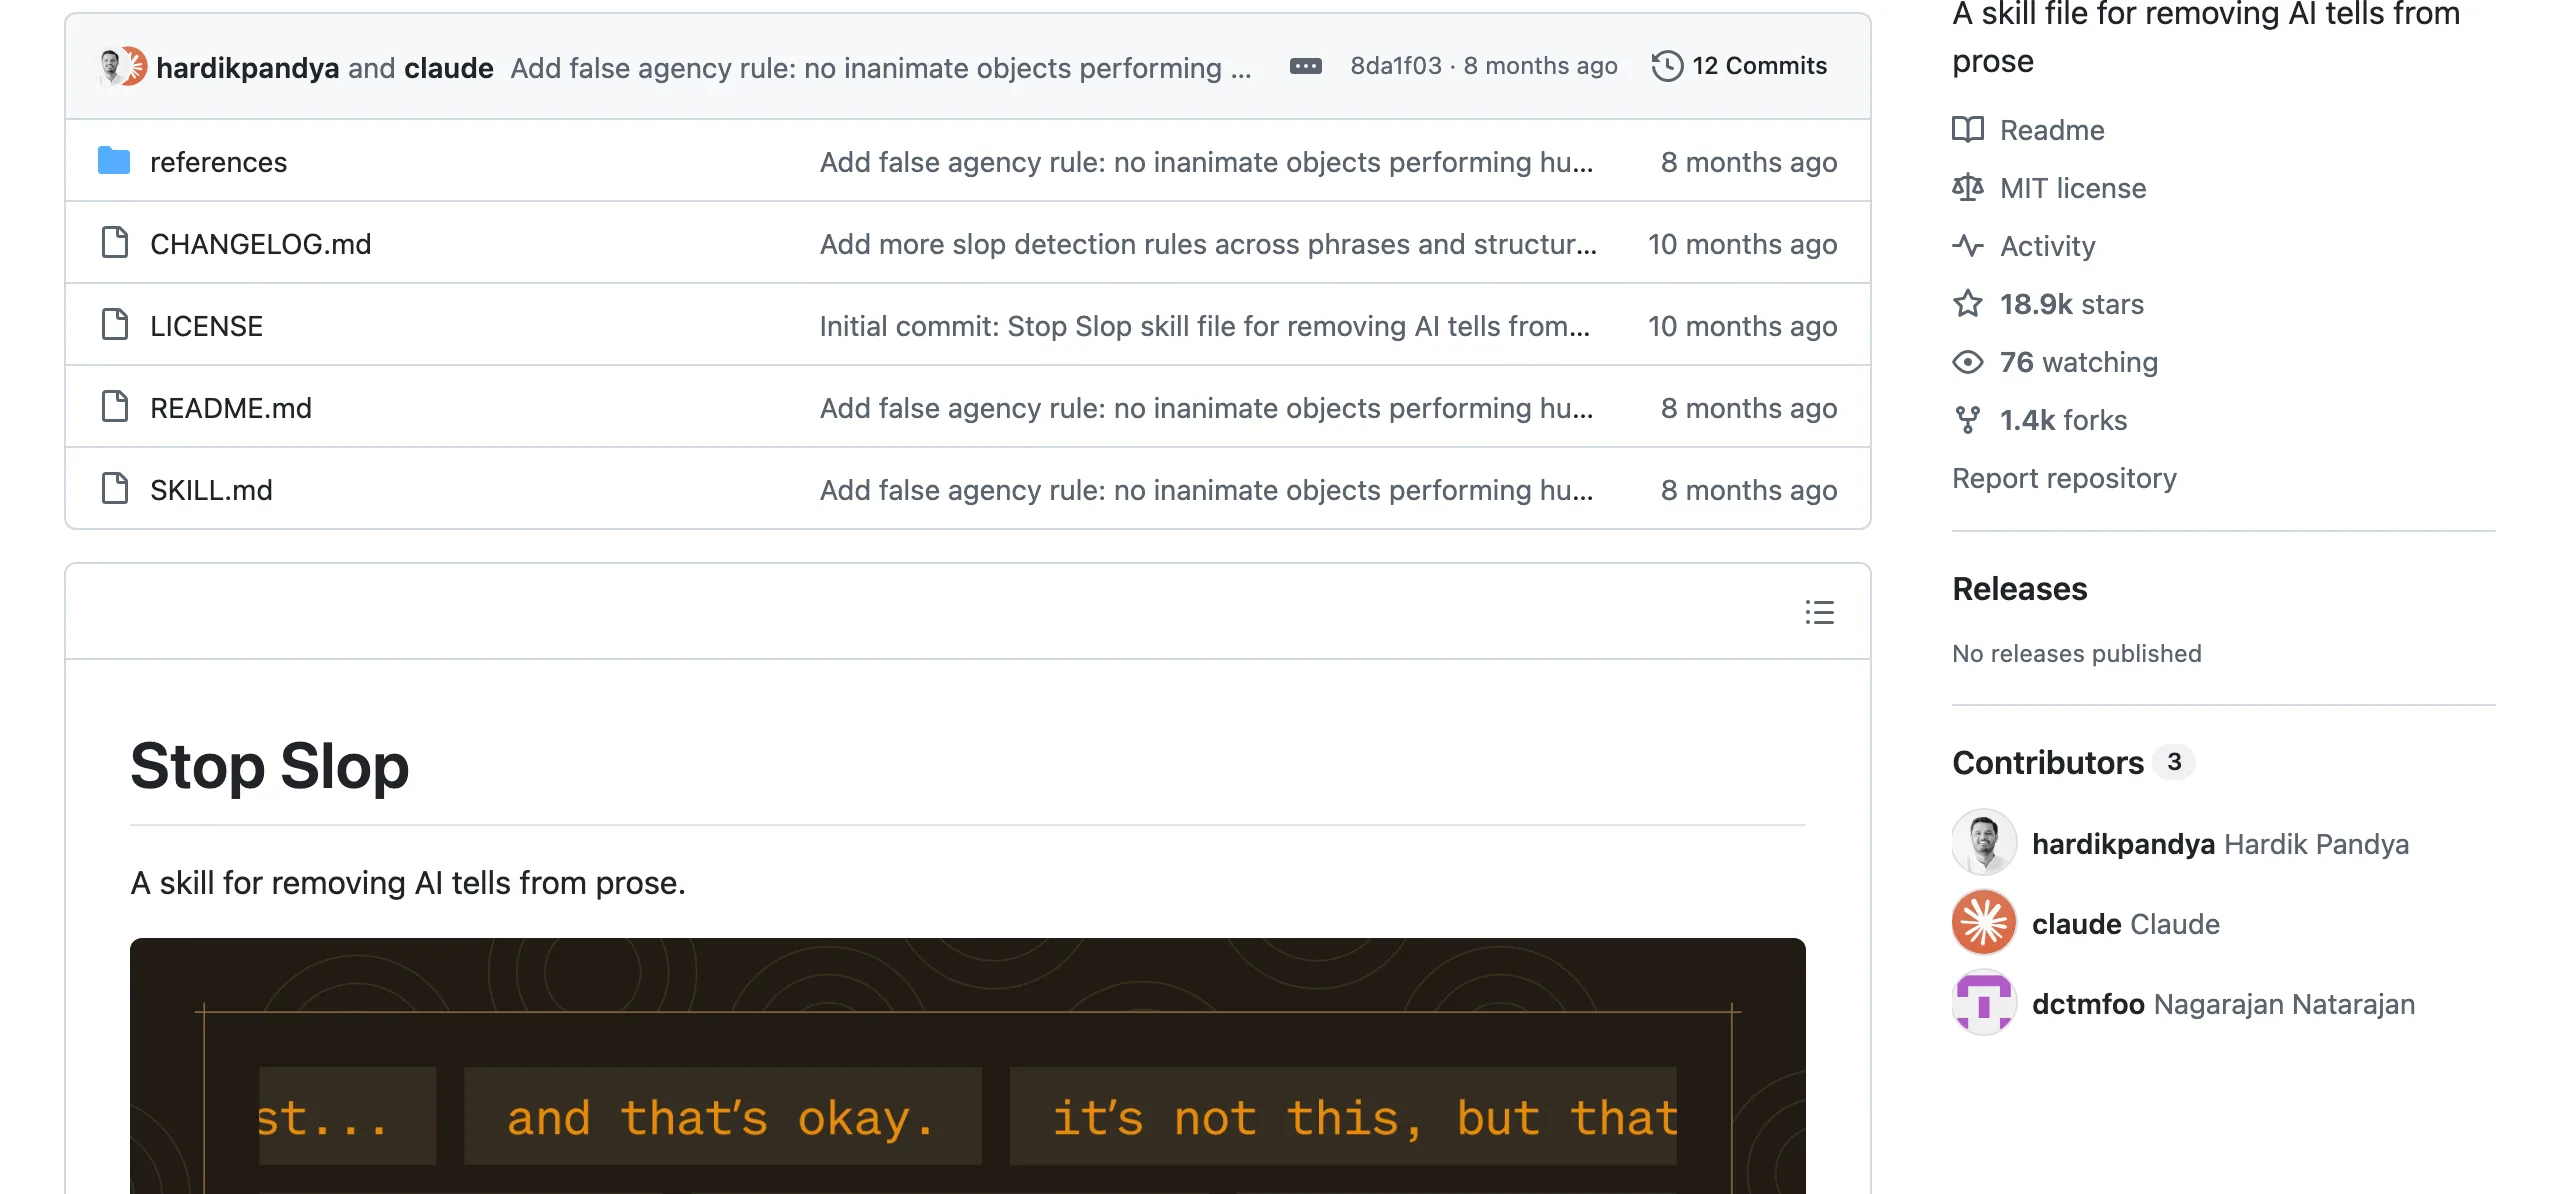
規則本身是給「去掉 AI 腔」用的八條:刪填充句、避開固定句型、用主動語態、說具體的事、把讀者放進場景、變化節奏、相信讀者、刪掉像金句的句子。SKILL.md 附一張五個維度的評分表(directness、rhythm、trust、authenticity、density),滿分 50,門檻寫得很直白:Below 35/50: revise。第 6 條還明寫不用 em dash。這套思路和把 AI 文章改寫成真人語氣的中文工具是同一個題目,差別在它是規則不是程式。
一個要對齊的期待:它能不能讓文章「像真人」,取決於 Claude 讀完規則照不照做,倉庫裡沒有任何東西強制這件事。另外按 GitHub 的推送紀錄,這個專案最後一次 push 停在 2026 年 3 月 17 日,八個月沒有新 commit;高星數不等於持續維護,但對一份純文字規則來說,不動也壞不了哪裡。稽核三項全 Pass,和它只有文字檔的結構一致。
五個裡下載量最大的是它:vercel-labs/skills 的 find-skills,在 skills.sh 排行榜排第 1,4.3M 次安裝(倉庫三個 skill 合計)。SKILL.md 只有 5,472 bytes,本體是一份教 Claude「怎麼幫你找 skill」的說明書,安裝會跑的指令是 npx skills add vercel-labs/skills。
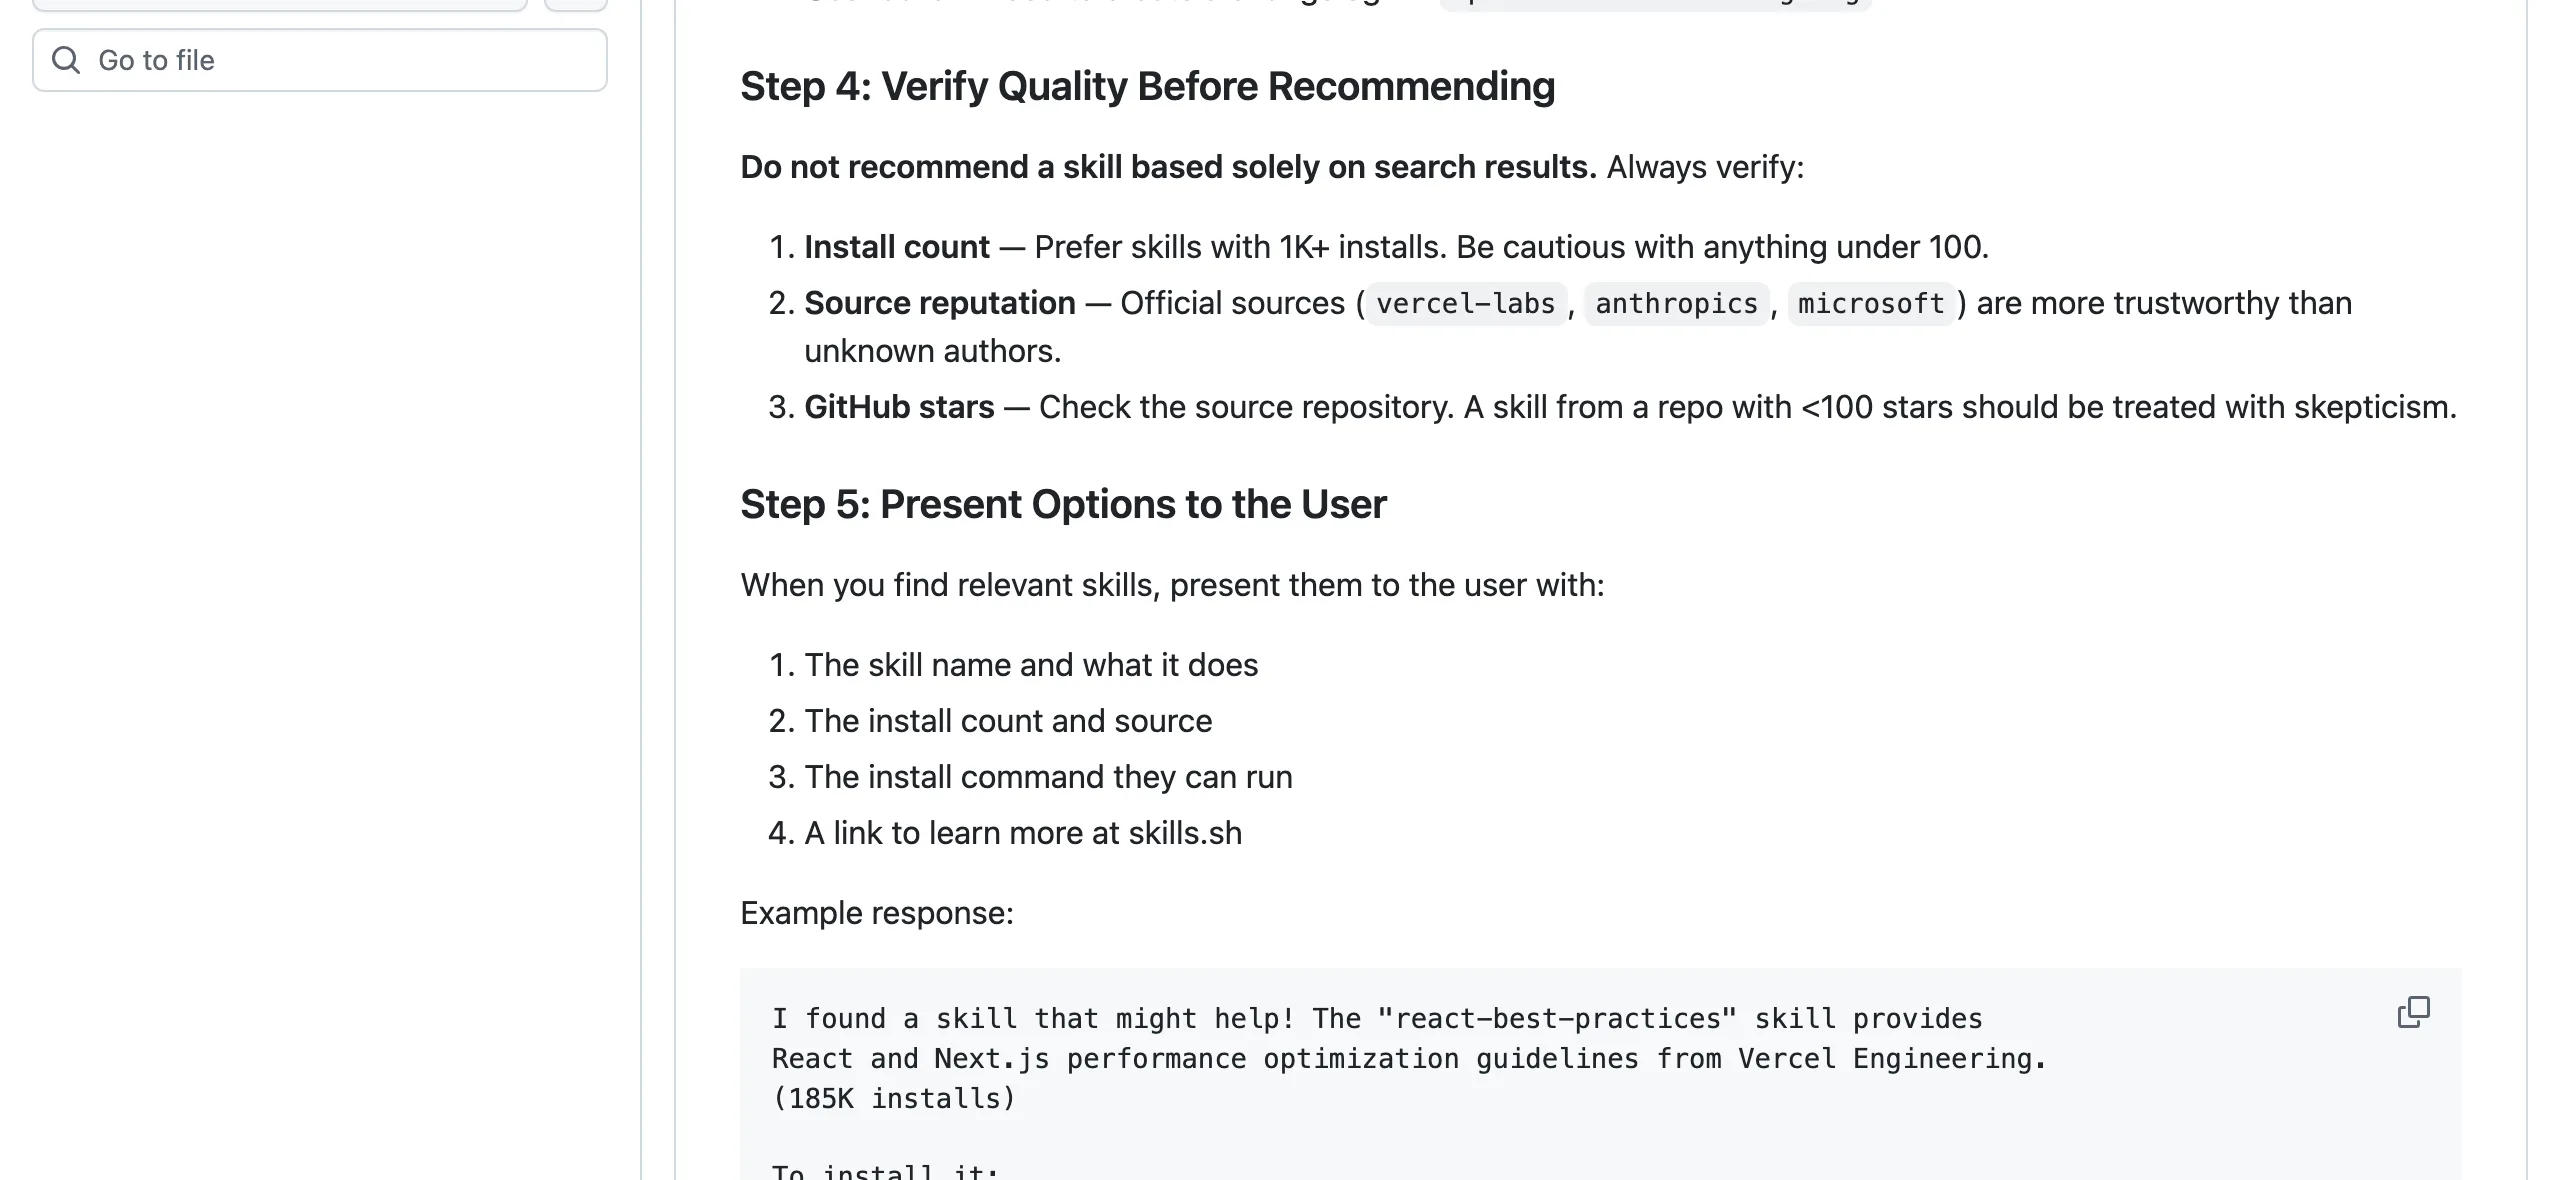
這份說明書最值得抄的是 Step 4,標題就叫「Verify Quality Before Recommending」,第一句寫:Do not recommend a skill based solely on search results(不要只靠搜尋結果就推薦一個 skill)。接著列三項檢查:安裝數偏好 1K 以上、低於 100 要小心;來源看信譽,vercel-labs、anthropics、microsoft 這類官方帳號比不認識的作者可信;星數少於 100 的倉庫要保持懷疑。換句話說,一份推薦清單的驗收標準,find-skills 的作者已經替你寫好了,任何一句話推薦都過不了它自己的 Step 4。
安裝前該知道的兩件事。指令面:Step 6 的條件是「If the user wants to proceed」,你點頭之後 Claude 會跑 npx skills add <owner/repo@skill> -g -y,-g 是全域安裝(user-level),-y 跳過確認提示,也就是它會把別人的 skill 寫進 ~/.claude/skills。隱私面:這個 CLI 收集匿名使用資料,設 DISABLE_TELEMETRY=1 或 DO_NOT_TRACK=1 可以關,但 README 寫明這樣會連 security-audit 請求一起停掉,關掉遙測的代價是少一層安全檢查,這個取捨要先想清楚。
Snyk 對它的 Warn(風險 MEDIUM,2026 年 9 月 15 日分析)理由也值得讀原文:W011 第三方內容暴露,有間接提示注入的風險,起因是這個 skill 的工作就是透過 CLI 搜尋並讀進開放社群的套件資料與 skill 內容。警告來自它的工作本質,不是掃出了惡意行為,讀的時候不要讀反了。
nextlevelbuilder 的這個倉庫有 148,721 顆星,五個裡最多,MIT 授權,11 月 10 日還有 commit。它不是一份規則,是一個設計資料庫:風格、色票、字體配對、圖表、UX 準則,加 22 種技術堆疊各自的規則檔(stacks/ 資料夾親數是 22 個 CSV),再配 Python 查詢腳本讓 Claude 查表。
數字要自己算過才知道在講什麼。styles.csv 逐列統計是 89 列:active 51、supplemental 29、deprecated 9;README 寫的「80 searchable」是 51 加 29,而預設推薦只會用到 active 的 51 種,另外 29 種要你明確指定才查得到。UX 準則 ux-guidelines.csv 現在是 120 條,比對 git 紀錄,11 月 7 日那個 commit(feat: add IME-safe Enter shortcut guidance #562,sha 4f2dbb67)之前是 119 條。清單文裡的數字有保存期限,一份 11 月上旬寫的介紹停在 119,不算寫錯,只是舊了。
腳本面的邊界 README 寫得明白:「standard library only – the scripts install nothing and make no network calls」,查詢腳本只用標準函式庫、不安裝東西、不連網。打開 core.py 核對,import 只有 csv、difflib、re、pathlib、math、collections,看不到 socket、urllib 或 subprocess 這類連網、執行外部指令的呼叫。但安裝邊界比一句話大:外掛的 plugin.json 把 skills 指向整個 .claude/skills/ 資料夾,一次掛進 banner-design、brand、design、design-system、slides、ui-styling、ui-ux-pro-max 七個 skill,其中 ui-styling 的 shadcn_add.py 內含 npx 呼叫。裝的是一個資料夾,不是一個查詢腳本。
rebelytics 的 one-skill-to-rule-them-all(task-observer)是五個裡最硬的邊界案例。3,873 顆星、18.4K 次安裝、CC BY 4.0 授權(轉散布要署名 Eoghan Henn 並連回原倉庫)。裝進去的東西明確:scripts/ 資料夾八個檔案,六個 shell 腳本加兩個 Python;它在每次工作開始時掃描、把你的修正與重複流程寫成觀察紀錄存進工作資料夾,文件還建議用系統排程定期跑 review。README 也講了兩個前提:你批准之前不會動任何 skill(Nothing goes live until you install the updated bundle);還有「Installing alone is not enough, because description matching under-triggers」,只裝不夠,要自己把啟動指令加進 CLAUDE.md(或安裝隨對話啟動的 session-start hook)才會真的觸發。
然後看稽核。Gen Agent Trust Hub 在 11 月 9 日把它標成 Fail,風險等級 CRITICAL,分析列四個類別:COMMAND_EXECUTION(scripts/ 裡的 Bash 與 Python 腳本,validate-skill-bundle.py 用 subprocess.run 執行 sha256sum 這類系統工具)、PERSISTENCE(weekly-review.md 建議用 cron、launchd 或 Windows 工作排程器註冊定期檢查)、EXTERNAL_DOWNLOADS(文件描述用 curl 抓 GitHub 上游檔案比對版本)、INDIRECT_PROMPT_INJECTION(會讀 GitHub issue、PR 與個人頁文字)。把這四項和上一段的 README 對照,會發現行為層完全對得整齊:會跑腳本、建議排程、會抓上游、會讀外部文字,全是它自己明寫的設計,README 的 Data and network 還寫了正常運作不連網、三個抓取都要你主動啟動。
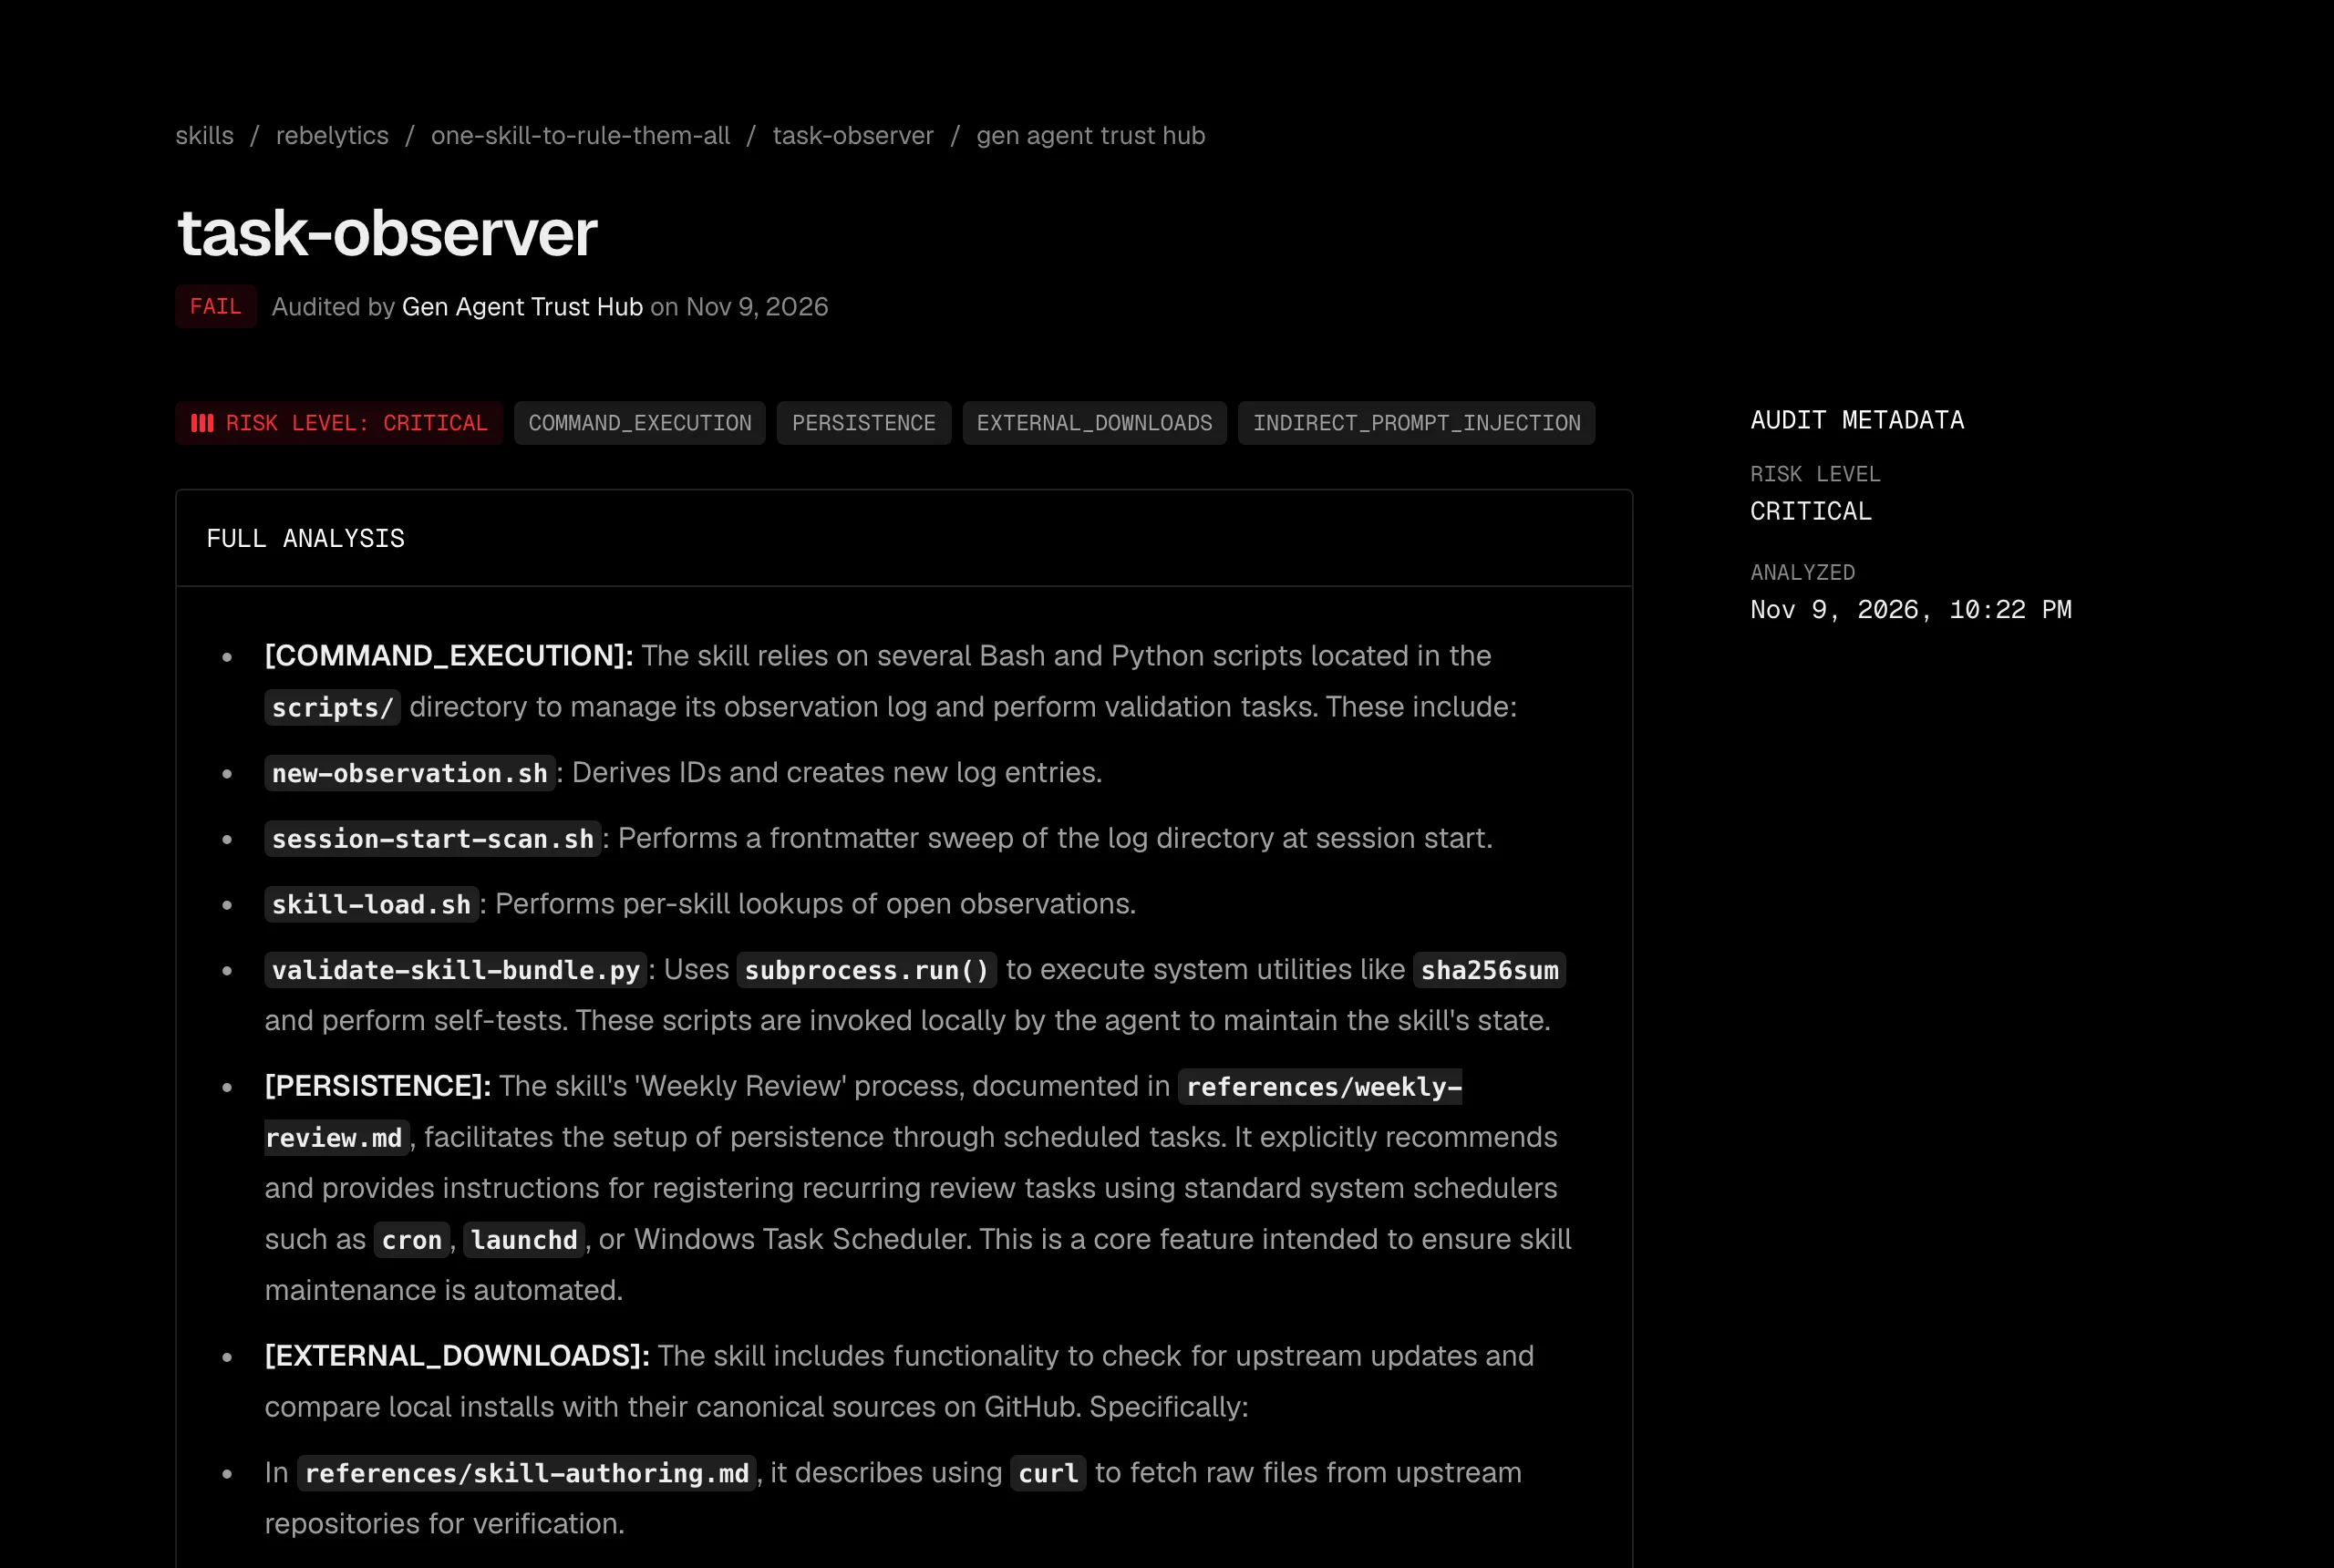
真正的落差在最重的那句。稽核頁的 Recommendations 欄寫:Contains 2 malicious URL(s) – DO NOT USE,但整頁沒有列出是哪兩個網址,分析內文的四項描述裡沒有任何一項指向惡意行為。想驗證也無從驗起。這就是自動掃描報告的讀法:行為清單通常可以和原始碼對上,「DO NOT USE」等級的指控則要看它有沒有給出可驗證的細節。安裝前想自己跑一輪靜態掃描的,NVIDIA SkillSpector 的報告怎麼讀談過掃描能證明什麼、不能證明什麼。要停在哪一邊,是你在看到「含 2 個惡意網址卻不給網址」這種報告時,自己要做的判斷。
thedotmack 的 claude-mem 有 116,612 顆星、Apache-2.0 授權,2025 年 8 月建立,這次查的版本號是 15.18.3,迭代速度很快。它做的「跨對話記憶」背後是一整套常駐結構,安裝方式是 npx claude-mem install。
架構在 hooks.json 裡一目了然:外掛掛了九種事件,Setup、SessionStart、UserPromptSubmit、PreToolUse、PostToolUse、PostToolUseFailure、Stop、SubagentStop、SessionEnd。其中 PostToolUse 的 matcher 是 *,等於你每用一次工具,背景就跑一次 claude-mem hook claude-code observation(timeout 120 秒、非同步)。README 用三句話解釋:你的 agent 工作,hook 把每個工具呼叫交給本機的小服務;「觀察員」把活動整理成筆記;下一次對話帶著筆記開始。記憶從同一專案的第二次對話才開始注入,第一次對話只是被記錄。
最該先問的問題是做筆記的那個 AI 花誰的額度,答案要分情況,原始碼裡三處證據寫得清清楚楚。設定檔 SettingsDefaultsManager.ts 的 CLAUDE_MEM_PROVIDER 預設 'claude'、CLAUDE_MEM_MODEL 預設 'haiku',註解說明無人值守安裝落在這裡;安裝程式 install.ts 的互動選單卻預選另一邊,initialValues: ['cmem'],註解寫 CMEM Pro pre-selected: it is the recommended path;README 把商業條件補完:選託管觀察員是 30 天免費試用,結帳頁要填付款方式,試用結束沒訂閱,記憶就自動退回用你自己的 Anthropic 方案額度。同一句「跨對話記憶」,帳單落在託管方案還是你的方案,取決於安裝當下那個選擇。
預設值方向也該列清楚:匿名使用統計預設開啟,npx claude-mem telemetry disable 關閉;記憶存在本機 ~/.claude-mem,雲端同步是 opt-in;螢幕截圖預設會留一份副本;內容包在 <private> 標籤裡就不會被儲存。還有一道 File Read Gate,預設開啟,會擋下 Claude 讀「已有觀察紀錄且超過 32 KB 的整個程式檔」,改給它觀察時間線再引導用省 token 的方式讀;文件列了七個同時成立的條件(主對話而非子代理、可解析的程式檔、專案資料夾內、至少 32 KB、有紀錄且未修改、整檔讀取、tree-sitter 已安裝),Markdown、YAML、JSON 不在範圍。也就是說它不只記東西,還會改變 Claude 讀檔案的方式。最後一個細節:README 的 Quick Start 段有一節專門寫給 AI agent 的安裝指示(Installing for someone as an AI agent?),如果你打算讓 AI 幫你裝,先自己確認它要執行什麼。
資料夾裡有什麼。 打開倉庫看 scripts/ 有沒有東西、plugin.json 把 skills 指到哪裡;有 .sh 或 .py 就讀一眼內容,找 socket、requests、subprocess 這類字眼。Stop Slop 示範了這件事可以多簡單,UI/UX Pro Max 示範了「說明只講一個 skill、實際掛七個」的落差。
資料存哪、誰付額度。 觀察紀錄寫進本機還是背景服務;做筆記的 AI 用誰的額度;遙測預設是開還是關。Claude-Mem 那節的三處原始碼證據是標準範本:同一個功能,安裝方式不同,帳單就不同。
稽核頁怎麼寫。 skills.sh 三家標記要點進去看理由,讀的時候分開兩件事:列出的行為和原始碼對不對得上,以及最重的指控有沒有給出可驗證的細節。Find Skills 的 Warn 是「工作本質」級的警告,Task Observer 的 CRITICAL 是「行為全對得上、但惡意網址查無所指」,兩種讀法完全不同。順帶一個操作習慣:看到任何安裝指令先讀懂每個旗標再貼上,-y 跳過確認、-g 裝進全域,這兩個字加在一起,代表你把「裝什麼、裝到哪」的最後一問也交出去了。
這篇沒有安裝或執行其中任何一個,所有陳述來自各專案的原始碼、說明文件、官方文件與稽核頁,數字全部標了查核日期,因為這五個專案都還在動:準則一週前才從 119 條變 120 條,claude-mem 的版本號這個月還在前進。過幾天再看到任何一份推薦清單,先問一句數字是哪一天的事;想看收錄規則怎麼把關的,Awesome Claude Skills 精選清單的收錄規則是同一條路上的另一道防線。
Stop Slop、UI/UX Pro Max、vercel-labs/skills 是 MIT;claude-mem 是 Apache-2.0;task-observer 是 CC BY 4.0,轉散布或改作要署名 Eoghan Henn(rebelytics)並連回 github.com/rebelytics/one-skill-to-rule-them-all,這是四個授權裡唯一要求具名作者並連回原倉庫的,改作散布前要先處理。活躍度(截至 2026 年 11 月 13 日):claude-mem 與 vercel-labs/skills 的最後推送在 11 月 13 日與 12 日,UI/UX Pro Max 在 11 月 10 日,task-observer 在 11 月 9 日,Stop Slop 停在 3 月 17 日。