TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

go-cursor-help 是一套開源的 Cursor 試用重置工具,把 Cursor 用來辨識機器的 telemetry 識別碼整批換新,2026 年起更透過 hook 直接攔截主程式的識別碼計算。這篇拆解它的兩代手法、Cursor 的反制實錄,以及動到 Windows 登錄檔與帳號風險之前,你該先算清楚的三筆帳。
用 AI 摘要這篇文章:
在 Cursor 跳出「You’ve reached your trial request limit」或「Too many free trial accounts used on this machine」之後,很多人搜到的下一個結果就是 go-cursor-help 這個專案。先把結論說清楚:它是一套把你機器上所有 Cursor 用來認人的識別碼整批換掉的重置工具,原始碼攤在 GitHub 上(MIT 授權、兩萬六千顆星),翻開腳本看得到每一行程式在做什麼;但它同時是一個違反 Cursor 服務條款、會動到 Windows 登錄檔、而且維護者已經把 README 頂部改成自家付費帳號商店的專案。要不要走這條路,取決於你願意用多少風險換多長的試用額度,這篇把帳算給你看。
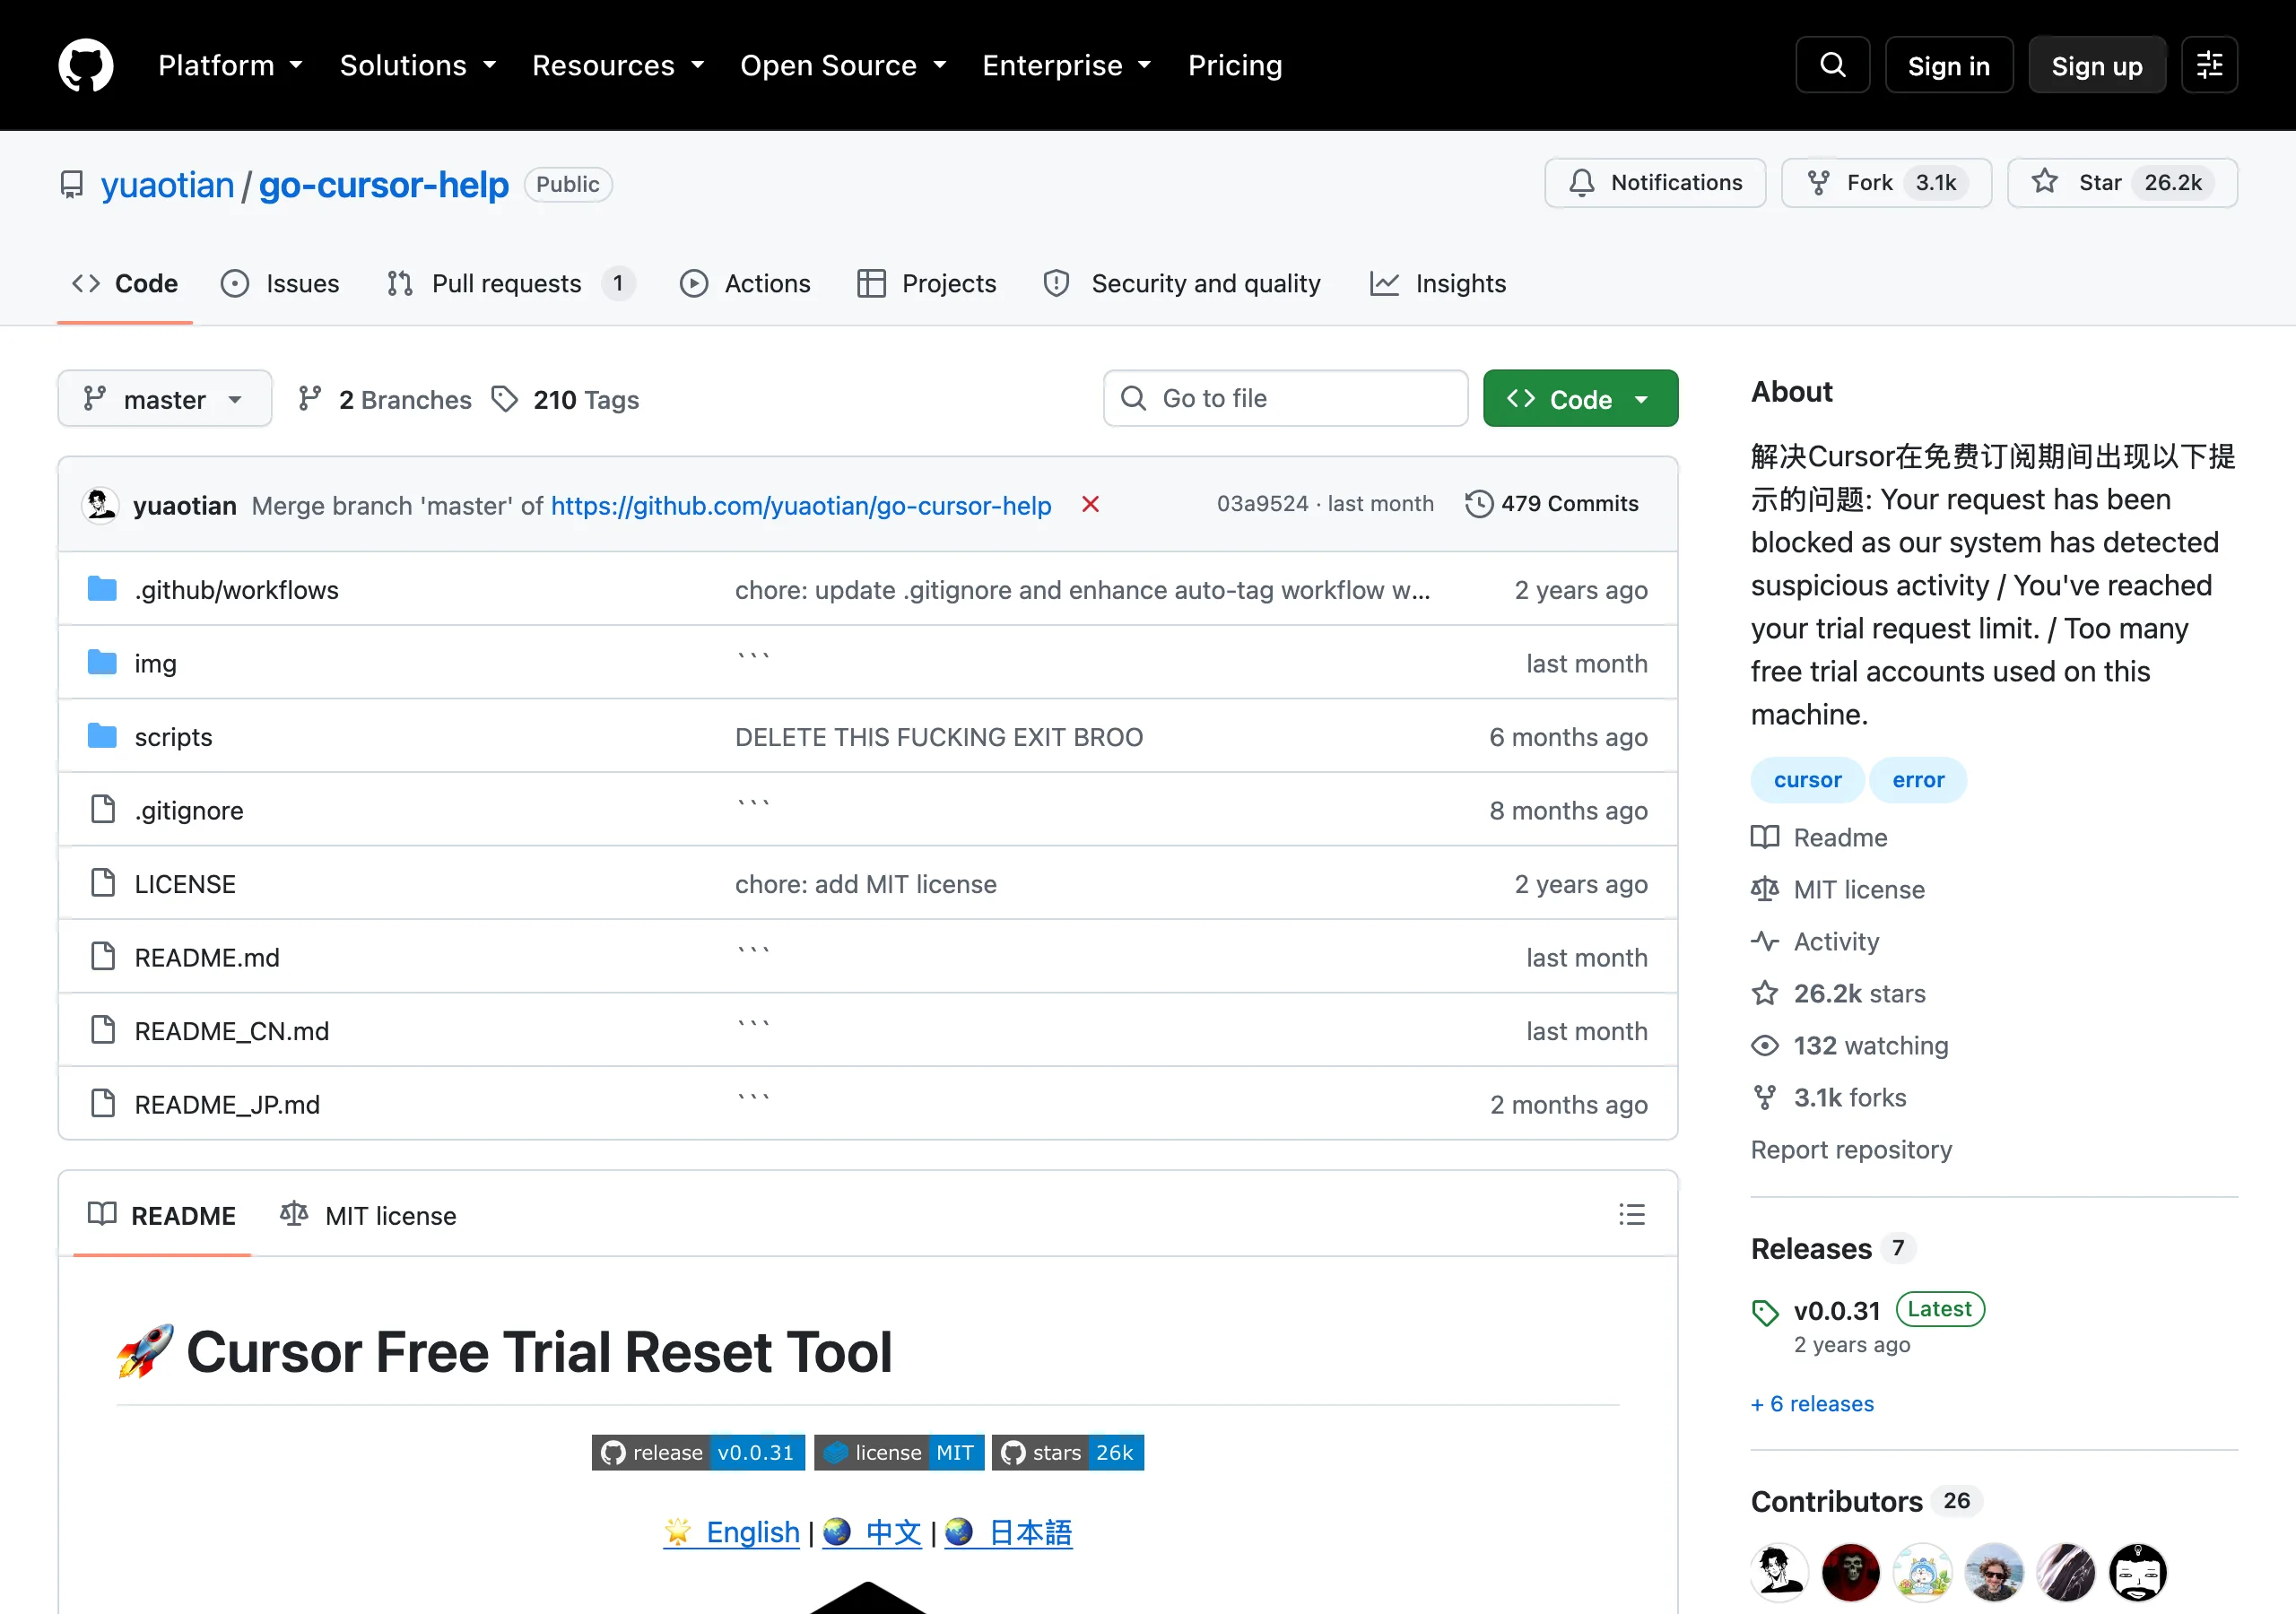
先把這個工具常被誤解的性質講清楚:它沒有碰 Cursor 的計費邏輯,沒有偽造訂閱狀態,也沒有把 Pro 功能解鎖。翻開 macOS 版的重置腳本(cursor_mac_id_modifier.sh),第 516 行起就是核心:用 generate_uuid 和十六進位亂數產生器造出一組全新的機器識別碼,接著用一段內嵌的 Python 把這組新值寫進 Cursor 的 storage.json 設定檔,寫完還會再讀回來驗證一次。
被換掉的欄位有名字:telemetry.machineId(64 位十六進位字串)、macMachineId、devDeviceId、sqmId,再加上 serviceMachineId 和首次安裝日期 firstSessionDate。這組欄位是 Cursor(以及它的 Electron 上游)用來辨識「這台機器」的依據。Cursor 在擋試用濫用時走雙軌:帳號是一軌,機器識別碼是一軌,所以就算你辦了新帳號,機器碼沒換,它還是認得這台電腦。重置工具做的事就是把第二軌整批換新,讓服務端看起來像一台沒出現過的機器。
三個平台的細節不太一樣。macOS 版除了改 storage.json,還會把新的 serviceMachineId 寫進 Cursor 應用資料夾裡的 machineid 檔案(並設成唯讀);Windows 版多動一層登錄檔:HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Cryptography 底下的 MachineGuid,這是 Windows 給整台電腦的唯一識別,影響範圍不只 Cursor。README 自己也承認修改它可能影響其他軟體的裝置識別和授權狀態,所以每次改之前會自動備份到 globalStorage\backups,備份檔名帶著時間戳,出問題時可以照備份手動還原。執行前腳本會先把所有 Cursor 行程關掉,過程寫進本機的日誌檔(/tmp/cursor_free_trial_reset.log),方便失敗時回頭查哪一步出錯。Linux 版另有個實際的坑:腳本靠掃描 /usr/bin、/usr/local/bin、/opt、/snap/bin 這些常見安裝位置加上 which 指令來找 Cursor,說明檔自己承認,裝在非常規路徑或這些方法都找不到時腳本可能會失敗。macOS 版則會在遇到權限錯誤時自動把 Cursor 的應用程式資料夾整個 chown 回使用者名下,修 EACCES 權限報錯。
單純換檔案的手法在 2026 年 2 月出現了升級。因為 Cursor 會在執行時把識別碼重新計算回去(從登錄檔、網卡卡號、裝置資訊再算一次),改過的值會被覆蓋,於是專案新增了一套 hook 機制:一個四萬三千位元組左右的 cursor_hook.js,被注入到 Cursor 主程式 main.js 的最頂端,在執行期直接攔截六個關鍵呼叫,包括向 Windows 登錄檔查詢 MachineGuid 的指令、SHA256 雜湊計算、@vscode/deviceid 的裝置 ID 取得、網卡卡號讀取,以及 storage.json 的寫入動作(保護 telemetry 欄位不被改回去)。攔截到查詢時就回傳偽造值,讓 Cursor 每次自算都算出同一組假身分。
這組假身分有三種餵法:環境變數、~/.cursor_ids.json 設定檔,或者讓它自動生成後存起來重複用。設計上它想做到「換一次、一直有效」,而注入也附了 --rollback 參數可以把 main.js 還原。
從「改一次檔案」到「常駐攔截」這一步,說明了這個專案的技術重心:它在跟 Cursor 的身分驗證機制玩持久戰。懂了這一點,下面的風險就好理解了。
這場拉鋸不是靜態的。專案的 GitHub issues 記錄了 Cursor 端的幾波反制,也記錄了使用者的下場。
2026 年 5 月底的 issue #670 回報:重置後的 Cursor 直接顯示「You seem to be using an outdated version of Cursor」,要求從官網重新下載最新版才能繼續用。這就是為什麼 README 會教使用者停用自動更新,包括把 app-update.yml 換成空檔案、把更新快取目錄換成同名檔案這類手法。換句話說,重置的路徑要求你把 Cursor 鎖在特定版本上,而 Cursor 用強制升級牆把使用者往反方向推。README 的註解也自己承認,部分的鎖版本手法只對 0.45.11 及更舊的版本有效。
同一時期的 issue #671 回報了另一種失效:最新版 Cursor 的 agent 模式下整個指令稿無效,照樣跳出「Your request has been blocked as our system has detected suspicious activity」。還有 issue #668,一名使用者的多個帳號通通失效,只能到這個 repo 求救。把它和 #671 交換了機器碼、伺服器照樣拒絕的回報放在一起看,雙軌機制的另一面就出來了:換掉機器識別碼不會抹掉服務端已經記下的帳號紀錄,兩軌要一起清乾淨才有意義,而帳號軌的紀錄你清不掉。
有趣的還有 issue #667,有使用者問「改機器碼會不會導致某些遊戲封號」。這個問題背後的擔心其實和上面第二道風險同源:機器識別碼是跨軟體共用的底層值,動它的工具影響的不只是 Cursor 一家。這個問題在討論串裡沒有得到答案,也不會有:沒有任何遊戲廠商會為第三方工具背書。
順帶一個看 issue 列表的小技巧:這個 repo 的開著的 issue 常年只剩個位數,不是因為沒人回報,而是回報量大到關 issue 也快,留下的永遠只有當下還沒解決的那幾條。想判斷「現在還能不能用」,看最近被關掉的 issue 標題,比看星星數有用得多。
把這些線索放在一起看:README 宣稱支援最新的 2.x 版本(Windows、macOS、Linux 全平台),但這是作者的相容性宣告,不是保證。issues 的時間線顯示相容性會隨 Cursor 每次更新漂移,上個月能用的手法到了下個月可能又要等修。免費試用重置這件事在 2026 年的實際體驗,是「間歇性可用」,裝完不等於一勞永逸。對照專案自己的節奏:2024 年 12 月 9 日建立,正式發布版只出到同年 12 月 30 日的 v0.0.31 就停了(那還是 Go 執行檔的時代),之後全部改走 scripts 目錄的純腳本路線,最近一次實質的程式碼修補是 2026 年 2 月修 Electron 環境下 hook 載入失敗的問題,到 8 月底的幾次更新動的都是 README 文宣。
如果看到這裡你還在考慮用它,至少把三層代價分開算。
第一道是條款與帳號。錯誤訊息裡那句「We have this limit in place to prevent abuse」已經把官方立場寫明白了:重置機器碼規避試用限制,就是它要防的濫用行為。實際後果落在帳號層級:Cursor 拒絕你的請求、停用你的帳號,issue #668 就是實例。而且別忘了重置本身只處理機器這一軌,試用額度要重新領,你還是得再註冊一個新帳號、一個沒用過的信箱,這些帳號在服務端累積的紀錄都留著。如果你的 Cursor 帳號綁了工作上的設定、擴充套件同步或重要的對話紀錄,拿它去賭一段試用額度,輸的時候賠的不只是那個帳號本身。
第二道是系統層副作用。Windows 版改的 MachineGuid 是全系統識別值,README 自己列了它可能影響的東西。macOS 和 Linux 版雖然主要動 Cursor 自己的設定檔,但 hook 手法是把程式碼注入 Cursor 的主程式檔,等於每次 Cursor 更新都可能把注入覆蓋掉、或反過來讓注入後的主程式行為異常。注入腳本會在修改前備份 main.js,也有還原參數,但還原的前提是你還記得在出事前用。macOS 端甚至有人為 JS 注入的安全性提交過修補(2026 年 7 月的 PR #672,未被合併),顯示連社群都意識到注入手法帶著還沒收乾淨的邊角案例,而維護者並沒有收這份修補。
第三道最容易忽略:你執行的東西是哪一份。README 教了三種打開 Windows 管理員終端的方法,因為這套腳本以管理者權限執行是前提而非選項;一鍵命令是管線執行(下載後直接交給 sudo 或管理員權限跑),而且對中國大陸讀者預設走 wget.la、down.npee.cn、gh-proxy.com 這類第三方鏡像代理,腳本裡列了五個備援鏡像輪著試。腳本本體將近十二萬位元組,絕大多數人不會逐行讀完再執行,而鏡像代理理論上可以在中間替換內容。README 還提醒鏡像快取可能拉到舊版腳本、建議在網址後面加時間戳繞過快取,等於自己承認了這條下載路徑的不確定性。專案本身 MIT 開源、腳本裡也沒有對外回報資料的端點(唯一的外連是去抓 hook 檔案),這些都是事實;但「原始碼可自查」和「管線執行的是你查過的那份」是兩回事。真要用,自己 clone 下來讀過再跑,風險結構完全不同。
這個專案的商業化轉折,是 2026 年看它時最該知道的一件事。
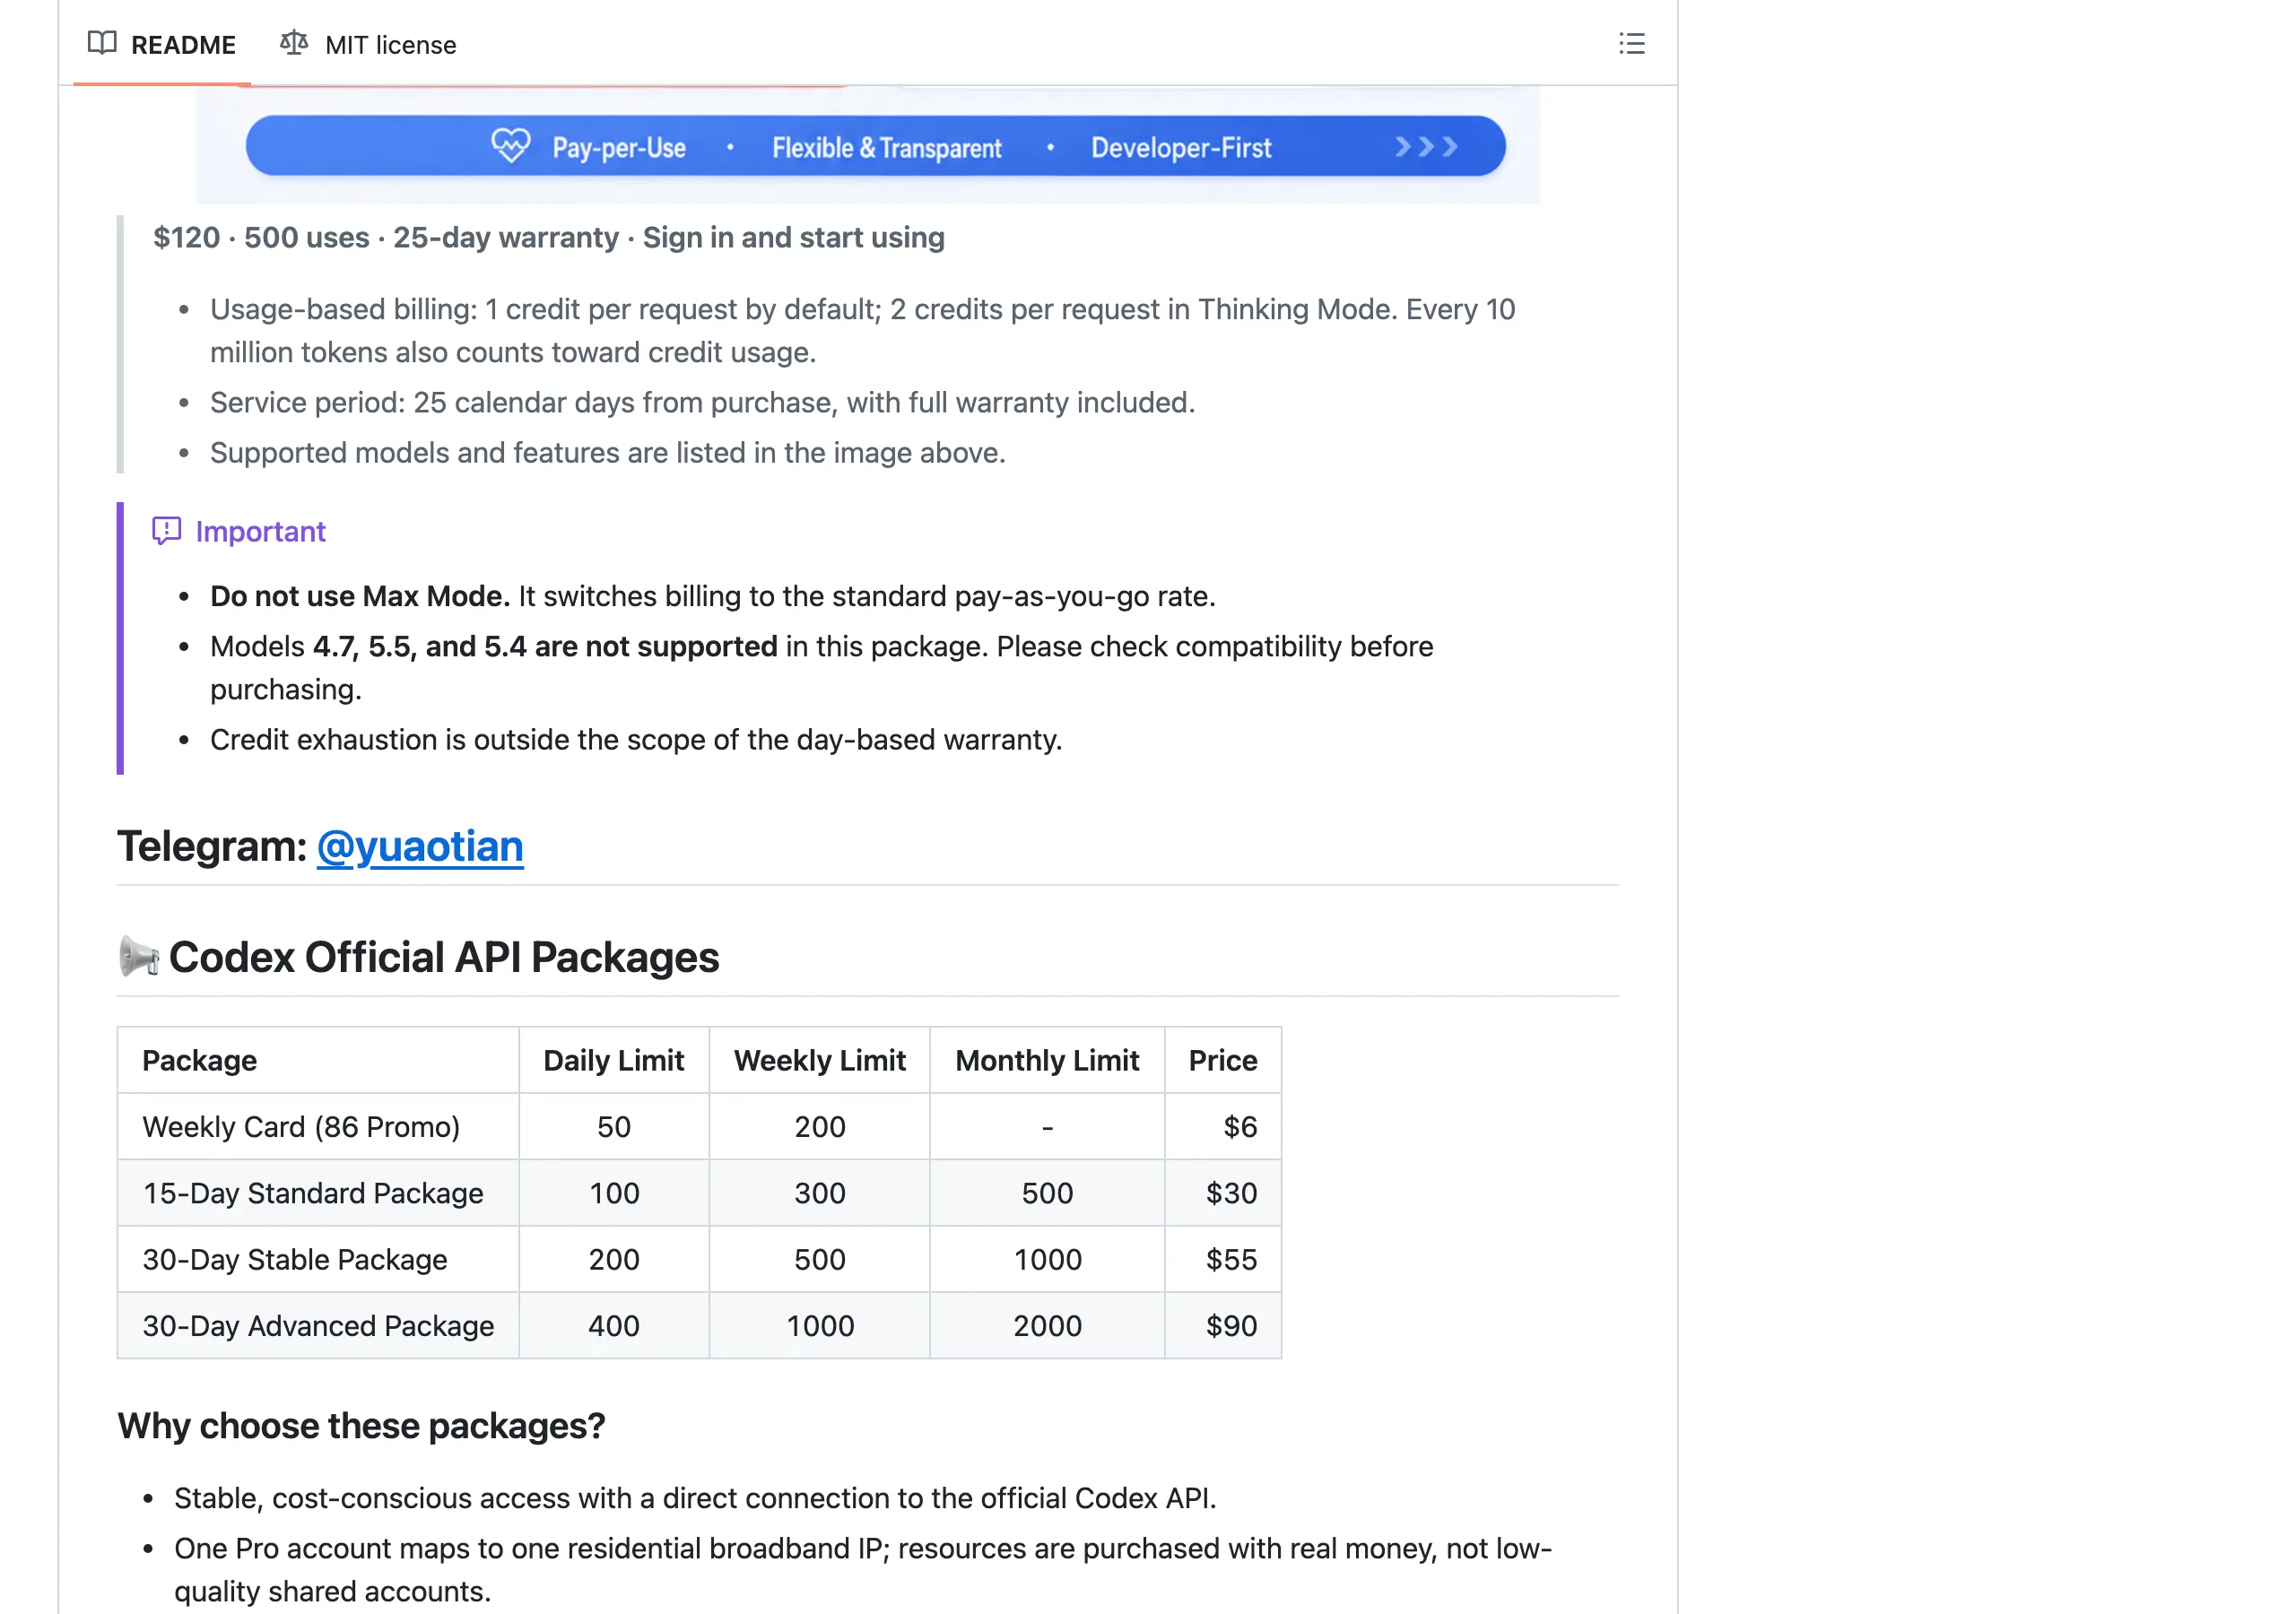
現在打開專案的中文說明檔,最頂端是一整塊「Codex 官方 API 套餐」廣告:周卡 38 人民幣起(日限 50 次、周限 200 次)、15 天標準套餐 178、30 天穩定套餐 348、30 天進階套餐 598,強調「一個 Pro 對應一個家寬 IP」「真金白銀購買入手」,附上獨立付款網址,還有一段「勿逆向,後台已經加了審計」的提醒。商業內容從 2026 年 1 月起就逐步進駐 README,這組套餐 5 月定版,8 月的 PR 又在英文版追加了帳號販售公告,往下還有贊助商 APIMart 的圖片生成 API 廣告、微信交流群(二維碼標著七天有效期)、公眾號,以及 USDT 和萊特幣捐款地址。工具本身免費,但這個 repo 已經同時是帳號生意的櫥窗。
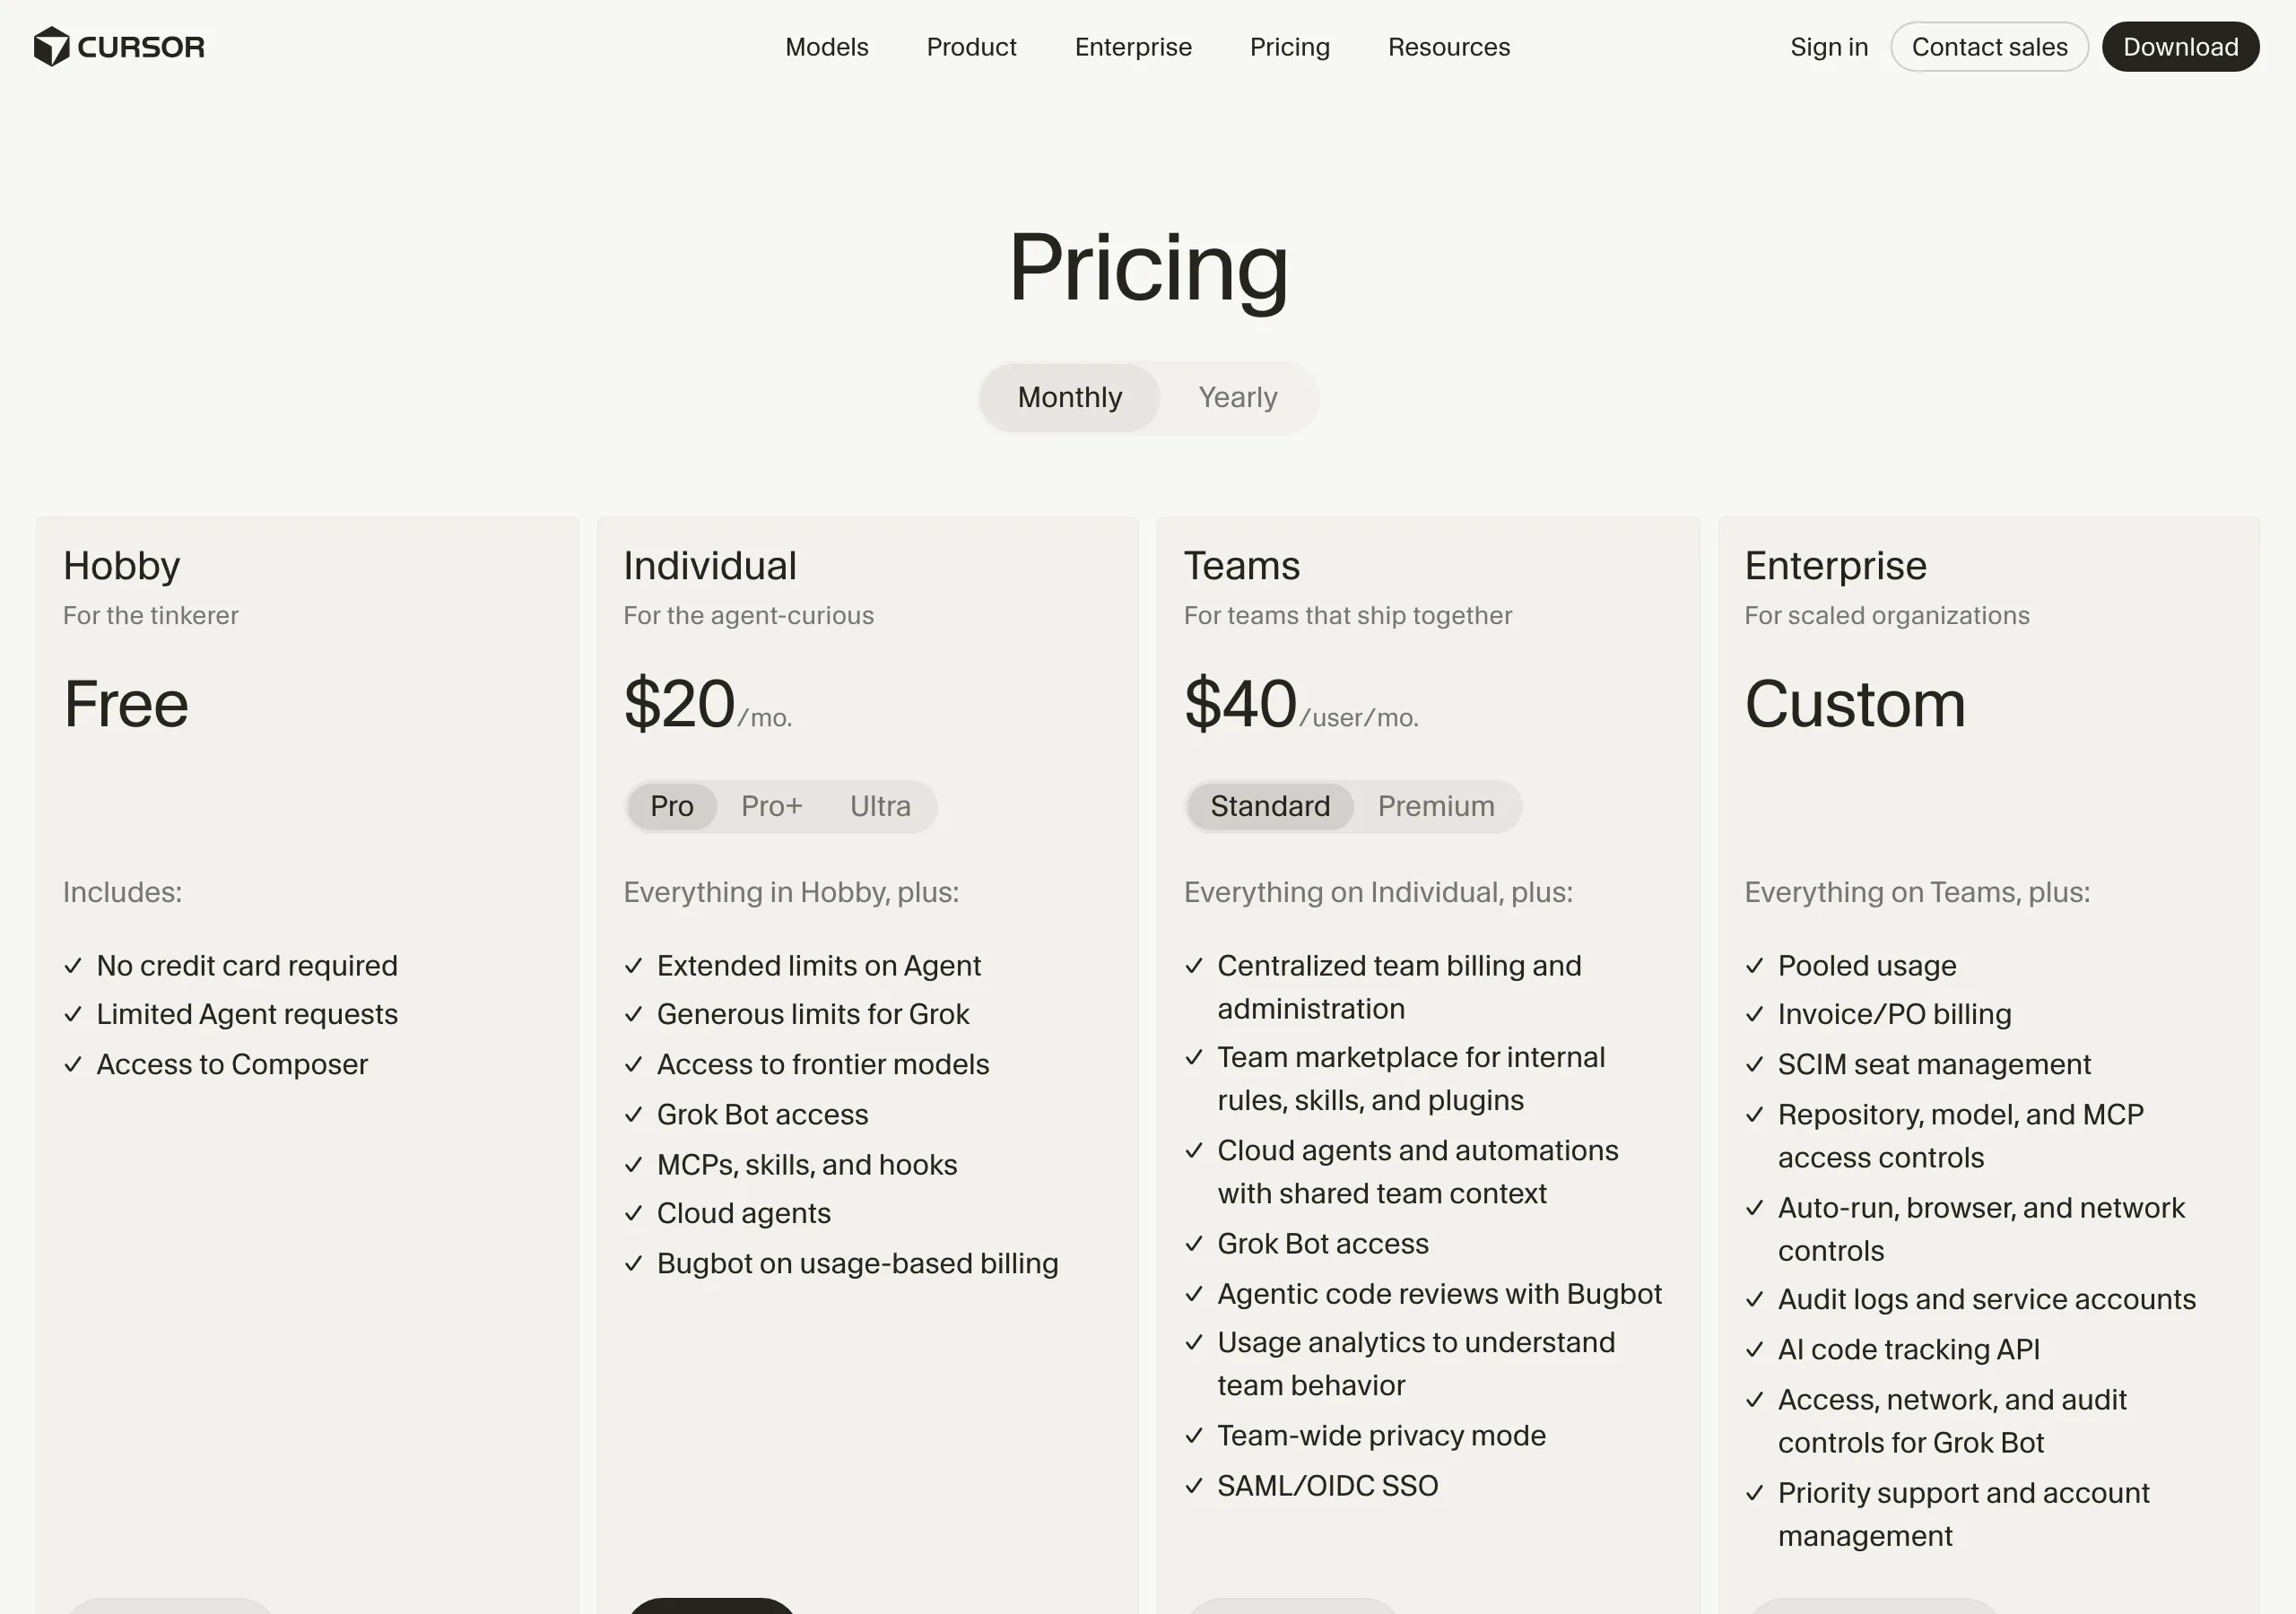
對照一下官方那端:Cursor 的定價頁(2026 年 9 月)寫得很直白,訂閱只透過 cursor.com 銷售,官方寫明不授權任何轉售或第三方賣家(We do not authorize any resellers or third-party sellers),官方還警告:從其他來源買的訂閱, Cursor 這邊可能直接停權或終止。也就是說,README 頂部那些套餐,處在官方明文禁止的轉售地帶。買這種共享帳號,你的付款對象不是 Cursor,出問題時沒有官方支援可找,帳號被回收或改密碼時,你手上只有一個收款網址和一句「主打穩定省心」。
順帶一提授權結構:LICENSE 檔案裡的版權聲明人寫的是 2024 年的原始作者 dacrab,目前維護者是接手把專案養到兩萬六千顆星、三千一百多個 fork 的 yuaotian。這段接力關係本身沒問題(MIT 允許),GitHub 上以獨立主倉庫的姿態維護,並非掛在他人 repo 之下的 fork,但說明了你今天執行的程式碼和當年寫下授權條款的人,已經不是同一雙手。
價格結構是 2026 年評估這類工具時最大的變數。Cursor 現在有免入信用卡的 Hobby 免費方案,包含有限的 Agent 請求量、Composer 功能;付費的 Pro 方案每月 20 美元,往上還有 Pro+ 和 Ultra 的用量層級;團隊方案每位成員每月 40 美元。試用重置換到的是 Pro 級試用額度的重複領取,而不是永久 Pro。Pro 試用裡最值錢的是進階模型的用量,而這正是 Cursor 偵測最盯的那一塊:額度異常的帳號本來就是風控優先照顧的對象,重置手法等於把自己反覆送回同一個雷區。
把兩邊放在同一張桌上比:走重置這條路,你要付出的是停用自動更新(讓 Cursor 停在某個版本)、每次重置再註冊新帳號和新信箱、承擔帳號失效的風險、在每次 Cursor 反制後等社群找新的繞法,以及信任一條你多半沒讀完的安裝管線。走官方那條路,重度使用者每月 20 美元,輕度使用者本來就在免費層裡。中間還有第三條路:帶自己的 API key 用計量付費,或者換一個把模型費用拆開的編輯器,這條路我們先前介紹免費 LLM API和API 測試工具時提過,量少的人實際花費常常低於固定月費。如果你苦惱的是 Cursor 之外的規則與工作流設定,先前寫過的 CursorList 規則目錄整理過那條路的資源。
另一個該校正的是流傳資訊的時間戳。網路上不少教學還寫著「只支援 0.45.x、建議停在 v0.44.11」「會臨時修改網卡卡號」,這些是 2025 年初舊版腳本的行為,當時的手法確實動過網路介面層;現在的版本不碰實體網卡(生成的假卡號只寫進設定檔),相容性宣告也推進到 2.x。拿著一年半前的說明照做,對不上現在的程式碼。
判斷軸其實只有一條:你失去 Cursor 帳號的代價有多大。
如果帳號裡有工作同步、付費紀錄或累積的設定,直接繞開,官方免費層或 20 美元的月費都比賭局便宜。如果你只是想理解 Cursor 怎麼辨識機器、Electron 應用的遙測識別碼長什麼樣、執行期攔截怎麼做,這個 repo 反而是相當好的教材:它把四個識別欄位、登錄檔位置、六個攔截點全部攤在陽光下,MIT 授權可以合法讀和改。真正不建議的位置在中間:拿日常工作的機器和帳號,去換一段隨時會被下一波反制掐斷的試用額度,兩邊的好處都沒拿到。
它在 GitHub 上兩萬多顆星的熱度說明需求真實存在,Cursor 的試用限制確實卡到不少人,三千多個 fork 裡還藏著各種自改版本。但熱度不等於建議,issue 列表裡那些「帳號還是被擋」的回報就是熱度背後的帳單。看完這篇你至少知道自己在交換什麼:一段不確定長度的額度,換上的是鎖版本的編輯器、有紀錄的帳號,和一個靠這門生意吃飯的維護者。