TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

OpenAI 資安特化模型 GPT-6 Cyber 發表後 12 天,實戰成果在美西 11 月 17 日一次攤開:OpenJDK 修補 CVE-2026-114938(Java4Shell),Calif 公開完整披露,Forbes 另報出 OpenAI 與 Calif 用該模型在 Apple 產品線累積約 35 個弱點、甚至寫出移除 Lockdown Mode 保護的攻擊程式。回到原始文件對帳,Java4Shell 早在 6 月就有人公開回報,AI 的角色是獨立重發現與武器化;第三方測試則給出速度兩倍、成本十七倍的交換。
用 AI 摘要這篇文章:
美西時間 11 月 17 日下午 1 時,Oracle 依先前承諾釋出 Java 安全修補,把編號 CVE-2026-114938 的 Base64 解碼器漏洞(研究團隊稱它 Java4Shell)列進 OpenJDK 官方 advisory 的修復清單。同一個美西日裡,率先把它武器化的資安公司 Calif 公開了完整披露文,Forbes 也刊出 OpenAI 與 Calif 用 GPT-6 Cyber 在 Apple 產品線累積約 35 個弱點的採訪報導。距離 OpenAI 發表這個資安特化模型的 11 月 5 日,只過了 12 天。
這三份文件放在一起,就是 GPT-6 Cyber 上線後第一批能逐項對帳的實戰成績單。Java4Shell 走完了從獨立發現、武器化到協調修補的全程,每個節點都有日期可查;Apple 那批弱點則第一次有了總數與範圍,只是來源目前只有一家媒體的採訪。
| 出現時間(美西 11 月 17 日前後) | 文件 | 帳本內容 |
|---|---|---|
| 下午 1 時 | Oracle 修補+OpenJDK 官方 advisory | CVE-2026-114938 列入修復,風險矩陣標註四個 JDK 分支 |
| 同日 | Calif 披露文 | 通用攻擊技術細節、受影響產品清單、六月起約五個月的揭露時間軸 |
| 同日 | Forbes 採訪報導 | OpenAI 與 Calif 用 GPT-6 Cyber 在 Apple 找出約 35 個弱點 |
把功勞整包記在模型頭上,會讀錯這份成績單。Calif 自己公布的時間軸顯示,Java4Shell 早在 6 月就有人公開回報,9 月已有開發者提出修法;AI 是在 10 月 24 日獨立重新發現它,用三個小時做出可用的攻擊程式,逼出一場原本可能繼續拖下去的修補。Apple 弱點的數字、覆蓋範圍與細節,公開來源同樣只有 Forbes 這一篇。
OpenJDK 為了加速 Base64 解碼,在支援的 x86-64 處理器上改用 AVX-512 VBMI 指令一次搬運多個位元組,問題出在手寫組語處理收尾幾個字元的分支:特製輸入會讓它越界寫入堆積記憶體。觸發條件短得嚇人,64 個 A 加一個等號就夠(較舊的 JDK 17 要 128 個 A)。
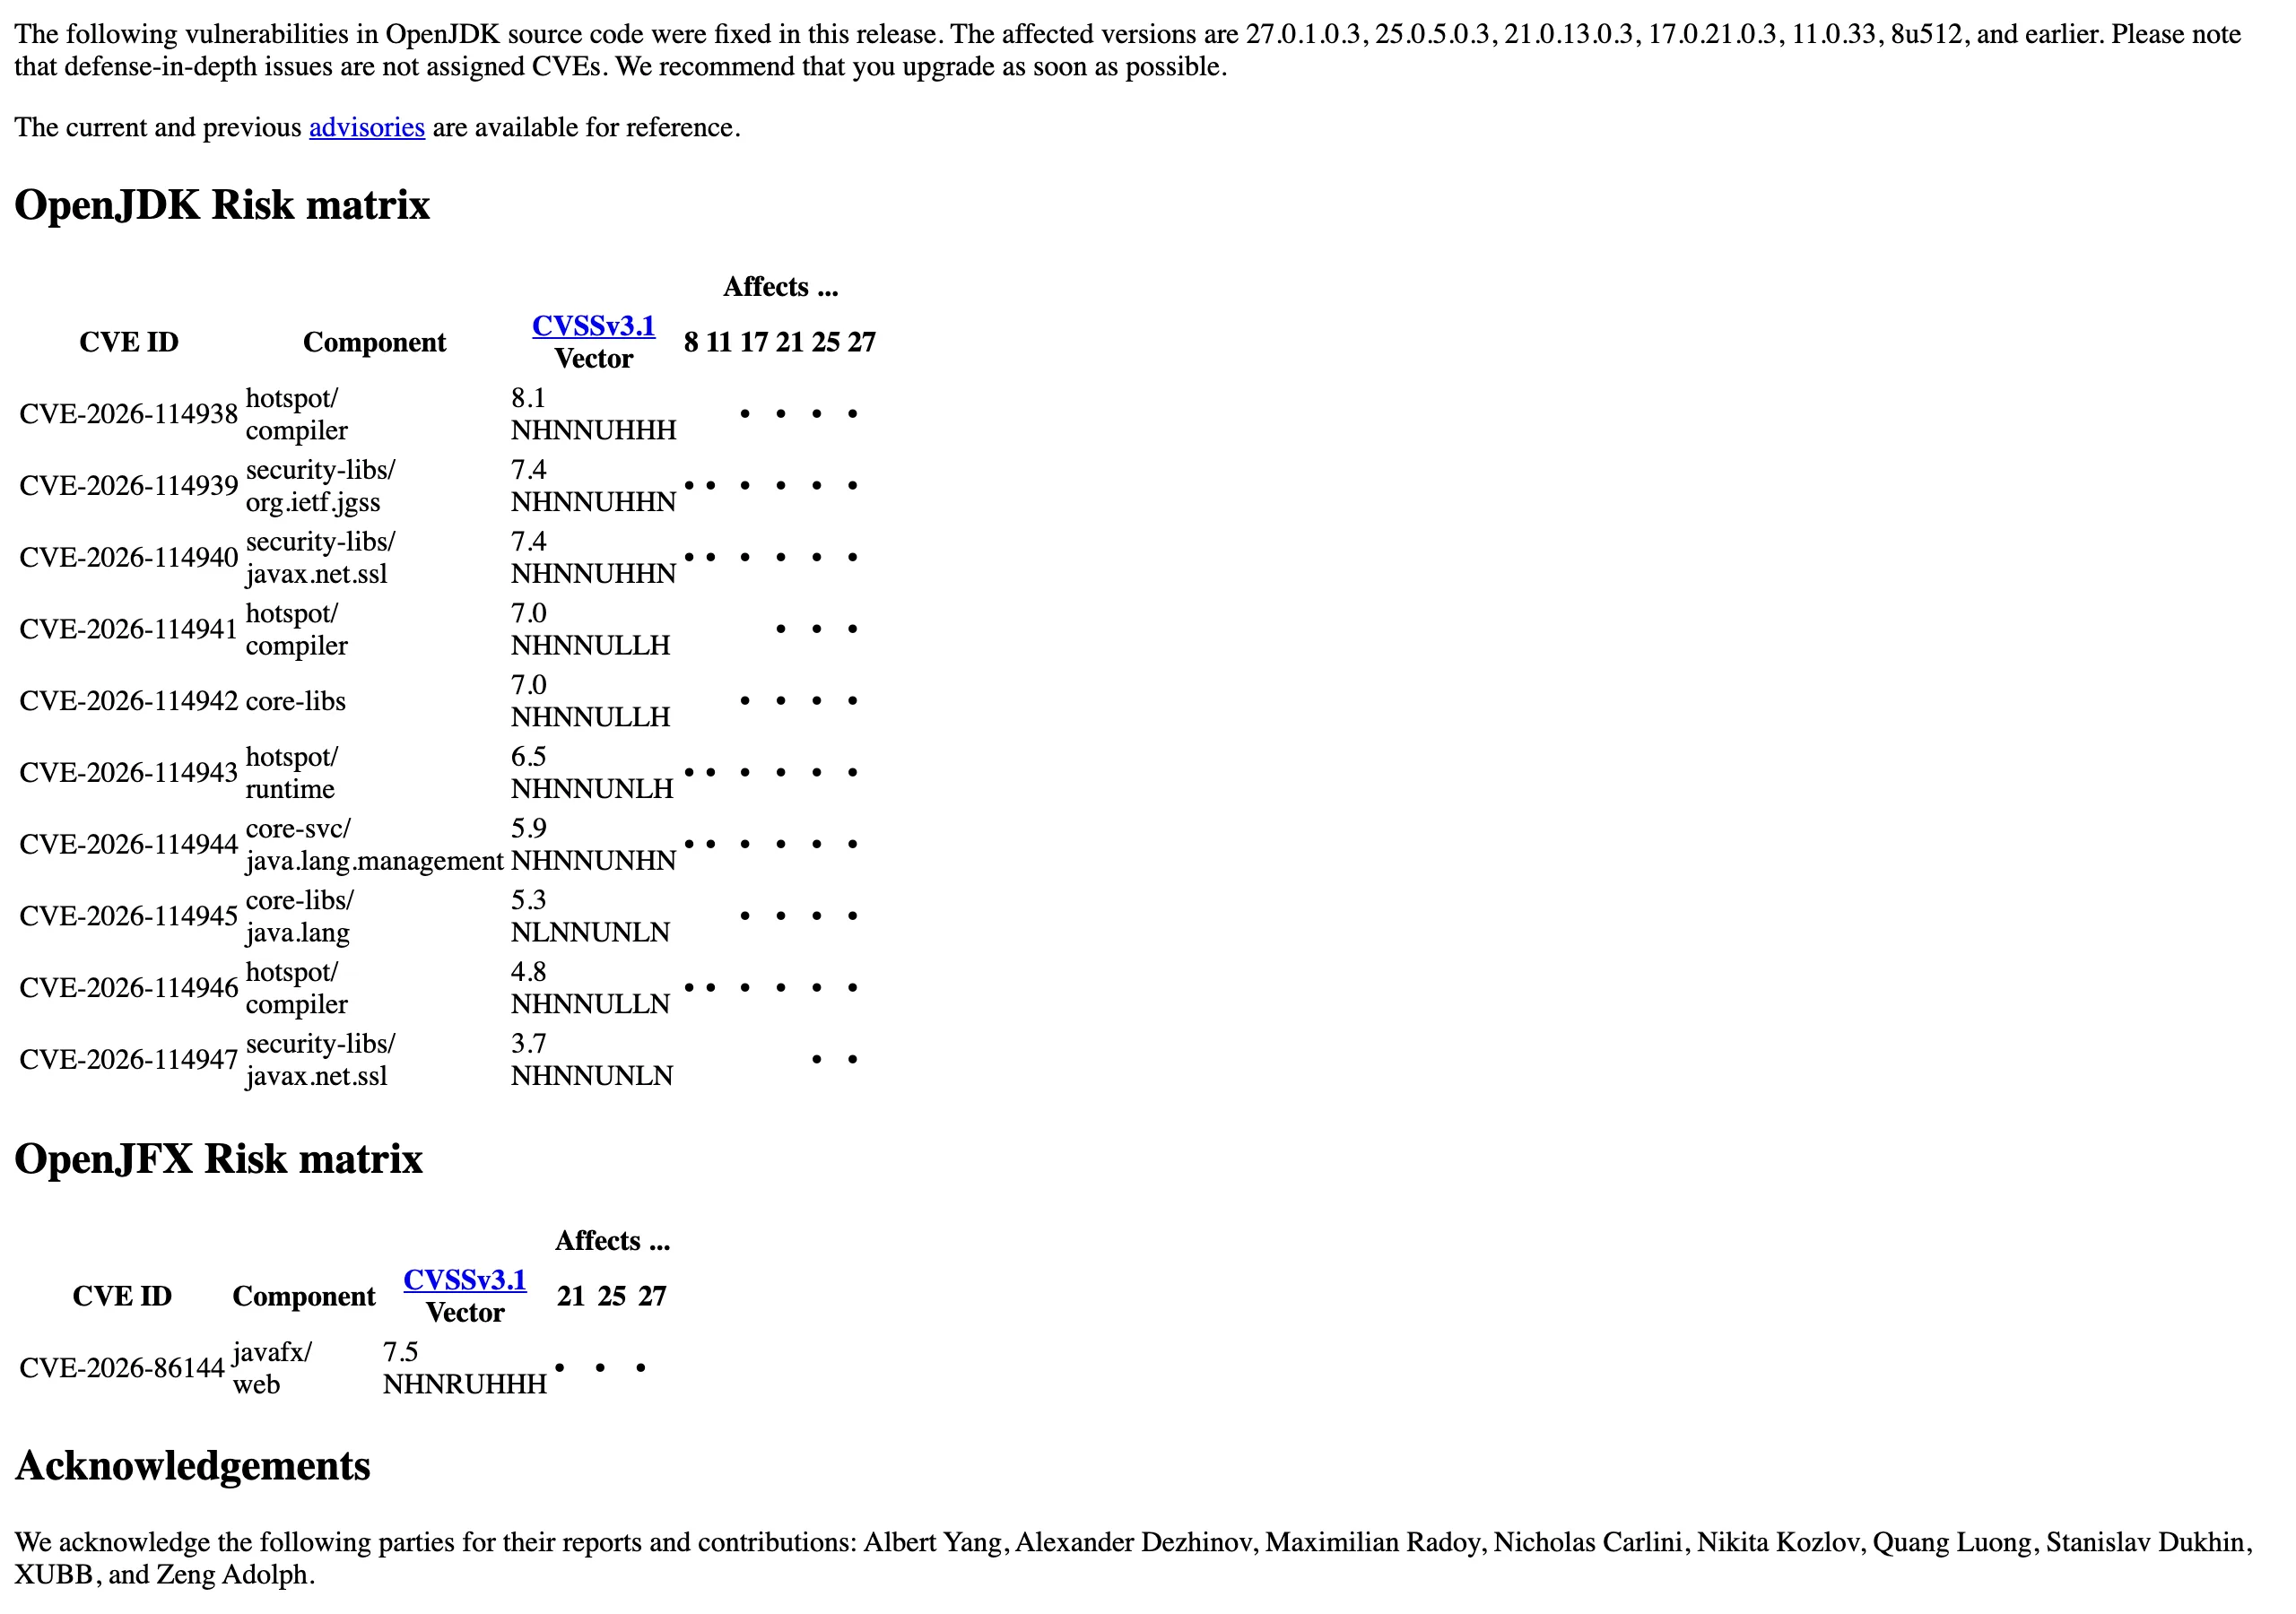
Calif 把這個寫入原語堆成兩段攻擊。第一段先破壞鄰近陣列的長度欄位、把記憶體內容回讀出來,他們稱之 JavaBleed,手法與當年的 Heartbleed 同型;第二段再走到遠端程式碼執行。嚴重度有兩個數字並存:Calif 採 CVSS 4.0 給 9.2,OpenJDK 官方 advisory 採 CVSS v3.1 給 8.1,Calif 自評落在 Critical;OpenJDK 採計的 v3.1 口徑 8.1 則落在 High 級距,兩套評分系統並存。
在預設配置下、無需登入就能被打到遠端程式碼執行的產品,Calif 的實測清單包括 Keycloak、Jira、Confluence、Artifactory、Jenkins 與 PingFederate;需要先登入的還有 Kafka、Solr、Elasticsearch、Gerrit 與 Spinnaker。用 Apache Struts 和 Spring Boot 打出的範例應用同樣中選,資安研究員 samczsun 另外示範了客戶端情境:Java 程式只要主動連上惡意 TLS 伺服器,就算自己不對外提供服務,也可能被反向接管。值得讓防禦方放心的一點是,Calif 明講這個漏洞沒有通用攻擊程式:Base64 怎麼被用、應用怎麼處理請求,決定了每條攻擊鏈要客製哪些步驟,他們因此敢公開通用技術細節;各產品武器化鏈則留待大家完成升級後再公開。
影響範圍比單一數字更需要對帳。Calif 載明 Java4Shell 影響 OpenJDK 17.0.6 起的版本,Amazon Corretto、Eclipse Temurin、Azul Zulu、Microsoft Build of OpenJDK 等主流發行版都建立在 OpenJDK 上、一體適用;但漏洞程式碼是硬體專屬,必須跑在支援 AVX-512 VBMI 的 x86-64 處理器上(Intel Xeon 自 Ice Lake 起、AMD 自 Zen 4 起),ARM64 處理器不受影響。OpenJDK 官方 advisory 的風險矩陣,把 CVE-2026-114938 標在 JDK 17、21、25、27 四個分支。Linux 主機可以用一行指令確認處理器是否具備四個必要的指令旗標:grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$',輸出缺任何一個就不在觸發範圍。
這已經是 Calif 兩個月內第二次用 OpenAI 模型把一個基礎軟體的漏洞推進到大規模修補。上一次是 PHP 的 PHP2Shell,Forbes 形容那波修補讓不少使用 PHP 的公司暫時關站;Calif 在披露文裡寫得直白,公布 PHP2Shell 之後他們發現很多人連 PHP 是什麼都不清楚,所以這次挑了一個更為人熟悉的目標:Java。Quang Luong 動手的起點也帶著隨性,他在完成某手機廠商的零點擊攻擊鏈後,把官方的 OpenJDK HotSpot 原始碼抓下來開始審計,理由是 Java 平台成熟、「好 bug 難找」,他想試試 AI 能挖到什麼。
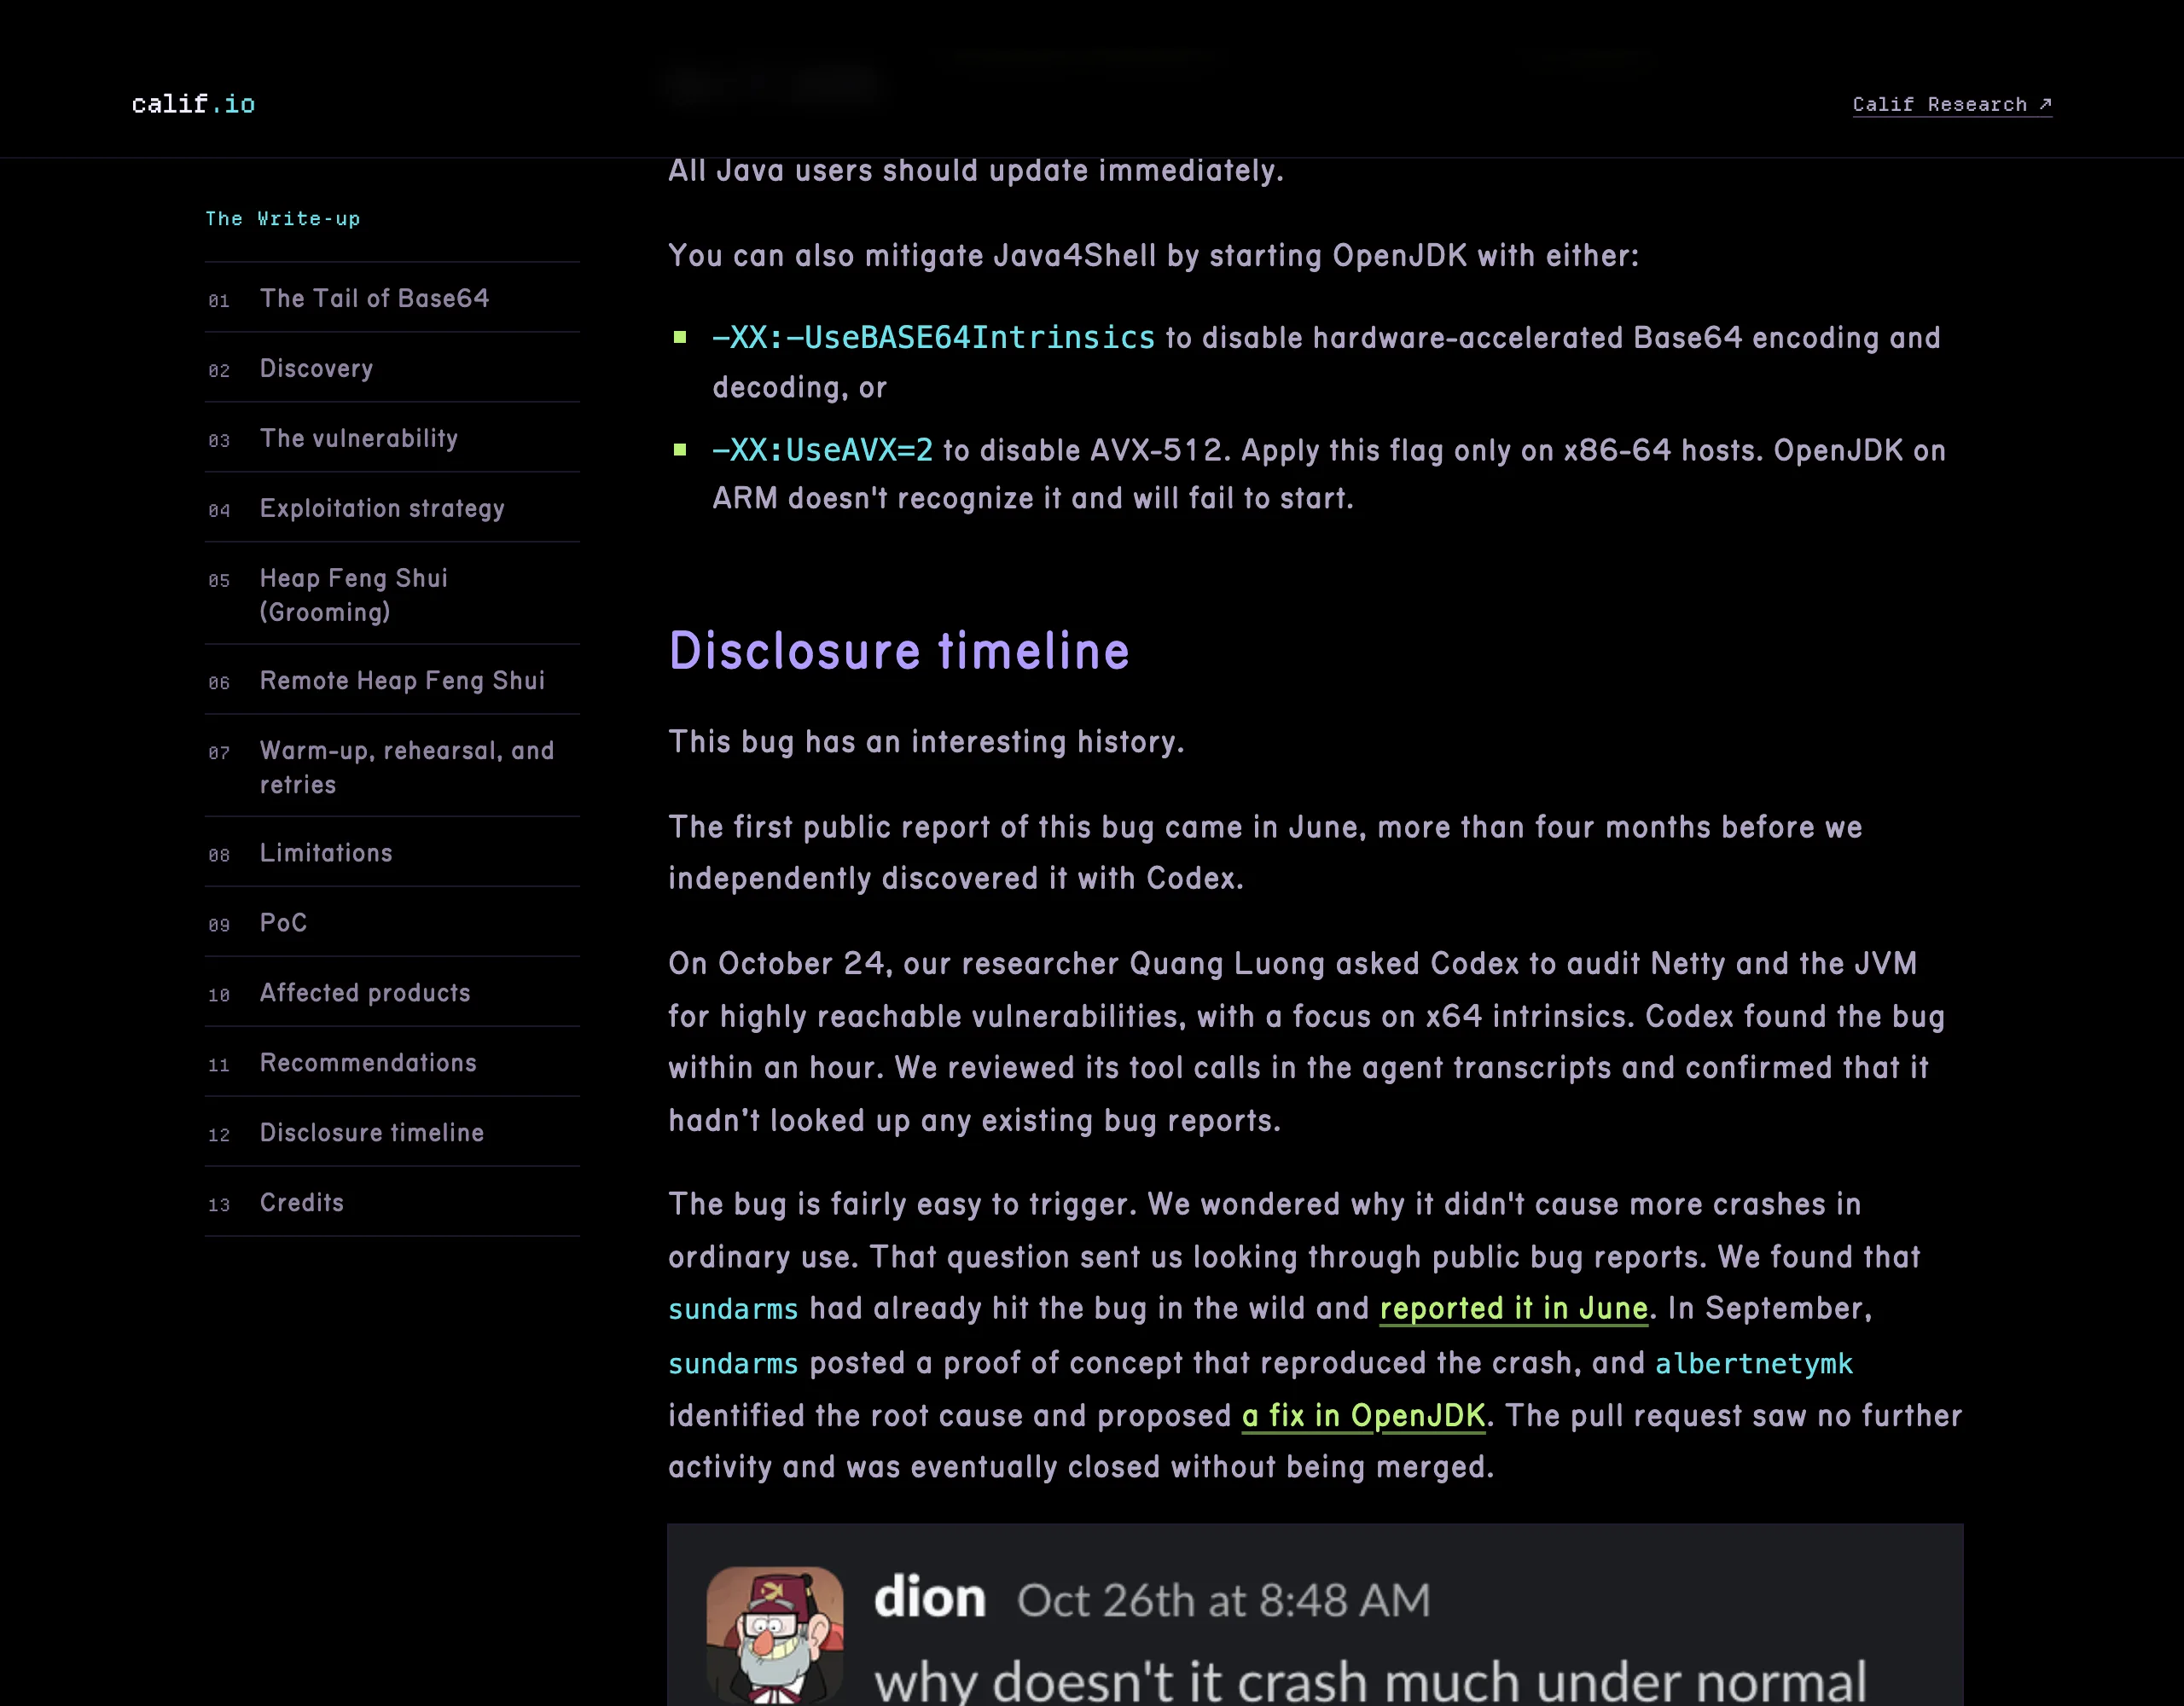
這場修補最值得細看的環節是時間軸。6 月 9 日,開發者 sundarms 在 Adoptium 開出支援單,實際上已經在正式環境碰到這個 bug;9 月 8 日他貼出能重現當機的證明,albertnetymk 當天找出根因、隔天才在 openjdk/jdk 提出 #32781 修法。這條 PR 沒有被合併,bug 就這樣公開躺了一個半月。
10 月 24 日,Calif 研究員 Quang Luong 以 Codex 獨立發現同一個漏洞,當天帶著 Elasticsearch 的登入後攻擊證明向 Oracle 通報;10 月 31 日再補上 Jenkins 與 Keycloak 的未認證攻擊展示。Calif 自述這段過程:發現花了一小時,第一個可用攻擊程式再兩小時,token 成本低於 200 美元(當事人自報數字)。11 月 9 日 Calif 要求啟動協調揭露,11 月 13 日 Oracle 回覆已修、排定 11 月 17 日下午 1 時釋出,最後官方 advisory 的致謝名單同時列上 Albert Yang(時間軸裡的 albertnetymk)與 Quang Luong。
媒體標題把這件事寫成「GPT-6 Cyber 找到 Java4Shell」,與原始文件有一段距離。Calif 時間軸的用字是「with Codex」;OpenAI 的發表公告確實點名 Calif 是 GPT-6 Cyber 的早期使用團隊(同頁還列了 Cisco 與 CodeRabbit),卻沒有說 Java4Shell 用的是哪一個模型。這個模型在這場修補裡的位置,只能精確到「OpenAI 的編碼代理」。
Calif 給這種工作方式的名字是半人馬駭客:人類出方法學、驗證結果,AI 出算力與耐性,前半段自己建管線,後續攻擊鏈「幾乎自主」。這個框架與 OpenAI 自己的帳本能互相印證:官方公告稱模型在 Firefox 找出 81 個先前未知的高嚴重度漏洞,另判定 30 個已知漏洞比原先認定更嚴重(Mozilla 已為其中許多釋出修補);在 Linux 重現 1,724 個漏洞、對 948 個開發出可用攻擊程式,並把 304 個關鍵發現附上候選修補通報給維護者;同一套研究環境裡 GPT-5.6 Sol 只完成 166 個。同一段落還有一個具名案例:壓縮函式庫 Brotli 的關鍵遠端程式碼執行漏洞,Node.js 等軟體都吃得到,OpenAI 研究員用 GPT-6 Cyber 與其他模型協作出可運行的攻擊驗證。而早在發表前近兩週,這個模型就已經是 OpenAI 加固自家前沿模型訓練環境紅隊演訓的主力之一。
Forbes 記者 Thomas Brewster 的報導(美國版 11 月 17 日刊出)給出 Apple 帳本的第一組數字:OpenAI 與 Calif 在近幾個月用 GPT-6 Cyber 於 Apple 硬體與軟體累積找出約 35 個嚴重度不一的弱點,覆蓋 iPhone、Mac、iPad、Apple Watch、Apple TV 與 Vision Pro;其中部分可透過惡意網站接管 Mac 或 iPhone,研究人員也寫出能移除 Lockdown Mode 保護的攻擊程式。
Lockdown Mode 是 Apple 給高風險用戶的極端防護模式,刻意關閉大量功能來縮小攻擊面。被移除的是部分保護,而非整個機制;Forbes 轉述 Calif 執行長 Thai Duong 的立場,就算自己的團隊找到了繞過部分保護的方法,也不減損這個模式的價值,他仍建議高風險用戶繼續開啟。
修補狀態是三方說法並列:Apple 沒有回應 Forbes 的置評請求;Calif 說通報之後 Apple 已經修掉許多;OpenAI 向 Forbes 確認其模型發現的漏洞已獲 Apple 致謝。截至 11 月 20 日,Apple 官方安全公告與致謝頁還看不到對應條目,35 這個數字與各項細節目前都只有 Forbes 單一來源。Duong 對趨勢的判斷是:「我認為事情會先變糟再變好,也許六個月到一年後,我們才能真正消除大量 bug,讓模型自主為這些 bug 生成修補。」
能力帳本之外,第一份成本帳本來自 XBOW。這家滲透測試新創是 OpenAI Daybreak 計畫的合作夥伴,他們用 65 個含已知漏洞的開源網頁應用做測試:GPT-6 Cyber 找到並利用漏洞的速度,約為 GPT-6.1 Sol 的兩倍;但每 1 美元 Sol 能換到的成果,改用 GPT-6 Cyber 要價約 17 美元。XBOW 執行長 Oege de Moor 總結:「前沿模型在攻擊性工作上顯著變強,現在最好的選擇取決於任務與預算。」這組數字目前僅見於 Forbes 報導,引用時當它是一個單點數字。
對照 OpenAI 自己的評測帳本:ExploitGym 從前代 GPT-5.6 Cyber 的 32.1% 升到 48.5%,官方稱相對提升 51%;資安能力在 Preparedness Framework 下的分級從 High 升到 Critical。在 RemoteExploitBench 這個遠端利用基準上,GPT-6 Astra 搭配 Daybreak Blue 對任務 100% 拒絕,GPT-6 Cyber 完成了 95%。攻擊力之外,OpenAI 把「不越界」也列進帳本:在用來測試模型會不會偷打任務範圍外服務的 ExploitGym Honeypot 裡,GPT-6 Cyber 在沒有部署提示的情況下 99.93% 的測試守住邊界(前代是 94.49%),帶提示時是 100%。自報能力與第三方成本對照著讀,這個模型的定位更接近昂貴但快速的攻擊性研究工具,離完全取代人類研究員還有距離。同一個月,GitHub 與 Microsoft 的 AI 掃漏洞分工也擴大推進,AI 找漏洞這門生意正在長出不同的價格帶與分工層。
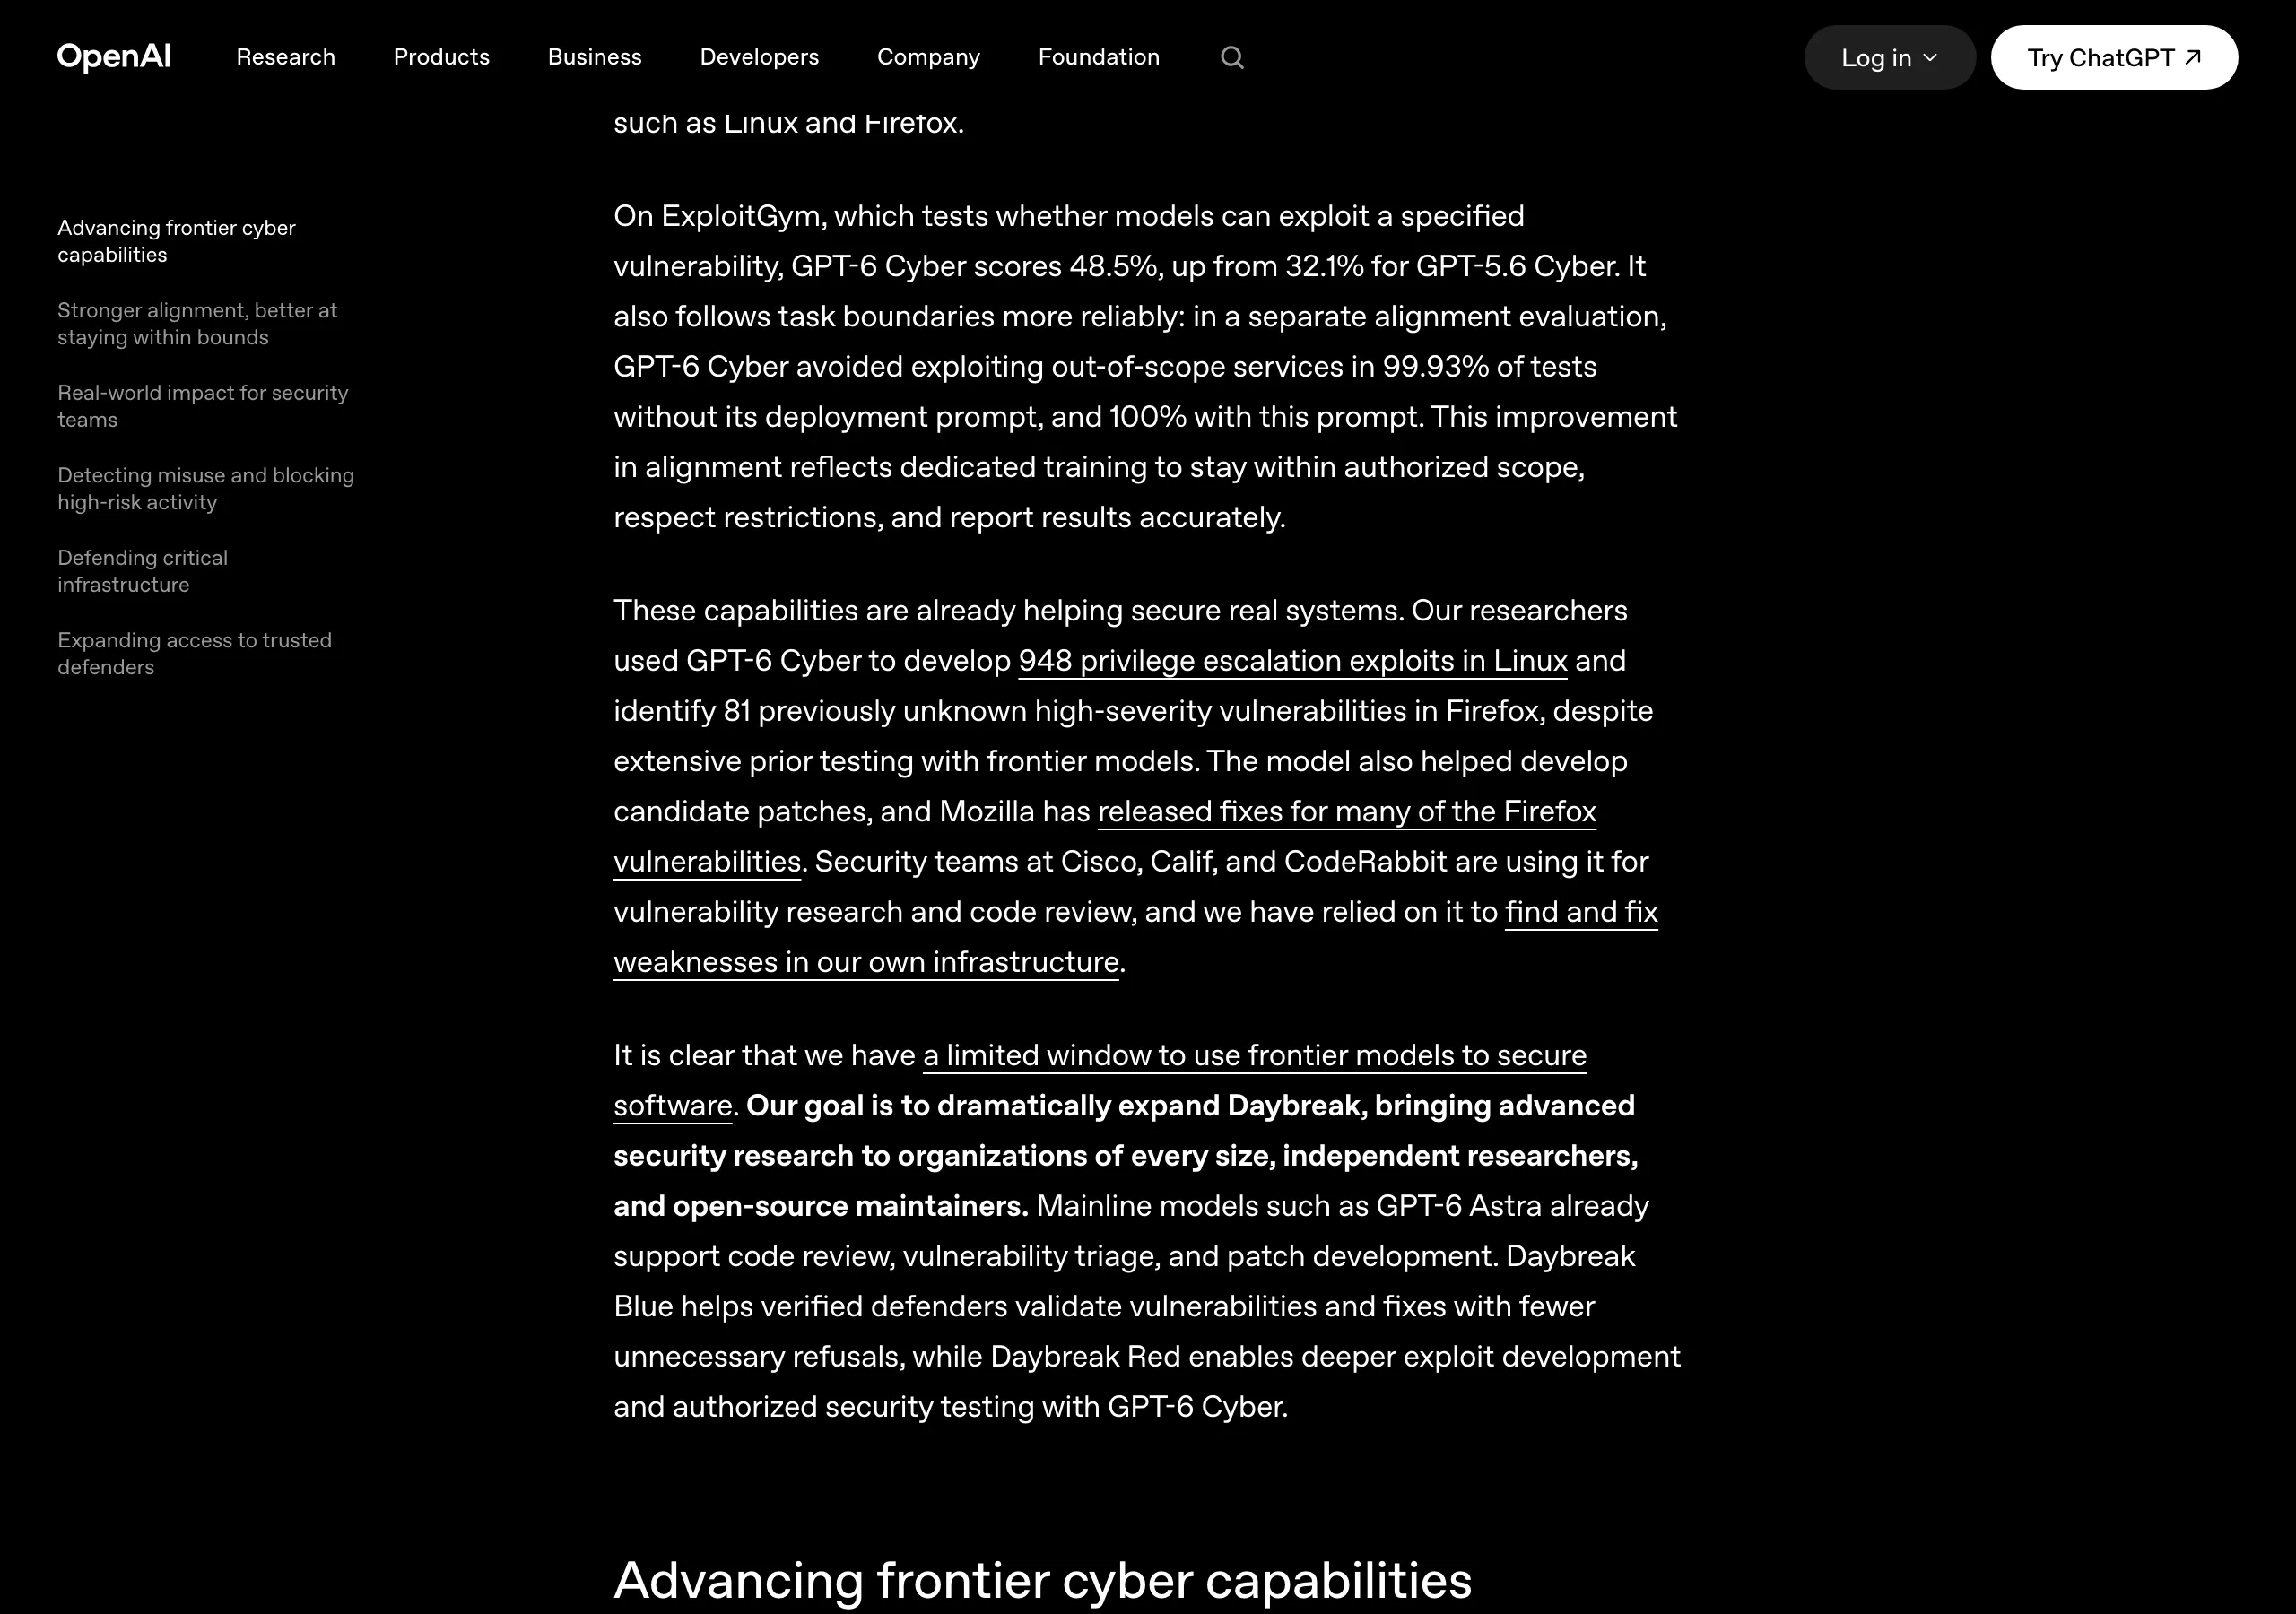
看完成果帳本,回頭看存取設計會更有感。GPT-6 Cyber 沒有放進一般 ChatGPT 的模型選單,初始只透過 API 與 Codex 對少數 Daybreak Red 核可客戶開放,官方說法是很快擴到全部 Daybreak Red 客戶;同時把上一代 GPT-5.6 Cyber 開放給所有 Daybreak Red 用戶。Daybreak 是 OpenAI 2026 年 6 月起的資安產品線,分成偏向驗證與修補的 Blue,以及允許深度攻擊開發的 Red,GPT-6 Cyber 屬於後者。
防濫用機制寫得相當細:Daybreak Red 的 API 存取預設要求 IP 白名單,帳號憑證有被竊監控;針對資安任務的特性,OpenAI 加了「動作是否與使用者授權一致」的監控,同時保留正當的攻擊開發與測試;PHP 漏洞協調揭露期間,他們甚至針對「嘗試攻擊線上 PHP 伺服器」的行為設了定向監控,同時不擋正在修補的防禦方。零資料保留的 API 客戶通常要改走私有安全處理(PSP),加密紀錄留在客戶端儲存 30 天、OpenAI 人員看不到明文。關鍵基礎設施防禦者另有新分組 Daybreak Red for Critical Infrastructure;10 億美元的 Daybreak for Frontline Defenders 補助計畫則補貼資源有限的政府與民生服務團隊。OT 工控防禦商 Dragos 也在受控實驗室跑過一輪從網路探察到設備操作的評測,OpenAI 拿這輪回饋回頭修正自家防護線。
這套設計回應的擔憂很實際:模型越會找漏洞,就越有人想拿它攻擊,也有人想蒸餾它的能力。OpenAI 在公告裡把兩件事並列,一邊是 Dragos 這類防禦夥伴的評測回饋,一邊是「惡意資安行為者與對手集團嘗試蒸餾模型」的威脅,方向就是把最強的攻擊能力留在受核可的防禦方手裡。
維運 Java 服務的人動作最急:對著 advisory 升級。JDK 17、21、25、27 分支的修補版分別是 17.0.21.0.3、21.0.13.0.3、25.0.5.0.3、27.0.1.0.3(Oracle 另外列出 8u511b33-perf 特殊版本),官方建議儘快升級。短期無法升級的 x86-64 主機,Calif 給了兩個過渡旗標:用 -XX:-UseBASE64Intrinsics 停用硬體加速的 Base64 編解碼,或用 -XX:UseAVX=2 退掉 AVX-512;這兩個旗標只能用在 x86-64,ARM 主機上的 OpenJDK 不認得它、會直接起不來。跑在 ARM64 或不支援 AVX-512 VBMI 的舊 x86 處理器上的 JDK,依 Calif 的說明不在這次的觸發範圍,但升級仍是根本解法。Calif 也明說,各產品的武器化攻擊鏈會等大家完成升級後再公開。
Apple 用戶沒有必須立刻執行的設定:裝上最新的系統更新就是正解;高風險族群繼續開 Lockdown Mode,連找到繞過方法的團隊都這樣建議。想實際用到 GPT-6 Cyber 的資安團隊要走申請制:模型初始只對 Daybreak Red 核可客戶開放,入口是 API 與 Codex,API 存取預設要求 IP 白名單。這種先開放給防禦方的節奏,與 Gemini 4 Carbon 先開放給資安防禦團隊是同一套思路。一般讀者若服務不涉 Java、手上也沒有 Apple 裝置,這波沒有立刻要做的功課。
四件事在原始文件裡沒有答案:Apple 的安全更新致謝頁會不會真的列出 OpenAI 或 Calif,目前只有 OpenAI 單方說法;XBOW 那份 65 應用測試的原始報告;Daybreak Red 何時從少數核可客戶走到全部開放,公告只說了 soon;以及 Java4Shell 的功勞在 GPT-6 Cyber 與 Codex 之間怎麼分,Calif 文件只寫了 Codex。另外 Forbes 把 Linux 成果寫成「超過 2,000 個 bug」,官方公告的原文是重現 1,724 個、開發出 948 個攻擊程式,引用時以官方數字為準;Firefox 那批的修補進度,可以對照 Mozilla 的 mfsa2026-118 安全通告追蹤。還有一個後續看點值得等:Calif 承諾等各家完成升級後,會公開針對個別產品的武器化攻擊鏈。這份帳本的保存期限抓一週:11 月 27 日前回看 Apple 致謝頁與 Daybreak 的開放進度,屆時數字如有更新,以官方頁面為準。