TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

Eleven 是 2026 年 10 月 13 日開源的逆向工程工具,把 AI 代理接進反組譯工作台:代理能開函式、命名、提修補,寫入走建議制經人工核准。整理一天四版的版本時間軸、檔案與平台支援現況,以及官方文件還沒對齊的簽章與依賴差異。
用 AI 摘要這篇文章:
2026 年 10 月 13 日,開發者 Chizi 在 GitHub 開源了 macOS 逆向工程工具 Eleven,同一時間於 X 發文宣傳,並在六小時出頭的時間裡連發 v0.1.0 到 v0.1.3 四個版本。這套工具的賣點並非反組譯引擎本身,而是把 AI 代理直接放進反組譯工作台:你在視窗裡看到的函式,代理也能看到、能操作,而每一步寫入都留下作者紀錄,位元組修補一律以建議送審。
對有在用 Claude、Codex 或 Gemini 等代理的 Mac 開發者來說,這等於把「盯著組合語言看半天」變成「指著某個函式直接發問」。但它是剛出生的 v0.1.x,官方四份文件對簽章、安裝依賴與平台支援範圍的說法還沒對齊,裝之前值得先把這些邊界看清楚。
先看時間軸。GitHub 記錄顯示,Zfinix/eleven 專案倉庫建立於 10 月 13 日 13:47 UTC,五分鐘後就發布了第一個版本 v0.1.0,接著 v0.1.1(14:54)、v0.1.2(19:06)、v0.1.3(20:03)在同一天內接力完成。Chizi 的發布貼文寫得直白:「Introducing Eleven: reverse engineering with your agent」,並說他一直想打開任何 App 就直接問某個函式在做什麼,而不是盯著組合語言看幾個小時,所以自己做了這個工具。
首版 release notes 對安裝體驗的描述頗有企圖心:App 自帶開源反組譯引擎 Rizin,讓第一個檔案開箱即讀,Java 21 與 Ghidra(開源反組譯框架)在首次啟動時背景下載,準備好之後再切換到 Ghidra 的偽程式碼。官方還在 notes 裡附了安裝包的 SHA-256 雜湊值,對照下載是一種最低限度的好習慣。
截至 10 月 14 日,專案累積 56 顆星,最新版 v0.1.3 的下載次數合計約 22 次,其中 Apple Silicon 版 13 次。這些數字每天都會變動,這裡只是首日快照,用來感受關注度的起點。
版本節奏快代表兩件事:好的方面,問題修得勤;壞的方面,介面與文件都可能再變。文末會整理回查的入口。
Eleven 走的是雙通道設計。接入用 ACP(Agent Client Protocol,讓不同代理客戶端接上應用程式的開放協定),官方列出的相容代理包含 Claude、Codex、Gemini、Cursor、OpenCode 與 Aster,理論上任何支援 ACP 的代理都能用,而且多個代理可以在同一個專案裡各開各的對話。操作面則靠 Eleven 自家的 MCP(Model Context Protocol)工具伺服器,代理拿到的是一組明確列舉的工具:打開函式、切換檢視、重新命名、加註記、加書籤,以及提出位元組修補。已經習慣 MCP 生態的讀者,可以看我們先前的 12306 MCP 開源工具實測,概念是同一套:應用程式把能力包成工具,代理負責呼叫。
控制權的設計是這套工具最值得看的地方。代理的位元組修補永遠是建議:先進到 Changes 分頁等你接受或拒絕,就算接受,Eleven 也是寫出一份修補後的新副本放到「下載」資料夾,原本的執行檔完全不動。再往上一層,設定裡有個審查開關,打開之後代理對專案的所有編輯(重新命名、註記之類)都會先變成建議,等你點頭才落地。工具呼叫按類別對應到權限設定裡的列,可設成允許、每次詢問或永遠拒絕;唯獨「只提出建議」類的工具不會再問一次,因為核准建議本身就是那道門。
所有變更都帶作者與所屬對話的紀錄,可以在 History 分頁回溯或復原。換句話說,代理能整理線索、命名函式、留筆記,但「動到程式本體」這件事被隔離在建議制後面。逆向工程最怕的就是分析到一半把檔案改壞,這個邊界畫得比多數 AI 工具謹慎。
紀錄的單位是「專案」:一個專案對應一個 App 或執行檔,裡面的對話、重新命名、書籤、註記與修補紀錄在關掉重開後都會留著。整個專案也能打包交給另一位分析者接手,這對團隊協作很方便,但交接前值得先檢查聊天紀錄裡留下了什麼,因為對話中可能出現你機器上的路徑、內部專案名稱或其他工作背景,分享程式可以,不代表分享這些附帶內容也合適。
除了單發提問,Eleven 還內建了八個它稱為技能(skills)的劇本:第一次看某個程式從哪裡讀起、解釋單一函式、用日常語言找出某功能的程式碼位置、批次命名值得命名的函式、從按鈕追到實作、畫出網路通訊地圖、整理偽程式碼、檢查 Metal 著色器效能。這些劇本本質上是一段送給代理的工作指示,只依賴 Eleven 提供的工具,所以換任何代理都能跑。你也可以自己寫:一個資料夾加一份 Markdown 就是一個技能,放進指定目錄就能出現在清單裡。
這裡有個容易誤會的點要先分開講:Eleven 能「分析」的檔案種類很多,能「安裝」的平台則要看你讀哪份官方文件。
檔案支援涵蓋 Mach-O(Mac 與 iOS 的 App 和框架)、ELF(Linux 程式與 Android App 內的原生庫)、PE(Windows 執行檔與 DLL)、Android 的 APK 與 DEX(用 jadx 反編譯成可讀的 Java 或 Kotlin)、GPU 著色器(.metallib、.air、.spv),以及機器學習模型檔(.gguf、.safetensors、.onnx、.pt 等,官方強調是讀取內容而不執行模型)。每個函式有偽程式碼、組合語言、控制流程圖與十六進位四種檢視,來源標註是 Ghidra 或 Rizin。
靜態閱讀之外,工具也覆蓋了動態驗證與比對:可以用 LLDB 在你正在看的函式上下斷點執行程式,看呼叫堆疊與區域變數;可以比對兩個 build 的函式級差異,看哪些函式新增、刪除或改動;Mac App 還能錄 Instruments 的 GPU profile,把效能數字跟著色器原始碼並排。對追查「為什麼改版後行為變了」的人,版本比較是實用的一塊。
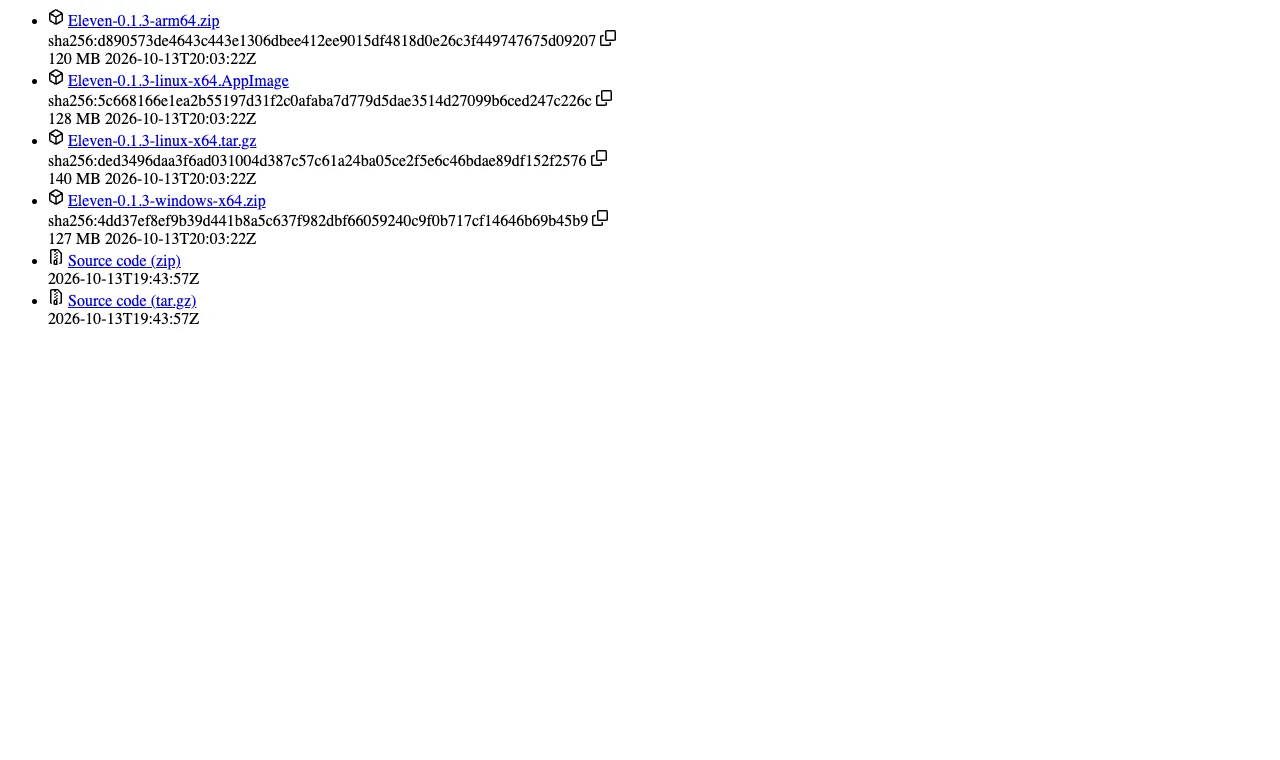
平台現況是四份文件各說各話。官網安裝區已列出三個平台的下載:macOS(Apple Silicon,標註已簽署並公證)、Windows x64 的 zip 與 Linux x64 的 AppImage,Linux 要求 Ubuntu 24.04 或 Fedora 40 以上,Windows 另有一條 PowerShell 安裝指令;release 頁從 v0.1.1 起也放著對應的三平台檔案。但 README 的安裝段只寫 macOS 14 以上 Apple Silicon,官方的 bash 安裝腳本偵測到非 Mac 系統會直接退出。也就是說,Windows 與 Linux 版已經在官網上架,開發者文件還停在 Mac-only 的舊狀態,跨平台是這一兩天才補上的路,文件還沒跟上。
另外兩個數字留給想評估效能的人參考:官網宣稱一個 61 MB 的 debug build 開出 73,471 個方法,再次開啟約一秒。這是官方說法,本文沒有實測,實際體感以你的機器為準。
拆開看技術棧,對判斷這專案的體質有幫助。分析核心走 Ghidra(美國國家安全局開源、業界廣用),中間透過 REA 這層開源封裝把 Ghidra 的分析能力接到代理世界;Chizi 在發布前一天 fork 了 REA 上游倉庫,Eleven 直接用自家 fork。Android 分析交給 jadx,這也是反編譯圈的老牌工具。雙引擎有分工:Rizin 不需要 Java 就能把檔案秒開,Ghidra 的深度偽程式碼則要等背景安裝完成,兩者互補;設定裡甚至能改用你已有的 Hopper 或 IDA 當分析引擎。介面則是 React 寫的 UI,靠一個叫 GPUIX 的橋接層直接渲染成原生視窗,不是常見的 Electron 網頁包殼。
對使用者的意義有兩層。其一,分析能力直接借用 Ghidra 與 Rizin 這類成熟引擎,這類工具的硬傷通常出在引擎,站在現成引擎上風險小得多。其二,React 加原生渲染的組合,意味著介面迭代可以很快,這跟一天四版的節奏是同一種氣質。附帶一提,倉庫裡還留了一個較早的 Rust 原型目錄,官方說明僅供參考,App 本身不用它;倉庫根目錄另附了一份 AGENTS.md,寫的是給代理看的程式碼導覽與修改規則,用代理做的工具、連開發流程也照著代理的習慣走,風格相當一致。
費用與資料流向是另一個需要畫清楚的界線。Eleven 本身免費開源,但官網 FAQ 問到「需要代理訂閱嗎」時的答案是肯定的:Eleven 用你登入的代理與你自己的方案,閱讀、修改、除錯這些功能不靠代理也能用,唯獨「向代理提問」這一步走你自己的帳單。如果你本來就為了別的工作訂了代理方案,例如拿 Codex 技能包做 Unity 遊戲開發(我們先前介紹過這條路線),在 Eleven 裡登入同一個帳號就能用,不需要再多付一筆。
資料流向也分成兩半。分析在本機跑,官方也明講閱讀、命名、修補與除錯在首次下載完成後可離線進行,唯獨向代理提問需要連線,對話裡出現的內容(函式名稱、註記、你貼上的問題)會送到你所登入的代理服務。Eleven 提供兩個對應的隱私開關:一是把回應路徑裡的家目錄換成波浪號,避免洩露你的使用者名稱;二是任何工具要讀取整個檔案前先詢問。如果你打算分析公司內部程式或客戶交付物,這條界線就是使用前該跟法務或資安確認的第一件事。專案隨附的第三方元件授權清單(Third Party Notices)也值得掃一眼,裡面列了捆進安裝包的每個開源元件。
一天連發四版的專案,文件跟不上是常態,Eleven 目前的落差有三處,都值得安裝前知道。
落差最實際的是簽章。v0.1.0 的 release notes 明寫 App 已由 Apple 簽署並公證,安裝腳本的註解也這麼說;但 README 的安裝段卻寫著建構還沒有公證,所以安裝腳本會順手清除 macOS 的下載隔離標記。兩種說法直接衝突,實際 Gatekeeper 會不會擋,只能以你下載那個版本的實況為準。
依賴的說法也分岔。官網 FAQ 對「我還需要裝別的東西嗎」的回答是不用,App 自帶快速引擎,Java 與 Ghidra 會在首次啟動時背景下載;README 卻要求手動安裝 Ghidra 12.x 與 JDK 21 以上。比較合理的讀法是 README 寫給要從原始碼建構的貢獻者,一般使用者直接抓下載包,首次啟動等一次背景下載就好。
平台則是前面提過的狀況:官網與 release 都給了三平台版本,README 和 bash 安裝腳本卻只認 macOS。
這些落差還不到致命傷的程度,是 v0.1.x 階段的真實樣貌。挑版本時以 release 頁為準,比看 README 或官網更可靠。
如果你是有代理訂閱的 Mac 開發者、資安研究者,或者單純想知道某個 App 到底在做什麼的人,Eleven 已經值得一試。官方提供三條安裝路徑:npx eleven-app、curl -fsSL https://eleven.chizi.app/install.sh | sh,或直接從 GitHub release 頁下載 zip 拖進應用程式資料夾。第一次試用有個安全的前進方式:挑一個你自己寫的、或已知部分行為的程式當樣本,指定一個功能請代理指出相關函式,再核對它的解釋,這比直接拿陌生 binary 亂問更能校準你對它的信任。想先從別的逆向案例入門,可以看我們介紹過的 LibrePods 逆向 AirPods 藍牙協定,那是把私有協定拆開看的另一種樣貌。
如果你的 Linux 發行版不在 Ubuntu 24.04、Fedora 40 的支援清單上,不想碰 Ghidra 與 Java 生態,又或者根本沒有代理訂閱,現階段先觀望就好;Windows 與 Linux 版剛上架、文件還沒跟上,裝了遇到問題多半只能靠 GitHub issues 找答案。追蹤進度最直接的方式是看 GitHub 的 release 與 issues 頁,以 Eleven 的迭代速度,等一兩週可能就是另一番面貌。
授權採 Apache 2.0,代理商標歸各自公司所有,專案只在辨識代理時使用。首日暴衝的星數與下載量說明需求存在,但開源工具的壽命向來取決於維護熱度,這點就交給時間驗證。