TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

MCP 官方參考伺服器倉庫在 2026 年 10 月進入 1.0 與 2.0 版本紀元後,24 天內連發四次安全更新、修掉 23 個漏洞,其中 mcp-server-git 的設定檔陷阱會讓倉庫以伺服器權限執行程式;本文整理受影響與修復版本對照、三種安裝形態的升級動作,以及 PostgreSQL 早已移出官方參考清單的現況。
用 AI 摘要這篇文章:
MCP 官方參考伺服器倉庫 modelcontextprotocol/servers 在 2026 年 11 月 18 日發布 v2.5.0,這是 24 天內的第四次安全更新:10 月 25 日的 v2.1.0 修 8 個漏洞、10 月 28 日的 v2.2.0 處理憑證信任鏈並補 1 則 Git 通告、11 月 11 日的 v2.4.0 修 6 個、11 月 18 日的 v2.5.0 再修 8 個,合計 23 個。修得最深的一類集中在 mcp-server-git:一個惡意倉庫自己的 Git 設定檔,就能讓伺服器以它本身的權限執行程式,多則通告列為高嚴重度、CVSS 7.8。如果你在 Claude Desktop、Cursor 或 VS Code 裡接過 Filesystem、Git、Fetch 這幾個官方參考伺服器,這波修補值得花十分鐘對一次版本號。
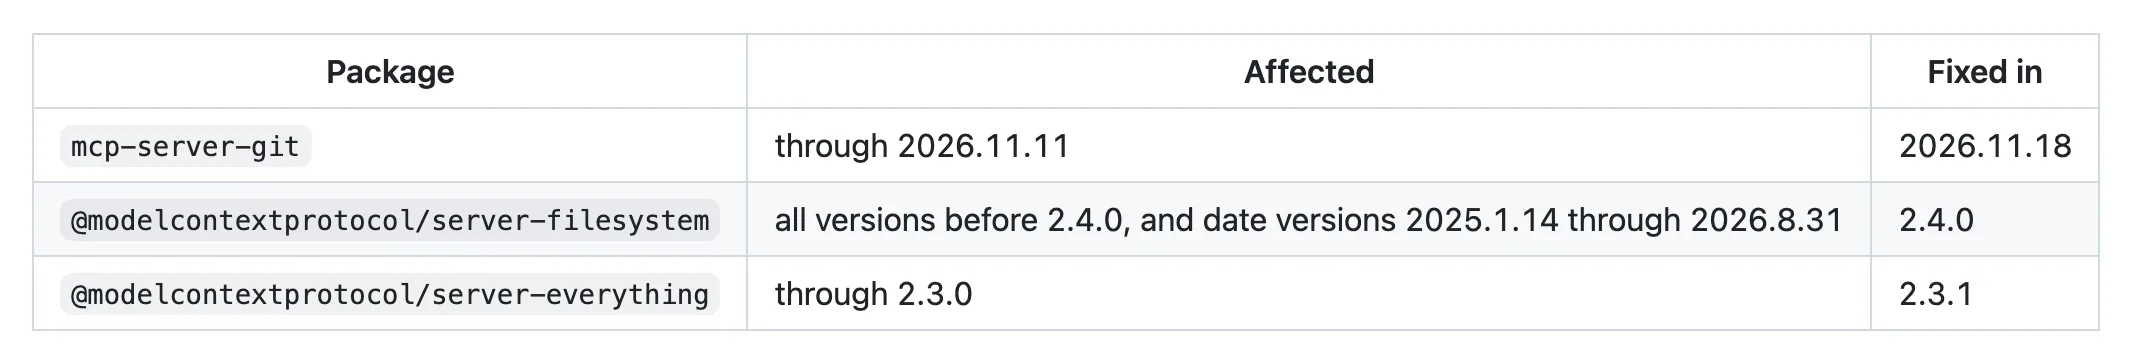
直接講結論。對照 v2.4.0 與 v2.5.0 發布說明裡的受影響與修復版本表,截至 11 月 21 日,npm 與 PyPI 上的修復版本是:
| 套件 | 受影響版本 | 修復版本 |
|---|---|---|
| mcp-server-git(PyPI) | 2026.11.11 及更早 | 2026.11.18 |
| @modelcontextprotocol/server-filesystem(npm) | 2.4.0 之前全部,含日期版 2025.1.14 至 2026.8.31 | 2.4.0 |
| @modelcontextprotocol/server-everything(npm) | 2.3.0 及更早 | 2.3.1 |
| mcp-server-fetch(PyPI) | 2026.11.4 及更早 | 2026.11.11(11 月 18 日版再補兩道防線) |
幾個判讀重點:filesystem 的受影響範圍涵蓋「2.4.0 之前全部」,代表從 2025 年初的日期版到上週的 2.3.x 都在內,別因為「我裝的是新版」就跳過檢查;fetch 在 11 月 18 日又補了拒絕 IP 位址萬用字元的 –allowed-hosts 與「只連向檢查過的位址」兩道修正,所以直上 2026.11.18 最省事;memory、time、sequential-thinking 三個伺服器雖非這波主角,11 月 18 日版也一併把它們推上 Streamable HTTP 傳輸,跟著升級沒有損失。
檢查自己裝了哪一版,最快的路徑是看用戶端設定檔裡 mcpServers 區塊的指令。Claude Desktop 的設定檔在應用程式選單裡開啟,Cursor 看 .cursor/mcp.json,VS Code 看 MCP 設定頁;命令列工具也可以直接列,例如 Claude Code 的 claude mcp list 會顯示目前註冊的伺服器與健康狀態。args 若寫死版本號(例如 @modelcontextprotocol/[email protected])就是鎖版安裝,要手動改號;只有套件名沒有號,多數會在下次啟動時拿到最新版,但 npx 與 uvx 都有快取行為,重啟不等於必然更新,與 registry 上的版本號對一次才準。要徹底繞開快取的不確定性,直接在啟動指令裡寫明修復版本號是最踏實的做法:npm 系寫成 @modelcontextprotocol/[email protected]、@modelcontextprotocol/[email protected],uvx 系寫成 uvx mcp-server-git==2026.11.18。Docker 形態要另外注意:官方的 fetch 映像從 lockfile 安裝依賴,v2.2.0 特別把 lockfile 推到 certifi 2026.10.23,重建映像才會跟上。
範圍也順便畫清楚:memory、time、sequential-thinking 三個伺服器不在這三波修補的主要名單,官方文件也標明 filesystem 以外兩個 TypeScript 伺服器根本不對外連網,沒接這幾個伺服器的人不必跟著緊張。自建 MCP 伺服器的開發者倒是值得把這批通告當教材讀:這 23 個通告裡反覆出現的兩個模式,一是「檢查與實際使用之間的間隙」(檢查的路徑與後來操作的路徑不是同一個),二是「讓輸入內容決定要執行什麼」(倉庫設定檔、萬用字元、轉址目標),官方的修法多半是把預設行為改成拒絕,或讓檢查與實際使用對齊,這兩條原則搬到自己伺服器上同樣成立。
這波密集修補有個背景:倉庫剛剛換了版本紀元。10 月 11 日的 v1.0.0,官方直接下標「Final Legacy Server Release」,終結了 2025.1.14、2026.8.31 這類日期流水號時代,四個 TypeScript 套件同時掛上 1.0.0、Python 三件套以 2026.10.10 同步發布,變更清單裡含一大批除錯與安全修正。八天後的 v2.0.0 把全部伺服器改寫到新世代規格:TypeScript 系列集體遷移到 TS SDK v2,發布說明同時強調舊世代用戶端仍照常得到回應;changesets 逐套件記錄變更與 CI 的 OIDC 信賴發布(不經手 registry token)則是在 v1.0.0 那一輪引進。從 10 月 11 日到 11 月 18 日,38 天內出了七個版本,其中四次以安全為題。
版本紀元切換對使用者有兩層意義。版本號從此承載語意:2.x 是新規格、1.x 是舊介面的最後一版,升級時的相容性判斷有號碼可以對;安全通告也從此掛在明確的版號上,這三波更新各自附一張受影響與修復版本對照表,自查難度比日期流水號時代低得多。另外兩個非安全變更值得順手記下:每個參考伺服器現在都能以 stdio 之外的模式提供服務,官方統一讓七個伺服器都能在本機 127.0.0.1:3001 起 Streamable HTTP 端點(可用 PORT 與 HOST 調整),想讓多個用戶端共用同一個伺服器實例時不必再各自拉一條 stdio;而以 stdio 啟動時伺服器不開任何埠、等在標準輸入上,終端機手動執行 uvx mcp-server-git 看起來像卡住屬正常行為,README 特別為此寫了一段說明。
10 月 28 日的 v2.2.0 標題同樣以 Security 起頭,主題卻與其他三波不同:執行環境的憑證信任鏈(這次發布也夾帶一則 mcp-server-git 的程式碼修補,GHSA-w766、中嚴重度)。它處理的是 eMudhra 憑證事件:10 月 20 日,eMudhra 公布旗下八張中繼 CA 憑證的私鑰可從公開憑證推回,等於整條信任鏈要重算;Node.js 隔天發布安全版本、更新內建憑證包,Python 的 certifi 也在 10 月 23 日移除 eMudhra 根憑證。
官方在發布說明裡把責任邊界講得很清楚:TypeScript 伺服器不自己帶憑證包,HTTPS 驗證全靠你機器上的 Node.js,其中只有 Everything 伺服器會對外發 HTTPS 請求(gzip 範例資源),filesystem、memory、sequential-thinking 完全不連網;Python 系的 mcp-server-fetch 透過 httpx 用 certifi 驗證。因此官方給出的動作不是升級套件,而是升級執行環境:Node.js 要跑 24.22.1 或 26.12.1 以上,並用 node –version 自查;特別的是套件的 engines 欄位只認 Node 24 大版,npm 對更舊的 runtime 不會出任何警告,這點官方自己點破了。用既有環境跑 fetch 的人,10 月 23 日前建立的環境還帶著舊 certifi,官方指定的修法是 uvx –refresh mcp-server-fetch 或 pip install -U certifi。
mcp-server-git 這批修掉的漏洞共用一個攻擊面:Git 設定檔本身。伺服器的設計是把 Git 操作包成工具讓模型呼叫,但 Git 的設定檔可以指名外部程式,於是「讓 AI 讀一個別人給的倉庫」就變成「讓倉庫裡的設定檔決定要執行什麼」。
具體機制在發布說明裡寫得相當白。v2.5.0 修的第一個:git_merge 工具成功後會觸發 Git 的自動維護,而垃圾回收會執行倉庫 gc.recentObjectsHook 欄位指名的指令,用的是伺服器自己的權限;修法是伺服器執行的每條 Git 指令一律關掉自動維護。第二個:倉庫設定檔可以宣告 promisor 遠端,並指名連線用的程式,一個唯讀工具在缺物件時就會替它啟動那支程式;修法是關閉懶抓取,遇到太舊不認得這個開關的 Git,直接拒絕該倉庫。同一批還包括:合併分支夾帶進來的 config include 在合併當下執行指令、子模組自己的設定檔在 git_diff 時執行程式、偽造的 .git/index 讓唯讀工具顯示工作樹之外的檔案、以及一則「倉庫自身設定檔可執行程式」的舊傷續修。v2.5.0 這批 Git 相關通告有五則列高嚴重度(其中四則評 CVSS 7.8)、一則中嚴重度;再往前一週的 v2.4.0 也修掉了同等級的設定檔執行程式漏洞,外加一則前版防護未關完整的跟進修正。
這類漏洞的可怕之處在於攻擊成本:不需要網路暴露面,模型代理人只要照使用者的要求克隆或讀取一個帶惡意設定檔的倉庫,觸發點就到了。若你的工作流會讓 AI 接觸來路不明的倉庫,mcp-server-git 請直接升到 2026.11.18。
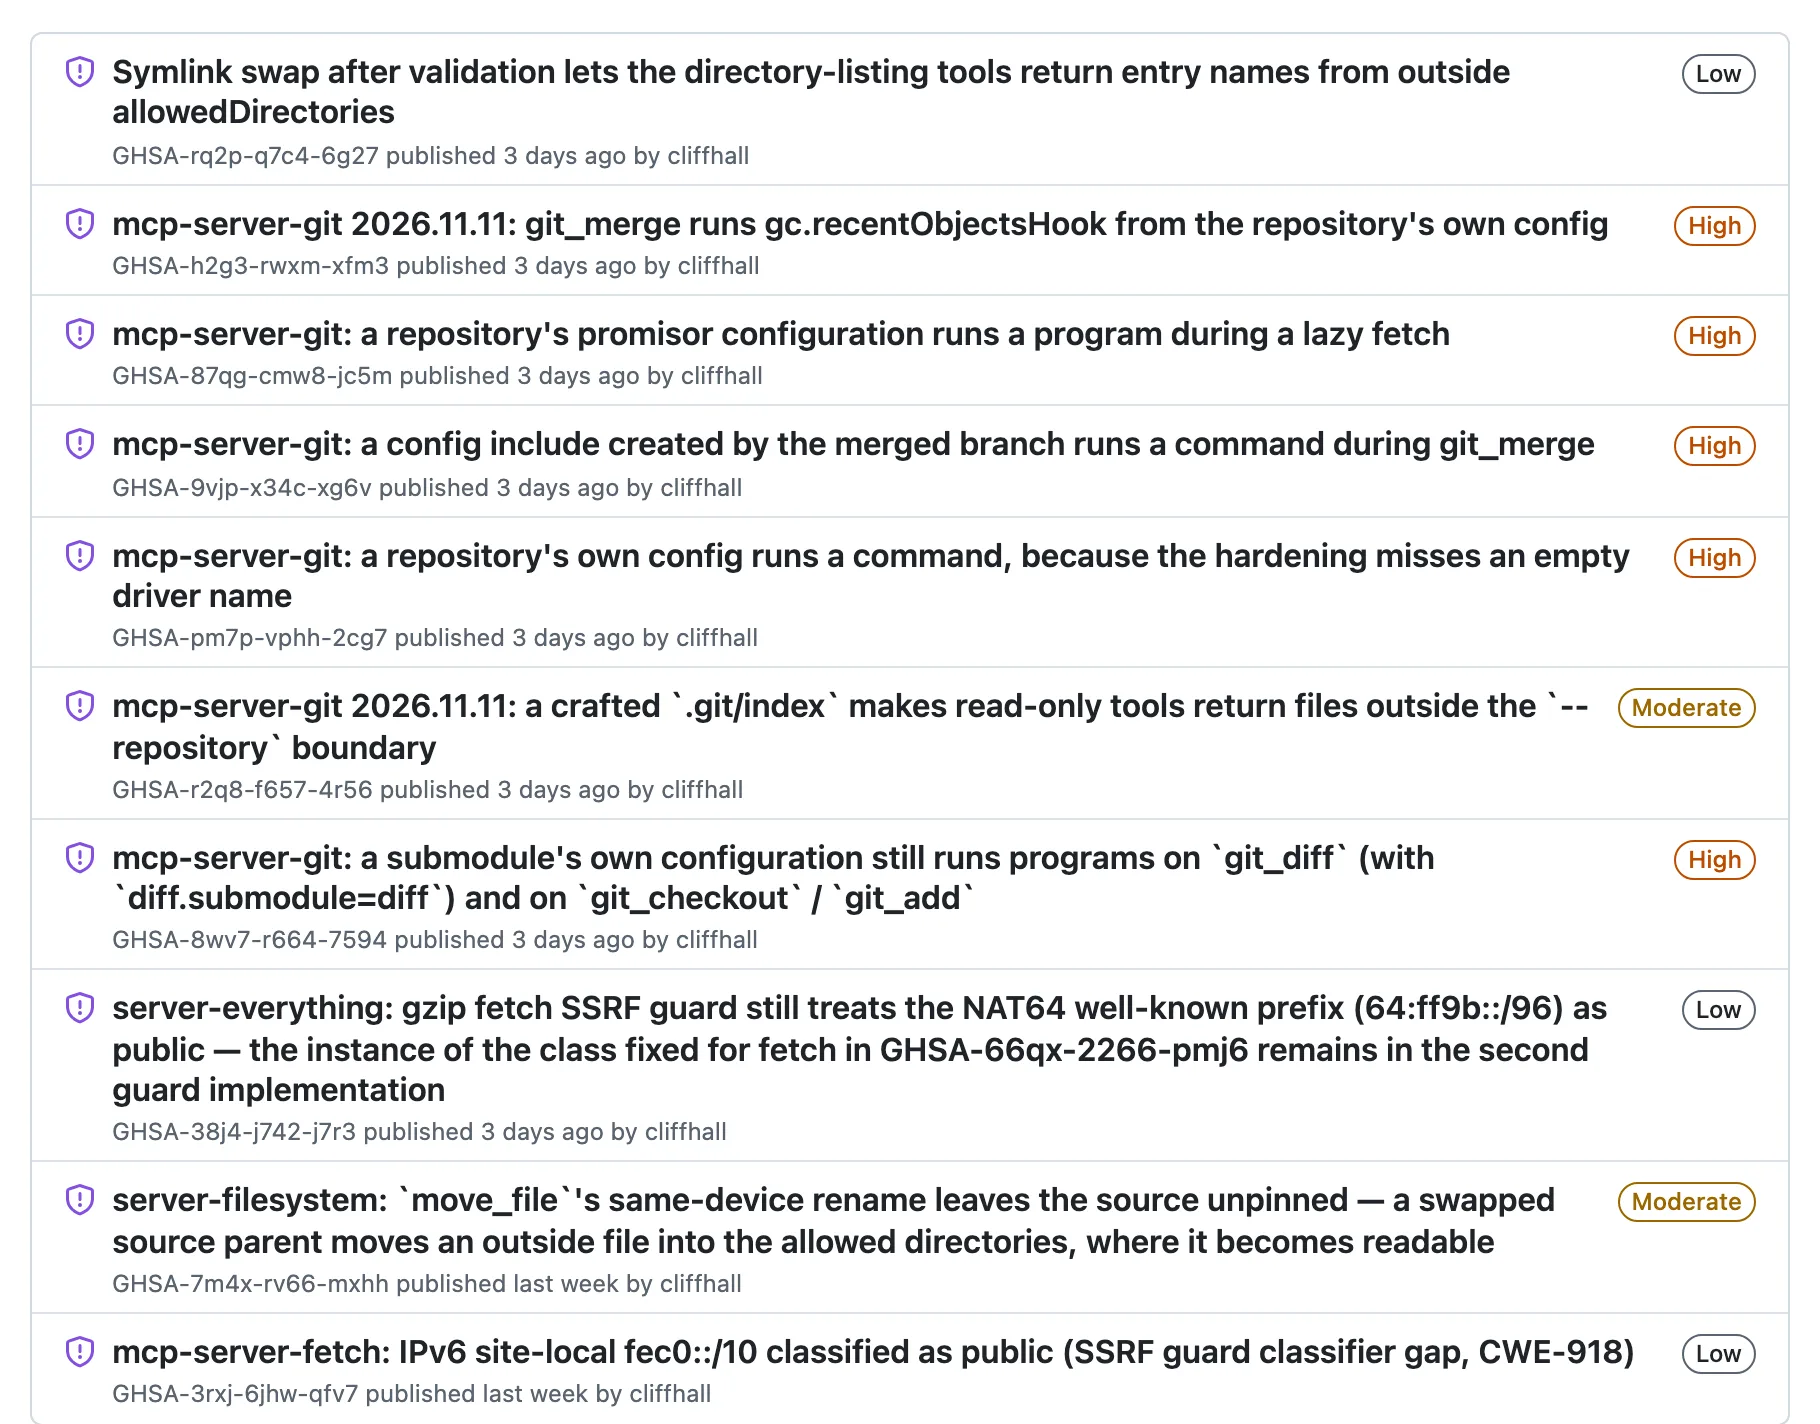
Filesystem 伺服器的賣點是目錄白名單:只允許 AI 動指定目錄內的檔案。這三波修的正是白名單的執行面。10 月 25 日的 v2.1.0 補了四個繞過:父目錄在權限檢查與實際寫入之間換成符號連結、路徑尾巴的引號與空白字元讓檢查與實際操作指向不同目錄、大小寫變體的符號連結騙過檢查、以及清單工具跟著連結帶出目錄外檔案的資訊。11 月 11 日的 v2.4.0 再補讀取方向:讀檔與檔案資源改為相對於已檢查的目錄開啟,move_file 的同裝置搬移則先以新名把來源移出原目錄再送進目的地,被抽換的來源目錄就夾帶不了外部檔案。11 月 18 日的 v2.5.0 補上目錄清單工具同類問題。
值得單獨拿出來講的是官方對 Windows 的態度。v2.4.0 的通告明寫:這個修正「在 Windows 上縮小了競態間隙,但沒有完全關閉」;到了 filesystem 2.4.0,團隊直接把 Windows 上父目錄置換的殘餘風險寫成文件化的實作限制。換句話說,Windows 使用者就算升到最新版,這條邊界仍然存在,白名單目錄的選擇要比 macOS 與 Linux 使用者更保守。
Fetch 與 Everything 修的是另一個方向:SSRF 防護。Fetch 伺服器讓模型抓網頁轉成 Markdown,它的私有位址防護決定了 AI 能不能拿它去探企業內網。這三波修掉的繞過包括:NAT64 前綴位址先被當成公開位址、IPv6 site-local 位址被歸類為公開、robots.txt 在轉址之後沒有重查、路徑正規化差異讓 //private 這類寫法繞過比對、IDN 網域名稱讓檢查與實際連線解析到不同主機。11 月 18 日版再補兩道:–allowed-hosts 不再接受 IP 位址上的萬用字元、實際連線只連向檢查過的位址。這組修正背後的共同問題是「檢查時看到的位址」與「真正連上的位址」可能不同:NAT64 前綴 64:ff9b::/96 內嵌著一個 IPv4 位址,判定時該以它內嵌的那個為準;IDN 網域名稱在檢查與連線兩個階段可能解析到不同主機。Everything 伺服器是官方的參考測試伺服器,把提示、資源、工具三種能力全部開出來給用戶端試,它的 gzip 範例資源也修了同源的 NAT64 判定;另外 v2.1.0 一則中嚴重度(CVSS 6.5)通告處理的是 HTTP 與 SSE 傳輸下跨來源讀取環境變數的問題,修法是這兩種傳輸直接拒絕來自其他網域來源的請求。
對拿 Fetch 當 AI 上網管線的團隊,這組修正的意義是:私有網段的判斷從個案補丁走向系統性收緊,但防護永遠落在已知的繞過手法上,敏感網段的政策不該只依賴這一層。
與這波修補一起值得核對的,是一個流傳很廣的過時說法:不少教學把 PostgreSQL 列為「必裝的官方參考伺服器」之一。現況是,官方倉庫 2025 年 5 月底以「封存未維護伺服器」為由,把 PostgreSQL、SQLite、Brave Search、GitHub、GitLab、Google Drive、Google Maps、Puppeteer、Redis、Sentry、Slack、EverArt、AWS KB 檢索一共 13 個伺服器移出,集中放到 servers-archived 倉庫;部分項目另有接手者,例如 Slack 伺服器現在由 Zencoder 團隊維護。目前官方現役的參考伺服器是七個:Everything、Fetch、Filesystem、Git、Memory、Sequential Thinking、Time。
倉庫 README 對自身定位講得很直:這些是示範 MCP 功能與 SDK 用法的教學實作,不是生產環境方案;要找可用的伺服器清單,請去官方 MCP Registry。這也是為什麼這波安全修補格外值得注意:定位上是教學樣板的程式碼,實際上已經大規模長在讀者的日常工具鏈裡,官方等於是在替生產使用者補牆。治理現況方面,README 結尾自述由 MCP steering group 維護、Managed by Anthropic,授權是新貢獻走 Apache-2.0、既有程式碼留在 MIT。另一個有意思的細節:v1.0.0 的變更清單出現「Agentic software factory」系列項目,把 AGENTS.md 定為絕對規則並刪除 CLAUDE.md,各版發布說明還附上 claude.ai 的 artifact 連結當發布帳本,這個倉庫本身就是一套 AI 代理工作流在維運的樣本。
三件事目前沒有答案。會不會有第四次安全更新:23 個通告修在 24 天內,節奏尚未停,12 月初值得再查一次 releases 頁。有無野外利用事證:發布說明與通告都只談修補,沒有提及任何實際攻擊案例,也無從推測。Windows 上 filesystem 的競態間隙何時完全關閉:官方已把它文件化為實作限制,沒給時程。
給讀者的最小行動組合:對一次版本號(上表四列)、把鎖版的號碼改到修復版、TypeScript 伺服器順手確認 Node 版本在 24.22.1 或 26.12.1 以上(v2.2.0 發布說明的官方建議,套件本身不會擋舊 runtime)、用舊環境跑 fetch 的人執行 uvx –refresh 一次。之後若要挑更多伺服器,MCP 伺服器目錄 的收錄規則可以參考;工具呼叫出錯時怎麼讓對話接得住,MCP 觀測的做法 有完整討論;想讓自家模型直接呼叫 MCP 伺服器,也有 開源函式庫 可以搭橋。