TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

OpenHashTab 是免費開源的 Windows 檔案雜湊校驗工具,把 28 種演算法整合進右鍵內容視窗,介面支援繁體中文。GitHub 倉庫 2026 年 5 月遭 DMCA 下架後,安裝檔改從官方網站、winget 與 Chocolatey 取得,下載後可用 SHA-256 核對完整性。
用 AI 摘要這篇文章:
近來在網路上找 OpenHashTab 的安裝教學,十篇有九篇要你去 GitHub 下載。那些連結現在全部失效,點進去只會看到 GitHub 的下架通知頁。先把結論說清楚:工具本身活得好好的,安裝檔在開發者自營的官方網站上,下載完整性也核對得過。真正回不去的是 GitHub 上的原始碼倉庫,連帶一個你可能沒發現的小功能一起失效。這篇把整件事的來龍去脈、目前可用的三種安裝管道,以及 VirusTotal 按鈕會送出哪些資料,一次整理給你。
先講給還不認識它的人。下載了一個安裝檔或系統映像,想知道檔案有沒有在傳輸過程中損毀、或被別人動過手腳,靠的是雜湊值(hash):把整個檔案丟進演算法算出一串指紋,跟官方公布的指紋比對,一致就代表檔案內容一模一樣。這套機制可靠的原因在於演算法的單向性,檔案哪怕只改了一個位元組,算出來的指紋就是截然不同的一串,所以發行方只要在網頁上公布指紋,任何人下載後都能自行驗證拿到的是原版。Linux 發行版釋出 ISO、韌體廠商發布更新檔、開源專案附上安裝檔,背後都是同一套做法。
問題是 Windows 內建的作法要開命令提示字元,背 certutil -hashfile 這種指令,算完還得一個字一個字人工比對。OpenHashTab 的做法是直接整合進檔案總管:任何檔案按右鍵選「內容」,切到「雜湊」分頁,多種演算法的結果一次列出來,跟官方公布值相同的那行會自動標成綠色,對不起來標紅色,滑鼠不用離開這個視窗。算好的值雙擊就複製,多選幾個檔案或整個資料夾也能一次算完。畫面上的計數器會即時統計比對結果,幾個相符、幾個不符、幾個沒有可比對的對象,一眼看完,批次驗證幾百個檔案時特別有用。
開發者 namazso 從 2019 年維護至今,採 GPL 第三版以上授權釋出,免費開源。支援 Windows 7 以後的系統,x86、x64 到 ARM64 都有對應安裝檔。介面有三十五種語言檔,繁體中文是完整翻譯,用詞也是台灣慣用的「檔案名稱」「雜湊值」「演算法」。
事情要從 2026 年 5 月說起。有人依美國《數位千禧年著作權法》(DMCA)向 GitHub 提出申訴,主張 OpenHashTab 原始碼裡一個名為 LegacyHasher.cpp 的檔案,抄襲了他從未公開授權的專有 C++ 程式碼。GitHub 審理後在 5 月 8 日執行下架,而且一口氣把這個專案相連的所有倉庫,連同 fork 在內共 207 個儲存庫全部封鎖。現在打開倉庫頁面,看到的就是下圖這個畫面。
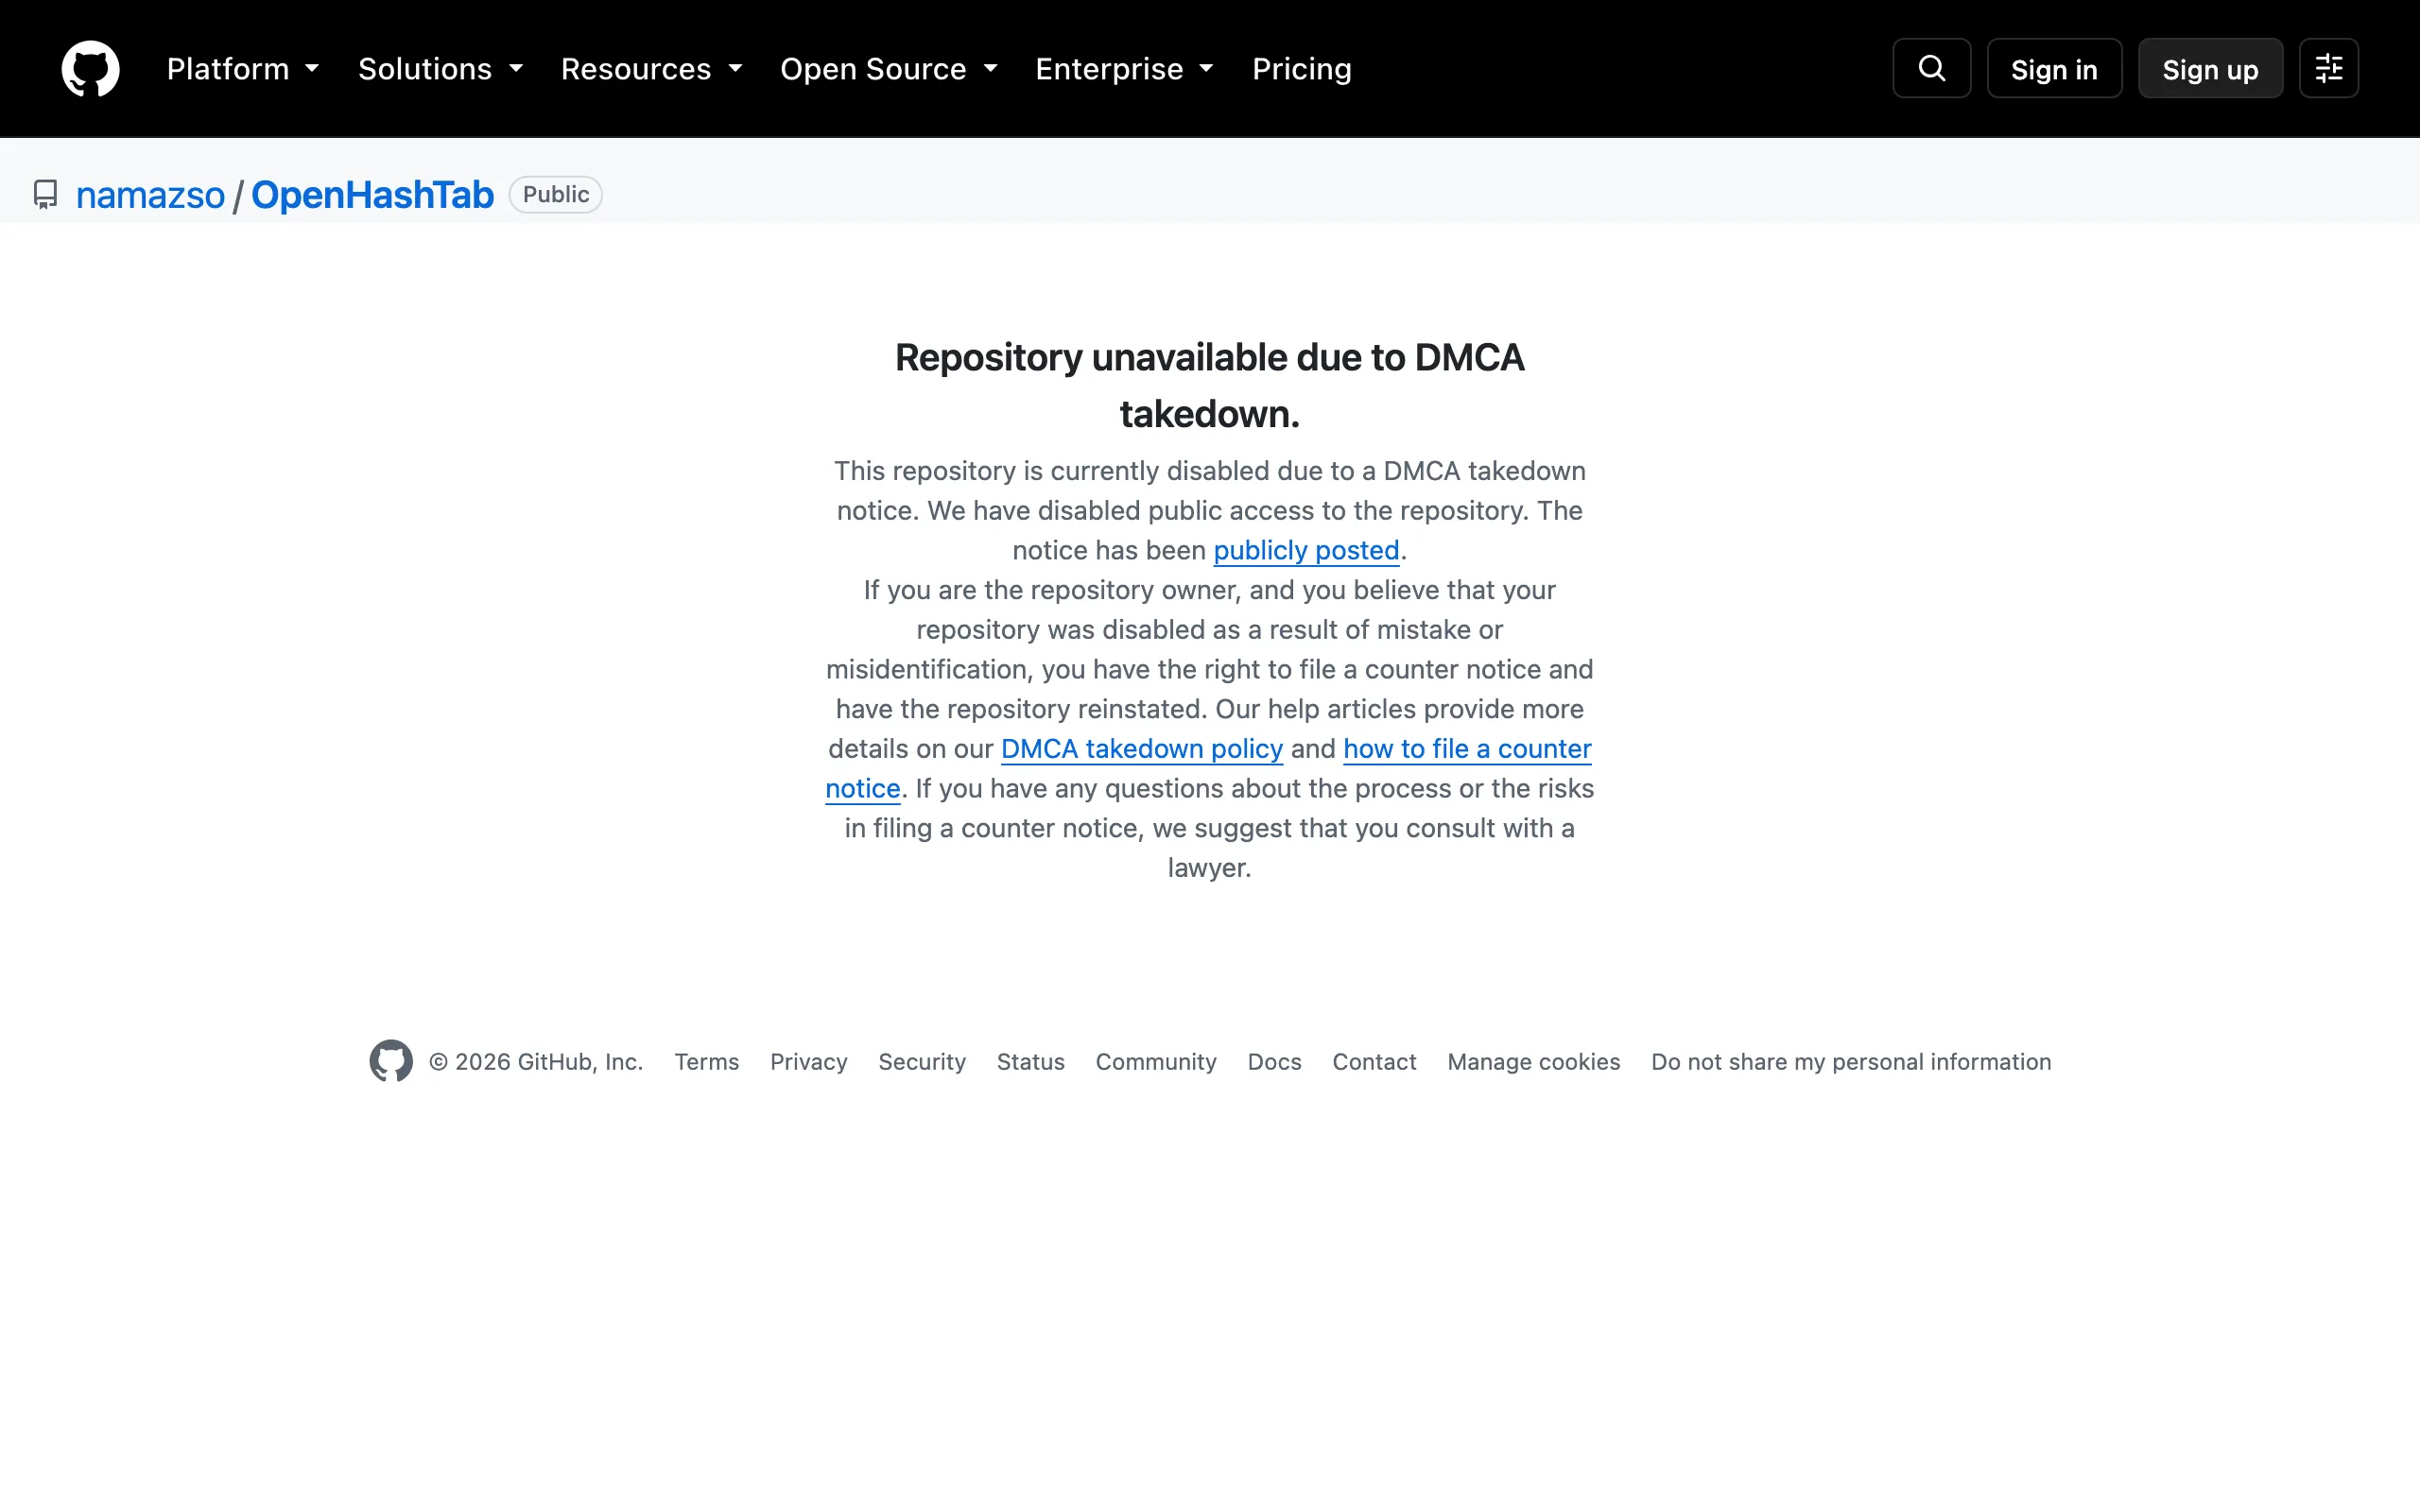
這裡必須兩邊都講。申訴方自稱是那批 legacy 雜湊程式碼的版權人,主張權利被侵害;namazso 這邊在專案說明文件裡有截然不同的說法,他寫明這個專案雖然靈感來自早年一套叫 HashTab 的商業軟體,自己從未使用過那套軟體,程式裡也沒有任何它的程式碼或資源。GitHub 在通知中只表明這次申訴含有其他有效的版權主張,並未對誰對誰錯做出裁決,雙方的爭議到現在都沒有定論。對一般使用者來說,該知道的重點是:這是一樁發生在特定檔案上的版權爭議,工具本身被指控的內容跟木馬或後門毫無關係。
連坐式下架還有一個容易被忽略的後果:你連 fork 都看不到了。平常某個專案出狀況,社群裡總有人留有 fork 備份,這次因為整批倉庫一起封鎖,GitHub 上已經沒有任何一份 OpenHashTab 的歷史副本可以翻,想在 GitHub 上找舊版本對照的人全部撲空。倉庫在 GitHub 累積了四千多顆星的紀錄,也跟著一起封進去了。
順帶一提,這件事在英文圈的討論少得出奇,新聞網站幾乎沒有報導,只有在技術論壇留下零星討論。也就是說,絕大多數寫教學的人根本不知道倉庫已經下架,舊文裡的死連結就這樣一直放著。
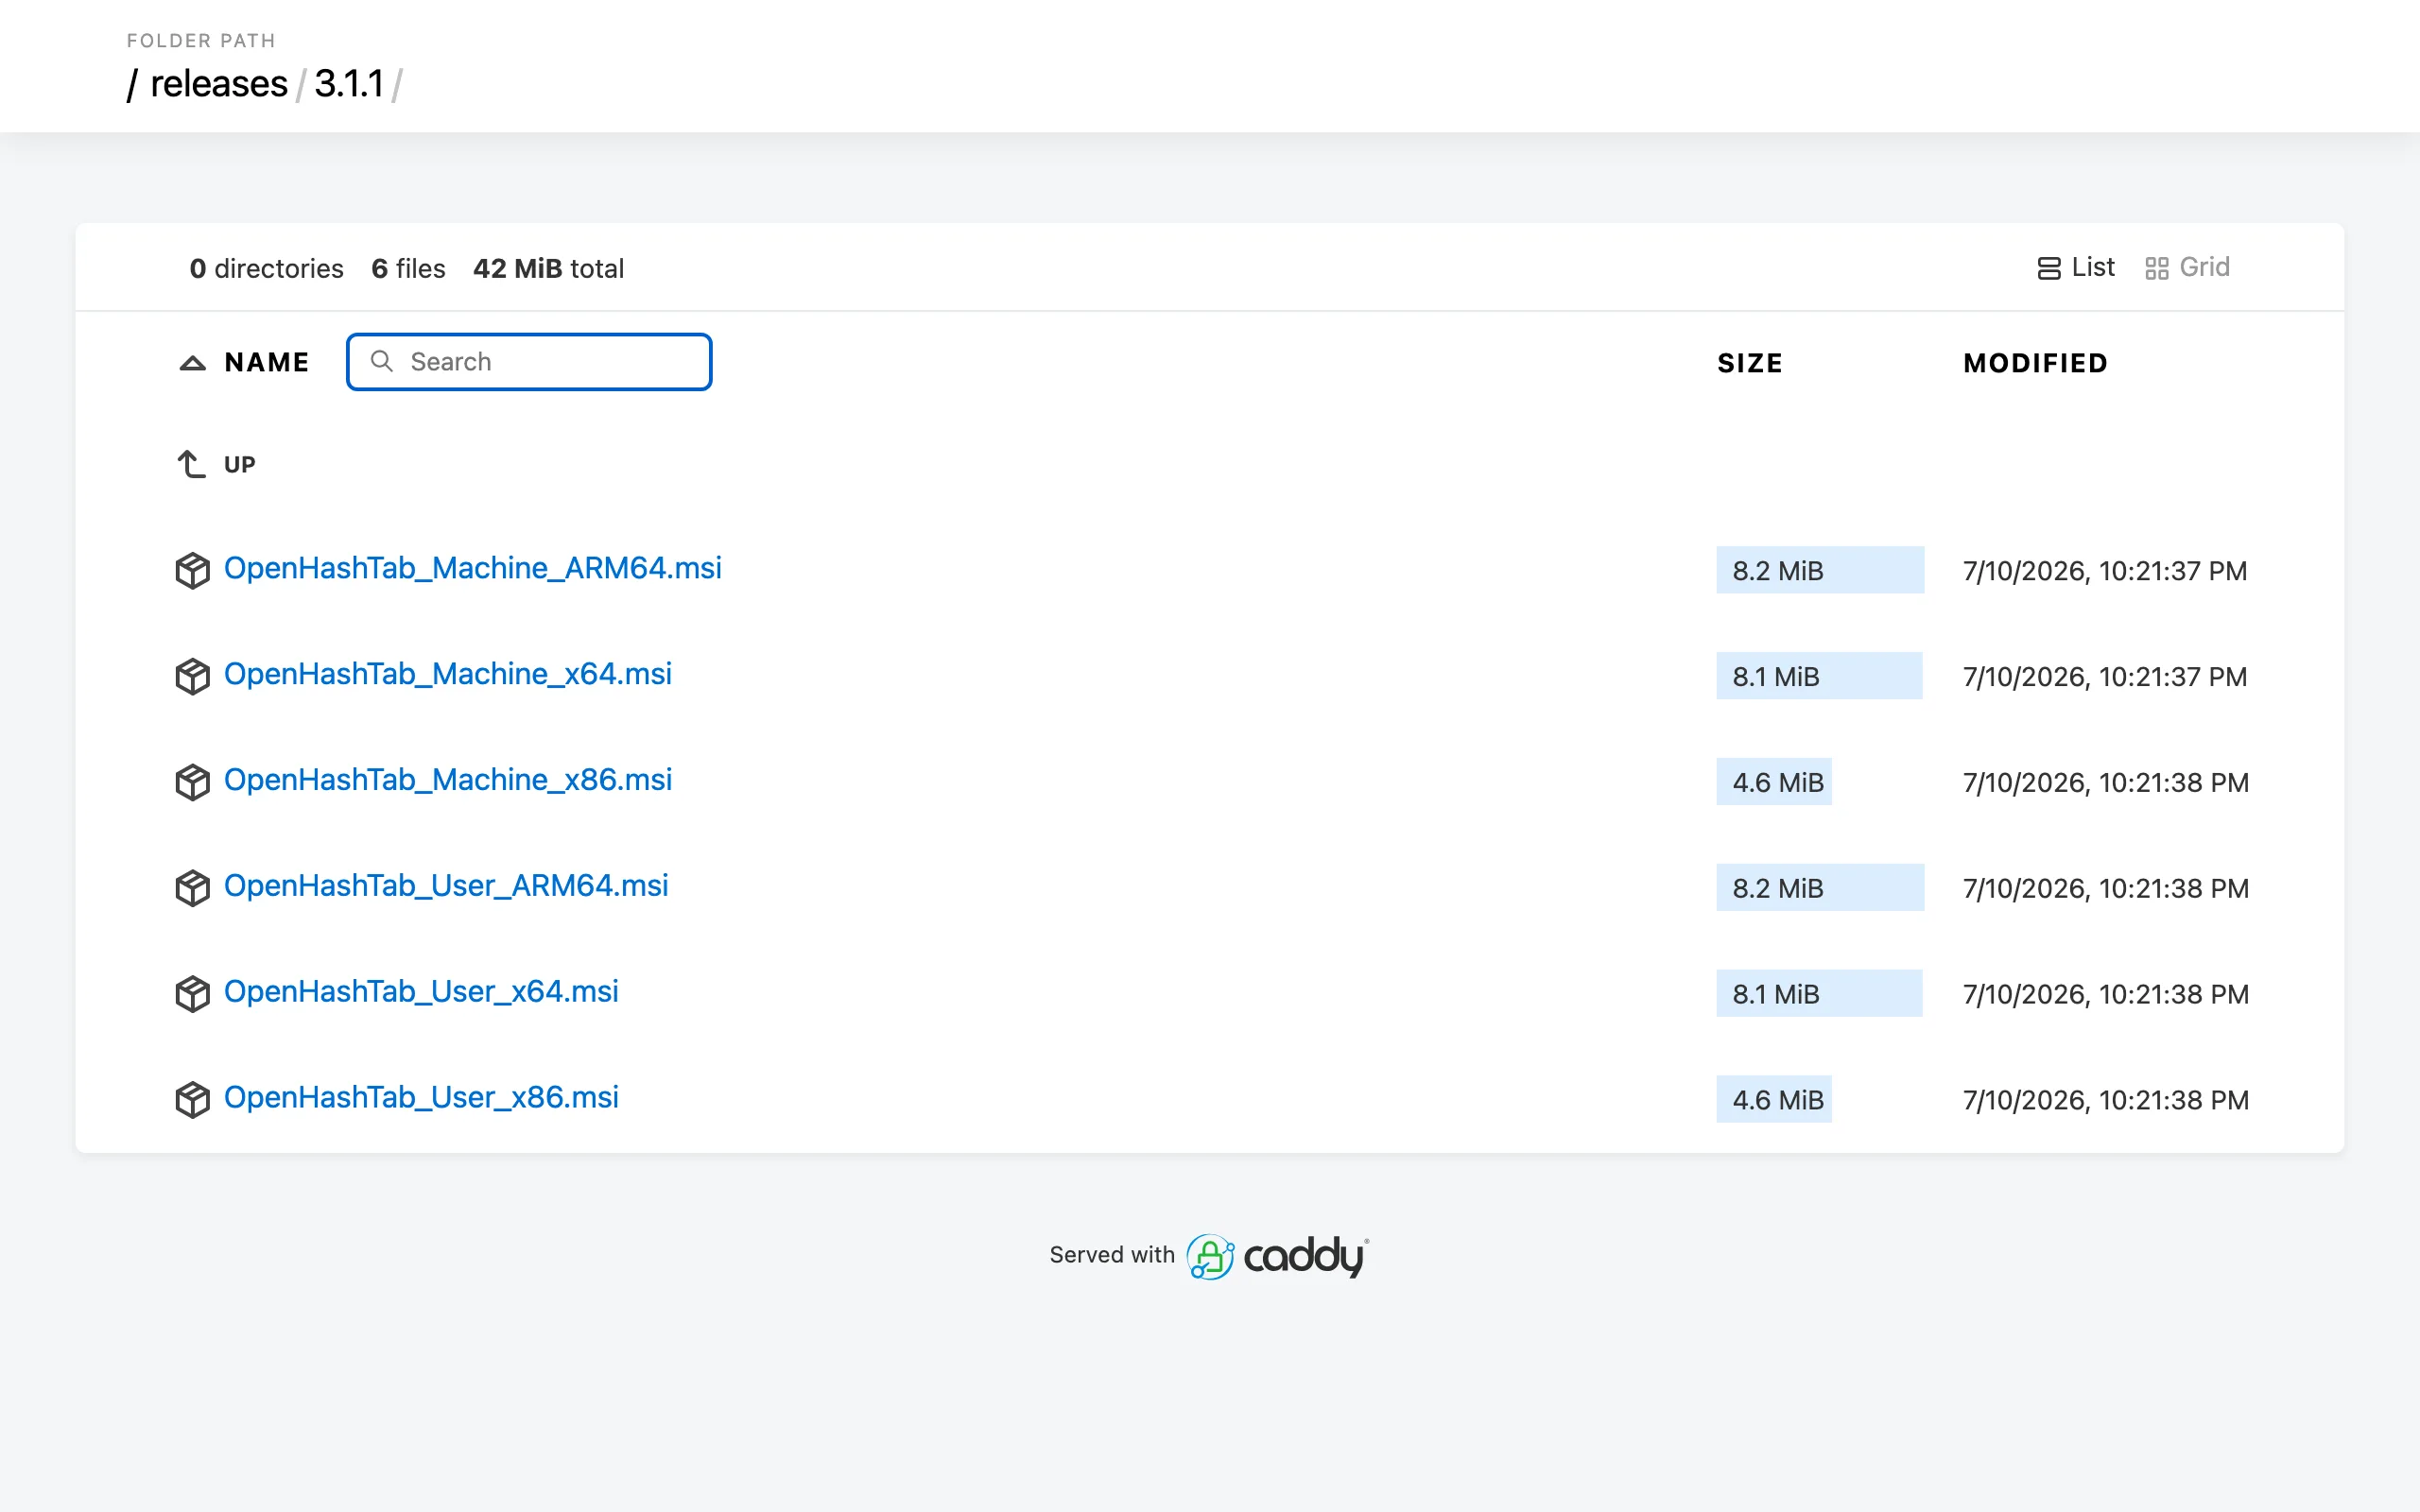
倉庫死了,工具卻沒死,關鍵在於 OpenHashTab 的散布管道本來就不只 GitHub 一條。開發者有自己的網域,下載頁在 oht.namazso.eu,從 1.2.0 到 3.1.1 共十五個歷史版本全部列在那裡,最新的 3.1.1 版在 2025 年 7 月 3 日發布,六個安裝檔(x86、x64、ARM64 各有使用者安裝與全機器安裝兩種)都能正常下載。
原始碼也搬家了。namazso 把整個 git 倉庫放到自己伺服器上的 git.namazso.eu 繼續開放,任何人都能完整取回,連那份被申訴的檔案都還在主線上。換句話說,GPL 授權、原始碼可稽核這些開源軟體該有的條件,在離開 GitHub 之後依然成立,倉庫只是換了個地址。
安裝檔能下載是一回事,確認抓到的東西沒被掉包是另一回事,尤其在一堆中文教學還放著網盤轉載連結的現在。轉載檔案不是官方管道,內容有沒有被動過沒人保證,這類工具請一律從官方站或套件管理器取得。
官方站的安裝檔有個可以自己驗證的錨點。我實際抓了 3.1.1 版的 x64 使用者安裝檔,大小 8.5 MB,算出來的 SHA-256 開頭是 bf7cf26ab12428bd,與 winget 套件庫為這個版本登錄的檢查碼完全一致。你在 PowerShell 裡對自己下載的檔案執行:
Get-FileHash .\OpenHashTab_User_x64.msi -Algorithm SHA256把輸出跟前述值比對,一致就可以放心裝。十六進位字串很長,前十六碼對得上、長度相同,實務上就夠了;要求更高的話,winget 套件頁上登錄的完整檢查碼也開放查閱。
| 管道 | 做法 | 適合誰 |
|---|---|---|
| 官方網站 MSI | 下載後雙擊安裝 | 不熟指令、想自己掌控版本的人 |
| winget | winget install namazso.OpenHashTab | 習慣命令列與自動化的人 |
| Chocolatey | choco install openhashtab | 既有 Chocolatey 環境的人 |
走官方 MSI 的人有個選擇要先想清楚:檔名帶 User 的版本裝進你自己的帳號資料夾,安裝時不需要管理員權限;帶 Machine 的裝進 Program Files,這台電腦的所有使用者都能用,但要管理員同意。只給自己用,選 User 版就對了。
winget 這條路值得多說兩句。這個套件在今年 6 月下旬曾經從 winget 套件庫消失,8 月初又重新上架,時間點跟 GitHub 下架事件相當接近,合理推測是維護者重新確認過安裝來源才恢復上架。現在直接執行安裝指令抓到的就是官方站上的 3.1.1。
第一次打開雜湊分頁,列出來的只有 MD5、SHA-1、SHA-256、SHA-512 四種,這是刻意安排的預設值,我在原始碼裡確認過,出廠設定就只勾這四項。其餘全部要到設定頁自己勾選,從常見的 CRC32、xxHash,到較新的 BLAKE3、SHA-3 家族,再到俄式 GOST 標準的 Streebog,可勾的項目比官方文件標榜的二十八種還多,連文件沒列的 eD2k 都在清單上。為什麼要收這麼多種?因為校驗檔的生態圈各自沿用不同格式:老遊戲模組圈慣用 SFV 搭 CRC32,Linux 發行版貼 SHA-256,微軟生態的工具鏈有自己的 QuickXorHash,俄羅斯官方文件指定 Streebog。拿到什麼格式的校驗檔,就開對應的演算法,這是它跟只做幾種主流演算法的工具最實際的差別。
有個觀念順便說清楚。MD5 和 SHA-1 在密碼學上已被證明不夠安全,攻擊者有辦法偽造相同指紋的不同檔案,所以它們不該用在對抗惡意篡改的場合。但驗證下載是否損毀、比對複製前後是否一致這類用途,演算法強度不是重點,發行方公布什麼你就比什麼。真的在意防偽,認明 SHA-256 以上再比對就好。
幾個不那麼顯眼但順手的功能:雙擊演算法名稱會以標準校驗檔格式複製整行;下載回來的檔案如果附了 .sfv 或 .md5 這類校驗檔,在校驗檔上打開內容視窗,它會自動幫你把清單裡每個檔案都驗一遍;算好的結果能匯出成 *sum、corz .hash 或 SFV 格式的校驗檔,反過來發布檔案給別人驗證也用得上;公司行號想鎖組態,登錄檔 HKEY_CURRENT_USER\SOFTWARE\OpenHashTab 底下有對應的機碼可以派發。
這個工具會送出檔案資訊的功能只有一個:介面上的 VirusTotal 按鈕。VirusTotal 是 Google 底下的掃毒聚合服務,同一個檔案丟給數十家防毒引擎輪流檢查,彙整成一份公開報告。OpenHashTab 把查詢這步接了進來:按下按鈕,工具拿算好的雜湊值去查這個檔案的既有報告,省你複製貼上開瀏覽器的功夫。懷疑某個安裝檔來路不對時,這是很快的第一道篩檢。
送出什麼,原始碼裡寫得非常明白。第一次按下按鈕會先跳出同意視窗,上面列得清清楚楚:將送出檔案路徑、檔案建立日期、雜湊值,同意後才會連線。注意它送的是雜湊與路徑資訊去查既有報告,你的檔案本體不會被上傳。這個功能預設是關閉的,不同意的話永遠不會啟用;管理端如果完全不想讓員工碰到,可以在 HKEY_LOCAL_MACHINE\SOFTWARE\OpenHashTab 加一個 ForceDisableVT 機碼,整台機器的按鈕直接停用。
從隱私設計看,這是誠實的做法:事前明示、預設不開、提供總開關。把它當成需要時才用的查毒捷徑,平時關著,是比較穩當的用法。
有個壞消息藏在原始碼裡。OpenHashTab 的「檢查更新」功能寫死了向 GitHub API 查詢最新版本,而那個 API 現在跟倉庫一起回封鎖狀態。也就是說,已經裝好的人打開設定頁按檢查更新,永遠等不到結果,工具也不會主動通知你有新版。要盯版本,只能自己留意官方下載頁。
還有幾件事放在同一節講。專案說明文件的下載連結依然指向 GitHub,開發者搬家後沒有回頭改文件,照著 README 走會撞牆,認明 oht.namazso.eu 就對了。維護節奏方面,3.1.1 是目前的最新版,原始碼的最後更動停在 2025 年 7 月,之後進入低度維護,沒有新功能開發的跡象。功能本身成熟穩定,短期內不影響使用,但別期待它快速跟進新的演算法或系統變動。至於那樁版權爭議,屬於開發者與申訴方之間的法律課題,對你安裝使用這個工具沒有實際影響。
常常下載系統映像、韌體、第三方安裝檔的人,這工具值得放進你的標準流程。像是幫機器重灌 Windows前確認 ISO 沒抓壞,或升級 Windows 11前驗證映像來源,雜湊分頁比命令列快得多,多檔批次自動比對更是內建指令做不到的。日常維護剪貼簿之類的小工具時順手驗一下安裝檔來源,也是同樣的道理。已經習慣用 7-Zip 算雜湊的人,OpenHashTab 多出來的價值在右鍵整合、多演算法並列比對、校驗檔自動核對,值不值得換見仁見智。公司環境要部署的話,MSI 格式支援靜默安裝,搭配登錄檔控制比大多數免費小工具好管理得多,msiexec /i OpenHashTab_Machine_x64.msi /qn 一行指令就能推到整批機器。
行動順序照這樣走最穩:從官方站或 winget 取得安裝檔,用前面那段指令核對 SHA-256,裝完打開設定把需要的演算法勾起來,VirusTotal 按鈕保持關閉、要用再開。至於網路上流傳的網盤轉載,就讓它留在原地吧。