TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

IBM 於 10 月 27 日在 TechXchange 2026 發布 watsonx Orchestrate 代理管理擴充:AI Gateway 跨平台發現 Bedrock、Microsoft Foundry 與 Google Gemini 的代理、模型與 MCP 伺服器,沙盒隔離附緊急停止開關,但這兩項仍列技術預覽;已正式供應的是評測工具組、IBM Agent Identity 與 Vault 2.2 憑證層。本文逐項對照官方公告與新聞稿,整理企業評估時實際碰得到的能力邊界。
用 AI 摘要這篇文章:
IBM 於 2026 年 10 月 27 日在亞特蘭大舉行的年度技術年會 TechXchange 2026 發布 watsonx Orchestrate 的代理管理擴充,一口氣把企業 AI 代理治理拆成三個動詞:看得到(跨平台發現)、關得掉(沙盒隔離與緊急停止)、測得出(上線前後的評測與觀察)。真正值得注意的是分層:評測能力與代理身分方案已經正式供應,最吸睛的跨平台發現與沙盒隔離卻仍列技術預覽。企業若要把 watsonx Orchestrate 排進近期評估,先分清哪些能力現在碰得到、哪些還在排隊,比追逐功能清單更接近實際。
這次事件的主體是兩份同日發布的官方文件:一份是 IBM 產品公告,由 watsonx Orchestrate 副總裁 Suzanne Livingston 具名,說明產品能力;另一份是新聞稿,把 Vault、Agent Identity 與 watsonx Orchestrate 包成同一套治理敘事,並在結尾列出各項能力的供應狀態。兩份文件搭配閱讀才能看到全貌,因為產品公告的語氣都是「現在推出」,供應分層只寫在新聞稿結尾一段。
IBM 在公告中把問題定義得很直白:企業的 AI 代理已經散落在不同團隊、框架與雲端環境,各自用 IBM、Amazon Bedrock、Microsoft、Google 或自建框架開發。大多數平台只看得到自己生態內的代理,可能造成盤點斷裂、控管不一致,看不到整體代理資產。IBM 對這個局勢的判斷是,如果沒有一致的代理生命週期管理,企業風險是把零散的 AI 實驗,換成一個更破碎、更複雜的代理生態系,而代理管理平台(agent management platform)正在成為企業 AI 策略的必要基礎。watsonx Orchestrate 這次要做的,是讓企業用同一套介面管理不同環境做出來的代理,不必重建代理、也不必統一到單一平台。
這個定位呼應了企業採用 AI 代理的現實節奏。當連辦公軟體都開始把工作起點交給代理介面,例如 Oracle 把 Fusion 的首頁換成代理工作區,企業內部各部門自行建立代理只會越來越常見。IBM 新聞稿引用 Gartner 的說法:到 2028 年,財富五百大企業平均將使用超過 15 萬個 AI 代理,但只有 13% 的組織認為自己的代理治理到位。這組數字是 IBM 轉引,讀者可以把它當背景規模感,不必當成精確預測。
IBM 軟體事業資深副總裁 Dinesh Nirmal 在新聞稿裡的說法值得整段看完:企業 AI 的贏家改變的是業務運作方式,而非把更多 AI 加進舊流程;代理要真的接手工作,需要一套把代理連到資料、應用與基礎設施的 AI 營運模型,用對待關鍵系統的紀律去跑。換句話說,IBM 賣的不是單一功能,而是把身分、權限、稽核與評測組合起來的管理層。
新聞稿結尾的供應狀態清單是整份公告最該先讀的段落。正式供應(generally available)的項目包括 HashiCorp Vault 2.2、IBM Agent Identity、watsonx Orchestrate 的評測能力、IBM Concert 與 Terraform policy。公開預覽的有 Secure Hub、Terraform Developer Portal、Terraform 遠端 MCP 伺服器與 IBM Z Atlas。技術預覽則有兩項:IBM Integration Intelligence Hub,以及 watsonx Orchestrate 的跨平台發現與沙盒隔離。
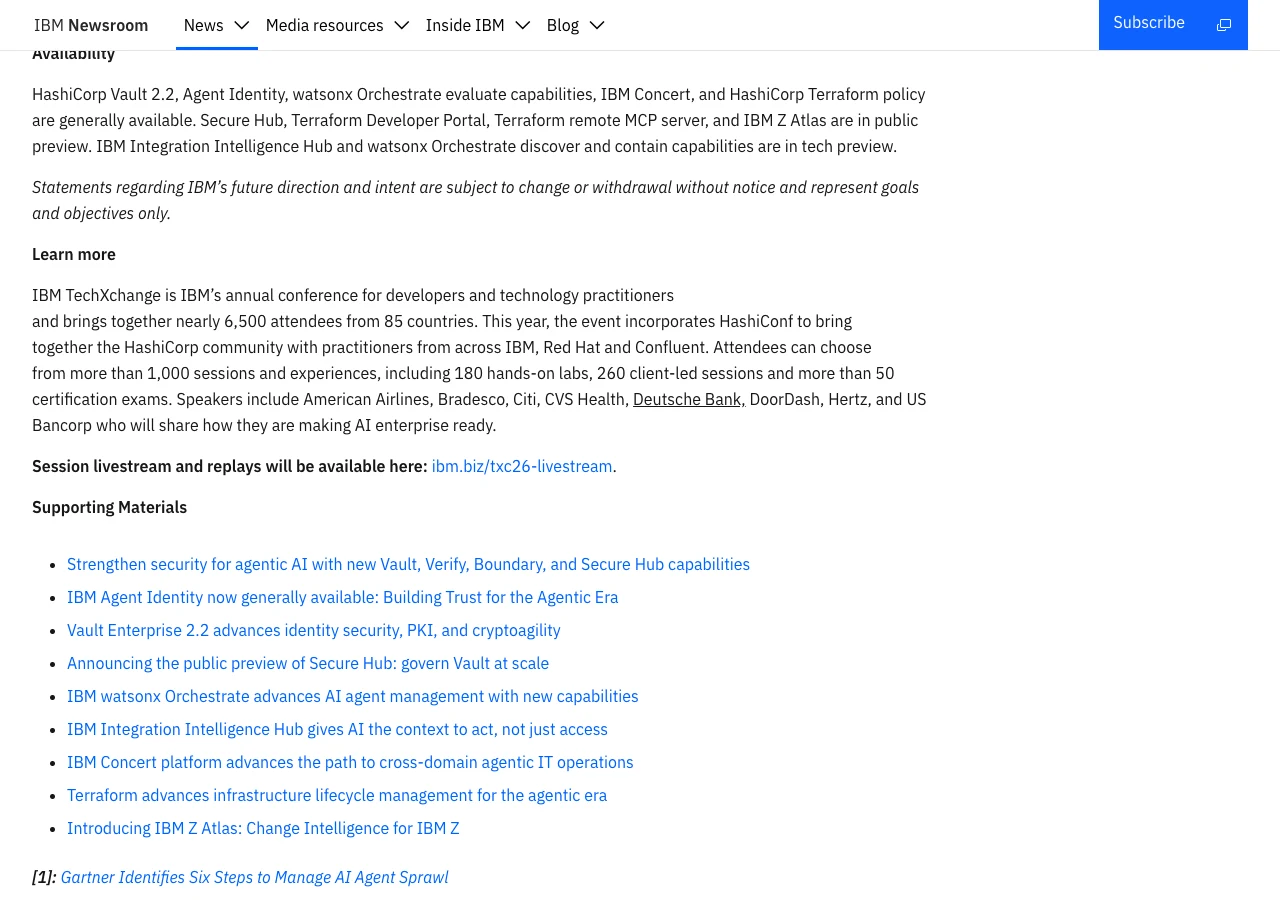
把這份清單對照產品公告,會發現行銷語氣與供應現實的落差。產品公告用「我們正在推出 watsonx Orchestrate AI Gateway」描述跨平台發現,讀起來像已上線的功能;新聞稿卻明確把同一能力標為技術預覽。技術預覽代表功能仍在發展,支援範圍與時程都可能變動,企業採購時不能把預覽項寫進短期部署計畫。另一個日期細節也值得記下:Agent Identity 的正式供應說明文章早在 10 月 26 日就發布,比主新聞稿早一天,嚴格來說它是這波公告群的前哨而非當天首發。
價格是另一個未回答的問題。三份官方文件都沒有揭露 watsonx Orchestrate 的方案層級、計價方式,或技術預覽轉正式供應的時間表。對台灣企業來說,在地供應與報價細節也無法從公告推得,需要另向 IBM 確認。這些缺席不代表產品不能評估,只代表預算與時程的判斷目前沒有官方數字可以依賴。
AI Gateway 是這次跨平台管理的中樞。IBM 的描述是「單一執行層」,用來發現來自其他平台的代理、模型與 MCP 伺服器,再套上一致的觀察、評估與最佳化管理。新聞稿具名支援的環境是 Amazon Bedrock、Microsoft Foundry 與 Google Gemini,也就是說,企業用這三個生態做的代理有機會被同一個目錄看見,不必再手動逐一登記。發現之後,使用者可以直接在 watsonx Orchestrate 的對話介面與頻道裡操作這些第三方代理。
MCP(Model Context Protocol,模型上下文協定)在這裡扮演工具接頭的角色,讓 AI 系統用共同格式連接外部工具與資料來源,想深入認識 MCP 生態的讀者可以參考我們先前的 MCP 伺服器收錄規則實測。這次公告把 MCP 伺服器與代理、模型並列為三種可被發現的資產,治理也一視同仁。
治理目錄(governed catalog)是發現之後的第二層。目錄讓團隊找到、分享與重複使用已核可的代理與工具,並在發現的當下就顯示評估資料,對齊的框架是 OWASP、CoSAI 與 IBM 自家的 AI Risk Atlas,特定資產還會附上歐盟 AI 法案(EU AI Act)等合規資訊。訊號的覆蓋範圍有明確但書:對部分特定代理,目錄會顯示效能、可靠度與延遲指標;對部分特定 MCP 伺服器,例如 Box、Visier 與 New Relic,目錄會顯示協定一致性、工具結構完整性、工具描述安全、輸入驗證與預設憑證拒絕五項訊號。IBM 用的詞是 select,也就是選擇性覆蓋,不是所有資產都有同一套檢查,導入時要把哪些資產有訊號、哪些沒有列成核對清單。
Contain 是新聞稿裡最短、卻對風險想像最具體的一段。IBM 的理由寫得很直白:一個失控的代理可能干擾其他代理、把錯誤擴散到整個業務。因此 watsonx Orchestrate 現在會把代理放進隔離沙盒執行,並提供 kill switch(緊急停止開關),讓團隊可以關掉任何一個代理。
產品公告補上實作層的名字:watsonx Orchestrate Premium Runtime,一個專屬的多後端託管、隔離與計量層,用硬體虛擬化的容器隔離、零橫向移動與硬體資源約束來處理風險。這段描述對應的威脅模型很清楚:今天的企業代理早就不只是產生文字,它們執行自訂程式碼、透過 MCP 呼叫外部工具、協調多代理協作,還要對公司後端系統評估即時交易;當這些代理共用同一套核心基礎設施,一個環節出事就可能波及其他工作。不過正如前面供應清單所示,Contain 整體仍是技術預覽,Premium Runtime 的方案歸屬與計價也未在公告中說明。
身分層是這波公告群裡進度最快的部分。IBM Agent Identity 已正式供應,功能是替每個代理建立身分與授權脈絡:註冊進集中清單、記錄擁有者與生命週期狀態、保留代理代表誰行動的委派關係,讓每個動作都能回溯到發起的人、核可狀態或上游系統。IBM 的說明文件特別強調,結構化的稽核軌跡會把人的身分、受委派的代理身分、憑證發放、政策決定與後續動作串在同一條線上,這些紀錄可直接用於合規報告與事件調查。watsonx Orchestrate 也可以直接連接 Microsoft Entra 與 IBM Verify 作為身分供應商,同時管理人的身分與非人身的代理身分,這對已投資既有身分系統的企業是延用而非重買。
憑證管理由 HashiCorp Vault 補上。Vault 2.2 給代理專屬的受保護帳戶、自動換發憑證,並加入後量子加密;核心理念是短期、任務範圍內的憑證,用最小權限原則限制代理能碰什麼,並在代理越權時即時撤銷存取。IBM 列出的既有客戶名單包括 ABN AMRO、Adobe、BlackRock、星巴克與 Target 等十二家,說明 Vault 管非人身分不是新事業,這次是把同一套機制延伸到 AI 代理。新聞稿也列出將在大會分享的客戶講者,其中愛因斯坦醫學院主管資訊技術的助理院長 Shailesh M. Shenoy 的說法是,AI 要加速生醫研究,前提是安全、信任與負責任治理的基礎,IBM Verify 與 Vault 這類技術正是建立身分與存取控制的工具之一。
這個身分層還接上了 NVIDIA。新聞稿寫明 Agent Identity 與 Vault 會和 NVIDIA OpenShell 安全執行環境整合,讓代理在受保護的環境裡跑、帶著經驗證的身分與短期憑證行動。NVIDIA 企業軟體副總裁 John Fanelli 的說法是,企業需要對代理怎麼運作、能碰什麼有可執行的控制,OpenShell 的政策治理執行環境加上身分與憑證,是讓代理規模化上線的組合。
Evaluate 是這波正式供應的部分,也是短期內最能用得起來的能力。四個工具各有分工:LLM 評審讓團隊用自然語言定義評估標準,再讓模型評分,標準跟著業務走而非只看通用品質指標;模擬使用者與確定性評測可以定義測試旅程,驗證代理是否呼叫了正確的工具、傳了合理的參數,把失敗攔在上線之前;Trace Inspector 檢視代理完成任務的每一步與工具互動;AgentOps Agent 則用對話方式調查失敗、產生測試案例並最佳化代理品質。IBM 把這四件事組成一個循環:評估、觀察、診斷、最佳化、再驗證,讓評測從一次性開發活動變成持續營運的一部分。
成本追蹤則附在評測能力裡一併正式供應。新聞稿明言內建成本追蹤會顯示每個代理的模型與 token 用量,讓團隊找出花費的來源。這對代理成本敏感的團隊是實用訊號,畢竟代理式工作負載的成本結構比單純對話複雜,市面上也已有 把閒置代理成本壓下來的執行環境 這類配套方案在處理同一問題。
一個誠實的提醒:LLM 評審本質上仍是模型判斷,答案看似合理但細節出錯的情境正是它的弱點。IBM 的文件也把這些能力定位為上線前找錯與上線後持續改善的循環,而不是全自動品質保證。涉及付款或高影響決策的代理,人工覆核的關卡仍要自己設計。
TechXchange 2026 這天的公告群不只 watsonx Orchestrate。IBM Concert 做跨網域的 IT 維運整合,Terraform 新增政策、開發者入口與遠端 MCP 伺服器,IBM Z Atlas 用系統智慧處理大型主機的變更風險,Integration Intelligence Hub 則給代理理解既有系統的上下文。這些項目與代理管理共用同一套治理敘事,但各自有獨立的供應狀態,評估時應逐項對照新聞稿的清單,不適合打包成「一套都已上線」。
TechXchange 本身的規模也值得記一筆:IBM 稱這場年會聚集約 6,500 位來自 85 國的開發者與技術人員,今年併入 HashiConf 社群議程,現場有超過 1,000 場議程與 180 場實機實驗。對追蹤企業 AI 治理的讀者,這場活動已經成了一年一度觀察 IBM 把代理、資料、自動化與基礎設施怎麼組合成「AI 營運模型」的時間點。
價格與方案層級方面,watsonx Orchestrate 的計價、Premium Runtime 的歸屬、技術預覽項轉正的時間表,三份文件都沒有提供,預算評估目前只能向 IBM 直接詢問。覆蓋範圍的邊界也還沒有答案:Bedrock、Microsoft Foundry 與 Google Gemini 是新聞稿具名的三個生態,但各平台內哪些代理框架、哪些版本會被發現,公告沒有逐項列出,導入前要用自己的環境驗證。訊號覆蓋的深度則要自行確認:治理目錄的效能與安全訊號目前是選擇性提供,只涵蓋特定代理與特定 MCP 伺服器,名單會不會擴大、何時擴大,公告同樣沒有給出時間表。
對正在評估代理管理平台的團隊,這波公告的實際讀法是:短期內可以認真試的是評測工具組與身分憑證層,跨平台發現與沙盒隔離先登記為觀察項,等技術預覽轉正再排進部署計畫。把 IBM 的供應清單當成評估基準線,再拿其他廠商的對應能力逐一比對,是目前唯一能從公告推得的穩健下一步。