TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

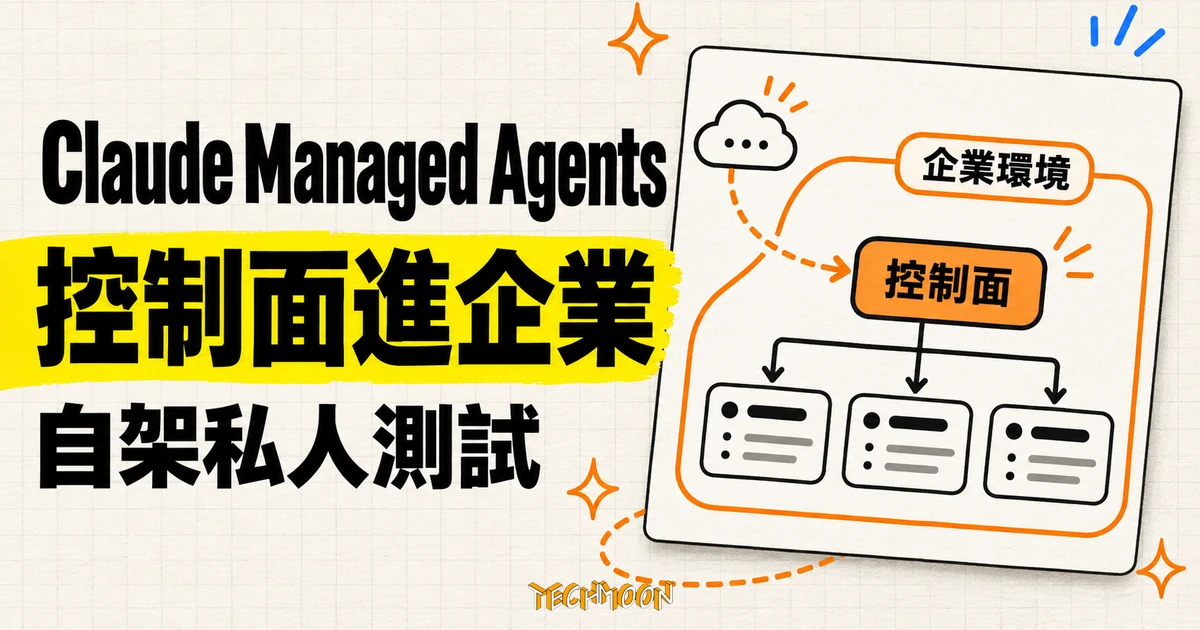
Anthropic 在 2026 年 11 月 12 日宣布 Claude Managed Agents 開放自架私人測試,控制伺服器、工作階段資料庫與憑證都能搬進自家雲端或內部機房,推論入口可選 Anthropic、Bedrock、Google Cloud、Foundry 或自家閘道。要注意模型推論這條路徑沒有跟著搬:每次模型呼叫仍會把累積對話與工具結果送往推論提供者,shell 隔離與信任邊界也要由部署方自己安排。
用 AI 摘要這篇文章:
2026 年 11 月 12 日,Anthropic 發布文章〈Operate Claude Managed Agents inside your security perimeter〉,宣布 Claude Managed Agents 開放自架,進入私人測試。這次變動一句話講完:原本由 Anthropic 代管的整套代理服務,現在連同控制伺服器、資料庫與執行工具的工作程序,都能搬進企業自己的雲端帳號或內部機房,模型請求要送往哪個推論提供者也由企業指定。公告裡的動機同樣具體:代理已經在無人值守地修復壞掉的建置、測試發布、分類警報與消化待修清單,這種存取等級的工作,有些團隊會要求整套服務都留在自己環境裡。
誰需要留意?已經在用 Managed Agents、且被要求把代理控制與工作階段紀錄留在內部環境的團隊,以及本來就有多雲推論合約、想把代理流量統一到自家閘道的平台團隊。只想免維護地建立代理的人不受影響:受管服務與自架沙盒兩種舊模式都還在,官方沒有給出任何退場時程。內容狀態截至 2026 年 11 月 13 日。
先把名詞對齊。Managed Agents 是 Claude 平台上用來建置與部署自主代理的一組 API,官方定位它提供四件事:代理執行框架(harness)、跑工具用的沙盒、憑證處理,以及工作階段紀錄。它先以受管服務上線,由 Anthropic 代跑基礎設施;之後加入自架沙盒,把工具執行搬進企業環境;11 月 12 日這次,範圍擴大到整套服務。官方文件用一張對照表把三種模式畫清楚:
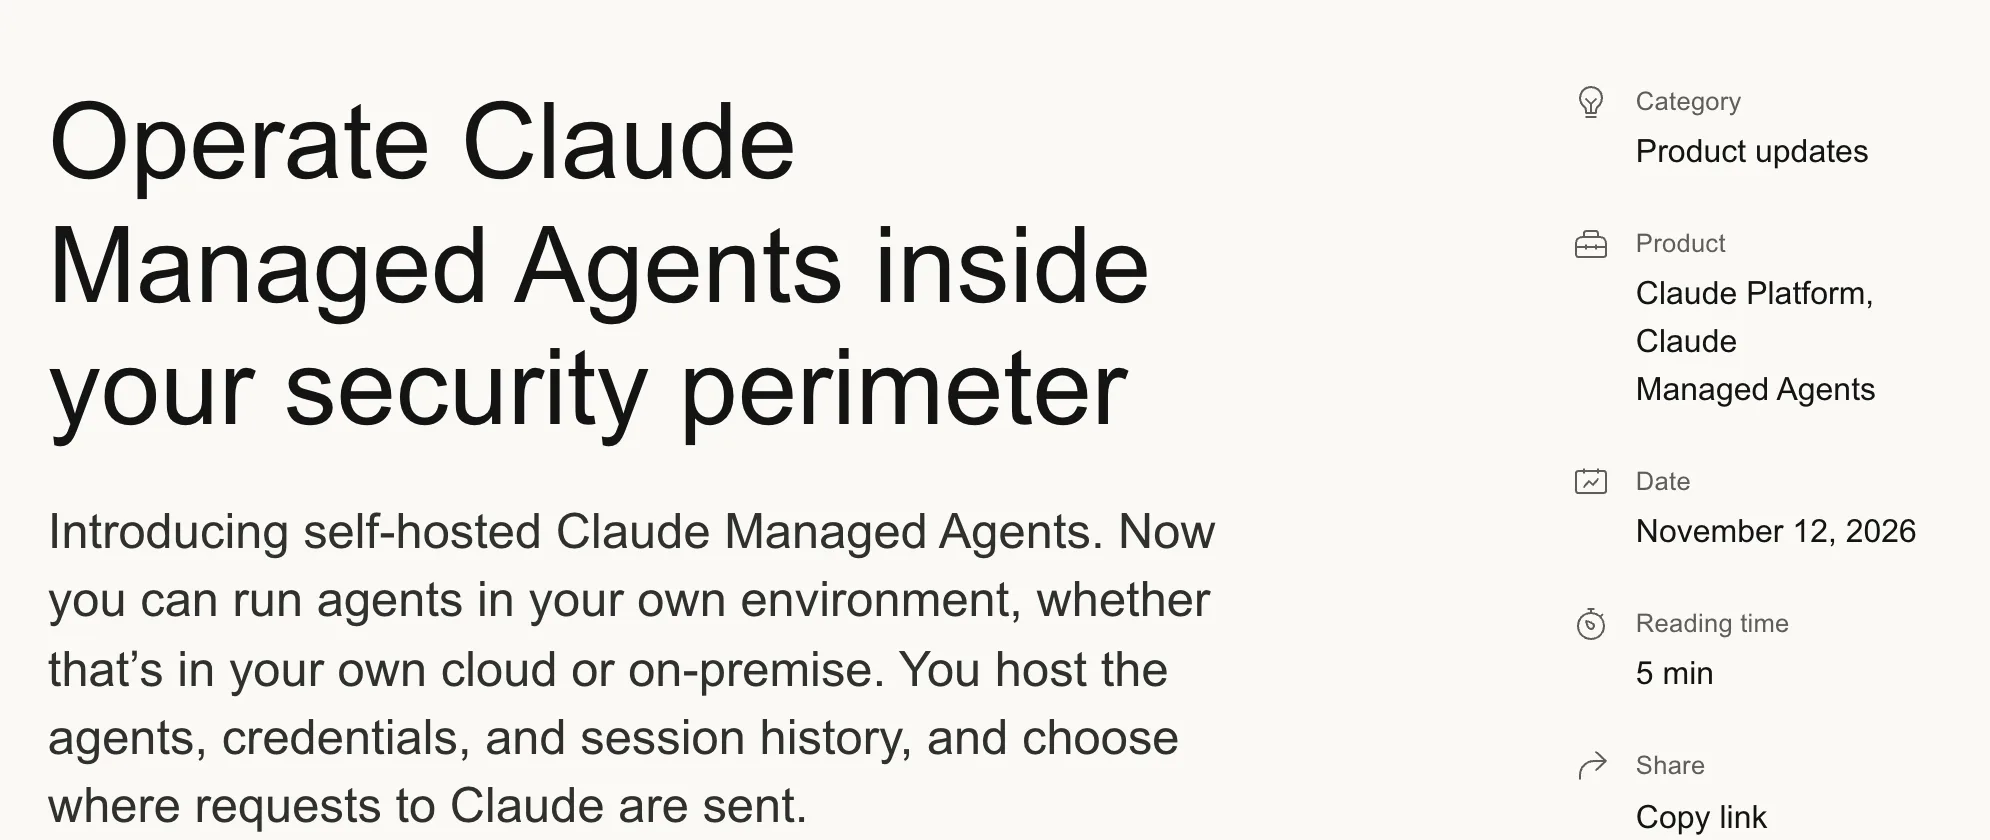
| 模式 | 沙盒 | 服務 | 模型 |
|---|---|---|---|
| 雲端沙盒(預設) | Anthropic | Anthropic | Anthropic |
| 自架沙盒 | 你 | Anthropic | Anthropic |
| 自架 Managed Agents | 你 | 你 | Anthropic,或自選提供者 |
自架模式下,企業要運作的三樣東西各司其職。控制伺服器(文件裡叫 cma-server)供應 API、執行代理循環、儲存代理與工作階段紀錄,並在代理需要模型時呼叫推論提供者;文件特別寫明,它從不執行代理的 shell 與檔案工具。工具由工作程序(worker)負責,形式是 ant beta:worker 指令或 SDK 工作程序,向伺服器輪詢領工作、執行完繳回結果。資料庫要求 PostgreSQL 16 以上;不安裝的話,伺服器改用記憶體保存資料,重新啟動就清空。同一套 API 也意味著既有的 SDK 與 ant 指令列直接對你的伺服器工作,應用程式的主流程不必重寫。
管理介面跟著搬。自架伺服器附一個跑在伺服器位址上的網頁 Console,同事經由你的身分供應商登入,建立代理與執行工作階段;平台上的 Claude Console 看不到你伺服器上的東西。環境與環境金鑰由管理指令 cma-server-admin 建立,可在 x86-64 與 Arm 的 Linux,以及 Apple 晶片的 macOS 上執行。有個行為細節會影響驗收:沒有工作程序在輪詢時,工作階段的模型推論照樣進行,第一次工具呼叫會安靜地停在原地等,不會報錯。
自架範圍再大,模型推論仍在服務外面,這是評估時最容易誤讀的一塊。官方文件對「什麼資料會離開你的網路」寫得很直白:每次模型呼叫,伺服器會把當時累積的對話送往推論提供者,內容包含工具輸入與工具結果;預設目的地是 Claude API,請求還會附帶該工作階段與所屬代理、環境的識別碼。換句話說,代理在內部網路讀到的報告或檢索結果,會成為下一輪模型請求的一部分,離開你的環境。
目的地可以換:直接送往 Anthropic、Amazon Bedrock、Google Cloud 上的 Claude 模型(Google 管理)、Microsoft Foundry,或者接企業自己的模型閘道。閘道能統一路由與驗證,但多一層轉送不會讓模型運算搬進機房;要走閘道的團隊有一個實作細節要先知道,送往 Claude API 相容閘道的請求會帶 metadata.user_id 欄位,閘道若拒收這個欄位,每次模型呼叫都會失敗。
識別碼是另一個值得看清的細節。推論提供者是 Claude API 時,每次模型呼叫會附上最多三個由你的伺服器產生的標頭,分別標記工作階段、代理與環境;標頭只有 ID、沒有名稱與內容,但編碼了建立時間,Anthropic 可據此把用量歸屬到特定工作階段,而且沒有設定可以關掉。換成 Bedrock 或 Google 管理的入口,這三個標頭就不會送出。伺服器對外連線也被收在一份固定清單裡:推論提供者、資料庫、你允許的 MCP 伺服器與 Git 主機、OpenTelemetry 收集器、身分供應商與秘密管理服務,以及你設定伺服器去呼叫的其他服務;只有推論提供者是 Claude API 時,伺服器才會連 Anthropic,而且官方寫明 Anthropic 對你的伺服器與其日誌沒有遠端存取。
資料保留的前後差異,比「自架等於隱私升級」的直覺更有內容。受管版的 Managed Agents 被官方的 API 資料保留頁列為零資料保留不涵蓋,原因是受管服務會把工作階段文字紀錄存到使用者刪除為止;自架之後,這些紀錄改由你自己的資料庫保存,模型呼叫則回到組織既有的 ZDR 協議內,套用方式與其他 Messages API 呼叫相同。換句話說,ZDR 的適用範圍本來就畫在推論那一側,紀錄存放在誰那裡,才是這次真正被搬動的東西。推論層的治理先例也已經存在,Claude 安全中心的推論掛鉤做的就是把資安政策接進工作流這件事。
對敏感資料的盤點來說,這條路徑改變了檢查對象。只限制應用程式最初送出的提示詞,會漏掉之後每輪累積的工具結果;後者往往才是代理從內部系統帶回的主要內容。盤點外傳路徑時,工具輸出要與提示詞放在同一張清單上。
安全設計上,公告列出四個原則,而且三種模式一體適用:大腦與雙手分離,執行框架與沙盒分開,工作階段紀錄以事件日誌存在沙盒之外;憑證不進沙盒,由沙盒外的代理服務加上憑證再送出,自架後可改存於自家秘密管理服務;網路可用允許清單限制,每個環境只連指定的主機;每個工作階段留下完整紀錄,經 OpenTelemetry 輸出到既有的監控系統。
但官方文件同時劃出兩條不由產品代勞的線。命令隔離方面,代理的 bash 工具是帶著工作程序權限與網路能力的真 shell,工作程序本身不隔離它,隔離取決於工作程序跑在哪裡:官方的 Docker Compose 版與 cma-sandboxes Helm 圖,會為每個工作階段開獨立的容器或 pod;自行啟動工作程序的話,文件要求放進可丟棄、裡面沒有需要保護東西的容器或虛擬機。信任邊界方面,每一個信任層級需要各自的部署,不能因為跑同一套軟體,就把外部上傳檔案的分析與內部管理操作塞進同一個部署裡。
對外連線預設是收緊的:MCP 伺服器與 Git 主機都要先在伺服器設定裡列進允許清單,GitHub 儲存庫資源才會被接受;web_search 與 web_fetch 兩個網頁工具預設關閉,要開才有。工作程序的網路能力同樣由你決定:容器或虛擬機允許它連到哪裡,代理經它執行的每個指令就連得到哪裡,而且伺服器從不主動連工作程序,方向永遠是工作程序來連。監聽位置也有預設答案:API 與 Console 起在 127.0.0.1:8400,只有同一台機器連得到;兩個額外監聽要自己留意,Prometheus 度量端點不要求任何憑證,在 Helm 部署下每個 pod 的 9464 埠都連得到,得靠 NetworkPolicy 擋;egress 閘道的監聽開在 8410 埠、所有網路介面上,走明文 HTTP、回應會帶憑證值,官方要求只有閘道本身能連到它。官方連 Docker 版本都點名了:Docker Engine 要 28.3.3 以上,某些更早的版本會讓區域網路內的機器摸到發布在 loopback 上的埠。
資料的保存與刪除,界線也畫得很實際。伺服器日誌只寫到標準錯誤輸出、不留檔案,追蹤與度量預設不收集,要用 OpenTelemetry 環境變數打開、指向你指定的收集器;保存多久完全由你自己的日誌管線決定。工作階段與其紀錄會留在資料庫裡直到你自己刪,伺服器不會因為年齡自動清理;經 API 刪除工作階段會移除本體與紀錄,但保留工作階段 ID,而且刪除觸及不到資料庫備份、匯出的日誌與追蹤、代理寫進記憶存放區的內容,Kubernetes 部署下工作階段的 /workspace 卷也會留下。把「刪除」當成合規動詞的團隊,這幾條要另外補程序。憑證拆成三種,各自對應不同的信任關係:
| 憑證 | 誰持有 | 用途 |
|---|---|---|
| 伺服器 API 金鑰 | 應用程式、ant 指令列、管理指令 | 對你的伺服器發請求 |
| 推論憑證 | 伺服器 | 伺服器對推論提供者的模型呼叫;應用程式與工作程序不需要它 |
| 環境金鑰 | 輪詢領工作的工作程序 | 取用單一環境的工作佇列與工作階段 |
授權與維運成本也要看清楚。伺服器軟體走專屬的〈Software License Agreement: Claude Managed Agents Server〉,不是開源授權,自架不等於取得審視與修改原始碼的權利;每個版本要自行安裝,發行包附該版的 operator-guide.md 操作手冊。記憶存放區的行為也變了:存放區由工作程序複製進沙盒、變更再寫回,所以工作程序要跑最新版 ant,並保有可寫入的 /mnt/memory 目錄。
自架版有四項只有自家伺服器才有的功能:自選推論提供者;以 OpenID Connect 身分供應商做單一登入,依權杖裡的群組給角色;把新建 vault 保存庫憑證的秘密存進自家秘密管理服務,而非伺服器資料庫;代理身分簽章,伺服器簽發短期權杖隨代理呼叫送往 MCP 伺服器,由你公布的公開金鑰驗證。
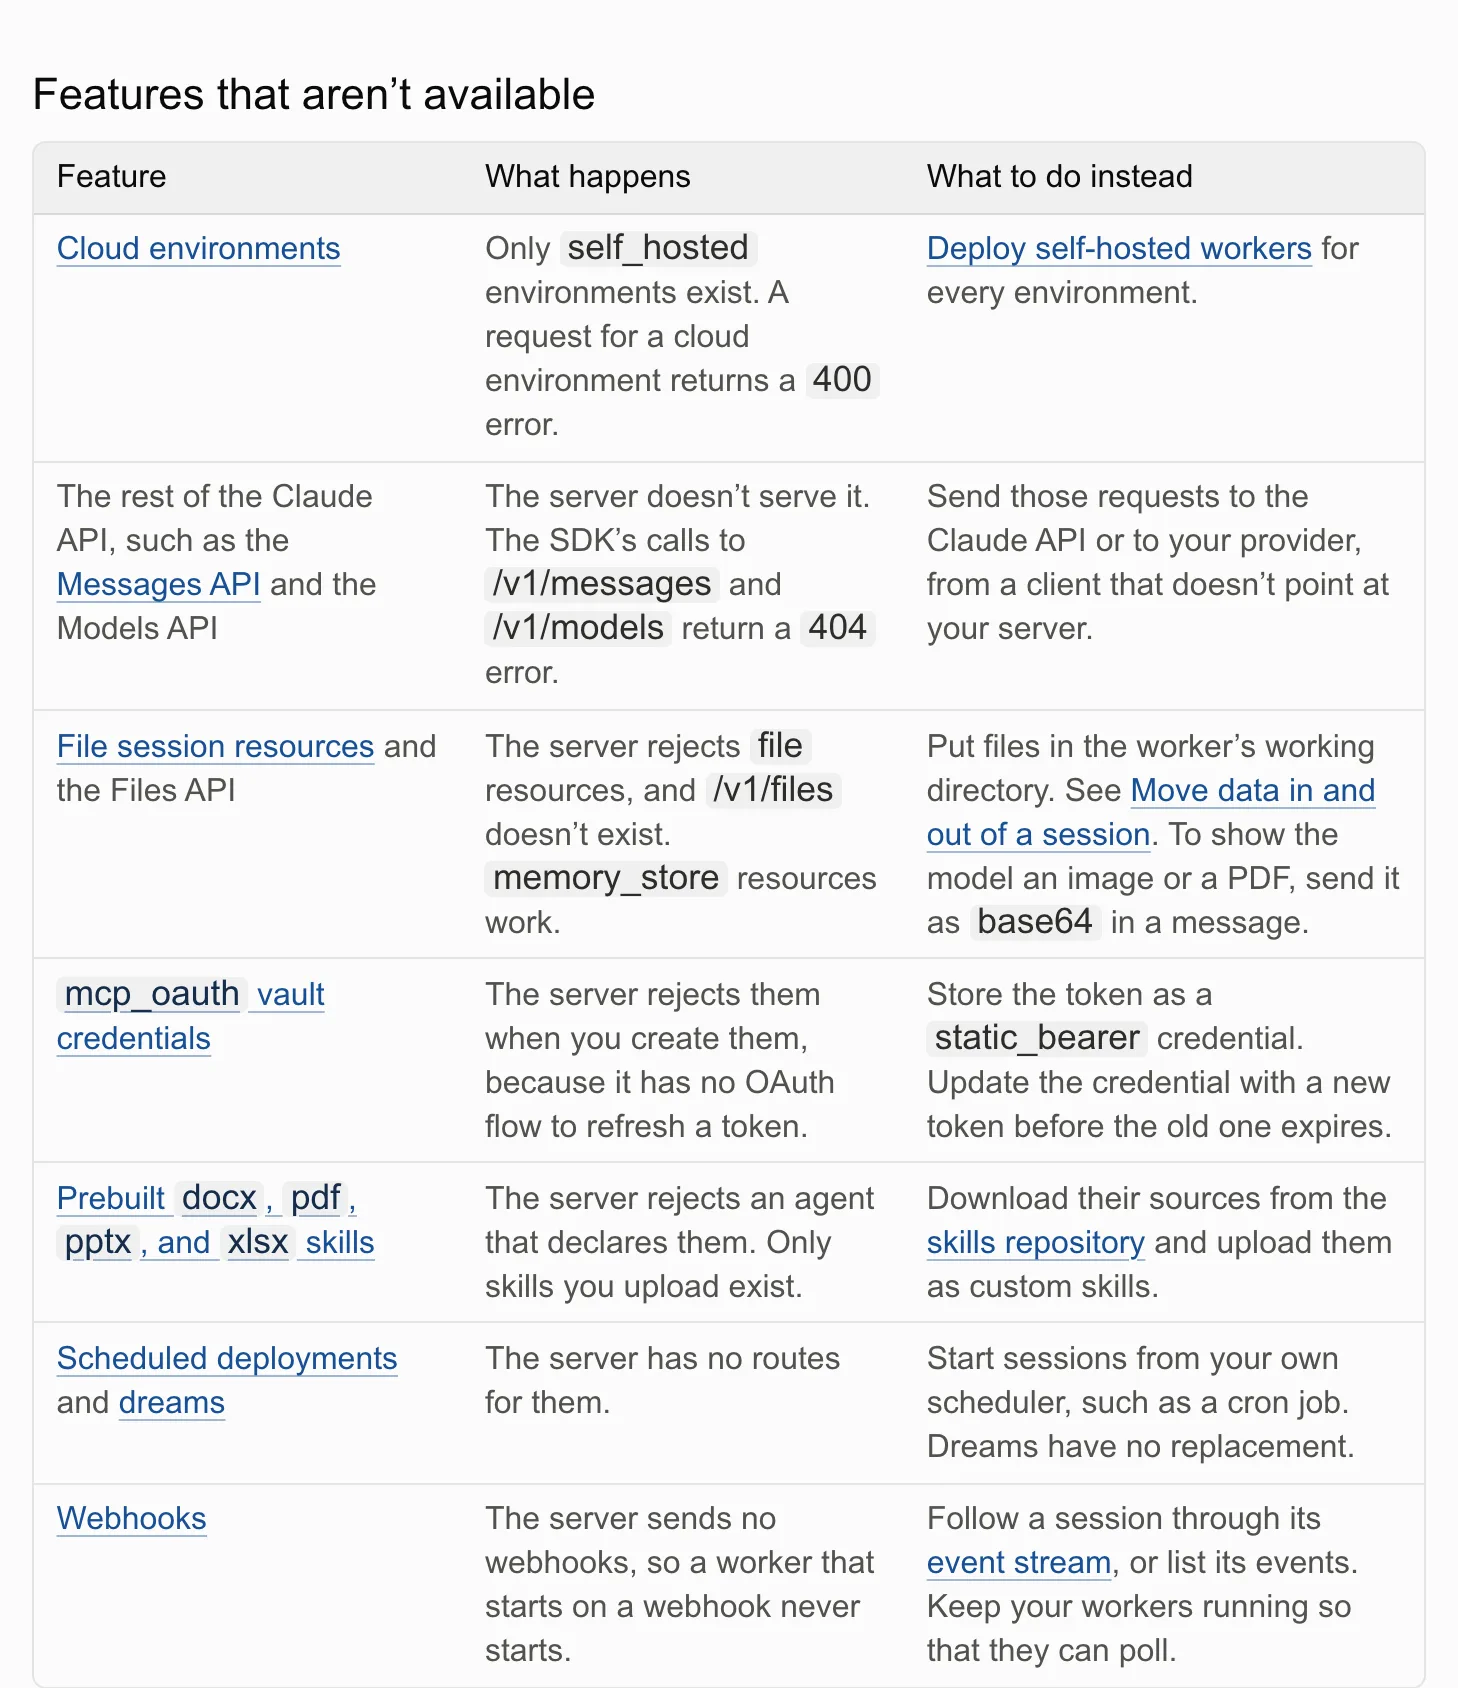
換不到的部分,官方差異頁逐項列了補救方式。雲端環境不存在,請求會收到 400 錯誤,每個環境都要部署自架工作程序;Messages API 與 Models API 不由伺服器供應,SDK 打 /v1/messages 會得到 404,這類請求要另送往 Claude API 或你選的提供者;檔案資源與 Files API 被拒,要給模型看圖片或 PDF,得以 base64 放進訊息;mcp_oauth 保存庫憑證無法建立,改用靜態權杖並在過期前更新;預建的 docx、pdf、pptx、xlsx 技能會被拒收,得從技能庫下載原始檔自行上傳;排程部署與 dreams 沒有對應路由,排程可交給自己的 cron,dreams 沒有替代品(延伸閱讀:Anthropic 拆解代理記憶與做夢機制);webhook 一律不送,改用事件串流追蹤,並讓工作程序持續輪詢。多代理編排限縮為 coordinator 型,只能列出 1 到 20 個子代理。
還有一條容易被低估的遷移成本:自架不從受管服務複製任何東西,工作階段紀錄也包括在內。代理、技能、保存庫憑證、記憶存放區都要在自家伺服器重建一次,等於新環境從零開始。
大多數人不需要行動。受管服務照常運作,三種模式是並存的選項,不是遷移指令。有內部儲存或推論提供者需求的團隊,下一步是聯絡 Anthropic 帳號團隊申請私人測試資格;官方也建議先把差異頁讀完,再決定要不要把應用程式搬過去。
拿到資格後,建議先挑一條可回復的內部任務走完全程:建立代理、啟動工作階段、讓工具在沙盒裡執行,重啟伺服器後確認 PostgreSQL 裡的工作階段還讀得回來。接著測中斷:工作程序離線、模型請求失敗時,工作停在哪個步驟、重試會不會重複執行已完成的動作,這些都該有答案。代理任務的驗收方法,可以套用 AI 代理任務驗收一文裡「對環境最終狀態驗收、不對代理回報驗收」的原則。工作階段紀錄接進監控之後,記得對監控平台本身設權限與保留期,工具結果裡的內部文件,會跟著紀錄一起進去。
未確認的事項有三件:私人測試的審核條件、正式版時程與定價,公告與文件都沒有給。差異頁在私人測試期間會持續變動,這份清單的保存期限估一個月;正式版或定價公告出來時,上面的結論要重算一次。