TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

Admin.IM 是標榜開源的節點測速平台,服務端走 Apache-2.0、agent 走 GPL-3.0,用 Docker 就能自架一套線上 Ping 與 Tcping 測速站。2026 年 9 月實測,官方安裝指令直接卡在憑證交握、公開測速後端回 502、四個儲存庫停在 2025 年 8 月;這篇攤開 agent 回報的機器指紋與對外 IP 資料流向,以及現在還能怎麼架。
用 AI 摘要這篇文章:
照著 GitHub README 上的官方安裝指令,把安裝腳本抓下來執行,這條動線在 2026 年 9 月 24 日實測是走不通的:curl 連不上 https://get.admin.im,交握在 TLS 層就被拒絕,伺服器端拿不出任何憑證。但同一個網址把 https 換成 http,一切又活著,腳本抓得到、版本資訊也吐得出來。這個反差就是 Admin.IM 現況的縮影:程式碼都在、映像檔都能拉,官方的線上服務鏈卻斷了一半。
先把結論說清楚。Admin.IM 是一套可以整份拿走的開源程式碼,服務端採 Apache-2.0 授權;但它現在談不上是一套有人照料的產品。四個官方儲存庫的更新都停在 2025 年 8 月,官方網站的 HTTPS 憑證層壞了沒人修,公開測速站的後端回 502。想研究它的架構、或有閒置主機想自架一套測速平台的人,程式碼仍然值得翻一翻;想找一個出事有人修的監控方案,這篇看完應該會讓你轉身,或至少知道自己在賭什麼。
Admin.IM 常被介紹成「伺服器管理系統」,這個說法會帶來錯誤期待。翻開節點端 agent 的原始碼,任務登錄表裡只有兩種處理器:Ping 與網站測速,TCPing 走的也是同一組偵測邏輯。換句話說,每台裝了 agent 的機器,角色是延遲探測點。你在面板上看到的,是從各個節點對同一個目標發出的 Ping、Tcping、測速結果,畫成地圖與快慢排行;主機的 CPU、記憶體、磁碟用量,不在它回報的清單裡。
這個定位其實有它的市場。顧多台 VPS 或跨機房主機的人,想知道自己的服務從各地連起來通不通、丟包落在哪一段;或者想自架一個站長圈常見的線上測速站,讓訪客從自己的節點測延遲。官方釋出的面板截圖就是這個樣貌:世界地圖按延遲分級上色,下面接著回應 IP、IP 歸屬地、回應時間的節點明細,另一張圖用紅綠柱狀圖呈現每個節點的丟包與網路品質。
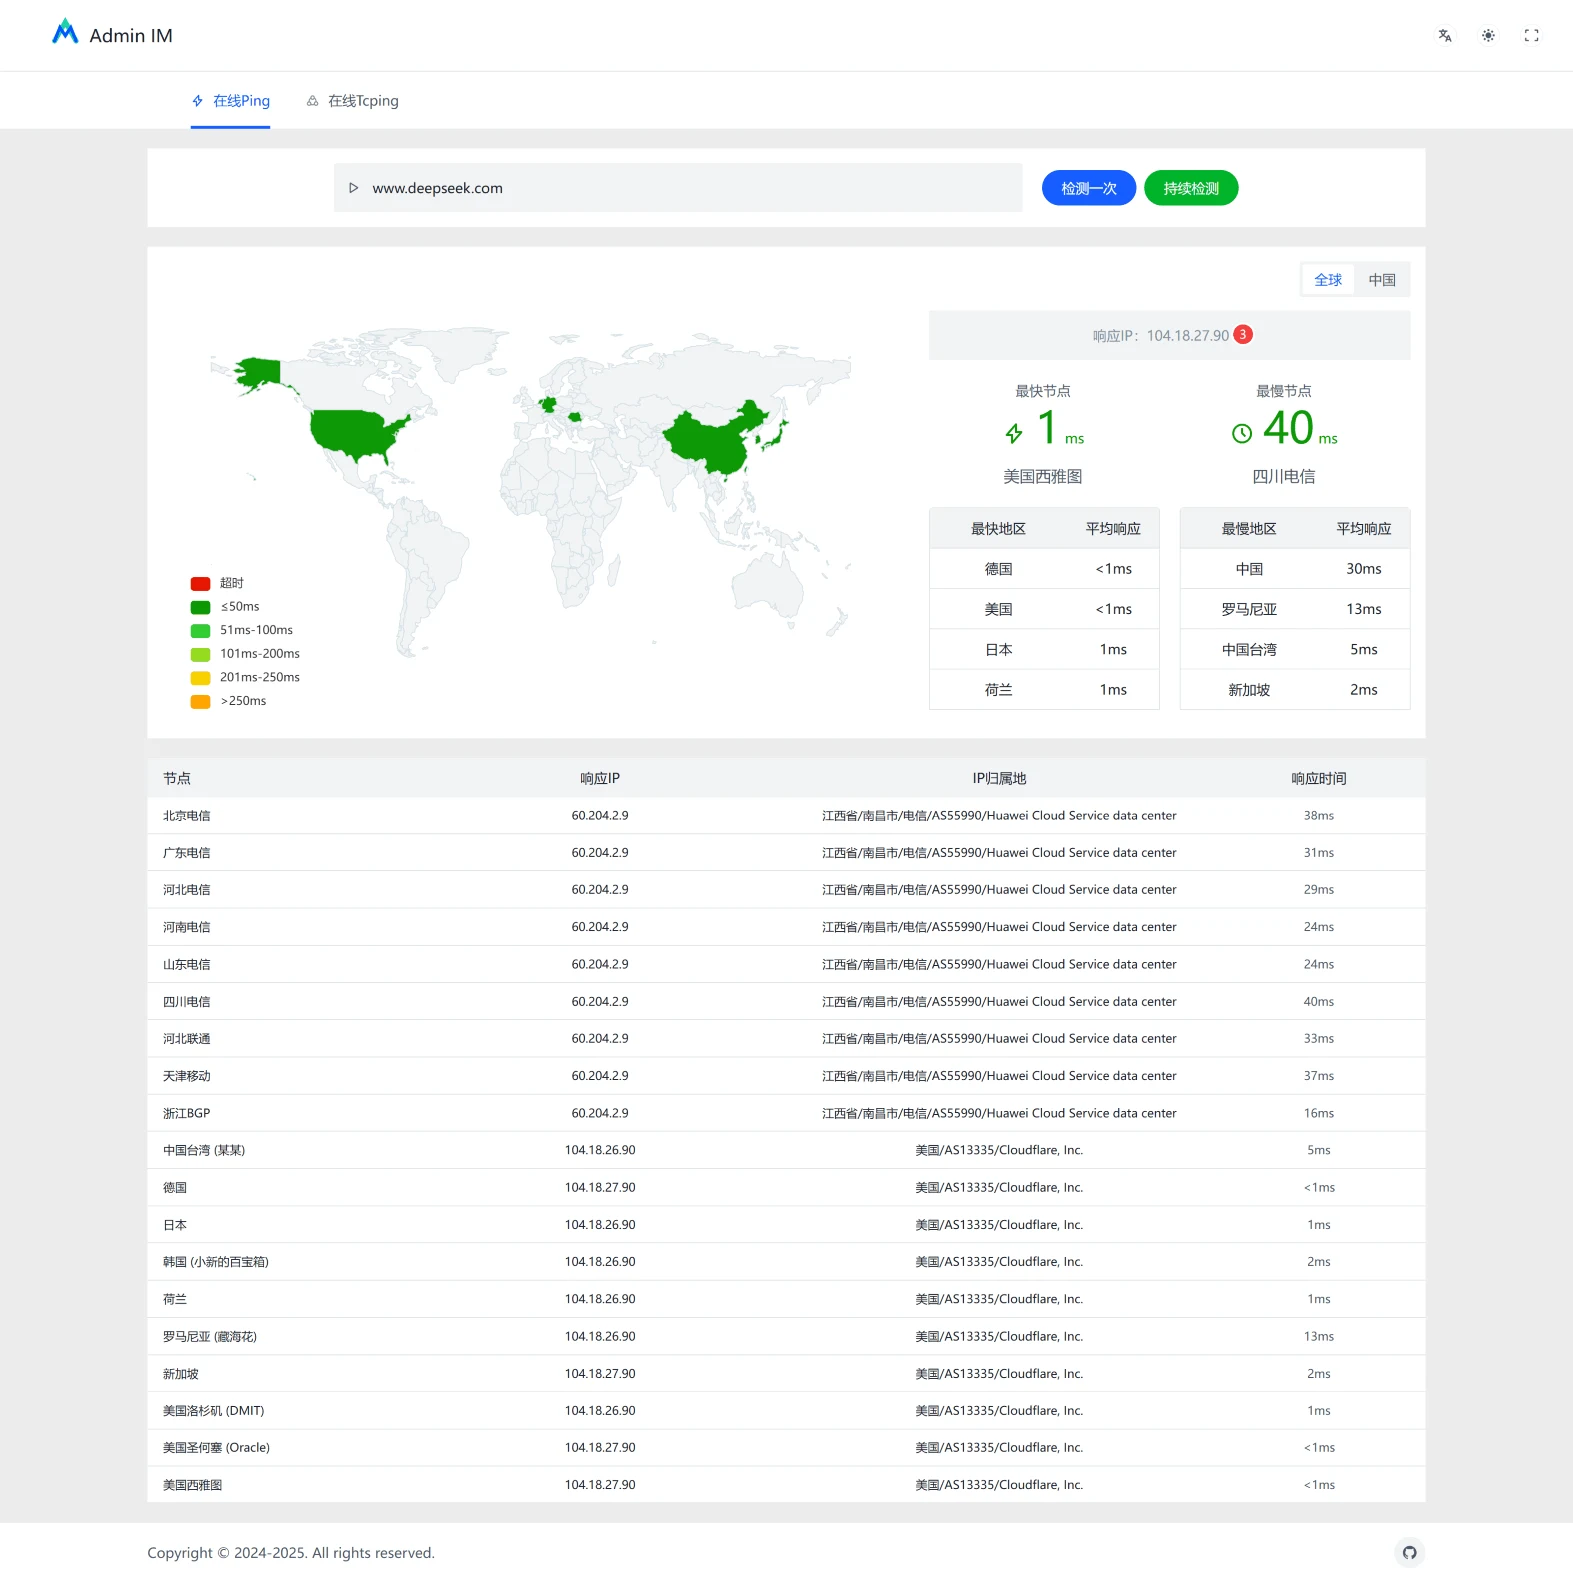
從官方前台的實際介面看,操作就是輸入網域或 IP,選擇單次檢測或持續檢測,結果照著節點、回應 IP、歸屬地、回應時間幾個欄位排開,跟站長們熟悉的那類測速站同一個套路,只是節點換成你自己養的機器。要做網站測速時,實際動作是節點去抓目標網站的內容來計時,等於用量落在節點主機的對外頻寬上,若有流量計費的 VPS 在清單裡,測的頻率要自己節制。訪客前台有簡體中文、英文與繁體中文可切換,繁中語系檔就放在前台儲存庫裡,不用自己動手翻;管理後台只有簡中與英文,要繁中得自己補。
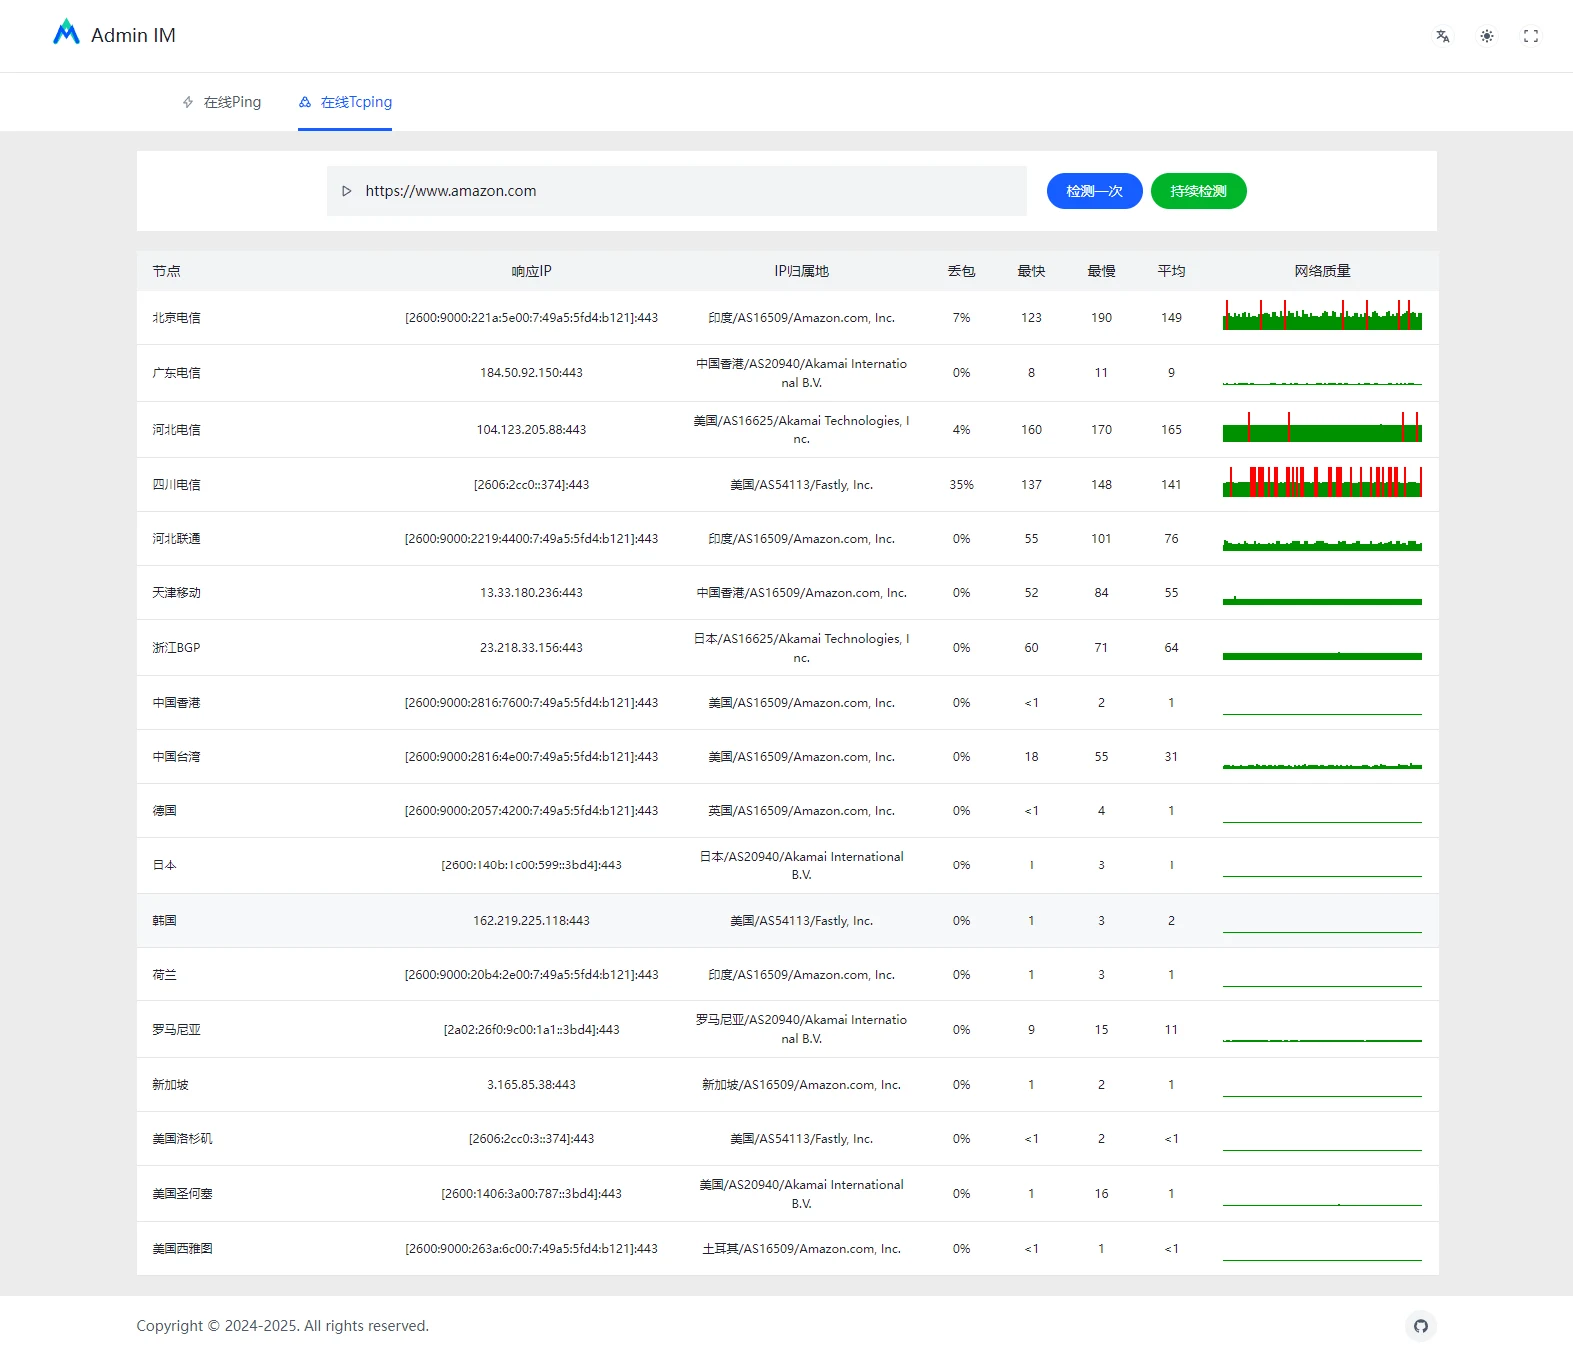
使用痕跡也說明了規模,這是個小眾專案。服務端儲存庫一百一十六顆星,Docker Hub 上的服務端映像累計下載一千六百次,議題區四個討論串就到底了,其中一個是訪客問 Tcping 能不能直接用 IP 加埠號,另一個回報在寶塔與 1Panel 上一鍵編排會出錯,站方回應都算快,但也看得出使用者基數就這個量級。小眾不等於不好,但它直接決定了你遇到問題時,前面有沒有人踩過坑。
實際把官方幾個網域敲過一輪,斷點很整齊。https://www.admin.im 與 https://get.admin.im 的交握全部失敗,用 openssl 直連可以看到伺服器回的是交握失敗警示,連憑證都沒給;換成瀏覽器開,也是同樣的憑證錯誤。但同一批網址走 http 就通:官方首頁的單頁應用載得出來,安裝腳本抓得到,版本詮釋資料也回得來,內容顯示 agent 最新版是 v1.2.1。
斷的還有公開服務本身。Admin.IM 官方站本身就是那套「線上 Ping」的前台,用瀏覽器渲染開來,介面是簡體中文,輸入網址按下檢測,彈出的是 Request failed with status code 502,節點表格空空如也。文件站 doc.admin.im 的憑證有效,內容卻只剩一個佔位頁,README 指向的文件入口等於失效。對照儲存庫的時間軸,這些斷點看來有段日子了:服務端的 release 停在 2025 年 8 月的 v1.2.0,agent 停在 8 月底的 v1.2.1,Docker Hub 上的映像凍結在 2025 年 8 月 27 日,到今天已超過一年。對照之下,它的基座 MineAdmin 框架至今仍活躍,2026 年 9 月還有提交,所以不是底層框架垮了,是上面這層產品自己靜了下來。
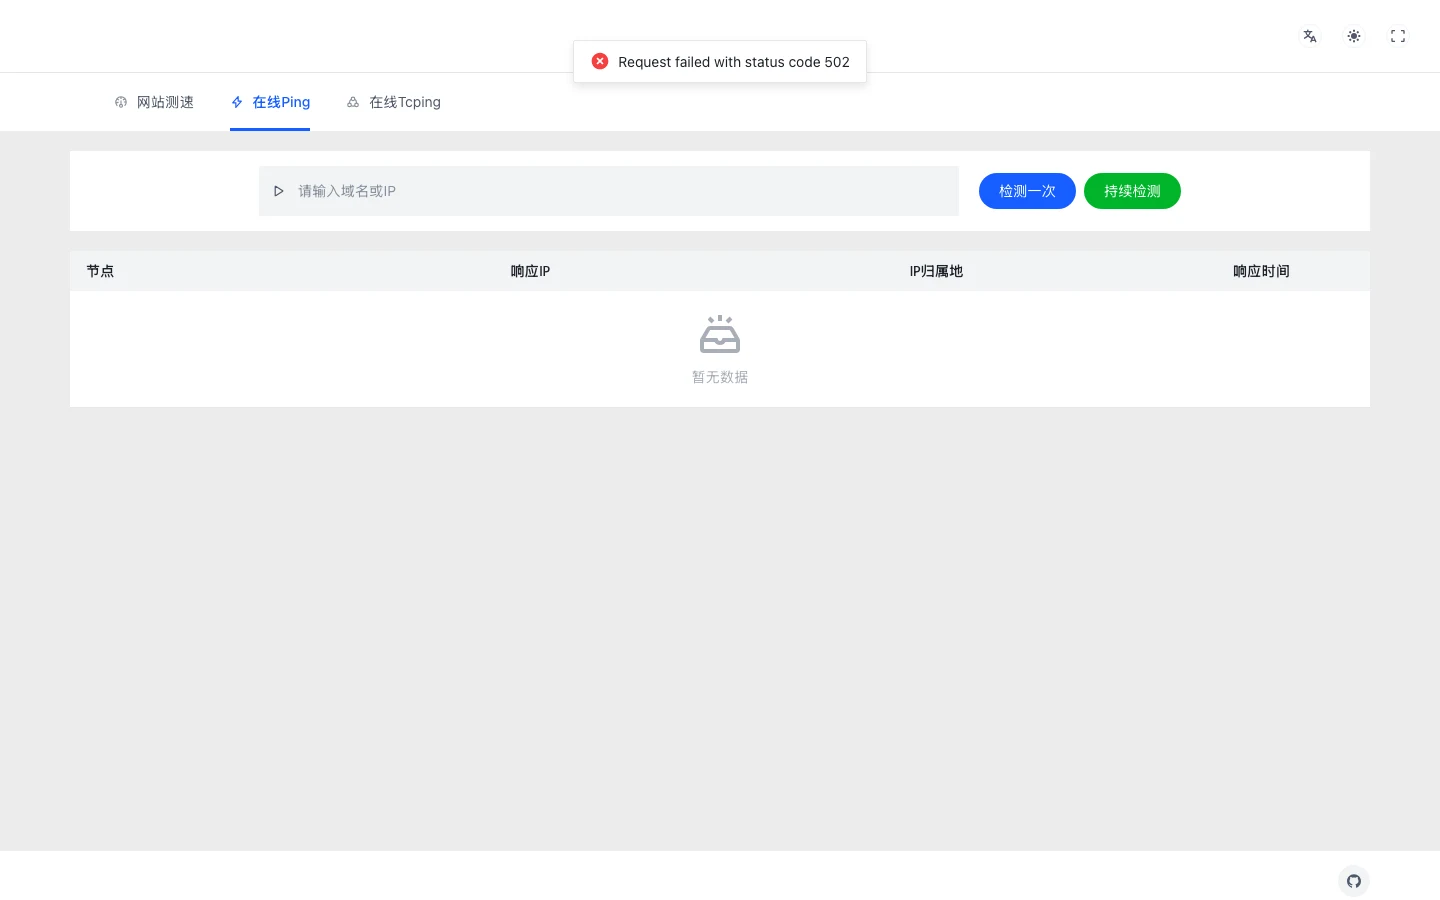
對訪客來說,這種斷法比整站關門更尷尬。瀏覽器現在對沒有憑證的網站只給一整頁「你的連線不是私人連線」警告,多數人不會、也不應該按下繼續前往;於是官方門面形同關燈,只剩懂 http 例外的人進得去。一個還想營運的專案不太會讓自己停在這種狀態超過一年,這也是我把它讀成「實質停擺」的原因。
這裡要把「官方斷線」的影響範圍切清楚。已經自架起來的人,控制台和 agent 走的都是自家伺服器,面板照常運作;agent 開機時的版本檢查連的是官方更新伺服器,這條在憑證斷掉的現況下多半也是啞的,但失敗只記一筆日誌,不影響運作。真正斷掉的是四件事:新機器照官方一行指令安裝、官方文件、公開分享節點的生態,以及未來有人接手維護的想像。憑證為何消失,站方沒有任何說明,從外部只能推測是 Cloudflare 那層的設定問題;這種斷法可能哪天突然修好,也可能永遠停在這裡。但對採用決策來說,官方遲遲沒有任何修補動作,本身就是一個答案。
官方腳本這條路目前是卡死的。腳本本體要用 https 抓,內部下載 agent 二進位檔的網址同樣寫死 https,而且整支腳本要求以 root 執行、會裝一組 systemd 服務。腳本裡留了環境變數可以換下載源,但協定寫死 https,除非自己另架一個能出憑證的鏡像,否則繞不過去。
可行的路有兩條,依官方文件的描述:一是 Docker Compose,映像檔 admuu/admin.im 搭 admuu/adm-frontend,可選內建 MySQL 與 Redis,記憶體門檻 1GB 起跳,跟資料庫同機要 2GB,面板開在 8090 埠,前台在根路徑、後台在 /manage/,預設帳號 admin,密碼要從安裝日誌裡撈;二是從 GitHub releases 手動抓檔安裝,agent 每次發布都附了十五種平台的打包加一份校驗檔,Linux 全家族之外連 FreeBSD、macOS、Windows 都有,連小型路由器常見的 MIPS 架構也在清單上,手動註冊一條指令帶伺服器位址、識別金鑰與密鑰就能把節點掛上。節點端的設定檔很單純,一份 YAML 寫伺服器位址、授權碼、節點編號,外加分享區塊與 IPv4、IPv6 的偏好設定,改完重啟服務就生效,對管過一排主機的人不算陌生功課。想讀程式碼或自行改造的人,另外還有一條比較硬的路:從原始碼裝,環境要 Swoole 5 以上、PHP 8.1 以上帶一串擴充、MySQL 5.7 以上、Redis 6.2 以上,再用官方的安裝命令初始化資料庫。這幾段的部署細節我沒有實際架起來驗證,數字與路徑都以 README 和 compose 檔為準,真要動手前建議照自己的環境再核一次。從 compose 檔的寫法看得出一些工程習慣:服務帶健康檢查、資料與上傳檔案掛持久化磁碟區、映像標籤鎖在主版本號上,不會因為 latest 標籤漂移而讓部署各機不一致,這些對要自己接手維運的人是好消息。
自架監控工具,資料流向比功能清單重要。agent 向控制台註冊時送出的欄位,原始碼裡寫得一清二楚:一把八碼識別金鑰、機器指紋、對外 IPv4 與 IPv6、agent 版本。機器指紋是把主機名、系統版本、CPU 型號、總記憶體、網卡 MAC 位址串起後做 SHA-256 雜湊,註冊時存進節點資料表當機器識別,伺服器擋重複註冊靠的其實是來源 IP;對外 IP 則是 agent 自己去向 001000.best 這個第三方 IP 回應服務查詢得來。整包參數會用你手上的十六碼密鑰做 HMAC 簽章,附時間戳與亂數抵擋重放攻擊,這部分的工程誠意在同類自架工具裡算扎實,通訊協定的基本盤有顧到。但別忘了資料最終落在你自架的 MySQL 裡,等於把整群主機的識別資訊集中在控制台這一台,控制台的防護等級就是整個系統的上限,8090 埠這種明文 HTTP 的預設,不該直接曝到公網。
還有幾個設計值得留意。連線走 WebSocket,靠心跳保持連線,斷線會自己重連,任務由控制台派發,控制台也能遠端停用某個節點,或推送更新事件讓每台 agent 自己從官方更新伺服器下載新版二進位檔替換掉自己,這代表控制台一旦被攻破,整群節點的 agent 都暴露在供應鏈風險裡。Share 模式預設關閉,要自己帶參數才會開,這點值得肯定;但開啟後你的節點會變成官方公開測速站的探測點,掛上你自己取的節點名稱供人查測,而且官方二進位檔裡編進了一組全體共用的用戶端憑證,儲存庫裡放的只是空佔位檔,真正的憑證在建置時注入、直接嵌進每顆發布的 agent 裡,等於任何人抓官方檔就能萃出這組共用私鑰,是個說不過去的安全缺口。安裝腳本會建立專用的 admuu 服務帳號、把檔案收在固定目錄,沒有直接拿 root 跑常駐程序,README 宣稱有登入與操作日誌可查,登入頁在程式碼裡也掛了驗證碼元件,這些是加分題,只是同樣停留在官方宣稱的層級,我沒有部署驗證過。另外提醒一件日常容易漏掉的事:節點認證用的授權碼就存在每台機器的設定檔裡,誰能讀到那個檔案,誰就能冒充那個節點,機器一多,設定檔權限與金鑰輪替就是自己的作業。
服務端與兩個前端儲存庫都是 Apache-2.0,商用改作的限制寬鬆;但節點 agent 是 GPL-3.0,若你想改 agent 再散佈,義務就跟服務端不同,兩邊要分開算。這套系統疊在 MineAdmin 與 Hyperf 之上,服務端是 PHP、節點端是 Go,這套技術組合是研究中國開發圈後台框架的現成樣本。
值不值得架,回到你手上的問題。有多台主機想互相測延遲、想讀現成的 Hyperf 加 Swoole 程式碼、或單純想在自己伺服器上養一套測速站,而且有能力自己接手維運,這份 Apache-2.0 的程式碼仍然是零成本的起點。這裡說的接手維運要算具體一點:功能卡住自己修、安全漏洞自己補、PHP 與套件版本自己升,出了任何事都不會有上游可回報。想比照其他自架面板的選法,New API 這類仍在活躍更新的開源控制台,或 Dockhand 這種聚焦 Docker 管理的工具,都是可以先擺進候選清單的對照組。要是你要的是主機資源監控,或出事要找得到人,這個專案現階段兩樣都給不了;想穩穩起步的自架者,從 NAS Docker Compose 模板集合 這類持續維護的資料出發,會是比較健康的路線。看著官方網域半死的狀態做決定很簡單:把它當教材可以,把它當依賴,先別。