TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

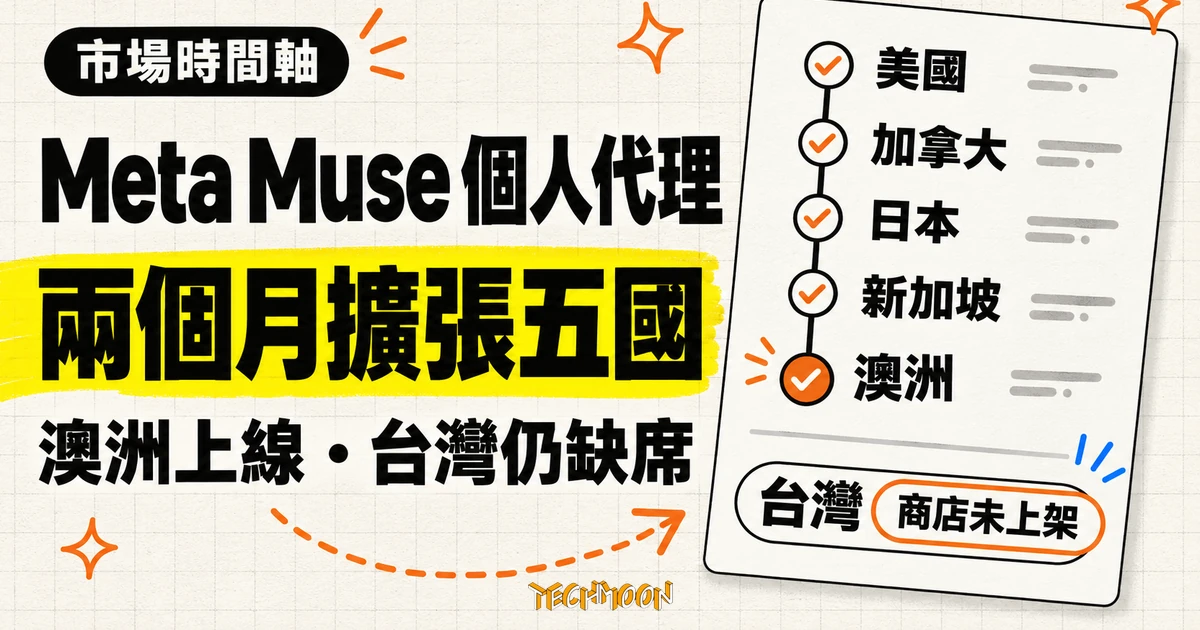
Meta 個人 AI 代理 Muse 上市滿兩個月,已在美國、加拿大、日本、新加坡與澳洲五國 App 商店上架,台灣與英國、德國等主要市場仍查無蹤影;官方同期公布累計發放約 120 萬美元的漏洞懸賞明細與個人代理商務協定 Poppy 1.0。
用 AI 摘要這篇文章:
11 月 17 日,Muse 的 App 出現在澳洲的 App Store。這款 Meta 的個人 AI 代理上市滿兩個月,開進的國家商店累計到五個,澳洲是目前最新的據點。更值得留意的可能是另一件事:台灣的 App Store 在 11 月 19 日當天仍然查不到這個 App,英國、德國、法國、韓國、香港也一樣。官方沒有公布任何國家清單,也沒有給開放時程,所以「什麼時候輪到台灣」目前沒有答案。
有答案的是另外兩件事。這兩個月它累積了多少信任證據:11 月 2 日官方結算了漏洞懸賞計畫,累計發放約 120 萬美元,連漏洞內容與金額一起公布。以及消費端還在一國一國排隊時,商務端已經用一個開放協定一次全開:11 月 13 日發布的個人代理協定 Poppy 1.0,讓任何商家今天就能自己接上 Muse。消費、信任、商務三條線各自走了不同的速度,擺在一起對帳,速度差一目了然。
先處理最實際的問題。Muse 的官方管道裡找不到「可用國家」這個資訊:muse.ai 的網站地圖總共只有 11 個頁面,沒有一頁列出國家;官方部落格至今只有四篇文章,也隻字未提市場;Meta 說明中心同樣沒有對應條目。官方不說,商店紀錄會說。各國 App Store 對同一個 App(Muse from Meta)留下了可以逐國核對的發行日:
| 國家 | App Store 發行日 | 距離上一個國家 |
|---|---|---|
| 美國 | 2026 年 9 月 8 日 | 上市首日 |
| 加拿大 | 2026 年 9 月 18 日 | 10 天 |
| 日本 | 2026 年 10 月 22 日 | 34 天 |
| 新加坡 | 2026 年 10 月 27 日 | 5 天 |
| 澳洲 | 2026 年 11 月 17 日 | 21 天 |
這些日期出自 Apple 商店自己的發行紀錄,任何人在任何國家都查得到,也因此特別適合拿來對帳。查法沒有門檻:對著同一個 App 編號逐國查詢商店,有上架的國家會回傳發行日,沒上架的國家連一筆紀錄都不會有,台灣與英國、德國、法國、韓國、香港、荷蘭、印度、巴西就是這樣確認缺席的。把五個日期排起來看,開放間隔從 5 天到 34 天不等,節奏並不固定,這是編輯從紀錄推論的看法,官方從未說明選國家的邏輯。歐盟幾個主要市場與東亞近鄰全部缺席,暗示後面還有至少一整批市場在排隊,這也是推論。還有一個細節:澳洲商店的發行紀錄與 App 目前 16.1 版的更新時間是同一刻,等於澳洲使用者一開始拿到的就是這個版本。
官方有明講的是入口。依 muse.ai 首頁的說法,同一個帳號可以用 iOS 與 Android 的 App、Mac 桌面版、muse.ai 網頁版,以及 WhatsApp 內建的對話入口,語音模式也包含在內,五個入口共用同一台雲端虛擬機。也就是說,商店紀錄只回答 App 這一端:台灣的 App Store 查不到,不代表其他入口的帳號可用性與 App 完全同步,muse.ai 網頁版從台灣的帳號與網路環境能不能完整使用,官方同樣沒有說明,也沒有可核對的公開紀錄。App 在美國商店目前的版本號是 16.1(11 月 16 日更新),至少說明這不是一個上架後就放置的產品。Muse 九月在美國上市時的架構與定位、以及在 Connect 發表會上走向眼鏡與 Mac 的時程表,本站先前已詳述,這裡不重複。
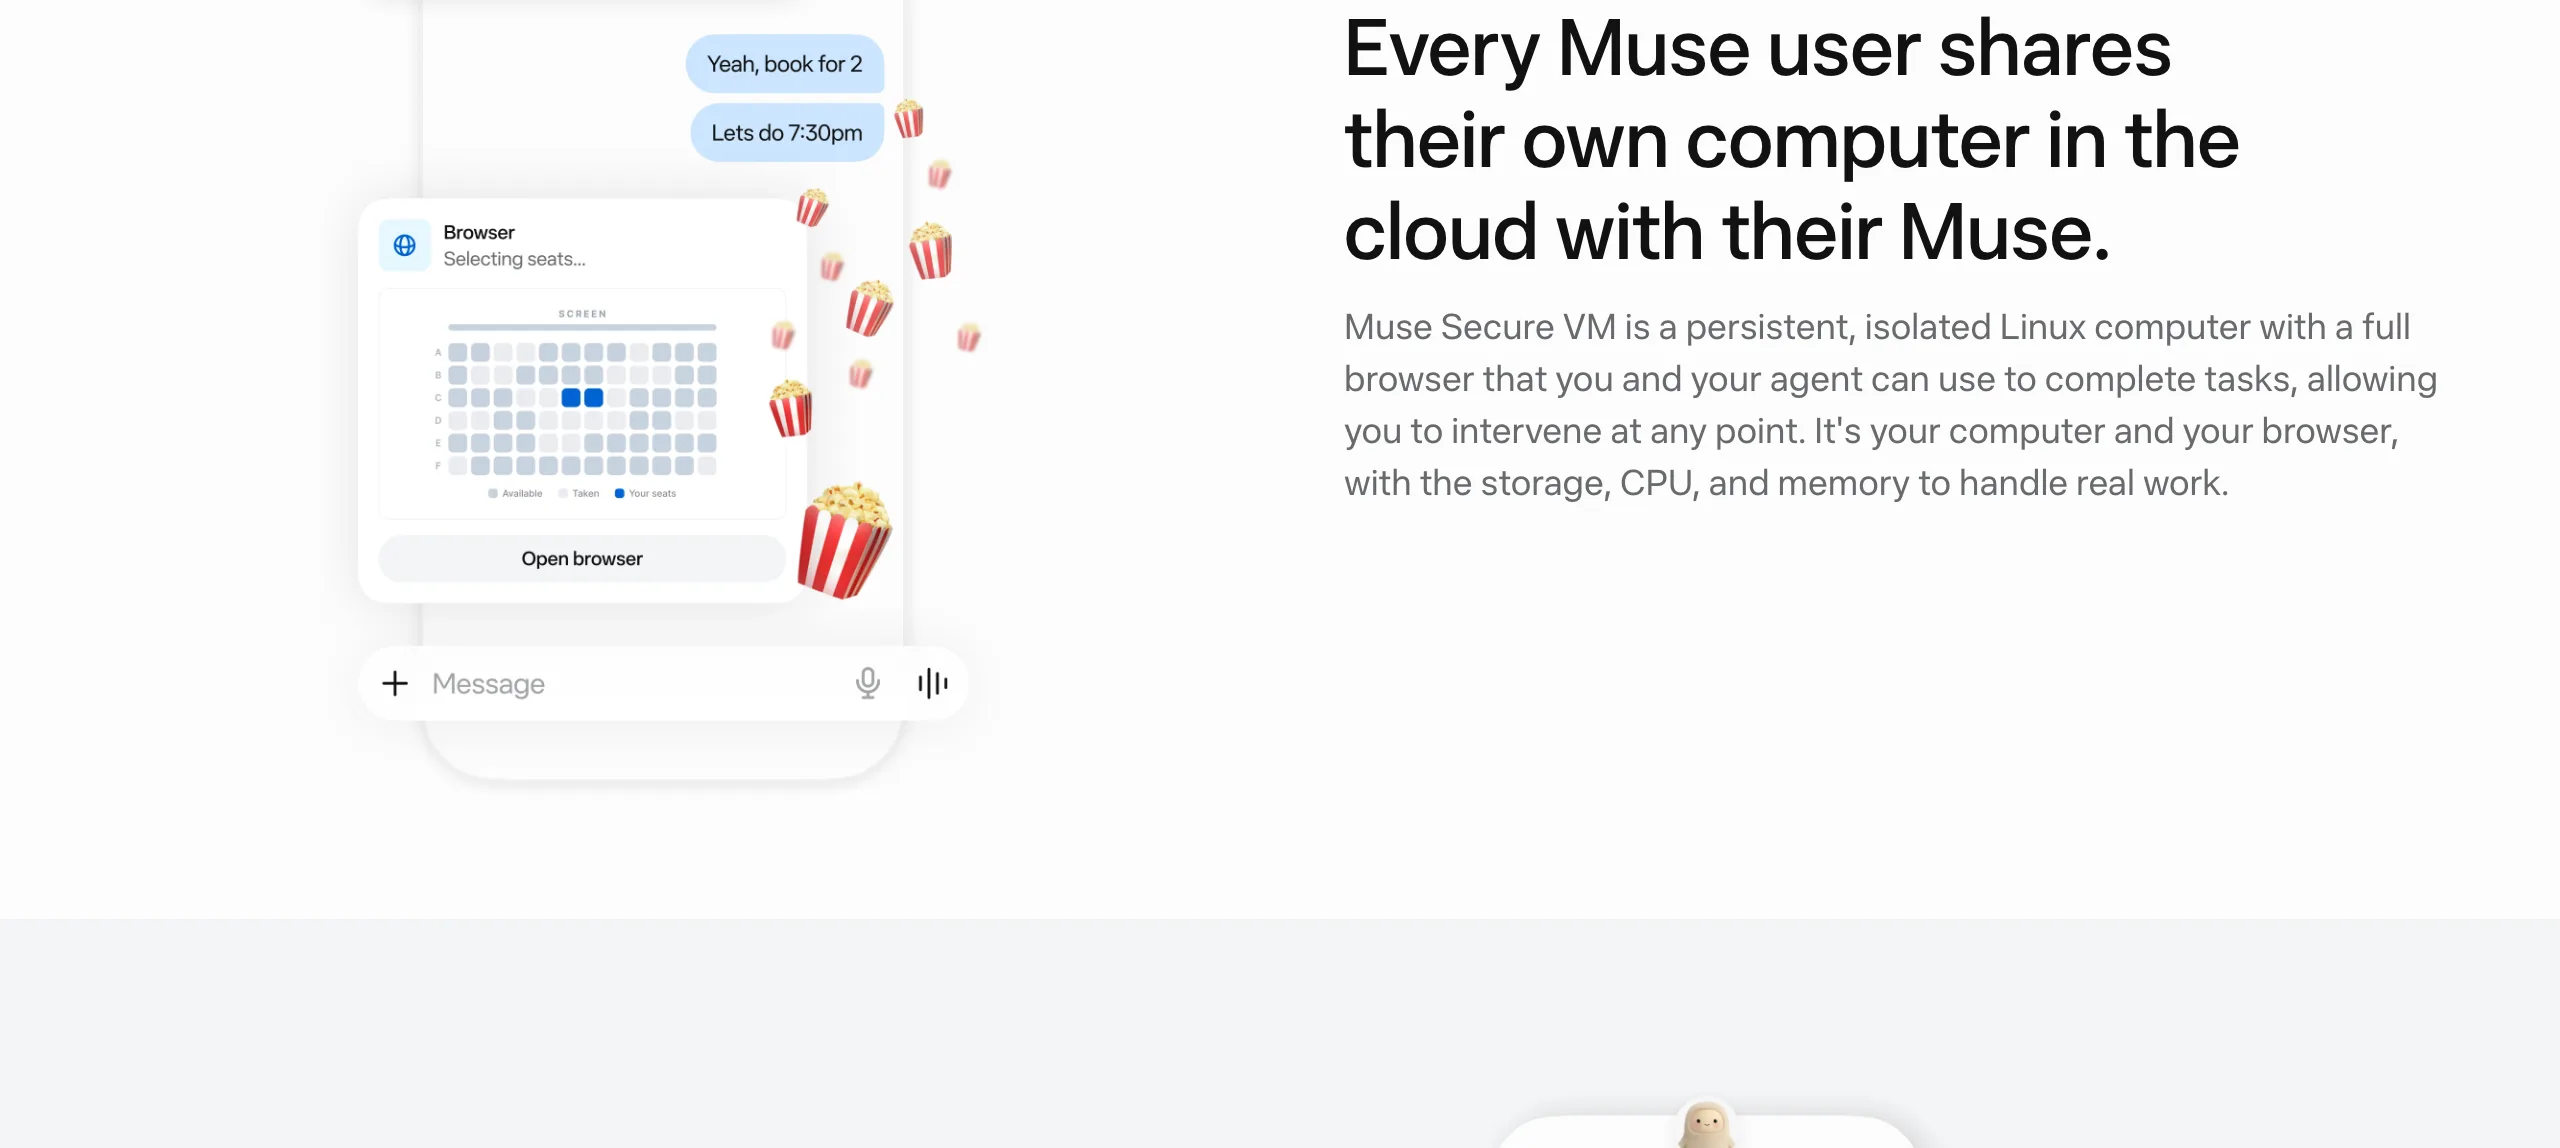
把信箱、行事曆和卡號交給一個雲端代理,真正的問題從來不是它多聰明,而是邊界畫在哪裡。Muse 的答案九月就寫好了:每個使用者配一台專屬的雲端 Linux 虛擬機(官方稱 Muse Secure VM),代理在系統層隔離的容器裡開瀏覽器、處理檔案,容器裡的 root 權限到了主機端只是個沒有特權的普通帳號;第三方服務的帳密存在獨立的憑證庫,代理模型拿到的是憑證的分身權杖,真正要連線時才由獨立的 Sentinel 系統在網路邊界換上原文,模型全程看不到你的密碼。對外寄信、下單這些動作,也由 Sentinel 決定放行與否,代理自己無法越過。整套設計的前提寫在上市當天那份安全工程說明裡:假設代理隨時可能被攻擊,所以先限制它出事時能造成的傷害。也是在那一天,官方把漏洞懸賞計畫一起公開,最高 30 萬美元,其中針對影響單一使用者的提示注入攻擊最高 13 萬美元,並表明把系統內部講得這麼細,就是要讓大家能自行判斷「可以信任它到什麼程度」。
11 月 2 日的官方結算讓這件事變得可核對。依官方公布,計畫從 4 月起私下營運、上市當天公開,收到超過 630 件回報,判定 64 件有效,累計發放約 120 萬美元。換算下來大約每十件回報才有一件成立,這個比率本身就說明懸賞計畫的門檻不低。最高單筆 30 萬美元給了上市前四個月的一個漏洞:本地 HTTPS 代理加上去的標頭被系統當成「請求來自可信來源」的證明,後來系統移轉多了一層代理,外部請求也能帶上這個標頭,研究員藉此拿到員工測試用虛擬機裡的對話內容與權杖。Meta 的處理是關掉服務修復,並把「對本機的信任」整個移除。
更值得看的是四類已修漏洞,官方連金額一起列出。9 萬美元給了「偽裝成 Muse 自家工具狀態訊息」的提示注入:研究員做了一個網頁,讓代理在摘要它時誤以為那是自家瀏覽工具的回報,進而執行不該執行的動作,修復後官方宣稱分類器在內部測試能標記原攻擊與 100 個變體。另一筆 9 萬美元落在一次性密碼過濾被特定格式繞過的案例:官方原本會把信箱裡的一次性驗證碼與重設密碼連結自動遮蔽,這層保護被證明有洞後已補強邏輯。5 萬美元給了惡意 Android App 把連結送進 Muse 的特權 WebView、藉此取得憑證的路徑,Meta 修了連結的 host 驗證與憑證授權範圍。金額最小的一筆 1 千美元,修的是 Mac 版自動更新元件的權限提升問題,已能存取該機器的攻擊者原本能借自動更新跑自己的程式碼。
把這四類放回架構圖上,會發現它們正好落在官方最強調的兩個地帶:憑證保護與提示注入防禦。一次性密碼的過濾、Android WebView 的憑證、Mac 更新的權限,全都是「讓代理拿得到能力、拿不到原文」這個承諾的周邊。漏洞集中在這兩個地帶,正好凸顯結算本身的價值:懸賞計畫的目的就是把「宣稱安全」換成「有人真的試過,試出來的洞連金額一起攤開」。官方也比較了行情,宣稱 30 萬美元的上限「比其他主要 AI 實驗室公開的最高獎金高好幾倍」,這句是 Meta 自己的說法,其他實驗室的上限請以各家公告為準。另外一個少有人提的細節:研究員若把獎金捐給合格慈善機構,Meta 會加倍給付。
11 月 13 日,官方部落格發布了 Personal Agent Protocol(Poppy)1.0,一句話定位:個人代理跟商家往來時的開放標準,Muse 率先支援。它在十月已經預告過,這次是 1.0 版正式定稿。要解決的問題很實際:商家分不清來敲門的代理是替真人辦事,還是不受歡迎的自動流量,於是兩種都擋;有了共同語言,商家可以指引代理走網站、API 還是自家客服代理,顧客也不必把同一件事講三遍。
機制上,商家在自己網站放一份 poppy.json,告訴代理「我提供哪些服務、透過網站、API 或 MCP 伺服器怎麼找我」。只想開放網站瀏覽的商家,從發布這份檔案開始,不必先做會員登入;要開到 API 與帳號層級,顧客在商家自己的頁面用 OAuth 授權,密碼全程不經過代理的手。這跟 Muse 消費端「憑證庫與代理分離」的設計是同一套哲學,只是換到商家這一側。對顧客端,協定還承諾了體驗上的事:顧客在同一個工作階段裡走過的網站瀏覽、API 呼叫與商家代理對話會被接成一條完整的旅程,而不是三段互不相干的紀錄,登入之後還能掛到帳號上;需要真人意見時,商家的客服或業務代理可以接管對話,顧客不必把需求重講一遍。muse.ai 同時提供了實作套件,裡面附驗證工具與檢查清單,商家先在測試環境驗完再上線;要走官方認證路線的連接器,Meta 會做功能、安全與法務三方面的審查加上端到端測試,申請入口開在 platform.muse.ai。參與制定的合作夥伴名單頗有分量:Sierra、Genesys、NiCE、Decagon、Rocket、Shopify、Stripe、Walmart;首批實作的商家包括服飾品牌 BYLT、金融服務 Mercury(透過 Sierra,客戶可以查公司與個人帳戶的餘額與交易紀錄、把支出分類、發起請款或轉帳,官方附註 Mercury 本身不是銀行,業務由合作的受保險銀行承作)與租車公司 Hertz(透過 Decagon 的試點,上線後將可查詢、更改與延長預約)。
這條線的意義在於把「能不能用」拆成兩層。消費端的帳號可用性走的是上面那張五國時間表,台灣還在門外;商家端的接軌走開放標準,技術文件公開,任何商家今天就能照著做,不需要等 Meta 點頭。兩條時間軸的速度明顯不同:消費端兩個月開五國,商務端一次對所有企業敞開。台灣商家何時出現在 Poppy 名單上,可能比台灣 App 商店何時上架更早發生,這是編輯的判斷,理由是前者不需要 Meta 逐國審核。
如果你人在五國之一或有當地帳號環境,現在就能用的姿勢很清楚:連接器從唯讀權限開始(例如先讓它讀行事曆),寄信、刪檔、結帳這類不可逆動作留在單次授權,別急著開「永遠允許」。官方的設計是「永遠允許」只對特定網站或特定任務生效,隨時可以在設定裡收回;每一次授權與每一筆代理做過的動作都會留在完整的審計紀錄裡,下指令前後都值得看一眼。代理在虛擬機裡操作的那台瀏覽器,本來就是你可以隨時接手操作的瀏覽器,官方把它定位成「你的電腦、你的瀏覽器」,代理做到一半你都可以插手,這個設計比任何安全話術都實用:出了任何懷疑,直接搶過來自己看。記憶功能也定期檢查,官方提供讓它忘記特定主題的方式。它搭配的訂閱層級與用量邊界,可以回頭看Meta One 的分層拆解;模型這一側的變化,例如走量販價路線的 Muse Ember與把常駐看板搬進側欄的 Muse Spaces,本站都各自追蹤過。
如果你在台灣等待,能盯的訊號就三個:台灣 App 商店何時出現這個 App(每週查一次商店紀錄就夠)、muse.ai 部落格何時出現新的國家公告,以及 Poppy 的商家名單何時出現台灣公司。這三件事都不需要小道消息,全部有公開紀錄可查。開放時程這件事,官方沒給的答案,誰都給不了;能保證的是,這條時間軸每走一步,都會留下像上面那張表一樣可以對帳的痕跡。