TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

美國國土安全部針對 DeepSeek 的排除與移除命令,10 月 20 日正式刊登《聯邦公報》。命令其實 7 月 24 日就已發布並立即生效,適用對象是聯邦文職行政機關,範圍涵蓋第三方實作,六十天例外申請期早在 9 月 22 日屆滿。時間軸、適用範圍與後續追蹤點,照官方文件逐一核對。
用 AI 摘要這篇文章:
「美國禁用 DeepSeek」這句新聞標題,在十月下旬到處流傳。翻開 10 月 20 日出版的《聯邦公報》第 91 卷第 201 期,可以核對出三件被一句話標題蓋掉的事實:這是一份既成命令的正式公告,命令本體早在 7 月 24 日就已發布並且即時生效;它規範的對象是美國聯邦文職行政機關的採購與資訊系統,命令條文並沒有觸及民間使用者;而命令提供的六十天例外申請期,以命令標示的發布日起算,在 9 月 22 日就已經截止,比公報刊登還早了一個月。
換句話說,十月發生的變化是「文件公開」,不是「禁令開始」。三個最常被問到的問題,答案都在官方文件裡:十月二十日刊登的到底是什麼、這份命令管到誰、以及產品底層用到 DeepSeek 技術的供應商要怎麼面對。
對台灣讀者,這份文件有兩層價值。表層是判斷自己會不會受影響:除非產品或服務直接賣進美國聯邦文職機關,命令碰不到你。深層是把它當範本讀:一份大國的供應鏈禁令怎麼畫範圍、怎麼留例外、怎麼交代證據,日後同樣的手法出現在其他技術或其他市場時,這份文件是少見的完整樣本。
美國國土安全部(DHS)這份文件的全名是「關於將 DeepSeek 產品排除並移除出聯邦文職行政分支資訊系統與採購的命令公告」,刊登於《聯邦公報》第 91 卷第 201 期,頁碼 66346 至 66350,文件編號 2026-21447,案號 DHS-2026-0628。文件在 10 月 19 日上午 8 點 45 分歸檔供公開檢視,隔日正式刊出。
歸檔供公開檢視是《聯邦公報》刊登前的既定程序,讓隔日見報的文件在前一個工作天就能被查到。對讀者的實際意義是:文件的存在與生效日期,都以命令本身記載的日期為準,刊登與歸檔只是讓它進入公開紀錄的動作。
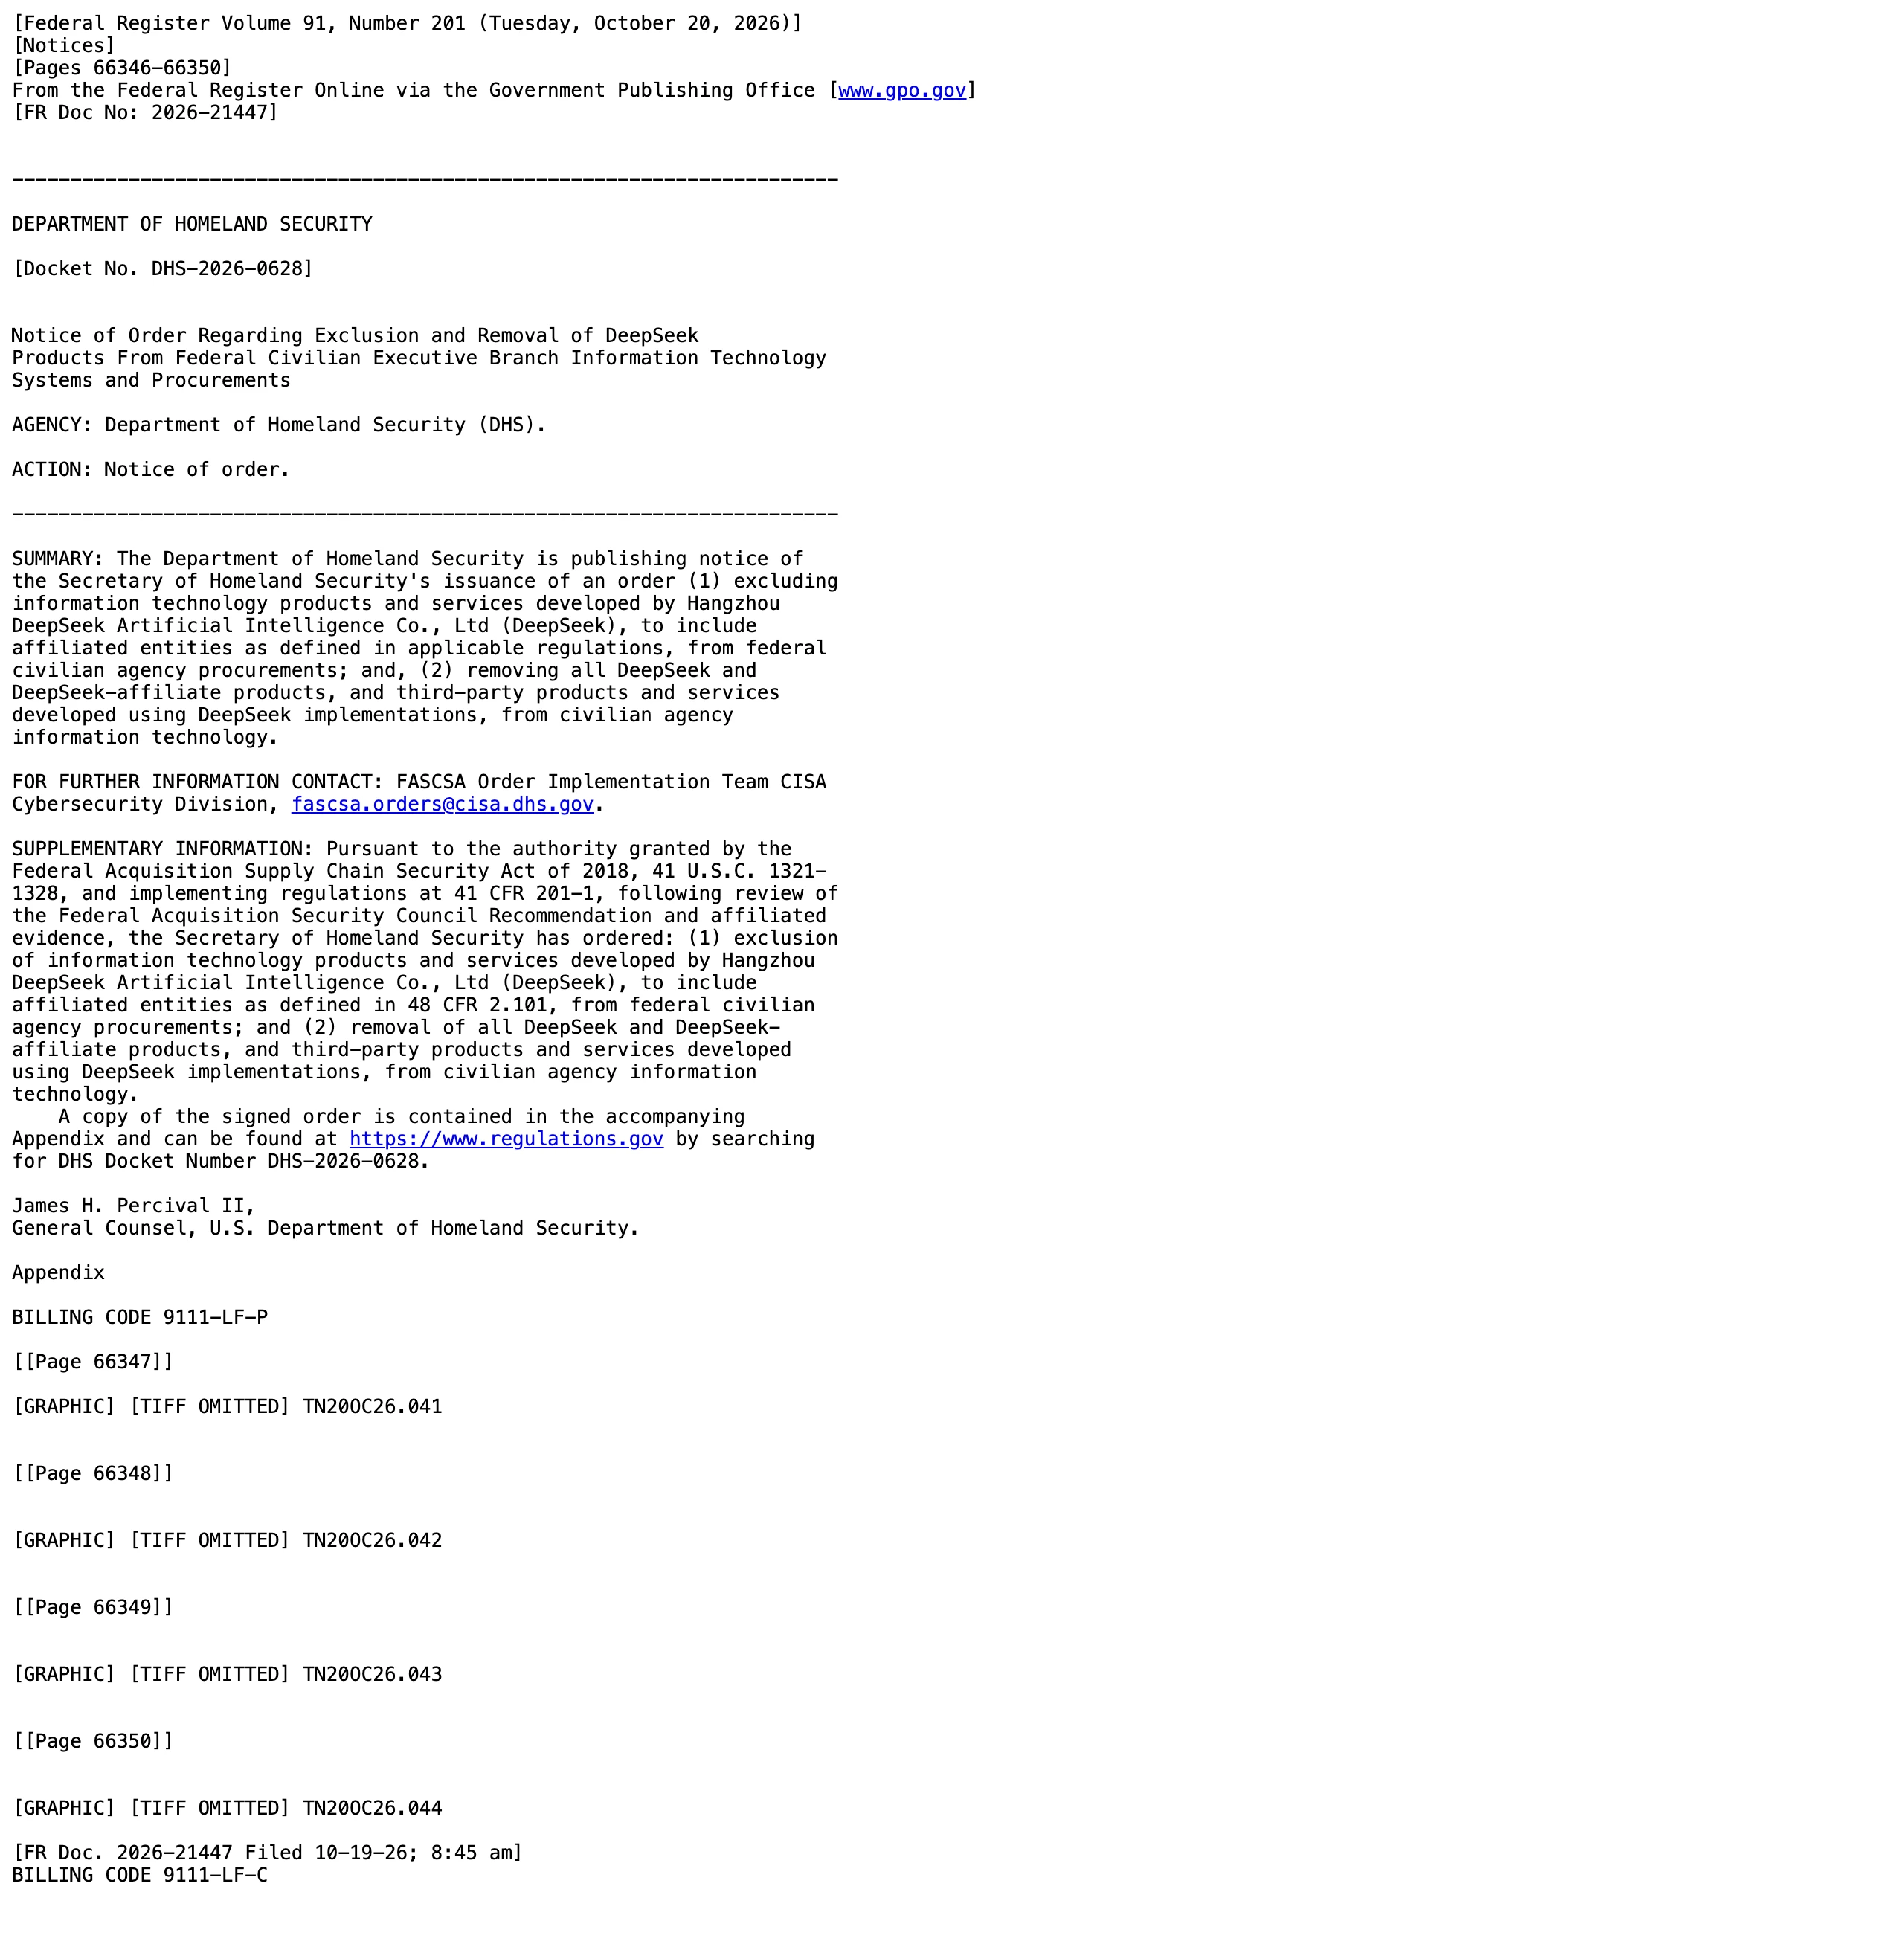
公告附錄收錄的命令本體,是命令編號 2026-01 的排除與移除命令。命令頁首的日期欄位寫的是「原始發布日:2026 年 7 月 24 日」,命令正文要求兩項動作都在發布後立即生效。也就是說,聯邦機關的排除與移除義務從七月就開始跑,十月的公報刊登補上的是法定公告程序與全文的可查性。
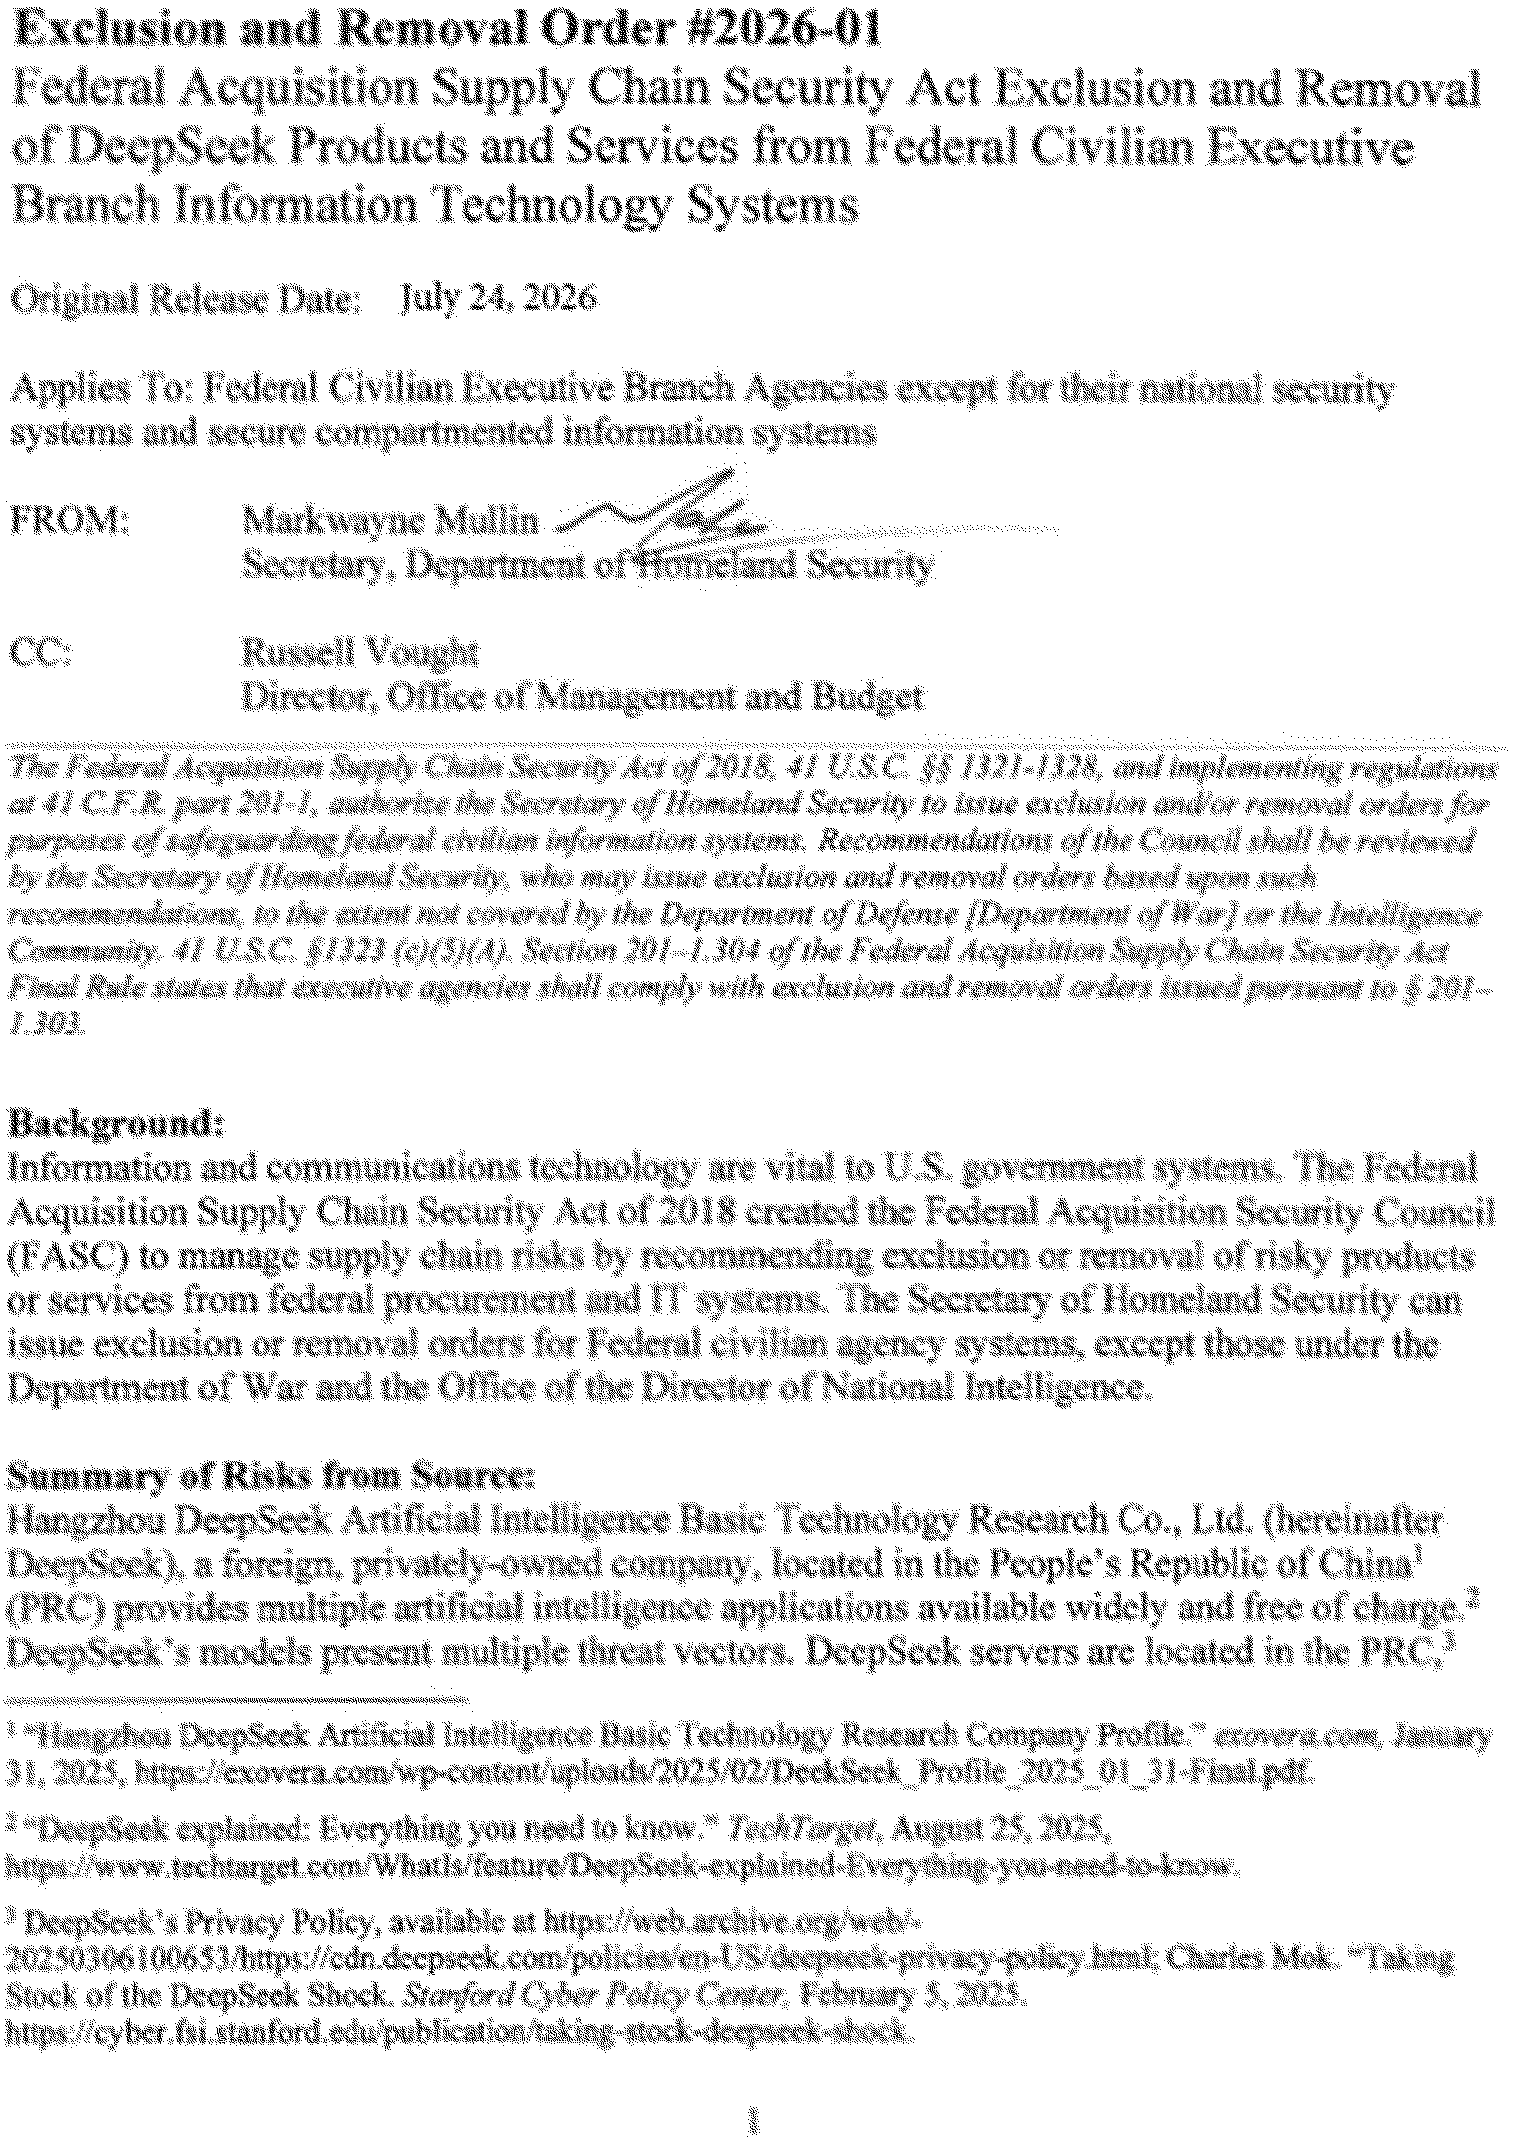
| 日期 | 官方文件記載 | 對理解這則新聞的意義 |
|---|---|---|
| 2026 年 7 月 24 日 | 命令原始發布日,義務即時生效 | 義務與六十天申請期的起算點 |
| 2026 年 10 月 19 日 08:45 | 文件歸檔,供公開檢視 | 刊登前的文書作業時間點 |
| 2026 年 10 月 20 日 | 《聯邦公報》正式刊登 | 命令全文隨公報永久公開、可被引用 |
這份命令的法律依據是《2018 年聯邦採購供應鏈安全法》(FASCSA,收錄於美國法典第 41 卷第 1321 至 1328 條)及其實施規則。這套機制由聯邦採購安全委員會(FASC)就供應鏈風險提出建議,再由內閣部長層級發布命令。在《聯邦公報》可檢索的範圍內,這是該法 2018 年立法、2020 至 2021 年訂出規則、2023 年完成《聯邦採購規則》落地之後,第一份真正刊登出來的命令公告。這套供應鏈排除機制醞釀多年,在《聯邦公報》可檢索的範圍內,這是它第一次與 AI 模型產品連上關係,對象就是 DeepSeek。
這套機制的時間軸可以用四個文件編號核對:2018 年法案授權建制,2020 年 9 月的過渡規則(文件編號 2020-18939),2021 年 8 月的委員會規則(2021-17532),2023 年 10 月的《聯邦採購規則》修正(2023-21320)把遵循義務寫進採購程序。工具箱的每一步都公開可查,第一份命令公告刊出,卻等到 2026 年 10 月,而且對象是一家提供 AI 模型的公司。
命令發布到公報刊登之間將近三個月的落差,文件本身沒有解釋。能確認的是各個日期的文書角色:七月發布、十月歸檔與刊登。至於中間行政流程經歷了什麼,公告隻字未提,任何「政府之前沒有執行」或「十月才突然轉向」的說法,都超出了文件能支持的範圍。
命令的適用欄位寫得很明確:聯邦文職行政機關,但排除這些機關的國家安全系統與特定機密通訊資訊系統。附錄腳註同時交代了管轄切割:國防體系與國家安全系統歸國防部主管的法定權限,情報體系與敏感機密資訊系統歸國家情報總監。這份 DHS 命令畫出的邊界,不能拿來反推「其他系統已開放使用」,要判斷其他系統,得查各自的規則。
電子商務市集這個細節值得單獨看。聯邦採購走市集與清單的程度比一般人想像的高,命令把「協助採購的管道」逐項列出,等於堵住了「不是正式標案就不算」的繞路。對供應商來說,產品掛在市集架上、出現在設備清單裡,都算進入採購視野,義務不會因為交易規模小而消失。
同樣重要的反面:命令條文從頭到尾沒有規範民間企業或一般使用者。美國民間公司、台灣的使用者要不要用 DeepSeek,這份文件既沒有禁止,也沒有背書,那是另一個層次的風險判斷,與採購命令無關。
把這條線畫清楚還有一個用途:之後再出現「某國禁用某 AI」的新聞,可以先問三個問題。規範者是誰、管的是採購還是使用、有沒有例外程序。三個答案通常就能把聳動標題還原成一份可讀的文件,這份命令正好是完整的對照組。
對受規範的機關,命令要求兩件事,方向不同但綁在一起:
| 義務 | 處理的問題 | 命令列舉的範圍 |
|---|---|---|
| 排除(Exclusion) | 不再買新的 | 機關核定產品清單、服務供應商設備清單、電子商務市集等一切協助採購的管道 |
| 移除(Removal) | 把既有的清掉 | 機關資訊科技系統內所有被涵蓋的產品與服務,或申請例外 |
只停掉新的採購、卻放著既有部署不管,是命令用兩項義務一起堵住的漏洞。這也是它對供應商真正的壓力來源:賣進聯邦機關的東西,不管走哪個管道、裝在哪一層,都要對得上這兩條線。
命令最受供應商注意的一段,是把「以 DeepSeek 實作開發的第三方產品與服務」同時寫進移除範圍與採購要求的腳註。這代表判斷受不受規範的關鍵,從「產品叫什麼名字」移到「產品底層用了什麼」。一套換了自家品牌皮的問答服務,只要推理引擎是 DeepSeek 的實作,向聯邦文職機關提供服務就在命令的射程內。
命令對「關係企業」也給了定義依據,引用《聯邦採購規則》的從屬關係概念:直接或間接控制、受控制,或由第三方共同控制的事業體。這與「第三方實作」是兩種不同的關係,前者看股權與控制權,後者看技術組成。供應商與 DeepSeek 沒有任何從屬關係,產品仍可能因為底層採用其實作而需要盤點。
兩個常見的僥倖心理,文件都有對應的答案。自架部署改變的是資料在哪裡處理,但命令管的是機關可以採購與保留哪些產品,資料路徑與採用資格回答的是不同問題;開放權重讓模型可以被下載研究,也讓圍繞 DeepSeek 的工具生態長了出來,像 DeepSeek 自家的代理工作台,或檢查本機跑不跑得動的相容性檢測工具,都建立在這套開放性上,但開放授權不會自動改寫特定政府客戶的採購規則。
誠實地說,命令沒有對技術邊界逐一畫線。引用模型輸出、以蒸餾或微調方式訓練自己的模型、只借用部分架構設計,這些情形算不算「使用 DeepSeek 實作」,文件沒有定義,只能留給個案與後續文件認定。供應商能做的,是把實際部署的模型來源、版本與用途整理成可以回答問題的盤點,而不是賭邊界對自己有利。
用命令的文字分類,市面上常見的 DeepSeek 相關部署至少有三種:官方 App 與官方 API,落在命令涵蓋的產品範圍;開放權重自行部署,模型檔本身是 DeepSeek 開發的產品,但資料路徑走自己的基礎設施;第三方服務引用 DeepSeek 實作,品牌與模型來源分離,這正是命令特別點名要盤點的區塊。三種部署的資料流向各不相同,採購資格卻由同一份命令判斷,把資安判斷與採購判斷分開看,在這裡最清楚。
命令提供了一個書面例外程序:機關可以向發令官署申請命令不適用於該機關、特定動作,或延後遵循。申請要在命令發布日起六十天內以書面提出,內容需要交代五件事:指明適用的排除或移除命令、說明申請例外的範圍、辨識涉及的產品與來源、提出任務必要性或國家利益層級的理由,以及說明會採取哪些風險緩解措施。審查由 CISA(美國網路安全暨基礎設施安全局)負責,並以書面回覆同意或駁回。
五個欄位對應審查者的五個問題:哪份命令、什麼範圍、誰的產品、為什麼非用不可、風險怎麼壓。寫得越具體,來回追問越少;反過來說,籠統的申請書很難換到書面同意。
問題出在時間。六十天自命令發布日起算,命令標示的發布日是 7 月 24 日,換算下來申請期在 9 月 22 日屆滿,公報 10 月 20 日才刊登。十月才從新聞知道這份命令的機關,書面申請的大門在文件公開前一個月就已經關上,而命令條文裡沒有為刊登延後另開申請期的安排。提出申請也從來不等於取得例外,通過與否以 CISA 的書面結果為準。
完全移除之前,命令要求機關過渡期間加強戒備,用的字眼是鼓勵:監控進出機關的流量、對相關系統強化日誌與資料外流控制、偵測並標記異常活動。鼓勵的語氣不宜被改寫成另一套強制清單,但它透露了官方對過渡期風險的態度。
命令也設了回頭看的節點:部長須在命令發布後一年內檢視,之後每年檢視。定期檢視與自動失效是兩回事,滿一年不會讓命令解除,規則有沒有變,要看後續正式文件。
過渡措施與年度檢視放在一起看,命令的時間設計就清楚了:義務即時生效、例外有截止日、移除前的空窗期靠監控補位、整份命令每年回頭檢視。機關的動線被壓在三個時程裡,供應商若想掌握客戶的壓力來源,看這三個時程比看新聞標題準確。
命令陳述的風險理由值得完整攤開。命令將 DeepSeek 描述為一間位於中國的民營公司(杭州 DeepSeek 人工智慧基礎技術研究有限公司),其模型服務構成多個威脅向量:伺服器設在中國;以 DeepSeek 雲端服務為例,帳號建立過程會蒐集個人識別資訊,並可能追蹤與數位指紋辨識使用者;使用者必須把提示內容交給模型才能得到回應,公務員或供應商使用時,敏感資料可能因此流向中國,與其他資料結合後產生情報價值;模型本身也可能含有惡意程式或其他安全弱點。
兩個名詞值得攤開。個人識別資訊指的是能用來回溯到特定人身分的資料,帳號建立時的聯絡與裝置資訊都算;數位指紋則是透過裝置與使用特徵辨識使用者的技術,不需要姓名也能把行為關聯到同一個人。命令把這兩項列為顧慮,指的都是 DeepSeek 託管服務的帳號與使用層,與模型回答什麼內容無關。
命令援引的證據幾乎都是公開資料:2025 年 2 月資安公司 NowSecure 對 DeepSeek iOS App 的弱點研究、2025 年 4 月美國眾議院特設委員會的 DeepSeek 報告、2024 年 12 月 DHS 自己發布的商業安全警示,以及隱私政策與史丹佛等機構的公開分析。這些構成的是供應鏈風險的推定基礎,與「某機關文件已經外洩」的事件證據是兩個層級。採購規則本來就允許政府以預防性風險決定可用來源,把它讀成「每個使用者都已經受害」,是把推定當成了事故。
三個主要引用來源的性質各不相同:NowSecure 是資安公司針對該 iOS App 的技術分析;眾議院特設委員會報告是國會層級的文件;DHS 自己的商業安全警示則是行政部門對企業的風險提醒。命令把三種文件疊在一起,構成的是行政決定需要的論據組合。
細讀命令的用字,還能看見論據的力道層級:伺服器位置與帳號資料蒐集是現在進行式的描述,提示資料外流用的是「可能」,模型含惡意程式用的是「可能含有」。命令據此做出的是採購層級的預防決定,不是司法認定,這種保守的立法語言,恰好標出了文件能支持的結論邊界。
引用時也要保留範圍。iOS App 的弱點研究,對象是那個 App,不是對所有模型檔的統一檢測結論;本機執行的開放權重,資料路徑與雲端服務不同。這些區分不會推翻命令,但會決定一般讀者該如何理解自己的處境。美方對中國 AI 服務資料流向的顧慮也不是這個月才出現,先前的威脅情報報告與國會調查早就累積過類似論據,這份命令是把既有論據轉成採購層級的強制動作。
台灣的一般使用者與民間公司,不在這份命令的管轄內。要不要用 DeepSeek 的模型或服務,該回答的還是那組老問題:資料送到哪裡、由誰處理、拿什麼換免費。DeepSeek 的模型能力與定價可以照常評估,只是別把美國聯邦採購命令誤讀成自己已經違規,也別把「沒被禁止」誤讀成「沒有風險」。
服務美國聯邦文職機關的供應商是命令真正的對象。實際的盤點動作:把賣進機關的產品列出來,逐一核對推理層用的是哪個模型、哪個版本、部署在哪裡、中間經過哪些第三方服務;品牌表不足以回答這些問題,版本與元件資料才能對上命令的範圍。同一公司同時服務民間與政府客戶時,還要分清哪些功能用在哪一種服務,把問題交給正確的承辦單位。
需要長期追蹤的人,手上已經有全部的鑰匙:案號 DHS-2026-0628 可以在 regulations.gov 接回同一案件的所有文件,文件編號 2026-21447 能對應公報版全文,年度檢視節點不遲於 2027 年 7 月 24 日。把這三個識別碼記下來,後續命令有修正、豁免或新命令時,才不會把別的機關或州政府的規定混進來。
案卷裡還有一個值得知道的細節:regulations.gov 的 DHS-2026-0628 案卷,收錄了簽署版命令(附件標題為 SIGNED DEEPSEEK R&E order),公報刊登的公告與附錄掃描指向同一份命令。要引用全文時,公報版適合標註頁碼與文件編號,案卷版適合追蹤後續變動,兩者是同一命令的兩個載體。
不用急著改變什麼。命令的直接對象是美國聯邦文職行政機關的採購與資訊系統,民間使用者、台灣使用者、美國州政府與國防情報體系都不在這份文件的直接範圍內。要判斷自己受不受影響,看的是自己與美國聯邦標案的距離,與新聞標題的聳動程度無關。
來不及。例外申請要在命令發布日起六十天內以書面提出,命令標示的發布日是 7 月 24 日,申請期換算後在 9 月 22 日屆滿,公報 10 月 20 日刊登時早已過期,條文裡也沒有另開逾期申請的安排。十月才開始研究的機關,剩下的選項是完成排除與移除,或等後續文件出現新的空間。
因為命令看的是技術組成,與品牌無關。以 DeepSeek 實作開發、向聯邦文職機關提供的第三方產品服務,明確寫在移除範圍裡;本機部署改變的是資料處理位置,採購資格是另一個問題。換皮不換引擎的產品,正是這份命令在設計上要抓出來的對象。
署名結構也值得看一眼:命令由部長署名發出,副本送白宮管理與預算局;公報端的公告,則由國土安全部總法律顧問具名發布。命令與公告是兩份不同層級的文件,前者是權力本身,後者是讓權力進入公開紀錄的程序動作,新聞報導裡兩者常被混成一談。