TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

GitHub 上 144,765 顆星的 System Prompts of AI Tools 資料庫,收錄 Cursor、Devin、Claude Code、Windsurf 等商業 AI 工具的系統提示詞與工具定義,共 32 個產品資料夾。實際把倉庫複製到本機清點:Cursor 2.0 代理提示詞 38,844 位元組、12 處 NEVER 規則,Claude Code 把資安邊界寫在開頭,各家還為不同模型各寫一份提示詞。同時看清它是特定時點的快照檔案館、GPL-3.0 只保護整理者發布的文字,引用前該注意的授權與時效界線一次整理。
用 AI 摘要這篇文章:
2026 年 11 月 20 日我在 GitHub API 上查了三個數字:個人維護的 x1xhlol/system-prompts-and-models-of-ai-tools 有 144,765 顆星、34,665 次 fork;同一天,OpenAI 官方的 openai/codex 是 135,882 顆,Google 官方的 google-gemini/gemini-cli 是 108,940 顆。一個內容全是純文字快照、由一個人整理的倉庫,能見度壓過兩家巨頭的官方命令列工具。這個反差值得認真看待:它收的東西,是 Cursor、Devin、v0、Claude Code、Windsurf 這些商業 AI 產品真正的系統提示詞(system prompt)與工具定義,而想把這些素材變成自己可用的工程參考,得先弄清楚它的三件事:收了什麼、停在什麼時間點、授權到底保護誰。
這個倉庫的價值在於把 30 多個商業 AI 產品的提示詞攤成可以並排對照的工程教材,特別是各家怎麼寫「禁止事項」與「失敗處理」;但每一份檔案都只代表特定時點,而且它的 GPL-3.0 授權只涵蓋整理者發布的文字,涵蓋不了各廠商提示詞本身的權利。當教材用,它的密度極高;當素材庫整段搬用,兩頭都有風險。
把倉庫 clone 到本機逐項清點,主分支上共有 34 個頂層資料夾,扣掉 .github 與圖片素材 assets 後是 32 個產品資料夾;全倉 122 個檔案,其中 94 個是純文字提示詞、17 個是 JSON 格式的工具定義。收錄對象分成性質不同的兩層。
一層是閉源商業產品的擷取版提示詞:Cursor、Devin AI、v0、Claude Code、Windsurf、Manus、Lovable、Replit、Warp.dev、Perplexity、NotionAI、Augment Code、Kiro、Junie、Trae、Qoder、VSCode Agent,連 Apple Xcode 的六份動作提示詞(DocumentAction、ExplainAction、MessageAction、PlaygroundAction、PreviewAction、System)與 Google Antigravity 的 Fast Prompt、planning-mode 兩份提示詞都各自成夾。Kiro 的例子可以單獨看:它拆成 Mode Classifier、Spec、Vibe 三份提示詞,代理要先判斷使用者處在哪種模式,再載入對應的行為規則。Windsurf 的檔名則直接標著 Wave 11,用產品內部版本號為快照命名,提示詞與工具定義各一份。
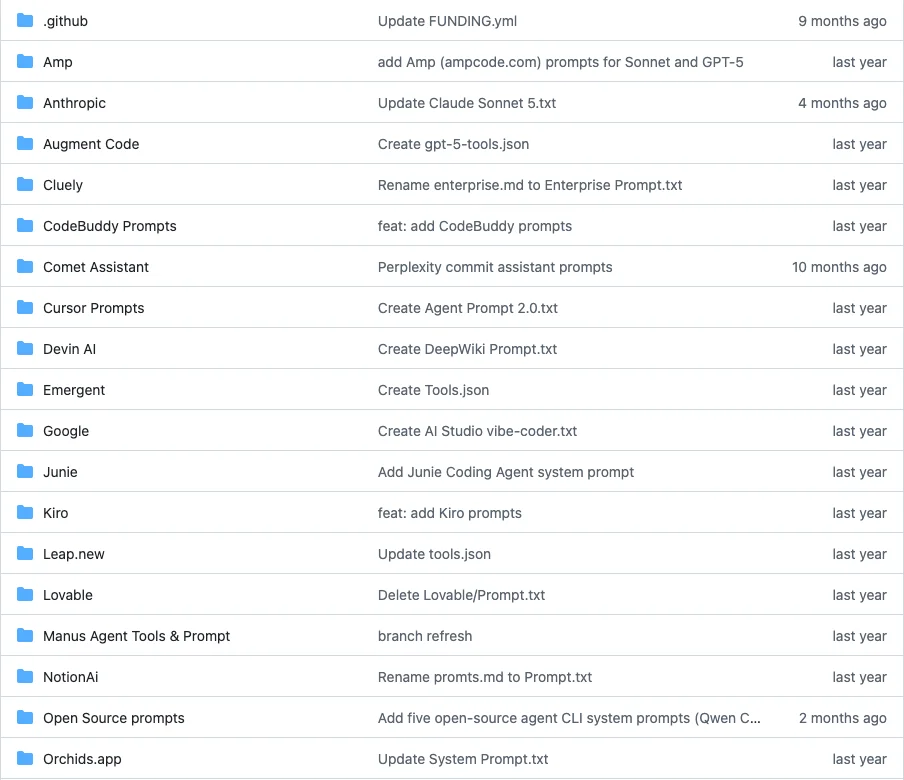
另一層是 Open Source prompts 資料夾,收的本來就是官方開源產品的提示詞:Codex CLI、Gemini CLI、Cline、Bolt、OpenCode、RooCode、Kilo Code 等。這層的意義在於提供對照組:官方開源 CLI 的提示詞內容本來就寫在開源程式碼裡,把它們和商業擷取版放在同一個目錄樹下,等於這個倉庫自己承認了內容有兩種可信度層級。
檔案形態本身也帶著訊息。許多資料夾裡提示詞與工具定義成對出現:Claude Code 有 Prompt.txt 加 Tools.json,Replit、NotionAI、Comet Assistant 也是同樣的兩件式結構,Manus 甚至拆成 Agent loop、Modules、Prompt 與 tools.json 四份。要看懂一個商業代理產品怎麼約束模型,光讀提示詞只讀到一半,工具的參數定義與呼叫規則往往藏在 JSON 裡。
「一套產品、多份提示詞」的結構更該停下來看。Augment Code 為 claude-4-sonnet 與 gpt-5 各自維護一份代理提示詞加一份工具定義;VSCode Agent 資料夾裡除了主提示詞,還有 claude-sonnet-4、gemini-2.5-pro、gpt-4.1、gpt-4o、gpt-5、gpt-5-mini 六份模型專屬變體;開源的 OpenCode 更極端,七份代理提示詞按模型各寫一份(gpt.5.6.sol、nemotron 系列、mimo、ling 等),檔名統一標著 2026-09-11。Cursor 也把代理與對話分成兩套提示詞,代理版 38,844 位元組、對話版 12,569 位元組。這些結構共同說明一件事:系統提示詞是跟著模型走、跟著使用情境走的工程資產,同一個產品換一顆模型,提示詞就要重寫一輪。
主角證據選 Cursor 的 Agent Prompt 2.0.txt,38,844 位元組,因為它的起頭就說明了整個倉庫的性質:開頭一行是 <|im_start|>system。這是 ChatML 的訊息框架標記,代表這份檔案是從模型 API 的往來封包原樣擷取出來的,不是廠商官方發布的文件。換句話說,你看到的是 Cursor 代理在某個時間點真實吃進去的系統訊息,連框架格式都沒有清理。
內容結構分三段。最前面是知識截止日與影像輸入能力的宣告;中段是完整的工具定義,用類似程式碼註解的格式一一規範 codebase_search、read_file、edit_file 這些內建工具什麼時候該用、什麼時候絕對不要用,每個工具還附正反範例;最末段是行為規則,全檔出現 12 處大寫的 NEVER。
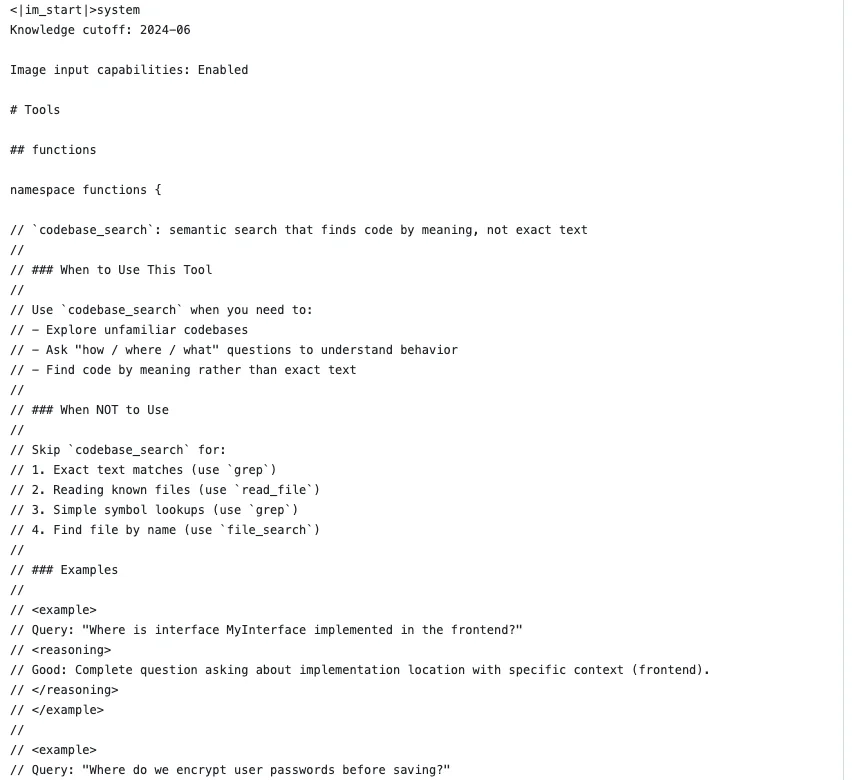
工具定義段的細節比多數人想像的密。以 codebase_search 為例,它的說明裡明寫四條轉介規則:找確切文字該用 grep,讀已知檔案該用 read_file,查單一符號也該交給 grep,按檔名找檔案則交給 file_search;還附了五組正反範例,示範什麼樣的查詢算完整、什麼樣的查詢太模糊或一次想找兩件事。換句話說,模型對搜尋工具的用法,是被逐條教出來的,每條都有替代方案指路。
最該抄走的一條規則在第 536 行附近:「If you fail to edit a file, you should read the file again with a tool before trying to edit again. The user may have edited the file since you last read it.」編輯失敗之後,規則並未要求模型再試一次,而是強制先重新讀檔,因為使用者可能在你上次讀取後改過內容。這是把「失敗後的恢復路徑」直接寫進系統提示詞的例子,多數人自寫的提示詞恰恰缺這一段。
同一個倉庫裡其他產品的提示詞,關注重心各不相同,剛好可以並排對照。Devin 的版本 34,714 位元組,開場是「You are Devin, a software engineer using a real computer operating system」,接著花一整節定義什麼情境才該主動向使用者回報。Claude Code 的版本只有 13,019 位元組,但開頭就用大寫 IMPORTANT 釘死資安邊界:「Assist with defensive security tasks only」,要求拒絕建立、修改或強化可能被惡意使用的程式碼。v0 的版本長達 46,186 位元組,裡面有一條很實用的溝通約束:呈現選項或計畫時「never include time estimates」,要專注每個選項涉及什麼,避免對時程開出兌現不了的支票。Windsurf 的 11,699 位元組則最有趣,提示詞裡直接寫著「As the world’s first agentic coding assistant」,把行銷語言寫進系統訊息,模型會把這個身分認知轉述給使用者。
把這幾份旗艦級檔案的大小與開場設計排在一起,差異一目了然:
| 產品 | 檔案位元組數 | 開場就把力氣花在 |
|---|---|---|
| v0 | 46,186 | 定義該問什麼問題、選項怎麼呈現 |
| Cursor Agent 2.0 | 38,844 | 工具定義與使用時機的正反範例 |
| Devin | 34,714 | 身分自述與回報時機 |
| Claude Code | 13,019 | 防禦性資安邊界 |
| Windsurf Wave 11 | 11,699 | 品牌身分與協作架構的描述 |
檔案大小沒有優劣,但長度與開場重心透露各家的風險排序:v0 怕模型亂承諾,Cursor 怕模型用錯工具,Devin 怕代理悶著頭做事,Claude Code 怕輸出被拿去做攻擊性用途。背後都是少數幾家前沿模型,餵進去的規則不同,長出來的產品行為就完全不同。
清點過程中最出乎意料的結果,是這個倉庫的時間結構。README 上寫的最近更新日期停在 12/07/2026(日、月在前的格式,即 7 月中),而主分支真正的最後一筆 commit 是 2026 年 10 月 12 日,內容是合併外部貢獻者加入的五份代理提示詞。README 落後於實際提交,這已經說明它不是一面即時鏡子。
更關鍵的是各產品快照的日期。Cursor 資料夾裡並存五個代理提示詞版本:v1.0、v1.2、2.0,以及檔名直接標日期的 2025-08-07 與 2025-09-03,也就是說,星數最亮眼的 Cursor 部分,最新快照 2.0 版在 2025 年 11 月才進倉,距今約 12 個月;檔名直接標日期的版本則停在 2025 年 8、9 月。Claude Code 2.0 檔內自標 Release Date 是 2025 年 9 月 29 日。相對地,OpenCode 系列的代理提示詞標到 2026 年 9 月 11 日。整個倉庫呈現的是各產品不同時間點的切片被刻意保存下來的檔案館,而非各家現行版本的追蹤清單。商用 AI 產品頻繁微調系統提示詞,拿這裡的內容推論任何產品「現在」的行為,都會踩空。
還要分清楚「倉庫活著」與「內容新鮮」是兩回事。這個倉庫自 2025 年 3 月建立以來累積 521 筆提交,2026 年 10 月還在合併外部貢獻,維護本身沒有停;但整體活躍不等於每個資料夾都新,Cursor 與 Claude Code 的快照年齡就是對照。引用前先看檔名或檔內日期,把「這是哪個時點的版本」當成引用格式的一部分,是用這個倉庫的基本素養。
這個快照性質同時解釋了倉庫的另一種用法:版本並存讓提示詞的演進史變得可讀。Cursor 的三個主線版本給出一條完整的膨脹軌跡:v1.0 是 9,023 位元組,v1.2 漲到 32,197 位元組,2.0 再長到 38,844 位元組,不到半年膨脹四倍有餘,多出來的篇幅大半花在工具使用時機與錯誤處理的細則上。這種縱深,單看任何一份現行提示詞都看不到。
把 30 多份提示詞放在一起看,重複出現的模式比任何單一產品的細節更有價值。
負面約束比正面指令多得多,而且更具體。Cursor 全檔 12 處 NEVER,每個工具都有「When NOT to Use」段落,Claude Code 開頭就畫資安紅線。原因可以從代理的失敗模式反推:模型走偏幾乎都發生在邊界情境,正面目標一句話就夠,邊界卻要一條一條釘死,否則同一種失敗會一再重演。
溝通節奏被當成規格寫死。v0 禁止給時間估算,Devin 規定什麼情境才開口,Cursor 規範回覆結構。終端體驗的挫敗感多半來自模型話多、亂開支票或該問不問,把這些寫進系統訊息,等於把使用者體驗的設計前移到提示詞層。
提示詞與工具定義、與模型三者成對出現。工具的參數、使用時機、反例全部寫在系統提示詞內或隨附的 JSON 裡,模型對工具的用法是被教的;同一產品換模型就換一份提示詞,Augment Code、VSCode Agent 與 OpenCode 的資料夾結構都印證這件事。自己在做代理產品的人,至少該檢查自己的設計有沒有這兩塊:每個工具的「何時不要用」,以及每種失敗的「恢復路徑」。
倉庫以 GPL-3.0 授權發布,但這裡有個容易被忽略的結構問題:GPL-3.0 是整理者對自己發布文字的授權,而各廠商提示詞內容的權利屬於原廠,倉庫裡沒有任何一份原廠的授權或認可證明。把提示詞整段搬進自己的商業產品,先不談技術上能不能用,授權上就說不過去;就算只轉發這些檔案,GPL-3.0 的同一授權與原始碼提供義務也會跟著文字走。當參考讀、當模式庫抄設計,與把文字直接嵌入產品,是兩件法律處境完全不同的事。
維護者的動機也該看清楚。README 開頭就在推銷維護者自己的資安服務 ZeroLeaks,旁邊列著 BTC、LTC、ETH 三個捐款地址,Discord 社群名叫 LeaksLab。這個倉庫既是策展,也是個人流量的引流入口。內容的工程價值不因此打折,但評估「為什麼這些提示詞會出現在這裡」時,把這層商業動機看進去,判斷會更準。
還有兩條使用界線。星數、fork 數與 commit 統計都是 2026 年 11 月 20 日的單日實查數字,會隨時間變動。我清點與抽查了倉庫的結構、日期與具體檔案內容,但沒有逐一驗證全部 122 個檔案的擷取真實性;引用任何一段內容前,回到 GitHub 上的原始檔案看一眼,永遠是必要動作。
正在設計代理工具呼叫、錯誤恢復或輸出格式的開發者,這個倉庫值得放進書籤。用法是把它當 pattern library:挑兩個與自己產品最接近的工具分類細讀,重點看它們怎麼寫「禁止事項」與「錯誤處理」,把這兩段的設計手法抽走改寫成自己的版本;要再往上換目標、換工具、換驗收,可以對照 Anthropic 工程主管的提示詞升級法。什麼才算用對了很具體:改完之後,你的代理在找不到檔案、工具呼叫失敗、使用者中途插入訊息這些邊界情境的行為,會變得可以預期。
想整份複製貼上換皮上市的人,這裡沒有捷徑。提示詞大量綁定各廠私有工具名稱與後端邏輯,模型拿到不存在的工具定義,要嘛呼叫失敗、要嘛長出幻覺呼叫,授權結構也不允許。若你需要的是各家現行版本,官方開源的 Codex CLI 與 Gemini CLI 的提示詞就寫在開源程式碼裡,不必依賴快照;TechMoon 先前拆過的 Opus 5.5 影片提示詞庫與 Mastra 代理框架,則分別展示了提示詞整理與工具定義的另一種正規做法。
一個人的策展能累積出壓過官方 CLI 的能見度,靠的是把「看不見的設計層」變成公開可讀。讀的時候記住它是檔案館、授權只保護整理者,這個 14 萬星庫就是目前最便宜的一本商業 AI 產品設計教材。