TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

Socure 於 2026 年 10 月 27 日發布 Agent Intelligence,將 AI 代理身分驗證拆成偵測、信任評分與授權者憑證三層:偵測已隨 Digital Intelligence 正式提供,TrustScore 開放 beta,憑證計畫 2027 年第一季推出;99.99% 辨識率屬受控環境測試成績。
用 AI 摘要這篇文章:
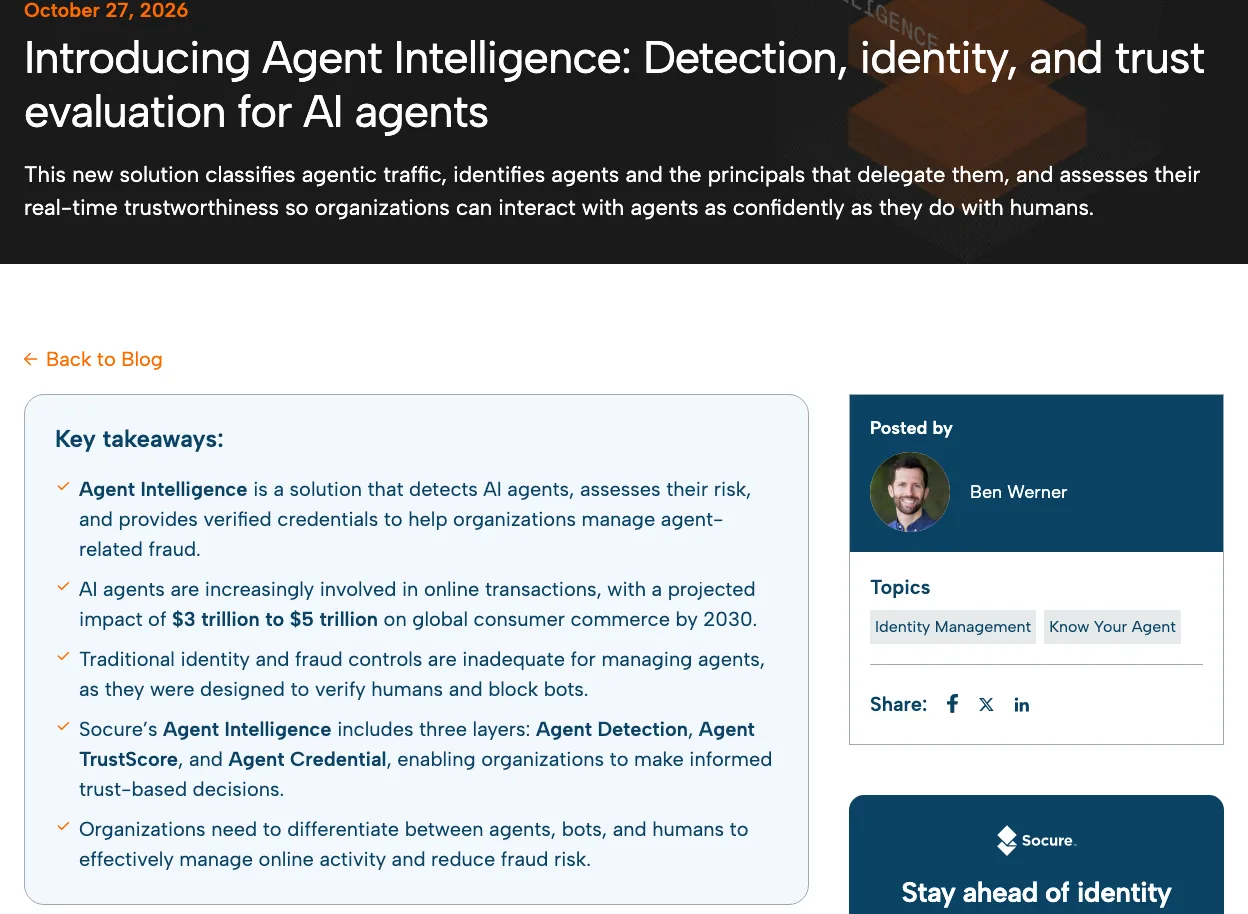
美國身分驗證公司 Socure 在 2026 年 10 月 27 日發布 Agent Intelligence,把「面對 AI 代理流量」這件事拆成三層產品:偵測代理的 Agent Detection、評估可信程度的 Agent TrustScore,以及把代理連回授權者的 Agent Credential。整包公告最值得注意的訊息藏在時程裡:三層能力只有一層今天真的可用。偵測已隨既有的 Digital Intelligence 產品正式提供,信任評分還在 beta 階段,憑證要等到 2027 年第一季。
這則公告的讀者很明確:會收到代理流量的網站與服務,例如電商、金融、交易平台。如果你的煩惱是「想讓自己的 AI 代理到處自動購物」,這裡現在還沒有你要的通行證;Socure 這次先交付的,是站在接收端這一側的辨識與驗證能力。反過來說,把公告讀成「三層全部上線」也不對,三個元件的成熟度差距很大。
時間軸可以直接對著官方文件核:新聞稿落款 10 月 27 日(美國內華達州),官方部落格在台北時間 10 月 27 日下午 2 點左右上線,官方 X 帳號的介紹貼文則出現在台北時間 10 月 28 日凌晨。
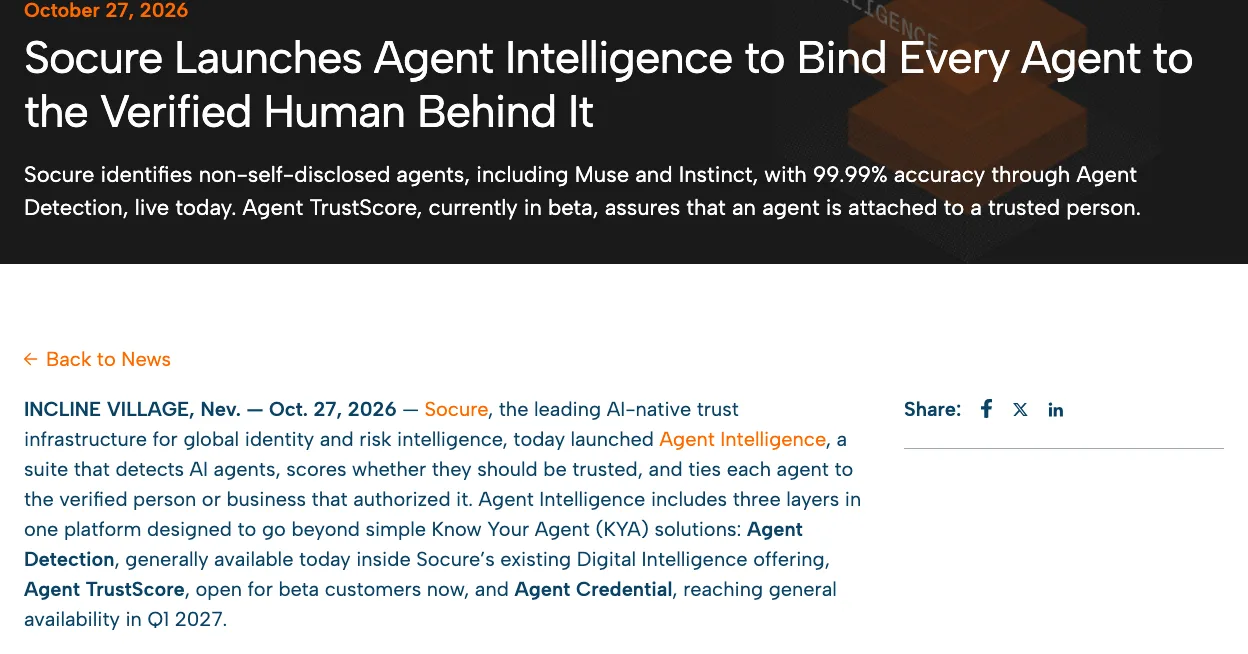
代理把「動手的人」和「承擔後果的人」拆開了。顧客請代理去比價、下單、改資料,網站看到的操作來自代理,出事時負責的卻是背後的人。這正是既有身分驗證體系沒有處理過的形態:文件驗證、生物辨識、裝置指紋,全都是為了確認「眼前這個人就是你」;機器人防護則是另一個極端,把非人類流量一律當威脅。代理卡在中間,兩邊的規則都用不上。
市場背景的數字也值得放在這個脈絡裡讀。Socure 在公告中引述 Cloudflare 的網路統計,指出過去一年代理的每日請求量成長超過 1,700%;新聞稿並寫到 2026 年 9 月非人類流量首度超過網路流量的一半。需求端也有數字:引述的 Accenture 調查顯示 85% 消費者願意與代理合作、74% 願意把具體任務交給代理執行,美國運通的商家調查則有 62% 預期代理在一年內對生意有中等以上影響。另外引述麥肯錫的估計,2030 年代理可能經手 3 兆到 5 兆美元的全球消費商務。這些都是公告對外部研究的引述,還沒有第三方驗證,但方向一致:代理流量會繼續長,而且長得很快。
Socure 執行長 Johnny Ayers 的說法把兩難講得相當直白:「全部封鎖,你就擋掉下一個客戶;全部放進來,你就把鑰匙交給詐騙者、而且幾乎毫無管控。」他接著說,出路在於講清楚三件事:這是不是代理、是哪個代理、代理另一端是哪個人。
這也是「認識你的代理」(Know Your Agent,KYA)這個新市場的由來。Socure 在新聞稿中批評現有 KYA 廠商能力零碎,有人只做流量分類,有人只做身分或憑證,並宣稱自己是市場上唯一把偵測、評分、憑證放進同一張身分圖譜的廠商。這句「唯一」是廠商的行銷定位,採購時當參考即可,真正該看的是下面三層各自交付了什麼。
順帶交代出題的人是誰。Socure 是做身分驗證與詐欺防制起家的公司,官方資料寫客戶超過 6,000 家、遍布 190 多個國家,包含美國前五大銀行與多家大型科技與交易所。這個背景解釋了它切入代理身分的姿勢:不從零蓋一套代理識別系統,而是把代理接上既有的人類身分圖譜,讓「代理背後是誰」沿用已經運轉多年的驗證基礎設施來回答。
把官方說明翻成讀者的語言,三層剛好對應三個接續的問題。
| 層次 | 回答的問題 | 公告時的狀態 | 現階段的讀法 |
|---|---|---|---|
| Agent Detection | 這段流量由人、機器人或代理操作?認得出是哪個代理嗎? | 已隨 Digital Intelligence 正式提供,既有客戶可立即開啟 | 三層中唯一今天就能用的 |
| Agent TrustScore | 這個代理做這個動作,此刻可信嗎? | beta 客戶階段 | 需洽詢參與條件,時程與規格可能調整 |
| Agent Credential | 代理代表哪個已驗證的人或企業? | 計畫 2027 年第一季推出 | 還不存在,先當路線圖追蹤 |
三層分階段推出的設計本身就說明了這個市場的現況:看清代理是已經商品化的能力,判斷信任與攜帶身分的憑證還在兌現的路上。
Agent Detection 值得先看它的輸出設計。它把流量分為代理、機器人、人類三類,涵蓋網頁、行動與 API 流量,而且不要求代理自己申報身分。每次判定回傳的是信心分數加上原因碼,並非「是或不是」的二選一,官方給的理由很實際:同一個工作階段的控制權會在人與代理之間交接。顧客先登入、交給代理搜尋、最後自己回來結帳,這種流程裡單一標籤根本不夠用。判定之外還會回傳代理類型(例如消費型代理)、代理營運者,以及跨工作階段持續可辨認的識別碼。
載具也值得知道。Detection 不是獨立新品,它掛在 Socure 既有的 Digital Intelligence 產品上跑,同一套裝置訊號(地理位置、網路環境、使用者行為)照舊被動收集,代理判定與這些訊號一起餵進身分與詐欺模型。對已經在用這條產品線的客戶來說,這是同一個儀表板裡多出來的新讀數,不必另外接一套系統。
官方同時公布了 99.99% 的辨識率,這個數字必須連著它的測試條件一起讀:成績來自受控的實驗室環境,測的是 Muse、Instinct 這類具名消費代理,依據約 700 項行為變數。換句話說,它證明的是「認得出這幾個已知代理」,不是「任何網站任何流量都能抓到九成九」。官方文件並沒有提供誤判率,也就是正常人被當成代理、或新代理被漏掉的比例,這對要導入的網站其實是更關鍵的數字,只能靠之後的實際流量報告補上。
Muse 是先前已在美國開通的消費型代理(TechMoon 介紹過它替使用者結帳的角色),Instinct 同樣是官方點名的具名代理。對網站來說,偵測層的立即價值,是能第一次量出自己的代理流量規模與組成,有了這個基準,後面的信任判斷才有東西可以對照。
偵測回答了「誰在動手」,TrustScore 接著回答「這個動作此刻能不能信」。它針對每個敏感動作(例如付款、變更帳號資料)分開評分,分數由三類資料組成:身分(這是哪個代理、背後是誰)、授權(它被允許做這件事嗎)、風險(背後的人與營運者的歷史紀錄,包括重送或冒用的跡象)。三類分開回傳,網站自己決定哪個面向權重高,再自訂「允許、加強驗證、阻擋」的門檻。
為什麼授權和風險要分開看,官方部落格給了一個坦白的答案:就算代理真的被授權,它仍可能出錯,途徑包括權限範圍慢慢漂移、提示注入,或模型幻覺;反過來,詐欺代理也可能騎在合法帳號或有效權杖上行動。這也是既有 API 金鑰與 OAuth 權杖填不上的洞:它們證明「有存取權」,不證明「這個代理是誰、誰派它來、它能做哪些事」。
這個設計有一個容易被忽略的細節:TrustScore 不挑憑證來源。官方明說它會評估任何發行者發出的憑證,也會處理完全沒有憑證的代理,理由是一個只認自家憑證的分數對接收方沒有用。對採購者來說,這代表不必等整個生態系都用 Socure 的憑證才有意義。
「允許、加強驗證、阻擋」這組三段抉擇,和各平台正在處理的治理題是同一個形狀:GitHub 的輔助權限回答「代理的操作什麼時候自動通過、什麼時候該停下來問人」,Salesforce 的 Agent Fabric 評估則在定義代理行為什麼時候該被自動攔下。Socure 針對的是交易場景,判斷對象從程式碼與工作流換成身分與風險。
Agent Credential 是三層裡企圖最大、也最需要時間兌現的部分。它的形態是 W3C 可驗證憑證(Verifiable Credential),由代理的營運者透過 SocurePass 發行,把代理綁到 Socure 身分圖譜裡已驗證的人或企業。概念上接近訪客識別證:上面載明簽發者、代表誰、被授予哪些權限,任何入口的警衛都能自己查驗,不需要打電話回簽發公司,也就是說驗證端不必呼叫 Socure。
發行前 Socure 會先驗證代理背後的人或企業、建立三方關係、記錄授予的權限,再把代理註冊進身分圖譜。憑證格式支援加密鏈結與持有證明:委派鏈上每張憑證由前一張的持有者簽署,可以一路追回起點。實際場景長這樣:顧客把採買交給代理,代理再把比價工作外包給另一個代理,網站收到的請求就帶著兩層交辦關係,簽章鏈讓接收方看得出「誰交給誰、每一環被授予了什麼」。代理也被要求以一次性挑戰的簽章證明自己確實持有憑證,降低憑證被竊取或重送的風險,遭洩漏時營運者可以即時撤銷。對營運者的賣點是省整合:一張憑證通行,省掉替每個合作商家各建一套串接的功夫。
不過這一切都建立在 2027 年第一季的時間表上。在那之前,網站面對的仍是「多數代理無法被驗證」的現況,憑證生態也還沒有主導格式,這是公告自己承認的結構問題。Socure 背後的籌碼是那張身分圖譜:官方公布的數字是超過 30 億個已驗證身分、超過 25,000 個風險訊號、每年承載超過 110 億次身分決策,客戶超過 6,000 家。圖譜規模是宣稱,能不能把代理真正變成圖譜上的節點,要等產品落地才知道。
既有 Digital Intelligence 客戶是最明確的受益者:官方寫明這些客戶可以立即開啟 Agent Detection,先用它量測自己的代理流量組成。還不是客戶的網站,能做的是向 Socure 洽詢 TrustScore 的 beta 參與條件,或把 Credential 放進 2027 年的追蹤清單。至於想讓自家代理更順利通行的營運者,同樣要等憑證層上路。
如果之後真的進到試用 TrustScore,官方的設計留了一個明確的接點:三軸分開回傳,網站要自己決定身分、授權、風險各佔多少權重,再對應到允許、加強驗證或阻擋。比較穩的順序是從後果輕的動作開始試(瀏覽、查詢類),觀察分數與既有流程的落差,再逐步放進付款、變更資料這類高風險環節。三軸分開的好處在這裡顯現:同一個「不通過」,原因可能是沒有授權證據,也可能是身分訊號異常,處理方式完全不同,總分式的設計反而會把這兩種情況壓成同一個數字。
還沒有答案的事,公告裡也誠實列得出來:沒有定價、沒有台灣或亞太的導入條件、beta 的參與資格細節未揭露、憑證與其他 KYA 廠商方案的互通性也還看不到。回查時點有兩個:beta 期間看 TrustScore 的實際輸出長什麼樣,2027 年第一季前後看憑證是否準時上路。
對多數網站來說,這則公告的當下價值停留在「先看見」,還談不上「馬上導入」。先量出自己有多少代理流量、代理在哪些流程出現,這件事不需要等 2027;等看得見了,再決定要把驗證強度加在哪裡。三層時程的差距,就是這個市場此刻的誠實快照:辨識代理已經是商品,信任與憑證仍在路上。