TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

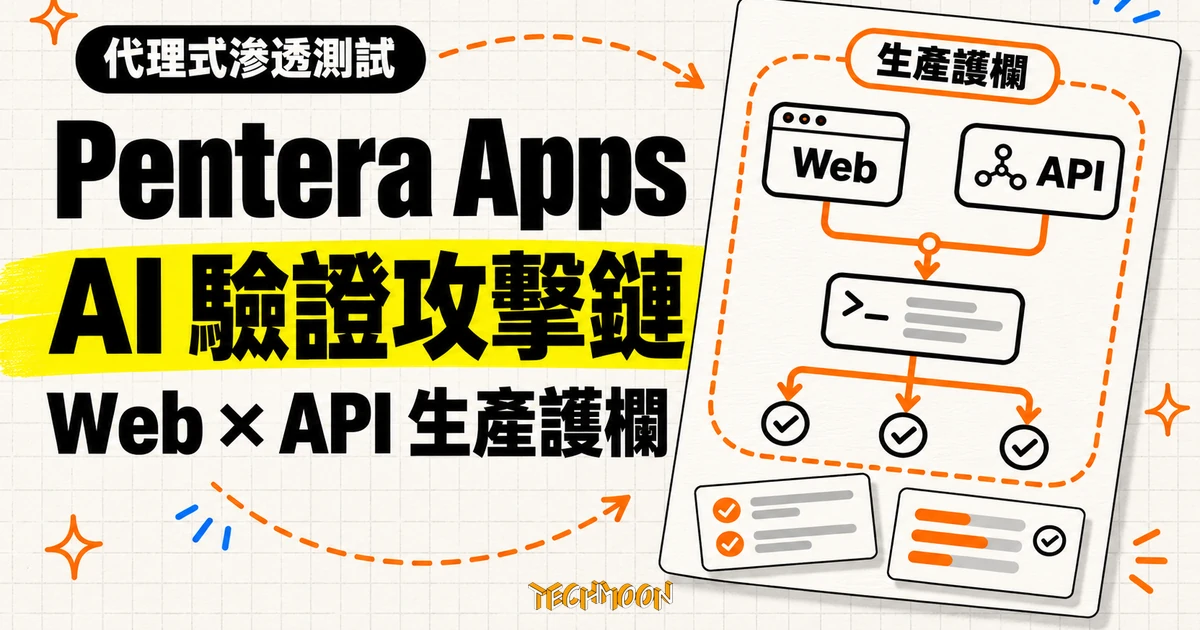
資安廠商 Pentera 於 2026 年 11 月 18 日宣布新產品線 Pentera Apps 進入早期開放(Early Availability):AI 代理對 Web 應用程式與 REST、GraphQL、WebSocket API 進行滲透測試,在 Validation Grid 生產護欄內把多個弱點串成帳號接管等攻擊鏈,再由 Pentera Resolve 重跑攻擊路徑確認修復,已有超過 60 家企業客戶完成 beta 測試。
用 AI 摘要這篇文章:
2026 年 11 月 18 日,主打曝險驗證(Exposure Validation)的資安廠商 Pentera 在波士頓官宣新產品線 Pentera Apps 進入早期開放(Early Availability),把代理式 AI 滲透測試正式投向 Web 應用程式與 API 這塊過去多半依賴人工顧問與傳統掃描器分頭處理的戰場。官方同時揭露,這條產品線在正式宣布前已經有超過 60 家客戶完成 beta 測試。
官方新聞稿給它的定位很直白:讓 AppSec 團隊對「活著的」應用程式按需發動測試,找出商業邏輯缺陷,拿到「攻擊者實際能利用什麼」的證據,並且快速修復。首席產品長 Aviv Cohen 的說法是:過去沒有人能在機器規模與攻擊者等級的創意下挑戰應用程式、在生產環境證明什麼可被利用,並一路把修復帶到複驗完成,而 Pentera Apps 做到了。
這句話裡真正值得拆開看的是後半段。找漏洞從來都是資安市場最擁擭的賽道,稀缺的是把「找到」變成「證明可利用」、再把「修好了」變成「攻擊路徑確實關閉」的那段完整迴圈。Pentera Apps 這次發布的實質,正是把滲透測試的三個半場(推理找鏈、實證可利用、修復後複驗)收進同一個有生產護欄的框架裡,而它也是 Pentera 今年從對話介面、攻擊代理一路走到獨立產品線的最新落點。
把時間軸拉開,這次發布並非憑空冒出。2026 年 3 月 19 日,Pentera 發表平台大版本 Pentera 8,主打用自然語言控制 AI 驅動的攻擊測試,並推出引導式介面 Pentera Peer,讓滲透測試從線性流程變成可以邊看邊下指令的對話體驗。當時 AI 的角色還是「聽懂人話、幫人操作」。
到了 7 月 29 日,官方宣布AI 原生的 Web 應用測試以 beta 形式上線給獲選客戶,AI 代理開始自己偵察、自己立足、自己推理應用邏輯並挑下一個動作,像真實對手一樣在應用與基礎設施、雲端、身分系統之間延續攻擊路徑。執行長 Amitai Ratzon 當時的引句把路線講得很清楚:前一年 AI 進入 Web 測試,是讓載荷更聰明、攻擊更有脈絡;現在加上 AI 原生攻擊代理,是讓同一個平台同時測基礎設施與應用程式。同一份新聞稿也載明,當時的目標是 2026 年第四季全面上市(GA),並預告在 Black Hat USA 2026 現場攤位實機演示。
11 月 18 日的 Pentera Apps,則是把這條能力升格成獨立產品線。在 Pentera 現行的產品家族裡,Pentera Core 負責內部網路、Pentera Surface 負責外部網路、Pentera Cloud 負責雲端身分與混合環境,Pentera Apps 補上 Web 應用程式這一塊,Pentera Resolve 則在末端承接修復編排。官方新聞稿因此宣稱,加上 Web 應用滲透測試後,Pentera 成為唯一涵蓋全部攻擊面的曝險驗證平台。這是廠商自己的定位語,讀者可以對照下方的市場段落自行判斷成色。
代理式滲透測試與傳統 DAST 掃描器的分界,官方產品頁有一句話值得原樣理解:掃描器標記發現,Pentera 證明什麼可被利用。這句話背後是兩種完全不同的工作方式。掃描器比對簽章,看到輸入框就丟一組固定的探測字串,輸出幾百條「疑似」,再讓人類花幾天過濾;代理式引擎被官方形容為「自主的倫理 AI 駭客」,面對陌生應用時先建立行為地圖,摸清每個頁面、每組 API 與登入後的狀態轉換,再依目標的即時回應動態調整載荷,把多個單看不起眼的弱點串成完整的攻擊鏈。
支撐這套推理的是名為 Validation Grid 的專有結構。官方把它拆成情報層與執行框架(execution harness)兩半:情報層持有資產樣貌、已驗證的發現、威脅行為者的手法與跨技術堆疊的訊號,客戶還能把自己過往的滲透測試報告與環境文件餵進去;執行框架則依這些脈絡,把生產環境安全的 AI 代理導向最可利用、商業風險最高的攻擊路徑。換句話說,情報層吃的跨堆疊訊號,讓同一平台上的其他測試結果有機會成為 Web 層推理的輸入,這也是官方把 Apps 包裝成平台家族成員而非單機工具的用意。
覆蓋範圍上,官方產品頁與solution 頁列出的邊界相當具體:測試從一組 URL 起跑,不需要原始碼;登入憑證與文件可以加深涵蓋;能測 SSO、MFA、OAuth 背後的認證流程;發現層涵蓋單頁應用路由、隱藏參數與未列入文件的 REST、GraphQL、WebSocket 端點。攻擊面的弱點類型也逐一列名:授權弱點、流程濫用、失效的存取控制、IDOR、BOLA、跨租戶存取、越權操作與權限提升。OWASP Top 10 在官方 FAQ 的說法裡是起點而非上限。產出的證據也不是一份警告清單:每個發現附帶可利用證明、請求與回應內容、可重播的腳本,連「哪些被排除」都一併留下紀錄。功能清單同時列有內嵌、可隨事件觸發的測試模式,用意是讓測試貼近部署節奏,而不是等季度末排程。
| 評估面向 | 傳統 DAST 掃描器 | 人工滲透測試 | Pentera Apps 代理式測試 |
|---|---|---|---|
| 測試邏輯 | 依簽章與腳本清單標記疑似弱點 | 依顧問經驗探索與推理 | AI 代理推理工作流並動態調整載荷 |
| 商業邏輯與存取控制 | 幾乎不涵蓋 | 擅長,但受限於專案工時 | 官方列為核心覆蓋範圍 |
| 攻擊鏈實證 | 回報單點警報 | 可以組合多個弱點 | 串聯弱點並附可重播證據 |
| 執行頻率 | 可高頻,誤報需人工過濾 | 點狀專案,多為年度 | 官方定位為按需、常態執行 |
| 生產環境 | 大量請求可能影響系統 | 由顧問手動控制範圍 | 在 Validation Grid 護欄內執行 |
要留意的是,官方 FAQ 自己把界線畫得很保守:Pentera Apps 不取代 SAST、DAST 或漏洞掃描器,也不取代人工滲透測試、PTaaS 與 bug bounty。它補的位置是「把疑似變成實證」的那一段,這與 GitHub 和 Microsoft 最近試行的 MDASH 查核流程其實是同一個方向:AI 產出的安全發現越來越多,真正的瓶頸移向了查核與驗證,小到安裝 AI 技能前讀懂安全報告,大到滲透結果的複驗,能自己核對的證據永遠比宣稱值可靠。
讓 AI 代理在正式環境發動攻擊,最讓資安主管睡不著的問題只有一個:會不會把線上系統打壞。官方對此的回應是雙保險。上游是 Validation Grid 的護欄設計,代理的每個行動都在客戶定義的目標、存取範圍與規則內執行,全程留下審計軌跡;攻擊即使成功,也停在「足以證明漏洞存在」的邊界,不對真實客戶資料與服務可用性造成破壞。
下游是 Pentera Resolve 的複驗迴圈。這個被官方稱為修復營運(RemOps)編排的模組,把所有攻擊面來的發現匯進同一個中樞,依組織自訂的 SLA 派給對的團隊,修復完成後直接針對原攻擊路徑重跑一次,確認破口確實關閉。對開發團隊來說,這一步的意義在於修補驗證不再需要整套重掃,可重播的攻擊腳本也讓「當初怎麼打進來」有跡可查,縮短來回溝通的輪次;對資安團隊來說,報告可以對應 PCI DSS、DORA、SOC 2、ISO 27001、HIPAA 與 NIS2 等規範產出,把點狀的年度報告換成持續存在的合規證據。
官方新聞稿裡最扎實的一段,是 beta 客戶實際驗出的三個樣本發現:電子商務網站在不付款的情況下完成結帳;透過失效的存取控制加上 MFA 繞過接管其他使用者的帳號;以及從一支未認證的 API 用 SQL 注入抽出客戶資料。這三個案例恰好對應它宣稱的三種能力。免付款結帳是典型的商業邏輯缺陷,沒有特徵碼可掃,掃描器看不見,攻擊者卻能用最少的技術能力把商品帶走;存取控制失效加 MFA 繞過,考的是代理能不能跨 Web 介面與 API 把兩個弱點串起來,完成一筆有實際衝擊的帳號接管;未認證 API 的 SQL 注入則點出最容易漏掉的破口往往不在前台頁面,而在未被完整盤點的端點上。
產品頁同時掛出行銷數字,宣稱可減少 60% 的第三方滲透測試成本,理由是用自主測試取代外包的點狀檢測。這是廠商自述的量測結果,沒有附上計算基礎,採購評估時適合當參考線而非承諾值;同理,「超過 60 家客戶」是官方公布的 beta 規模,客戶名單與產業分布並未揭露。
代理式滲透測試這條賽道現在有多擁擭?顧問公司 Wavestone 今年 9 月 14 日在 RiskInsight 部落格發布了一份涵蓋 69 個代理式 AI 滲透測試方案的 landscape 評比,目的是幫紅隊、職業滲透測試者與安全稽核者判斷該用哪些工具,原文提供法文與英文版本。Pentera 官方部落格在 10 月轉述了結論:69 個方案裡,只有 13% 展現出 Wavestone 認定的紅隊特徵,也就是在有真實控制權、隱匿性與適應性的前提下找出一條通往攻陷的路徑;Pentera 被列進紅隊類的最有潛力名單,另在基礎設施網路類被列為值得關注的方案。攻防兩側的代理化其實正在同時發生:模型廠也開始對自家的 AI 代理做紅隊測試,OpenAI 的斷網代理實驗就驗證了隔離環境裡的代理仍能靠 CPU 快取互傳訊息。
這個數字放在 Pentera Apps 的發布脈絡裡,比任何功能清單都更能說明它的差異化策略。當多數代理式工具還停在「自動化發現」時,Pentera 押的是把推理、實證與複驗綁在同一平台上,用迴圈而非清單長度競爭。市場對這家公司的既有評價可以當參照:Pentera 官方部落格引述,客戶在 Gartner Peer Insights 給出 4.8 分的整體評分(滿分 5 分,截至 2026 年 6 月),94% 表示會推薦,並獲選 2026 年對抗式曝險驗證類別的 Customers’ Choice。反過來說,Wavestone 這份評比由 Pentera 官方部落格轉述,屬於對自家有利的引用,較真的讀者可以回 RiskInsight 原文核對。
採購角度有三個未知值得先記下來。GA 時程排在觀察清單最前面:7 月的新聞稿明載目標是 2026 年第四季全面上市,11 月 18 日的官宣與產品頁卻都沒有再出現任何 GA 日期,僅以早期開放稱之;第三方媒體 Unite.AI 在同日報導稱時程已展延到 2027 年第一季,但這個說法在 Pentera 官方頁面上找不到對應文字,而且該文作者欄標註為 AI 生成的研究代理,只能視為未經官方證實的時程。
定價與取得方式是另一個未知:官方頁面未列公開價格,早期開放的受理途徑是產品頁的登記與專家對談,屬於典型的企業級銷售流程,中小團隊在拿到報價前很難做成本試算。成效數字的空白同樣明顯:誤報率、檢出率、在真實環境的複雜應用上需要多少輪互動才能完成一條攻擊鏈,這些營運端的關鍵指標官方都沒有公布,60% 成本下降也沒有計算基礎可查,三個 beta 樣本發現雖然具體,畢竟仍是官方挑選後公開的案例。
如果你正在評估這類工具,現在能做的判斷有三件:先盤點自己對外暴露的 API 與核心商業流程,因為代理式測試的價值集中在商業邏輯與存取控制,清單不清就無從對焦;把 GA 時程與定價列入觀察清單,等官方正式公告再排採購;在拿到自己的試測結果前,對行銷頁上的任何百分比保持距離。官方願意把三個 beta 樣本發現寫進新聞稿,方向是對的,畢竟這個市場最不缺的就是形容詞,最缺的是可重播的證據。Pentera 是否如願補上「證明可利用」這一哩路,明年第一季的 GA 公告與首批公開客戶案例會是更硬的檢驗點,值得屆時回頭核對。