TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

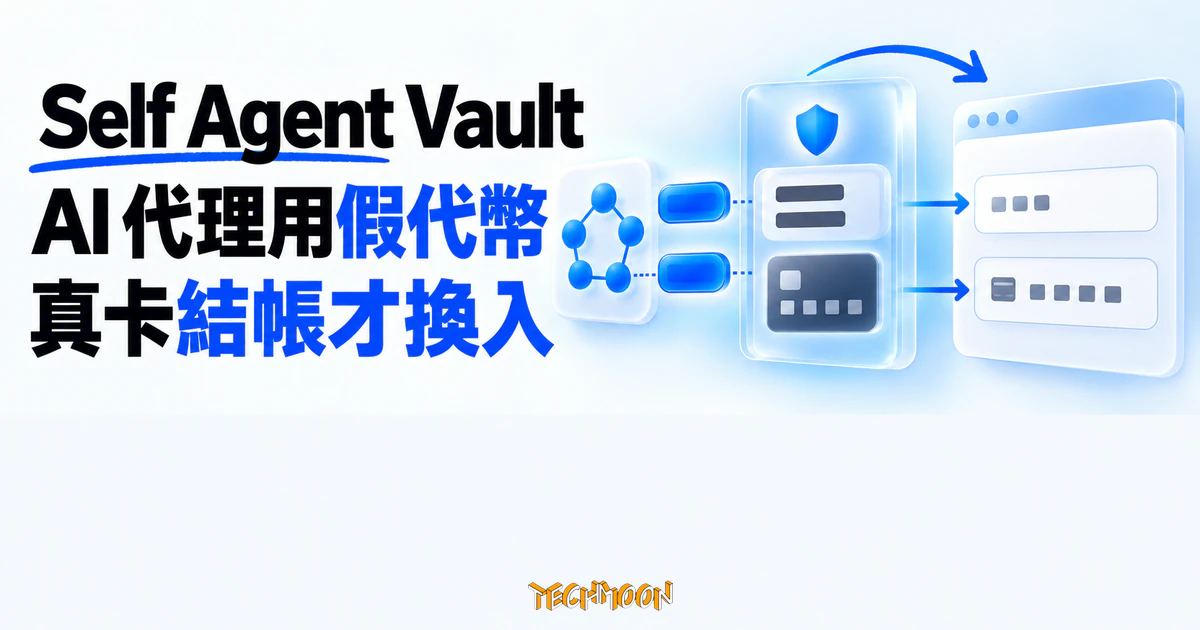
Self 於 10 月 15 日推出 Agent Vault,讓 AI 代理在表單填入無價值的假代幣,真實卡號與密碼由服務端在提交瞬間換入,模型全程看不到。支出上限、商家封鎖與人工確認依方案分層,行銷頁的 TEE 隔離說法與安全文件也有明確落差。
用 AI 摘要這篇文章:
Self 在 10 月 15 日(台北時間 16 日凌晨)推出 Agent Vault,把 AI 代理上網最敏感的兩個動作,登入與刷卡,交給一層獨立的憑證服務處理。AI 代理在表單上填的是一串本身沒有價值的假代幣,真實卡號與密碼由服務端在最後一刻換入,模型全程看不到。這個方向回應的是真實痛點:把密碼直接貼進對話框,等於把密碼寫進模型讀得到的內容裡,任何提示注入攻擊或多輪對話外流,最先外流的就是你的帳號。但把官方公告、產品頁與安全文件攤開對照,會看到一件比「模型看不到」更值得注意的事:信任沒有變小,只是整批搬進 Self 的中繼層、後端,以及一家安全文件連名字都不寫的卡片保險庫供應商。行銷頁把這層講成硬體級隔離,安全文件卻明寫日常路徑不是這樣運作。
Agent Vault 給 AI 代理的卡片,長相像 av_card_1_number_u7x2k 這樣的代幣。官方文件對它的描述很直接:這串字在別的地方毫無意義,只在自己的中繼層(proxy)內有效,15 分鐘就失效。代理讀得到的只有卡牌品牌與末四碼,用來判斷該填哪個欄位。
一筆交易走起來是這樣:代理先向後端要代幣目錄,用同一把金鑰開一個中繼工作階段,中繼層為這個工作階段啟動一個獨立瀏覽器。代理在中繼瀏覽器裡逛商家網站、把商品放進購物車,填身分或地址欄位時送出的是代幣,中繼層在打字的瞬間換成真實值。輪到卡號欄位時,後端先檢查這把金鑰的授權範圍、商家規則、消費限額與人工確認門檻,通過後先記錄這筆交易,中繼層才向卡片保險庫(vault)取號,在記憶體裡把卡號打進商家頁面,不在任何地方落地。整條路上,卡號只存在三個地方:保險庫以靜態加密存放,中繼層記憶體與商家頁面則是官方文件明言唯二出現明文的位置。後端自己拿不到卡號,AI 代理更拿不到。
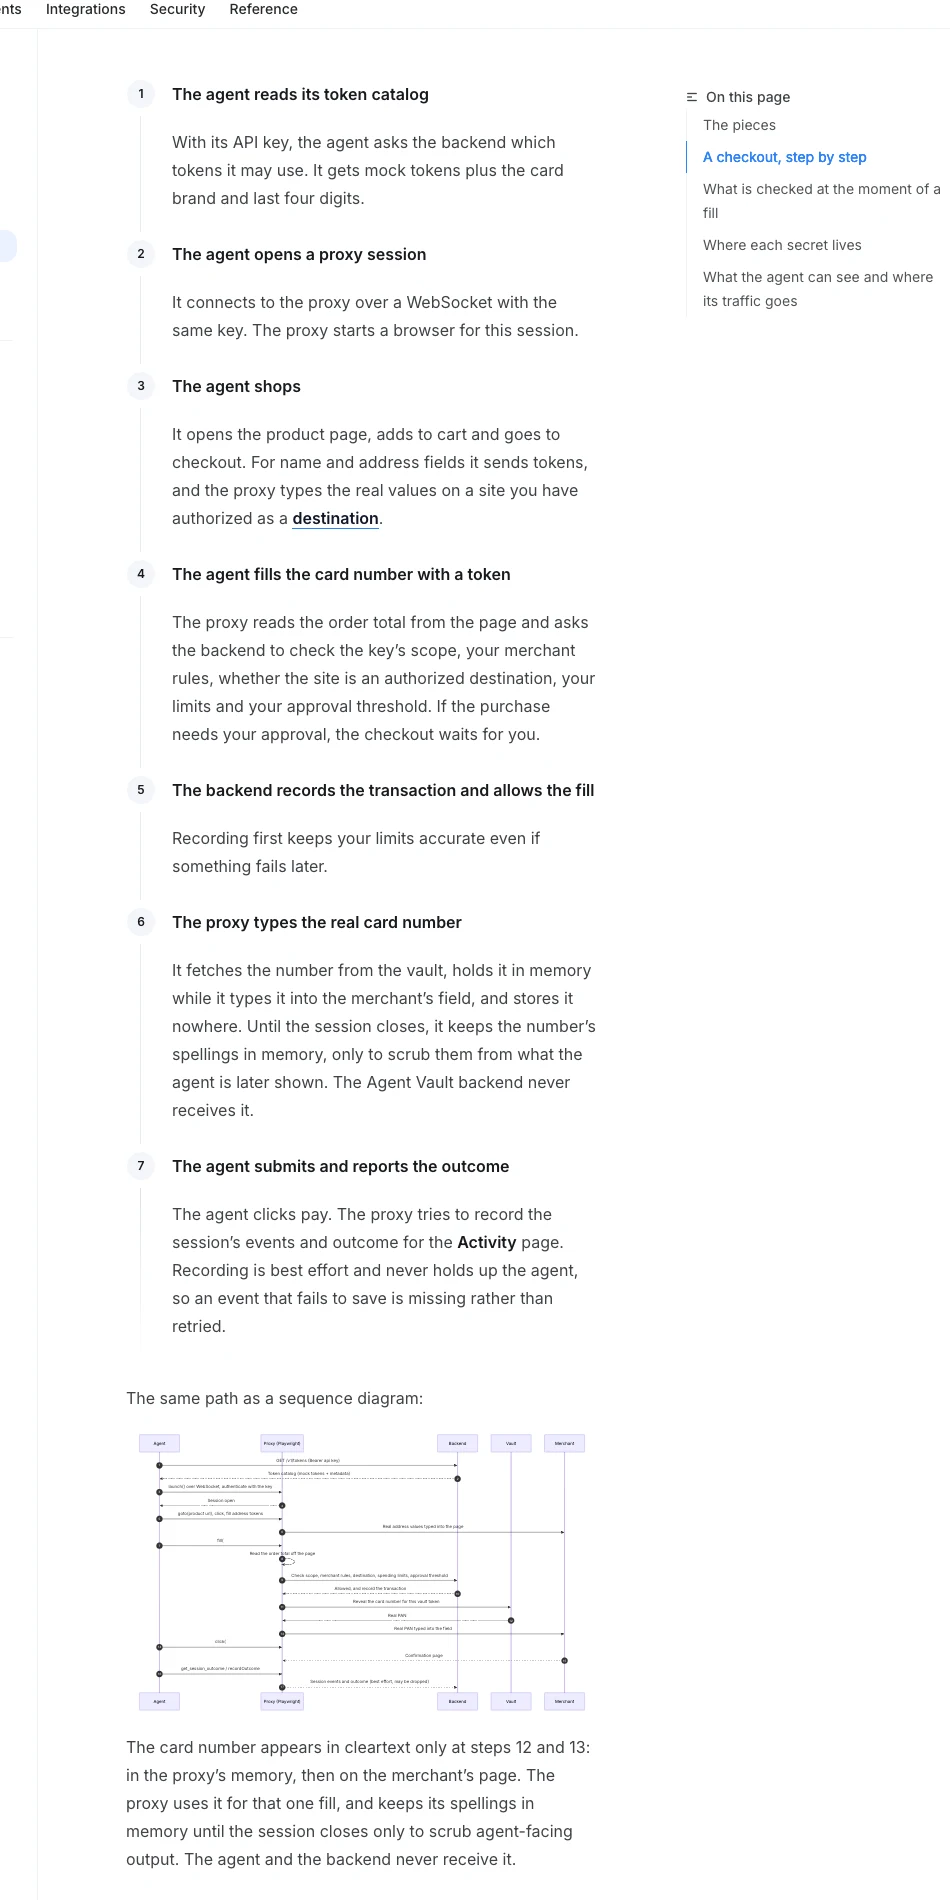
順序上有個細節值得注意:交易是先記錄、後揭示。官方文件自己說明,這代表揭示之後如果流程出錯,帳上可能留下一筆已記錄、實際卻沒扣款的支出。這是設計取捨,不是缺陷,但對日後對帳的人是必要知識。
登入走同一套邏輯。密碼加密存於後端,提交的瞬間解密換入;一次性驗證碼(TOTP)只派生當前那一組,金鑰秘密不會進到代理手上;若填值的對象不是這組登入原本綁定的網站,系統直接拒絕。工作階段本身也有壽命與隔離:閒置 15 分鐘自動結束,每個工作階段用各自的瀏覽器環境,Cookie 與快取不會跨工作階段共用。工作階段內還有畫面管制:截圖會變黑,頁面快照會被拒絕,避免敏感畫面被代理看回去。
安全文件把話說得很清楚:這套設計的信任邊界,畫在 AI 代理周圍,而且只有代幣會跨越這條線往內送,真實值沒有流向代理的路徑。代理是預設不可信任的一方,跨帳戶盜用代幣會被拒絕,五分鐘內試三次就撤銷金鑰。但同一份文件也寫明,Agent Vault 自己的基礎設施在信任邊界裡面。換句話說,被要求信任的對象從模型換成了服務本身。
實際被信任的元件有三個。中繼層在記憶體裡持有明文卡號,安全碼只活在需要它的那個工作階段,沒有現場輸入就會直接失敗;後端在填值當下解密你的密碼與驗證碼金鑰;卡號存在一家持有 PCI DSS Level 1 服務商認證的保險庫供應商那裡,代幣化在持有者自己的瀏覽器內完成,後端不持卡號也不存安全碼。安全頁不寫這家供應商的名字,產品頁則標了 Basis Theory,兩頁的詳細程度並不一致。文件還承認一個最壞情況:如果你的控制台帳號被攻破,攻擊者等於拿到整個保險箱。
更值得攤開的是行銷與文件的落差。官方公告說,真實卡號只在可信執行環境(TEE,一種硬體隔離、連營運者都看不到內容的執行區)內揭示;產品頁也標榜 attested hardware 與 no operator access。但安全文件寫的是:日常的互動填卡路徑,卡號就是在中繼層內揭示;走到硬體認證的那條路(attested detokenization)只有自行架設的部署能用,而且預設關閉。對正在比較方案的讀者來說,這段落差比任何功能列表都重要:你買到的日常路徑,不是行銷頁描述的那條路徑。
支出限制有四個軸:單筆、單日、單週與滾動 30 天,超過上限自動暫停。可以設定一個金額門檻,超過門檻的結帳先等人確認,CAPTCHA 與 3D 驗證這類關卡也會交回人手上,總金額經確認後才會送出交易。撤銷是即時的,而且文件強調是在保險庫端強制執行,沒有寬限時間。官方頁面以單日 200 美元、單週 1,000 美元這類數字示意限額畫面,實際數值由使用者自訂。
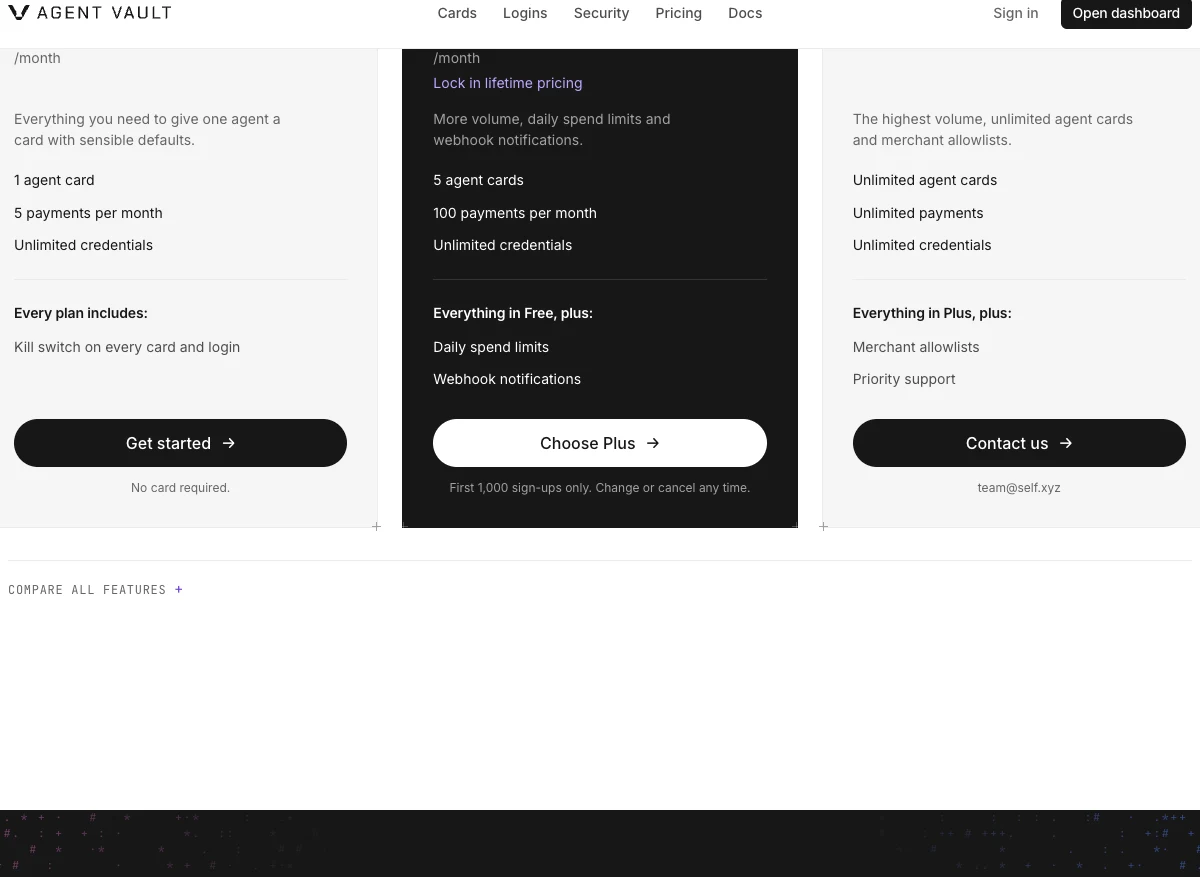
但控制項不是人人等價。把某個網站加入封鎖名單,一般方案都能做;反過來只允許特定商家的白名單,是 Enterprise 方案的功能。更關鍵的一條寫在安全文件裡:一張卡若沒有掛上代理卡設定,就不受任何上限與商家規則約束,唯一擋著它的是方案本身的每月筆數額度;而 Enterprise 與預覽部署連筆數都不限。換句話說,上限防護的前提是你有把設定做完,方案表決定你能設定到什麼程度。
| 方案 | 月費 | 代理卡 | 每月付款 | 商家規則 |
|---|---|---|---|---|
| Free | 0 美元 | 1 張 | 5 筆 | 可封鎖,無白名單 |
| Plus | 19 美元(頁面標示原價 49 美元) | 5 張 | 100 筆 | 可封鎖,無白名單 |
| Enterprise | 洽談 | 不限 | 不限 | 含白名單在內的完整規則 |
免費方案不用填信用卡就能註冊,登入憑證數量三個方案都不限,Plus 另外提供每日限額與事件通知。前 1,000 名註冊可獲得 3 個月 Plus,這類促銷有時限,評估時以官方頁面現價為準。
官方點名的相容代理包括 Muse、OpenClaw、Hermes、Grok Bot、Claude、Codex,產品頁再列入 Antigravity。整合方式照開發者習慣分三路:MCP 伺服器、Playwright SDK,或直接掛代理技能;文件也為 Claude Code 這類命令列代理與 Grok Bot 這種自帶雲端電腦的代理寫了專屬接法。官方給開發者的時間估算是兩分鐘完成代理設定、十五分鐘跑完第一筆結帳,而且不需要複製 API 金鑰,代理用 OAuth 流程綁定帳號。這個名單反映的是代理生態的現實:各家框架都在搶「代替使用者操作瀏覽器」這個位置,模型廠自己也在把代理基礎設施商品化,OpenAI 才剛把同款代理框架以 Agents API 開放代管,治理設計也都落在「誰授權、授到哪裡」這條線上,ChatGPT 的資料代理同樣把連線權交給管理員層級控管。
私有測試期間的商家名單,官方自己標明是使用者回報的成功紀錄:公告列了 Booking.com、Figma、Amtrak、Grammarly 等 15 個網站,產品頁的牆上則有 24 個,兩份名單內容並不相同。測試成功與正式合作是兩件事,任何一種結帳流程改版都可能讓紀錄失效。這個產品不需要商家做任何設定,流量從你的機器出去,商家端看到的是一筆普通的卡片交易,通常也來自你平常的 IP 位址。
賣這個產品的公司是 Self Labs,2024 年與護照驗證計畫 OpenPassport 合作起家,2025 年初兩者合併,核心業務是用零知識證明做隱私保護的身分驗證。團隊列了六位共同創辦人,執行長是 Rene Reinsberg。公司時間軸上的幾個座標:2025 年 2 月 Self 應用與 SDK 上線、7 月 Google 整合公告、11 月完成逾 900 萬美元種子輪、2026 年 4 月收購代理工作流公司 Loam、6 月推出企業方案,服務範圍標示 180 多個國家。此外還有一條加密貨幣支線,包括與 Google Cloud 合作的美元穩定幣主網水龍頭。這些背景對判斷產品有幫助:這個功能長在既有的身分基礎設施上,不是臨時拼湊的新嘗試。
但官方數字自己先打架。公告寫「今日有超過 2,000 萬使用者信任」,公司頁寫的是「1,500 萬以上使用者」。兩個數字都出自官方,量級相近、精確值不同,先照實並列。同一條時間軸上,公開的結帳配方登錄 repo 在今年 7 月 20 日就建立,採 MIT 授權,內容是給瀏覽器代理用的機器可讀結帳步驟,代表這個產品至少從夏季就在動工,10 月的公告只是在收尾。
這個產品最誠實的一頁,是安全文件的已知限制段。稽核紀錄以盡力而為的方式處理,失敗的工作階段事件會被丟棄而不重試,代表事後追查可能有缺口。商家頁面若把值回顯成文字,被入侵的代理可以逐字探測非數字字元(數字探測不了),這是設計上承認的外洩面。人工確認用的連結不需要登入控制台就能操作,官方直接建議把它當密碼保管。頁面分類靠啟發式判斷,可能出錯;商家收到的是真實卡號,下游發生什麼 Agent Vault 管不到。網路層的保證則是:未建立加密連線就拒絕填值,明文只出現在本機迴路。
面對提示注入,這套設計的立場也很務實:官方假設攻擊一定會發生,官方不假裝能防住攻擊本身,設計目標是讓攻擊者偷到的只剩一串廢代幣。它承諾的是限損,這個定位對使用者其實比行銷話術更有參考價值。隔離思路在代理生態裡有另一條平行線:把整個代理關進沙箱執行環境,限制它能碰到的檔案與網路(可參考 OpenSandbox 的 AI Agent 沙箱部署);憑證層與沙箱解決的問題不同,一個管代理能花什麼,一個管代理能碰什麼,兩者可以並用。
產品已上線,三個方案都能註冊,免費方案可以直接試登入與低額付款。已經讓 AI 助理操作瀏覽器的人,是最該評估的一群;如果你的助理只查資料、不登入不購買,多接一層憑證服務沒有明顯好處。台灣使用者要注意官方文件未針對在地付款與法規做任何特別說明,跨國消費的授權規則與爭議處理,目前只能回到各商家自己的條款。
尚未確定的部分:硬體認證路徑何時轉為預設、稽核機制會不會強化、兩頁使用者數字何時收斂、商家與代理清單都還在漂移。這幾項都還會變,回訪官方頁面最準。回到最初的問題:卡號密碼確實移出了模型的視線,這一步是真的;下一步該問的是,你對一家把「被信任」當產品賣的公司,願意交出多少。這個問題不會因為技術文件寫得誠實就自動消失,但至少這家公司把邊界寫得夠清楚,讓你能在知情下回答。