TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

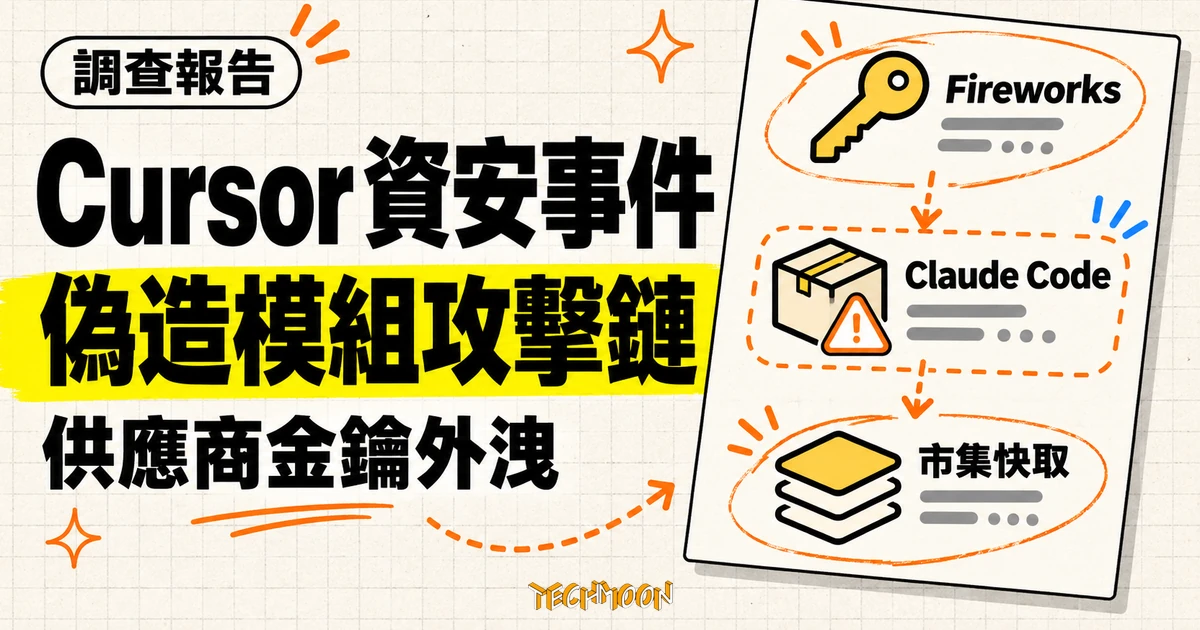
Cursor 於 11 月 13 日公布資安事件調查報告:攻擊者先透過 Fireworks 外洩的金鑰複製代理訓練遙測,再利用竊得的憑證把偽造的 Claude Code 延伸模組送上 Cursor 市集快取,最多 5,000 位用戶可能在 10 月 29 日收到惡意版本,隱私模式資料證實未外洩。
用 AI 摘要這篇文章:
10 月 29 日出現在 Cursor 延伸模組市集的假 Claude Code,11 月 13 日有了完整交代:Cursor 當天發布事件調查報告,把兩週前的事故還原成一條多環節的攻擊鏈。攻擊者先取得 Cursor 發給 AI 基礎設施商 Fireworks 的存取金鑰,從共用儲存桶搬走一批代理工作紀錄,再從少數未遮蔽的紀錄裡竊得憑證,最後把兩個偽造版本推上市集的快取層。惡意版本總共存在約 11 小時,最多 5,000 位用戶可能在這段期間收到;報告同時證實,開啟隱私模式的會話完全不在外洩範圍內。
這份報告值得細讀,因為它把「市集出現惡意延伸模組」還原成一起供應商層級的入侵:入口不在市集、也不在任何延伸模組,而在一段多數人沒想過的資料流向,你的 AI 編碼工具為了訓練模型,把代理工作紀錄放進與供應商共用的儲存空間。看懂這條鏈,才知道現在該檢查什麼、哪些憑證該換,以及隱私模式這條界線實際擋住了什麼。
調查報告把時間軸攤開。攻擊者拿到了 Cursor 發給 Fireworks 的存取金鑰;報告明確寫著,這把金鑰由 Fireworks 端外洩。攻擊者用它複製 Cursor 與 Fireworks 共用的唯讀儲存桶,桶內放的是代理(coding agent)的工作紀錄,多數來自 2025 年、不屬於隱私模式會話,而且是 Cursor 經允許用於模型訓練的資料。換句話說,這批資料本來就會離開你的機器,攻擊者只是攔在了供應商那一段。
外洩的規模,報告給出兩個百分比:少數紀錄裡含有未遮蔽的憑證,不到 0.01% 的客戶有 API 憑證外洩;就整體遙測而言,未開隱私模式的用戶中,不到 0.05% 的用戶有遙測紀錄被複製。攻擊者拿著這些憑證,進一步打進 Cursor 使用的若干 SaaS 服務,接觸到已封存的非正式環境原始碼倉庫(部分含商務聯絡資訊)、有限的客戶支援資料與郵件往來、產品使用統計與聯絡資訊、部分代理對話的摘要,以及用戶寄給支援團隊的少數憑證。
Cursor 的監控系統發現了這批異常存取。報告描述的處置相當激進:停用供應商金鑰、開事故應變流程、輪換憑證,並且暫時關閉了遠超出證據所需的內部與產品服務,這也是那段時間 Cursor 部分功能短暫失常的原因。攻擊者最後一次活動出現在 11 月 1 日,隨即遭到阻擋;報告的正式認定是事件已受控。
兩份官方文件的存在,本身就是這起事件的註腳。10 月 29 日的公告只處理市集端的惡意版本:哪兩個版本號、什麼時間窗、如何檢查清理;至於攻擊者從哪裡來、憑證怎麼到手,當天隻字未提。供應商金鑰、訓練遙測、SaaS 側向移動這整條路徑,要等到兩週後的調查報告才補齊。這種揭露節奏可以理解,第一時間先給可行動的補救指引,根因調查本來就需要時間,但讀者如果只看第一週的新聞,很容易把它誤解成單純的市集把關失誤,而錯過真正的教訓:板機扣在供應商那一端。
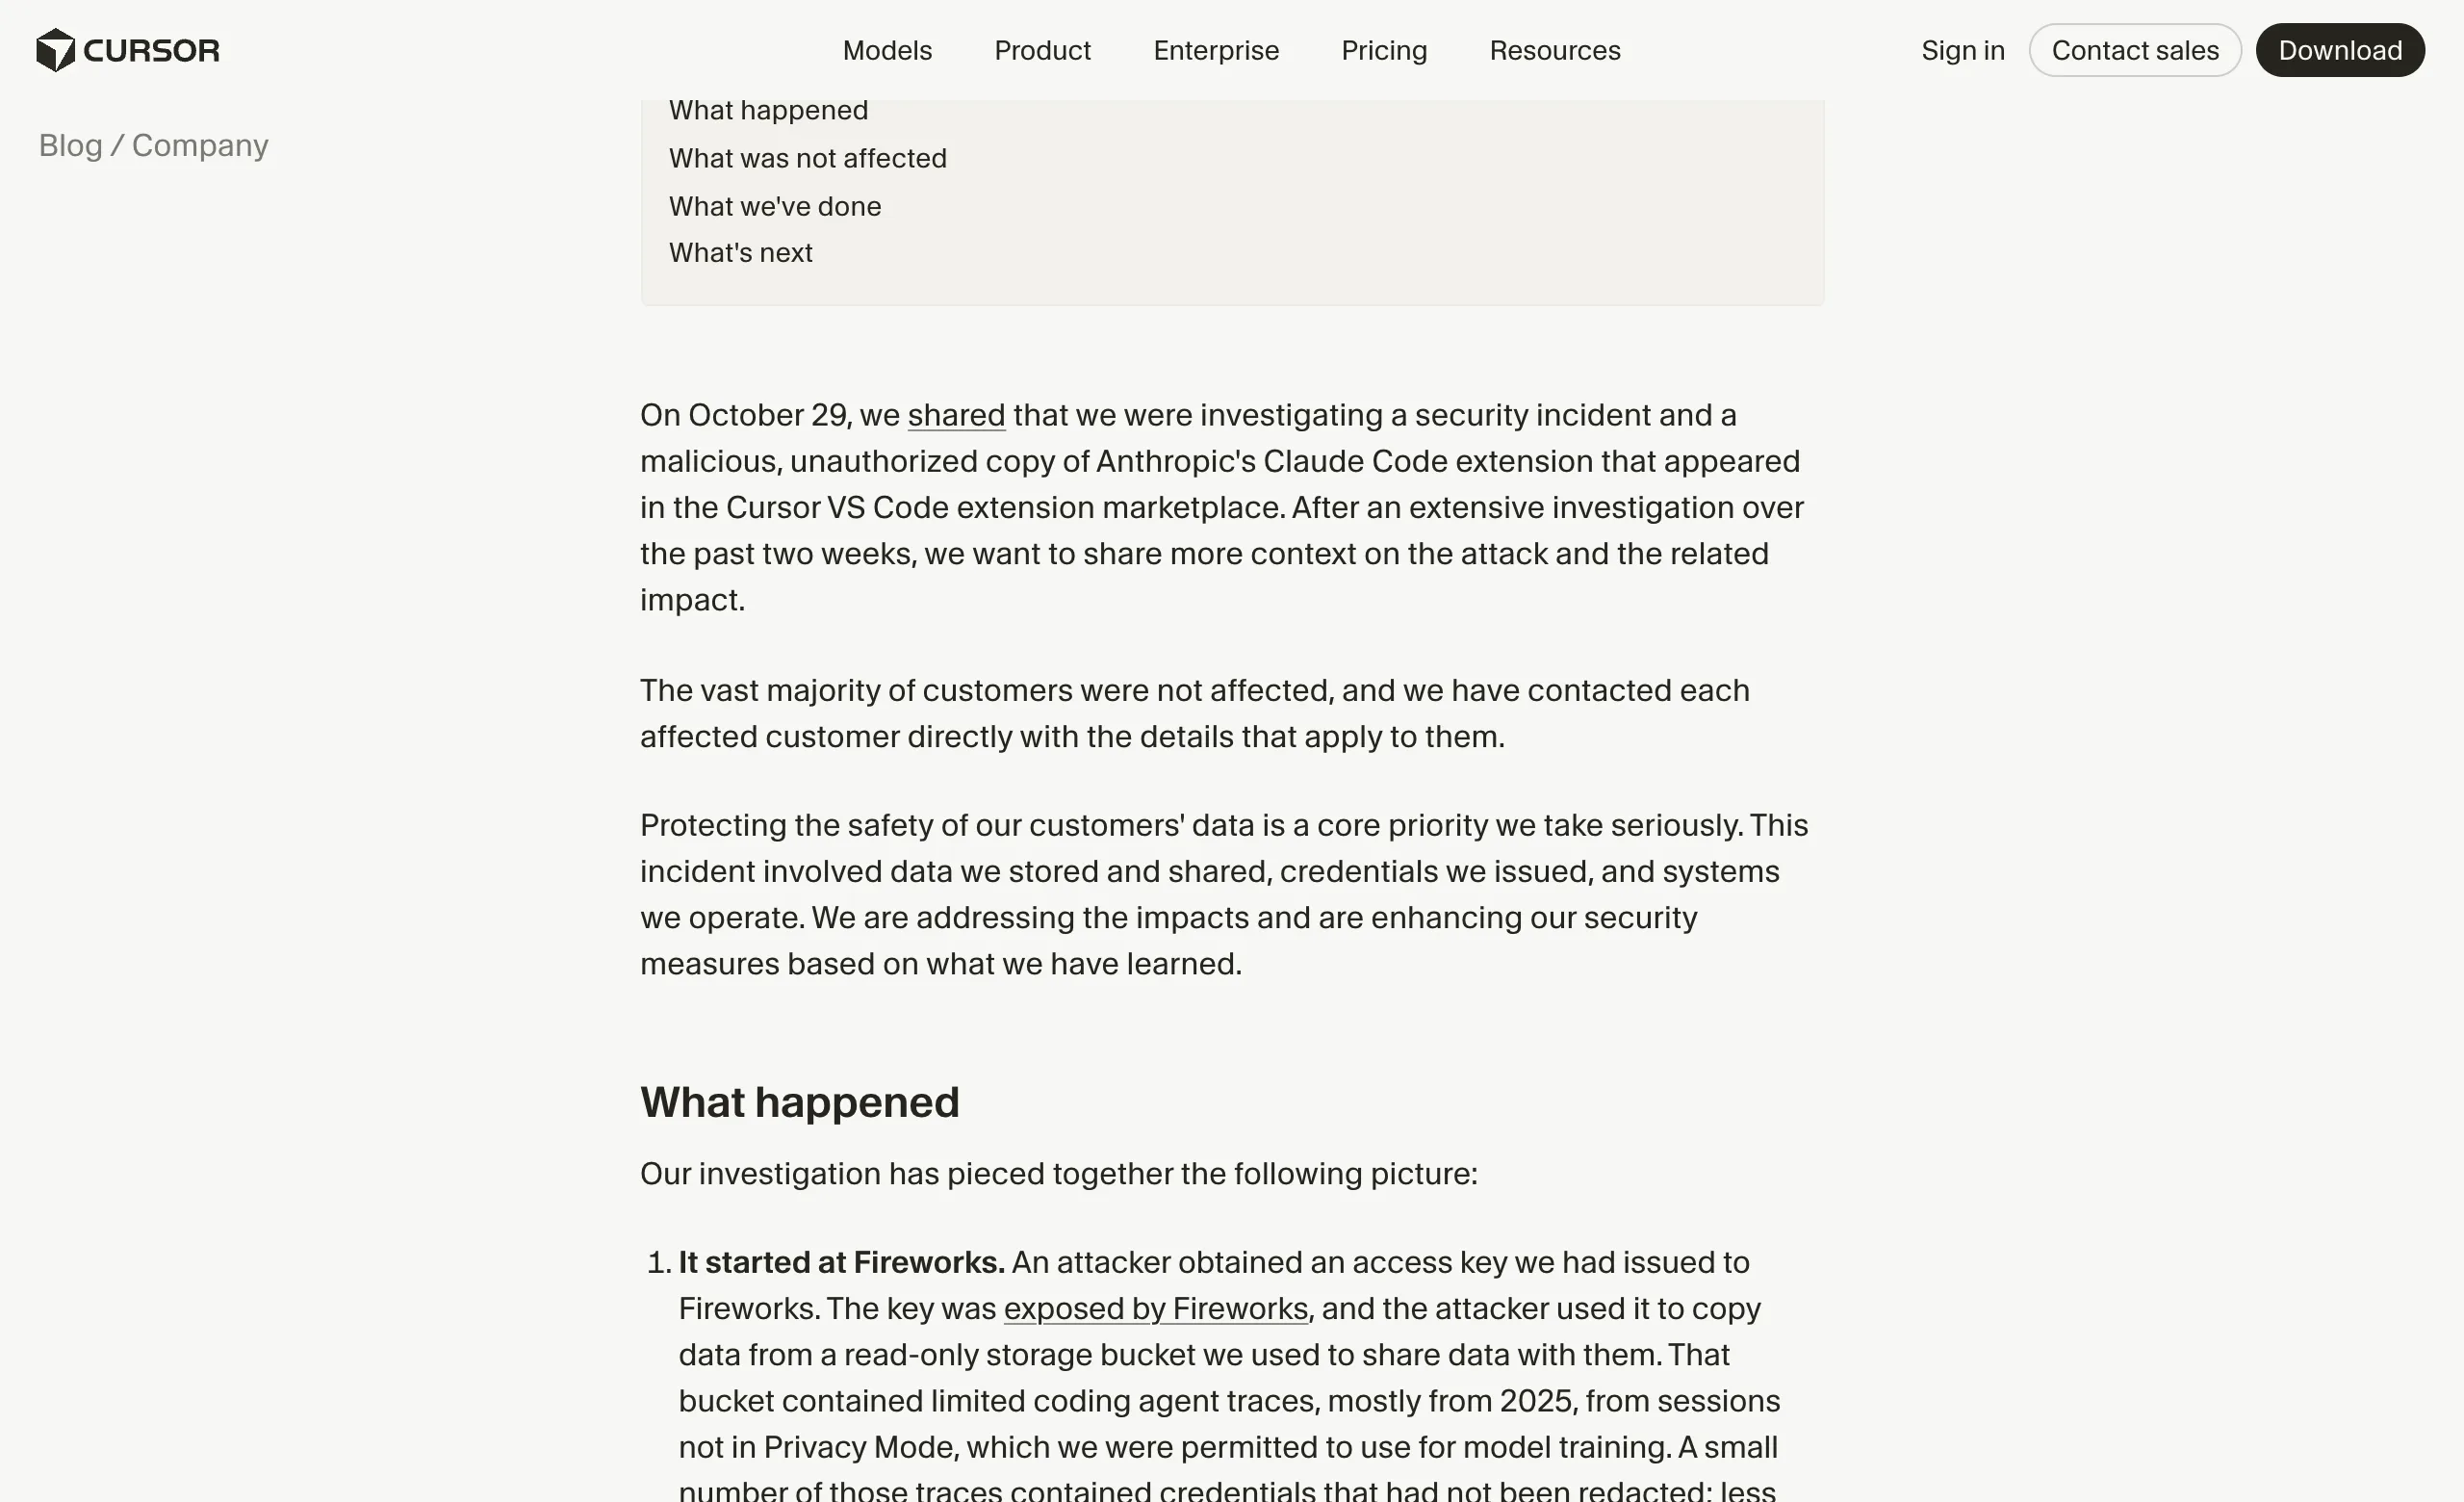
攻擊鏈的終點才是多數人當天看到的新聞。10 月 29 日,攻擊者用竊得的內部憑證,把偽造的 Claude Code 延伸模組放上 Cursor 市集的快取層。這裡有兩個釐清值得記住:Anthropic 從未發布這個版本,它也不是 Anthropic 產品的漏洞;上游市集來源 Open VSX 從頭到尾沒有出現惡意程式,汙染範圍僅止於 Cursor 自家的快取。
惡意版本對象是 Windows 與 macOS 上的 Anthropic.claude-code 2.1.312 與 2.1.313,這兩個版本號記載於 10 月 29 日的安全公告;調查報告則交代了時間窗,從太平洋時間當天凌晨 2:27 到下午 1:35,換算成台北時間約為 10 月 29 日傍晚 5:27 到隔天凌晨 4:35。在這 11 小時內主動請求這兩個特定版本的用戶,最多 5,000 人可能收到惡意檔案。「請求特定快取版本」這個條件值得放大來看:它指向的是在該時間窗內指名下載這兩個版本號的行為,平常使用其他版本、或讓市集自動挑選最新版的安裝路徑,並不落在這個上限的計算範圍內。5,000 因此是相當寬鬆的人數上限,實際接觸到惡意檔案的人數可能明顯更低,Cursor 沒有公布更精確的數字。Cursor 的處置是把惡意版本下架、整座市集暫時關閉,並聯合雲端服務商把攻擊者的伺服器關掉。
安全公告對惡意樣本的行為寫得相當細。安裝後它先蒐集主機與用戶資訊,內容包括主機名、用戶名、作業系統、架構、家目錄路徑、環境變數名稱、工作目錄、設定的 Git 電子郵件與對外 IP,並把這些上傳給攻擊者。要注意它取走的只限環境變數名稱,變數值並未複製。
接著它嘗試三件事:把一把攻擊者控制的 SSH 公鑰加進 authorized_keys、開啟本機 SSH 服務、建立反向 SSH 通道,並用 LaunchAgent(macOS)或排程工作(Windows)做持久化,背景程序每約 60 秒重試一次通道。但公告同時點出兩個緩解事實:開啟 SSH 服務需要管理員權限,而惡意程式碼本身有錯誤,除非 Cursor 以管理員權限啟動,這一步在多數主機上會失敗,攻擊者也就無法經由通道登入。加上攻擊者伺服器已經下線,反向通道與主機資訊上傳實際上已經無效。換句話說,「可能收到惡意版本」與「後門成功建立」之間有相當距離,但公告仍建議收到的人都照步驟清理,因為持久化腳本會在移除延伸模組後繼續運作。
先界定主角。調查報告所說的代理工作紀錄(coding agent traces),指的是代理執行過程留下的歷史紀錄,報告沒有逐項列出每筆紀錄包含哪些欄位,只交代了三個關鍵屬性:多數來自 2025 年、來自未開隱私模式的會話、存放目的是離線分析與模型訓練。這三個屬性已足以解決讀者最關心的問題:什麼樣的使用行為會讓資料進到這個桶子,而答案就是平常關掉隱私模式使用代理。
報告的「未受影響」清單,對正在評估 AI 工具隱私設定的讀者最有價值。開啟隱私模式的會話,提示詞與程式碼都未外洩;未開隱私模式的用戶中,遙測被複製的比例不到 0.05%,而且 Cursor 已逐一通知這些用戶,報告的說法是:沒收到通知,你的資料就不在這批紀錄裡。同樣明確未受影響的還有:現在傳送中的任何資料與流量、正式環境的系統與基礎設施、Cursor 應用程式本身與官方更新(正式碼放在攻擊者未曾觸及的另一套代管系統,發布簽章金鑰未外洩)、市集內其他延伸模組(已全部驗證為正版)、以及用戶的程式碼倉庫。
不過這份清單成立的前提要說清楚:它是 Cursor 自家調查的結論,外部鑑識專家參與其中,但獨立報告尚未公開。兩個百分比要分開讀:0.05% 描述遙測被複製的用戶面積,0.01% 描述客戶 API 憑證外洩的比例,兩者分屬不同計數單位,只能作數量級對照。報告在憑證外洩用的是「客戶」,在遙測外洩用的是「用戶」,前者偏向組織口徑,後者是個人帳號口徑,不能直接相除或互換。對一般用戶的實際結論很簡單:這次事件裡,隱私模式是唯一被官方文件明確證實有效的界線,它直接決定你的會話紀錄會不會進入訓練資料桶。日常處理客戶程式碼或敏感專案的開發者,這個開關值得預設打開;至於其他威脅場景,隱私模式從來就不是萬用保險,別把這次的結論過度延伸。
先劃定範圍:這套檢查只適用於在 10 月 29 日曝露期間,從 Cursor 內建市集安裝或更新到 2.1.312、2.1.313 的 Windows 與 macOS 用戶。經由官方 Open VSX、微軟市集或其他渠道安裝的不在範圍內;平常透過 Claude Code 官方文件裝在終端機的用戶,也與這次市集汙染無關,先前我們在 Claude Code 教學介紹過兩種安裝路徑的差異。
檢查本身只要一行。惡意程式會把攻擊者的公鑰以 svc-telemetry 標籤加進 SSH 授權清單,macOS 用戶在終端機執行 grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted",看到 No key found 就代表這台機器沒有中招;Windows 的 PowerShell 對應指令與官方檢查腳本,都在安全公告內提供。
針對有資安團隊的組織,公告另外建議在端點、網路與延伸模組安裝紀錄裡搜尋完整的入侵指標,並隔離任何出現酬載執行或後門安裝跡象的主機;公告頁面提供現成的檢查腳本,直接取用會比手動核對指標清單省事。
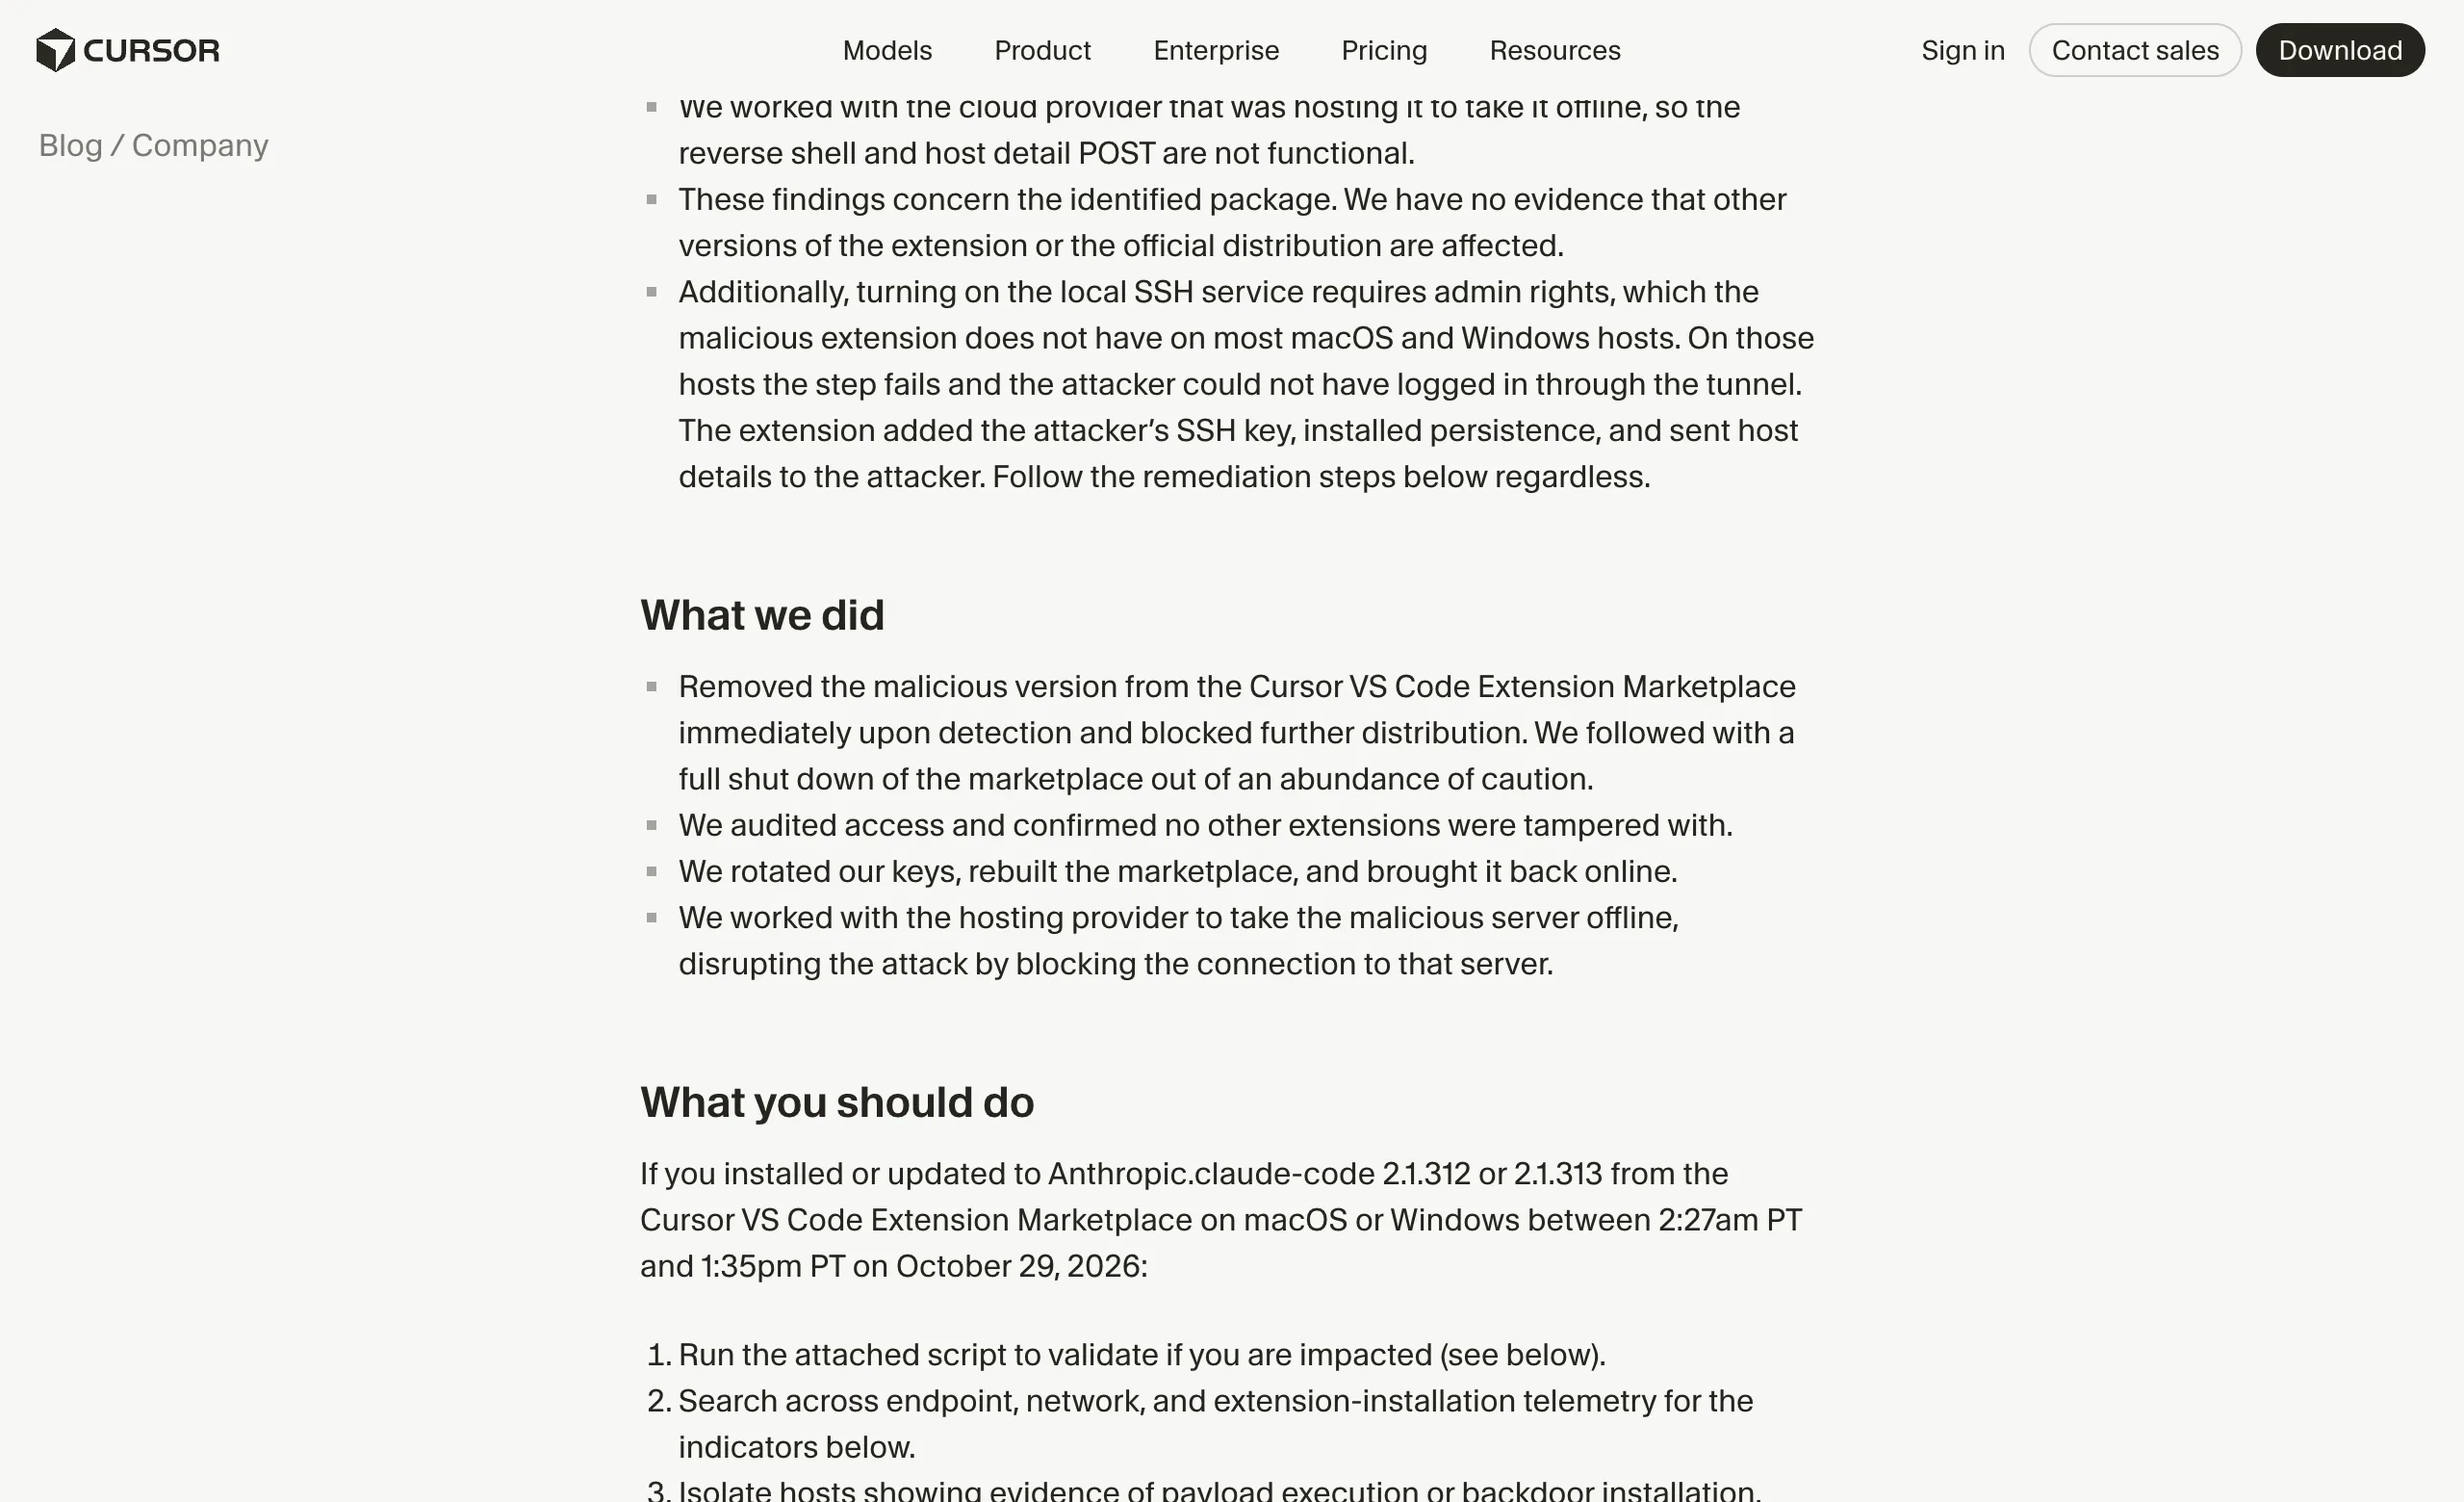
若真的找到金鑰,公告的補救順序是:先移除那把 SSH 金鑰與所有持久化機制(LaunchAgent、排程工作與通道程序),並評估機器是否值得直接重灌;接著從乾淨的機器輪換這台主機能碰到的所有憑證與工作階段,因為環境變數名稱外洩無法排除後門存在期間的進一步存取。至於解除安裝延伸模組,公告特別提醒單靠它並不夠,持久化腳本獨立於延伸模組落地,清理時不能只做這一步。
Cursor 端的善後清單列得完整:所有推論流量已移出 Fireworks,發給它的金鑰停用、資料集存取切斷;找得到的曝露憑證全部輪換,內部系統憑證基於預防性考量也全數換新;市集重建且每個延伸模組都驗證過正版;服務供應商的網路存取加上位置限制;程式碼倉庫加上秘密掃描;整套正式環境重新部署,並請外部鑑識團隊參與調查。值得並列的背景是,Cursor 在 8 月 13 日才宣布取得 AIUC-1 代理安全認證,這次事件說明認證涵蓋的產品面,與供應商金鑰這類營運面的風險是兩回事。
對採購與資安主管來說,這份報告真正該留下的管理啟示,或許是「你的代理遙測在誰手上」這道題。這次攻擊鏈每一環都踩在既有授權關係上:金鑰是 Cursor 發的、儲存桶是共用用途、憑證是合法簽發的,單看任何一環都像正常營運。評估任何 AI 工具時,把「訓練資料流向哪些供應商、憑證生命週期誰在管」列進供應商稽核清單,比事後追蹤市集版本號更接近這次事故的根因。
未知的部分同樣要誠實列出。實際執行到惡意程式的人數沒有公布,5,000 是可能收到的人數上限;攻擊者身分與動機,報告未交代;截至發稿,Fireworks 沒有對金鑰外洩發布任何公開說明,Anthropic 也未見第一手來源的聲明,Cursor 報告中「非 Anthropic 產品漏洞」的說法目前只有單方說法。調查報告結尾承諾有重要變化會更新內容,後續值得追蹤的三件事:Fireworks 是否說明、獨立鑑識結論是否公開、以及市集快取層是否補上簽章驗證機制。快取層的完整性驗證是後續最值得盯的技術點。這次惡意版本能混進市集,靠的是攻擊者取得了快取層的寫入權限,如果市集對快取內容強制做簽章或雜湊校驗,偽造版本在上線那一刻就會現形;調查報告沒有明說這類機制是否已上線,只交代市集已重建並逐一驗證,這一點留給未來的更新說明。
打算長期把編碼代理接進工作流的團隊,可以參考我們先前對 Cursor 雲端代理與代理操作電腦驗收的分析,把供應鏈假設一併納入評估。