TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

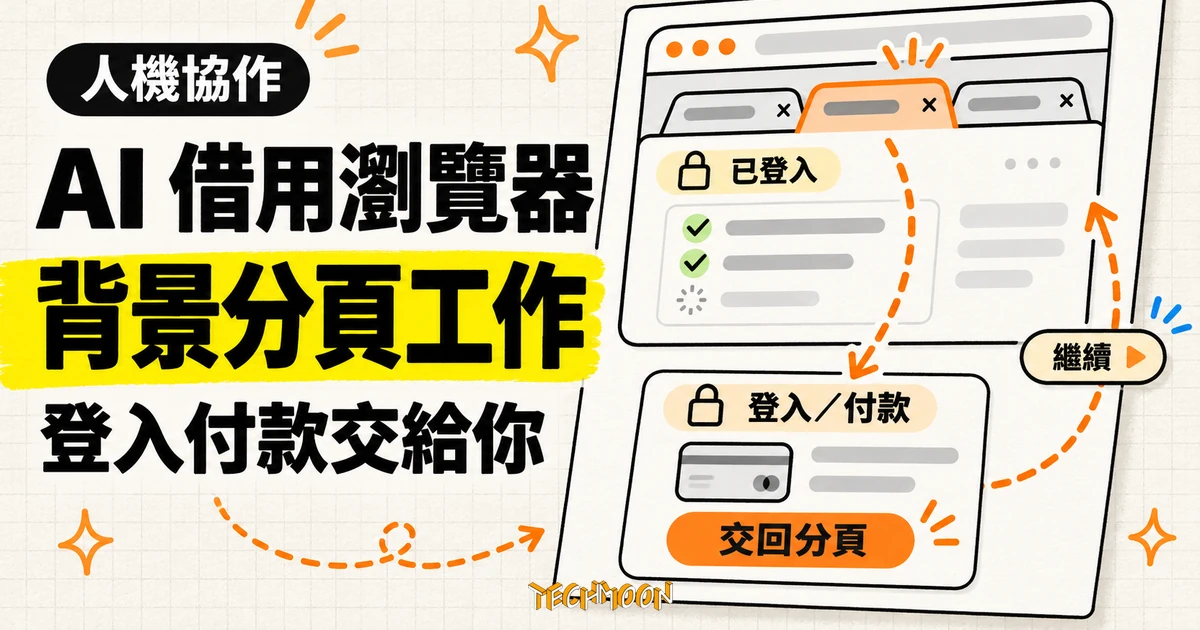
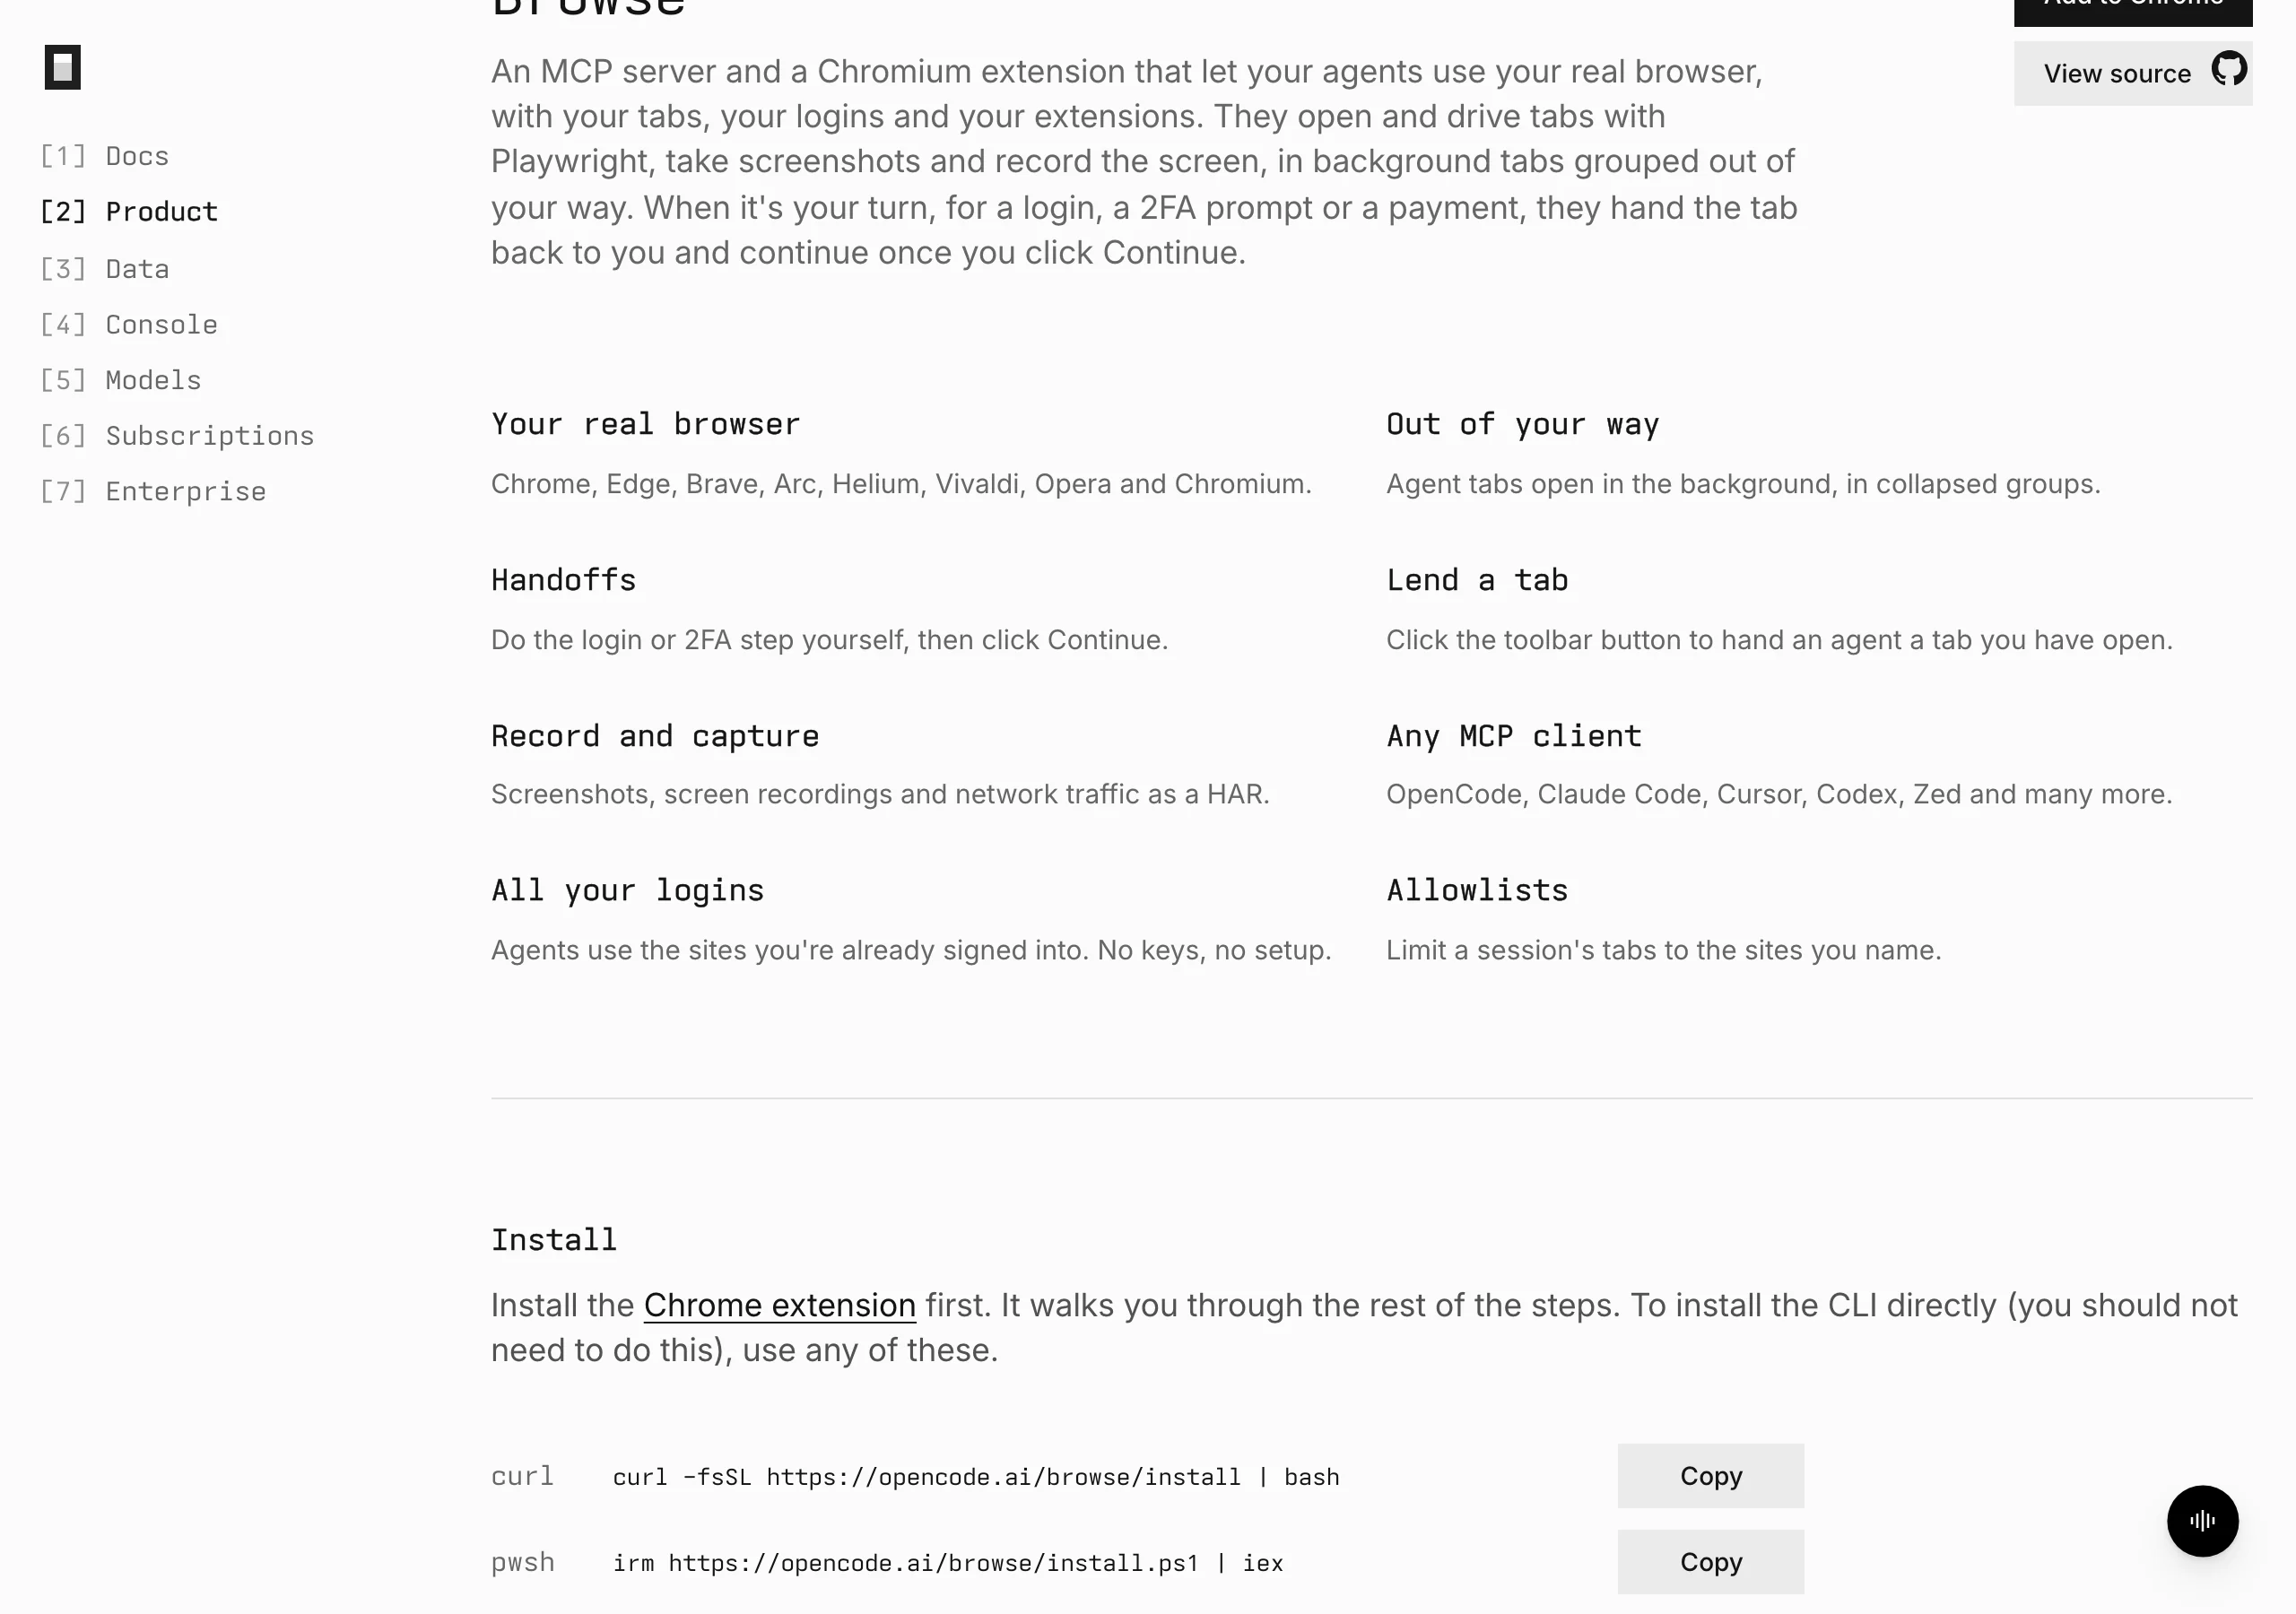
Anomaly 在 11 月 7 日推出 OpenCode Browse,讓編碼代理透過 MCP 伺服器與 Chromium 擴充功能直接使用你已登入的日常瀏覽器:代理在背景折疊群組的分頁工作,遇到登入、雙重驗證或付款就把分頁交回,由真人點擊繼續。網站允許清單限制導航範圍,官方文件同時寫明子資源不攔、execute 不是安全邊界等限制,版本仍在 0.0.x 階段。
用 AI 摘要這篇文章:
要讓寫程式的 AI 代理去查一個需要登入的網站,過去常見的做法是替它另開一個乾淨的瀏覽器設定檔,再把登入狀態想辦法搬進去:Cookie 匯出、帳號密碼寫進環境變數,或者人守在旁邊手動登一次。工具一換、專案一換,整套流程再來一遍。OpenCode 的開發公司 Anomaly 在 2026 年 11 月 7 日把這件事倒過來做:官方 X 公告宣布推出 Browse,貼文寫得直白,「它讓你的代理控制你真正在用的瀏覽器,連同你的分頁、登入與擴充功能」(公告原文,引句為中譯)。公告時間是台北時間 7 日上午 10:35,同日稍早的 npm 穩定版 0.0.13 已經先上架。
Browse 由一個 MCP 伺服器和一個 Chromium 擴充功能組成,以 MIT 授權開源。改變的是前提:過去的選擇,要嘛給代理一個空白設定檔再幫它登入,要嘛換成 BrowserOS 這類把 AI 做進瀏覽器的整套替換;Browse 直接把你已經登入、裝好擴充功能的日常瀏覽器變成代理的操作範圍,代理在背景分頁做事,遇到登入、雙重驗證或付款就把分頁交回給你,你點下「繼續」它才接手。整套設計的重心也從自動化能力,移到三條邊界上:人什麼時候接手、代理能去哪些網站、官方文件裡自己寫明的哪些事防不住。
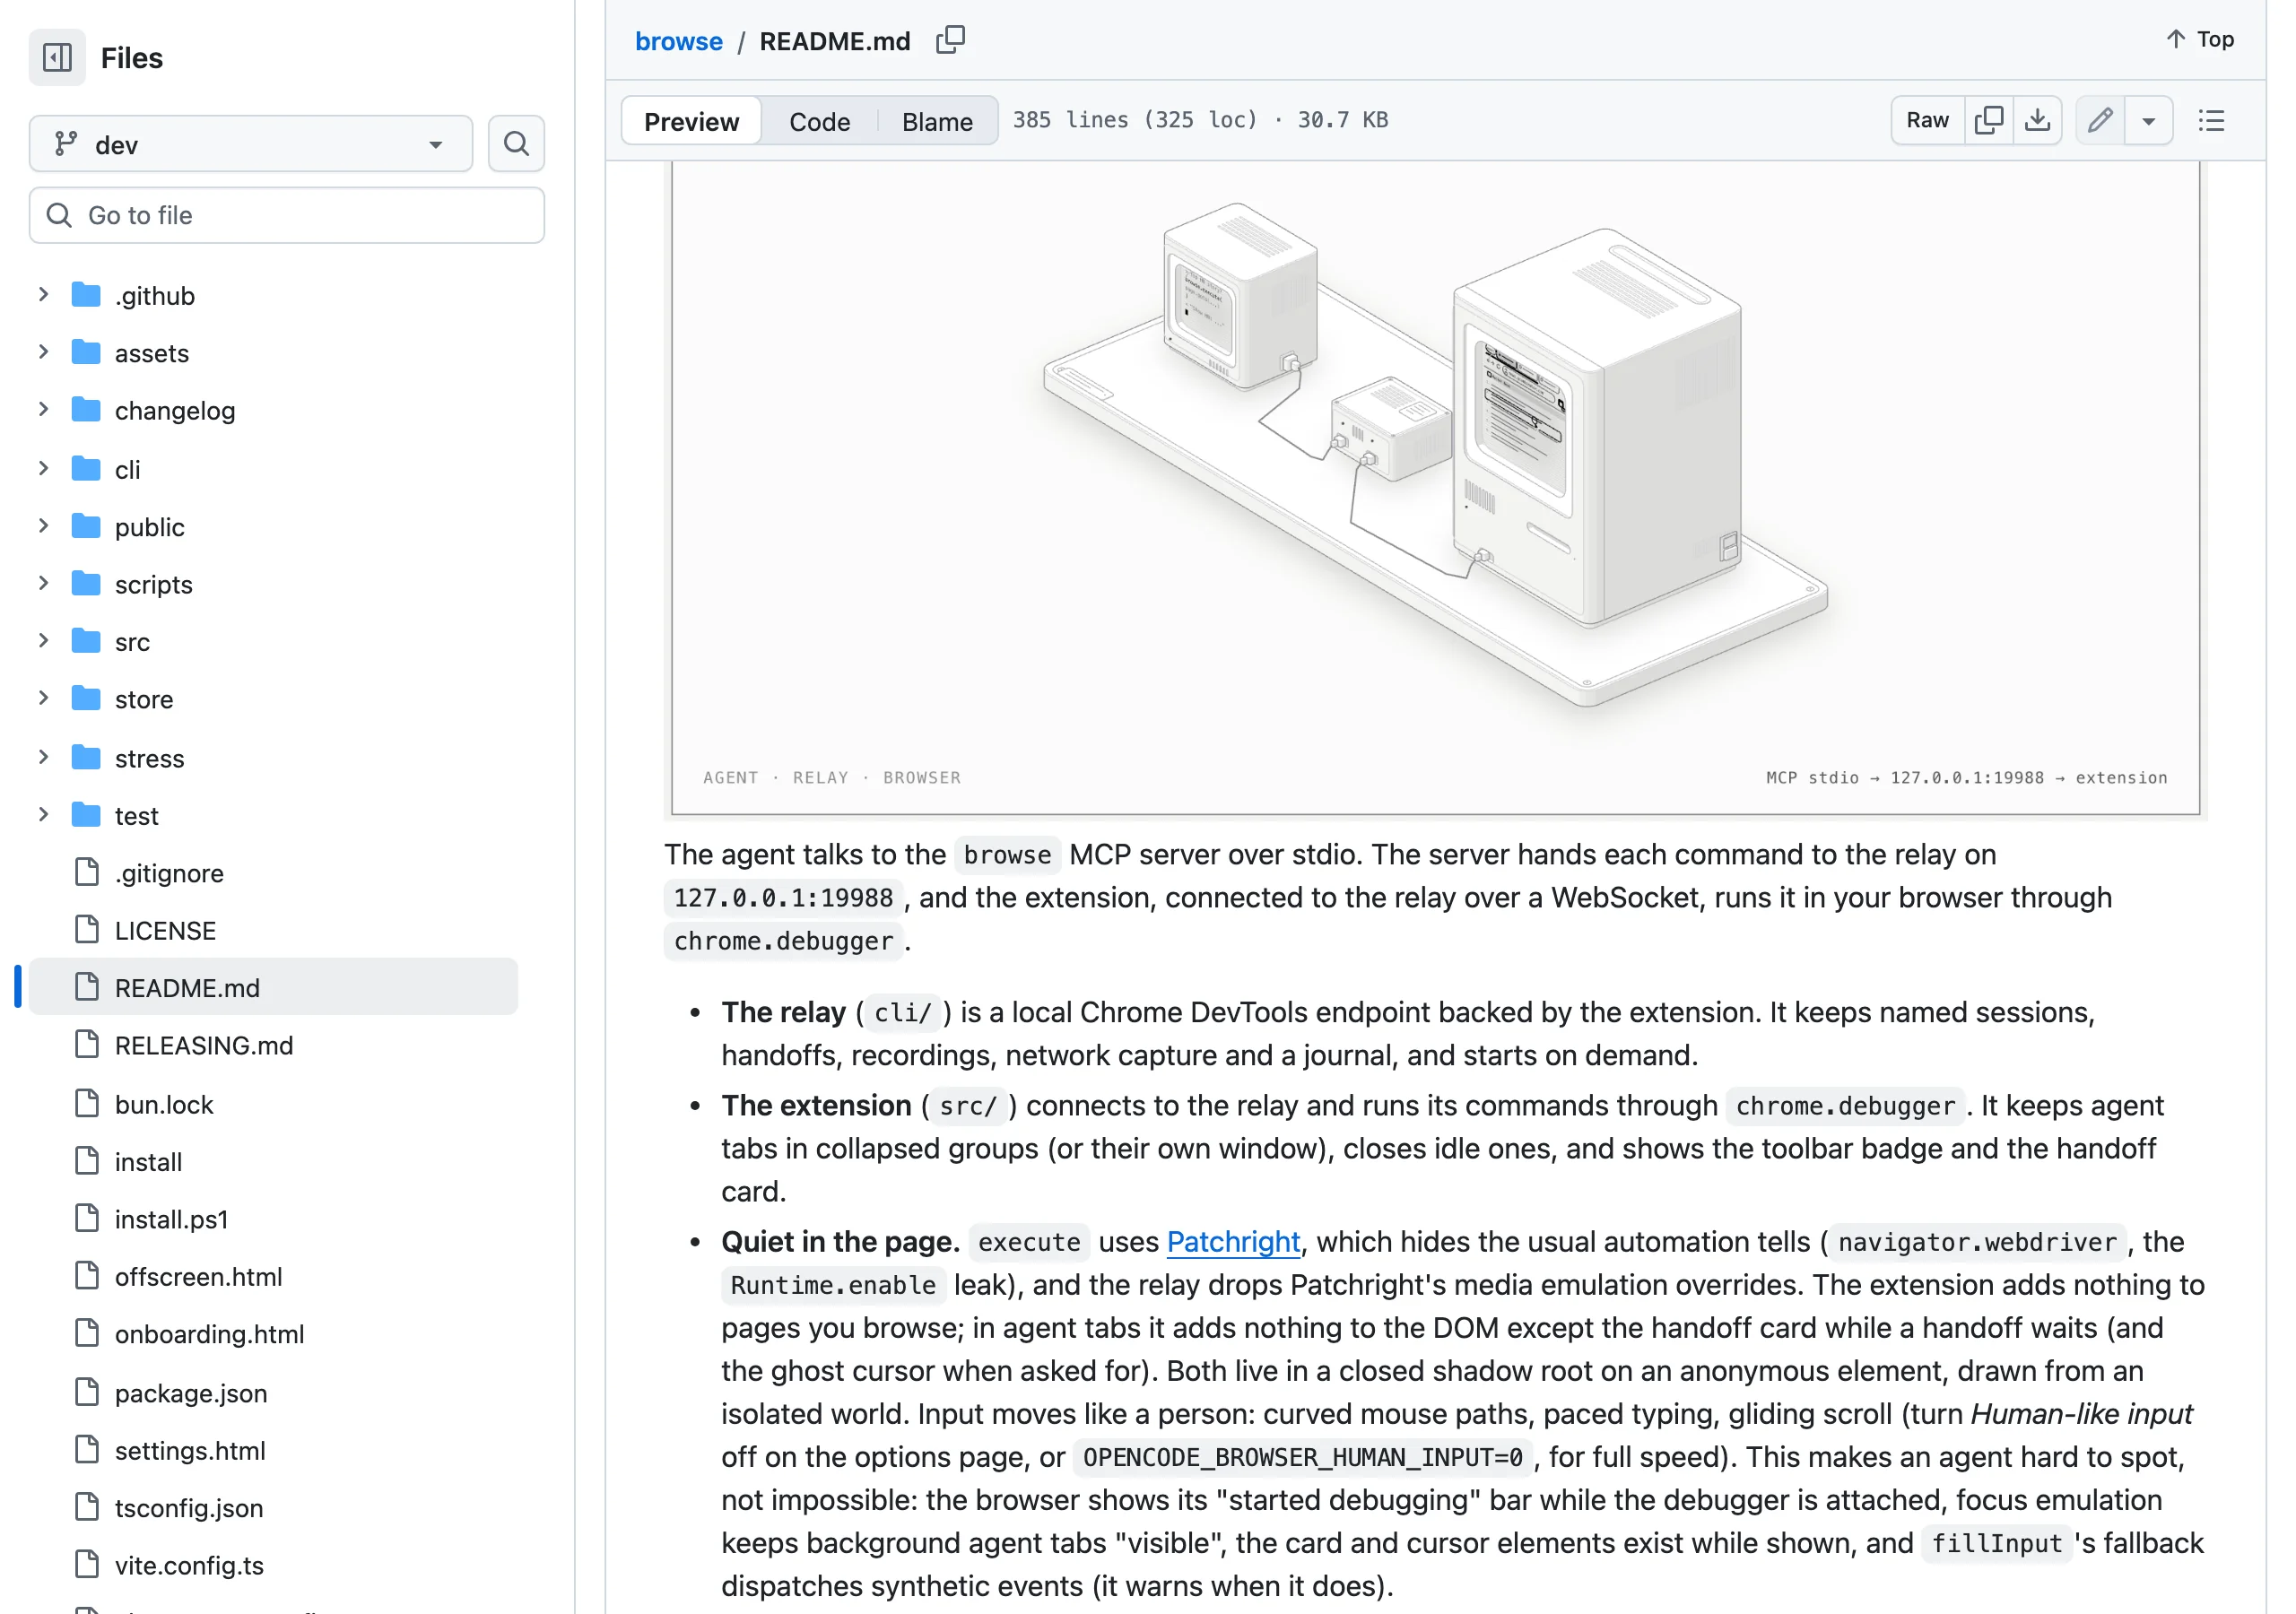
架構上是一條本地鏈。代理透過 MCP 呼叫 browse 伺服器,伺服器把指令交給跑在本機 127.0.0.1:19988 的 relay。瀏覽器這一端由擴充功能負責:它以 WebSocket 連上 relay,再透過 Chrome 的 chrome.debugger 介面在你真實的瀏覽器裡執行。代理操作分頁用的是瀏覽器自動化工具 Playwright 的修改版 Patchright,會隱藏 navigator.webdriver 這類自動化特徵。README 寫明:除了代理把看到的頁面內容送給它的模型供應商,沒有東西離開你的電腦。
連線與安裝的細節比宣傳頁講得多。relay 只監聽本機位址,每個請求都要帶 ~/.local/share/browse/relay-token 檔案裡的權杖;瀏覽器與 relay 第一次配對用一組一次性代碼(格式 XXXX-XXXX,十分鐘內有效,連錯五次全部作廢),之後兩邊各持金鑰、每次連線互相驗證身分,配對清單看得到、也能逐台撤銷。安裝一行指令搞定(curl -fsSL https://opencode.ai/browse/install | bash,Windows 另有 PowerShell 版本),裝完會列出偵測到的代理客戶端讓你勾選;README 的表格列出 31 個支援的客戶端,OpenCode、Claude Code、Cursor、Codex、Zed 都在列,想讓任意 LLM 直連 MCP 伺服器的另一條做法之前也介紹過。瀏覽器支援 Chrome、Edge、Brave、Arc、Helium、Vivaldi、Opera 與 Chromium 共八種,條件只有一個:Chromium 系。更新機制是每小時至少一次向 Anomaly 的發布服務檢查、背景下載更換,安裝檔會驗大小與 SHA-256;要不要自動更新由使用者設定,代理讀得到狀態、改不了決定。安裝動線本身順:裝完 CLI,安裝程式帶你到 Chrome Web Store 加擴充功能,回到設定頁完成配對,通常自動接上,必要時手動輸入一次配對碼;重跑安裝只會疊加勾選,不會把你其他 MCP 設定搬走,反安裝也只移除 Browse 自己寫進去的條目。對已經把 Claude Code、Cursor 這類工具設定好的人,等於多一個共用入口,不必動原有設定檔。
代理與瀏覽器分處兩台機器的場景也有正規路徑:relay 跟著代理那台跑,瀏覽器跨網路連回來,官方指定的情境是 Tailscale 這類加密網路。對外開放時也只有擴充功能的連線埠敞開,HTTP API 與瀏覽器除錯通道依舊只答本機;連線本身未加密,官方直說別走開放網際網路。換句話說,遠端方案的加密責任在你想像中的那條網路,Browse 只把身分驗證做起來。
代理開的分頁落在你最後使用的視窗背景,折疊成分頁群組(例如「Agents · 3」),而且代理不能把它的分頁切到前景、不能把視窗帶到你面前;十分鐘沒動到的分頁自動關閉,時間可調成 30 分鐘、60 分鐘或永不。你也能主動出借分頁:點工具列按鈕把手上的分頁交給代理,徽章會在 ON、RUN、WAIT 三種狀態之間切換;就算指令跑到一半,按一下也能立刻收回分頁、中止指令,而代理不能關閉你出借的分頁。
這些行為多半有得調。擴充功能的設定頁能讓代理分頁改開在獨立視窗、群組改成每個代理一組或乾脆不群組、擬人輸入與游標顯示各有開關,旁邊還能看到目前生效的值是被哪個環境變數蓋過去的;安全相關的開關不走設定頁,只認環境變數,避免被代理順手改掉。分頁被指令佔用、交接等待中或錄影中時,自動關閉會自動讓路,不會把工作中的分頁收走。
交接的收尾設計值得單獨看。頁面會出現一張寫著網站網域的小卡片,你做完登入或付款,點卡片上的「繼續」或工具列按鈕,代理才接著做;官方在安全段特別強調,只有真人點擊能結束一次交接,網頁裡的程式碼偽造不了這個動作。錄影也做了同樣的乾淨處理:錄製代理分頁時,游標、卡片都不入鏡,提醒改走系統通知;不過通知被關掉時,卡片照樣出現而且會被錄進去,官方把這個邊界情況老實寫進了文件。
工具清單比一般瀏覽器自動化豐富。工作階段有名字、重開瀏覽器後還在,幾個代理可以各用各的;出借中的分頁由代理「認養」繼續操作;畫面可錄成 MP4 或 WebM,要拍示範影片時能加上幽靈游標;flight recorder 平常只留最後一分鐘的畫面,出錯當下才存檔;網路流量收成 HAR 檔,事後能逐條檢視代理到底載入了什麼。這些紀錄本身也是除錯與稽核的材料,對「想知道代理剛剛做了什麼」的人是加分。
網站允許清單是自行開啟的:開新工作階段時指定網域(指令列是 session new <名稱> --allow-origin example.com,或用 session_allowlist 工具中途收緊),這個階段的分頁就只能在清單裡活動。它擋的層面很實在:代理要導去清單外的網站、開清單外的新分頁、被轉址或被網頁程式導走,relay 都會攔下;落在清單外的彈出視窗直接關閉;內部網路與本機位址要指名才進得來;DNS 先解析、再核對文件實際連到的 IP,防的是 DNS rebinding 這類繞道手法。
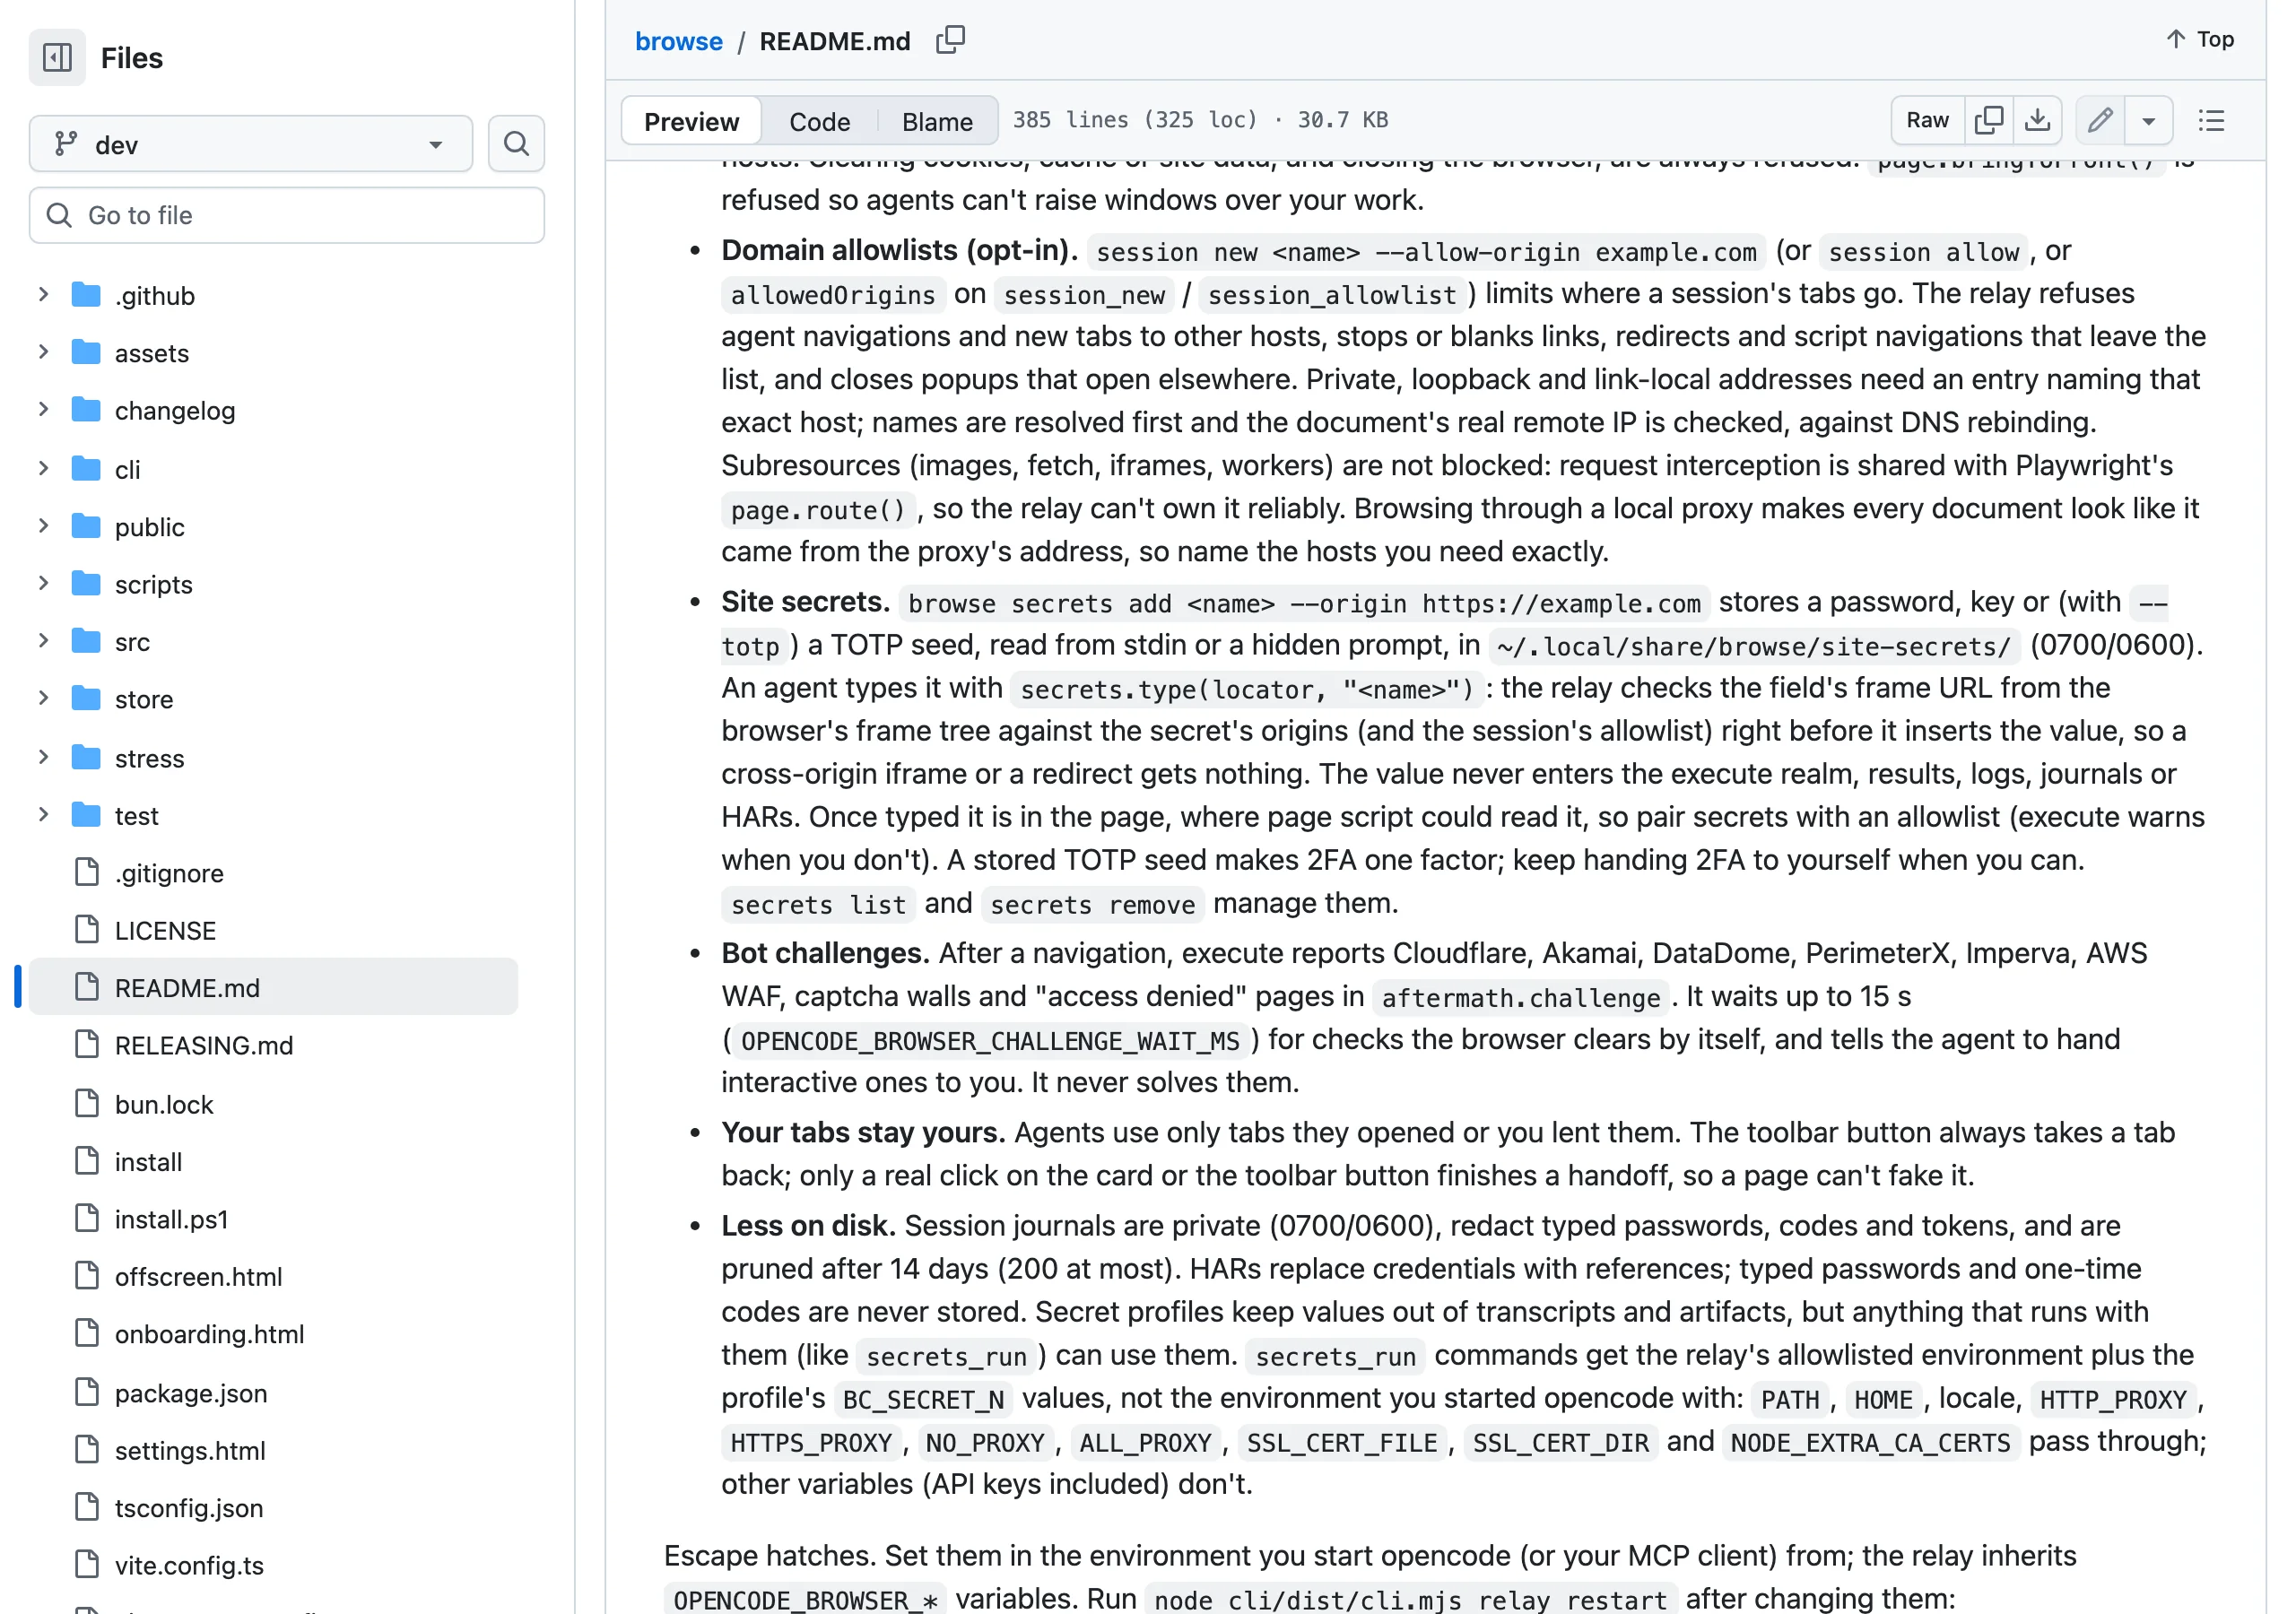
邊界在子資源。圖片、fetch 請求、iframe、worker 這類頁面自己載入的資源,全部不在攔截範圍,官方給的理由也直白:請求攔截與 Playwright 的 page.route() 共用同一套機制,relay 沒辦法可靠地獨占它。所以允許清單是導航的圍欄,當不了防火牆;打算拿它擋資料外流的話,頁面裡第三方程式碼發出的請求依然照走。經過本機代理上網的環境還有一個但書:所有網站看起來都像來自代理伺服器的位址,需要的網站得逐一指名。
最重的一條寫在 execute 工具上。代理跑的程式碼雖然被關進受限環境(看不到 process、require、檔案系統與網路模組,檔案路徑有限制,同步執行超過約兩秒被切斷,環境變數採白名單、你的 API 金鑰不在裡面),但文件原文說得不含糊:「它與 relay 共用同一個程序,所以這一道不是安全邊界:把代理跑的程式碼,當成以你身分執行的程式碼來看待。」
隱藏痕跡的部分,官方同樣把話說在前頭。Patchright 加上擬人輸入(滑鼠走弧線、打字有節奏、捲動平滑)讓代理難以被認出,但瀏覽器的「已開始偵錯」提示列會在除錯器接上時出現,背景分頁靠焦點擬真維持可見,分頁裡的卡片與游標元素也存在,欄位填充退回合成事件時還會提出警告。反爬牆也不代解:Cloudflare、Akamai、DataDome、PerimeterX、Imperva、AWS WAF 與驗證碼頁面會被偵測並回報給代理,最多等十五秒看瀏覽器能不能自己通過,互動式的挑戰直接交回給人。
密碼管理有專屬機制,限制同樣攤開。secrets 工具把密碼、金鑰或雙重驗證用的 TOTP 種子存在本機(目錄與檔案權限 0700/0600),代理要用的瞬間才在核對過的網域欄位上打出來,值不進執行環境、日誌或 HAR 檔;但值一旦打進頁面,頁面裡的程式碼就看得到,官方因此建議搭配允許清單,也提醒存了 TOTP 種子等於把雙重驗證降成單因子,能自己按的驗證碼留給自己按。磁碟上的足跡同樣有交代:工作階段日誌會遮掉打過的密碼、代碼與權杖,保留 14 天、最多 200 份;HAR 裡的憑證以參照取代,密碼與一次性碼不落地。把已登入的瀏覽器交給代理,等於把這些帳號能做的事一併暴露給頁面內容可能挾帶的指示;README 安全段的開頭自己就假設「代理讀到的內容(網頁、郵件)可能試圖引導它」。這是反向託付要付的代價,而縮小範圍的開關,官方給了允許清單與交接這兩個。
預設收緊的同時,官方也留了明確的後門,統稱 escape hatch:環境變數 OPENCODE_BROWSER_ALLOW_NODE=1 給 execute 完整 Node 權限,OPENCODE_BROWSER_ALLOW_ALL_COOKIES=1 讓工作階段讀寫整個設定檔的 cookie,OPENCODE_BROWSER_ALLOW_FOREGROUND=1 解開帶到前景的限制。每一個都拆掉對應的圍欄,文件把它們放在安全段尾巴,意思很明白:要開可以,後果自負。
適用條件很清楚:Chromium 系瀏覽器(前述八種),加上任一支援的 MCP 客戶端,走 npx 安裝需要 Node 22.19 以上。反向也成立:Firefox 與 Safari 使用者這一版沒有份,還沒讓代理碰瀏覽器的人不需要為這則新聞做任何事。OpenCode 這條產品線近期動作不斷,2.2 版開放桌面外掛、2.2.3 再加入生圖與 Claude Agent,Browse 是往瀏覽器方向踏出的一步。
成熟度看時間軸。儲存庫 10 月 27 日建立,npm 套件 10 月 30 日首發;穩定版 0.0.13 在公告前不到四分鐘上架,官方 X 貼文於 7 日 02:35 UTC 發出;到 11 月 9 日,穩定版走到 0.0.16,開發通道的 build 編號已到 157,不到十天累積 110 個版本。Chrome Web Store 的擴充功能已上架,截至 11 月 9 日顯示約 2,000 位使用者、3.7 顆星;專案以 MIT 授權開源,儲存庫截至同日約 357 顆星,而且明寫不收 pull request,意見一律走 issue。收費欄位則完全缺席,官方頁面與商店頁都看不到任何 Browse 本身的價格或方案字樣。
分流建議照使用強度切。天天跟代理打交道、又常被登入流程卡住的人,值得裝來試,裝完先替工作階段開允許清單再辦正事,登入、驗證碼與付款留在自己手上;把代理放在重要帳號旁邊跑的人,記住它對「代理程式碼等同你本人」的定位,存了 TOTP 種子更要想到雙重驗證已經降級。穩定度優先、或打算在企業環境用的,等版本號離開 0.0.x 再評估不遲,畢竟擴充功能要求所有網站的存取權,在多數公司的瀏覽器政策裡需要一道核准。
幾件事目前沒有答案。反爬牆的實際通過率官方沒給數字,它只偵測、不代解;未來是否收費、怎麼收費,官方隻字未提;不到十天 110 版的迭代速度能維持多久,也要再觀察。版本號與統計以 2026 年 11 月 9 日為準。
這些數字都有保存期限:穩定版推進到 0.1.x,或允許清單對子資源的政策改變時,官方 changelog 值得重新讀一遍;使用者數與星數天天在變,需要即時數字時,以 Chrome Web Store 與儲存庫頁面為準。眼下比較確定的判斷是:Browse 把「代理用瀏覽器」的信任問題,從幫它登入搬到了管住它能去哪;能用的圍欄官方給了兩個,防不住的部分,它也沒有假裝防得住。