TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南

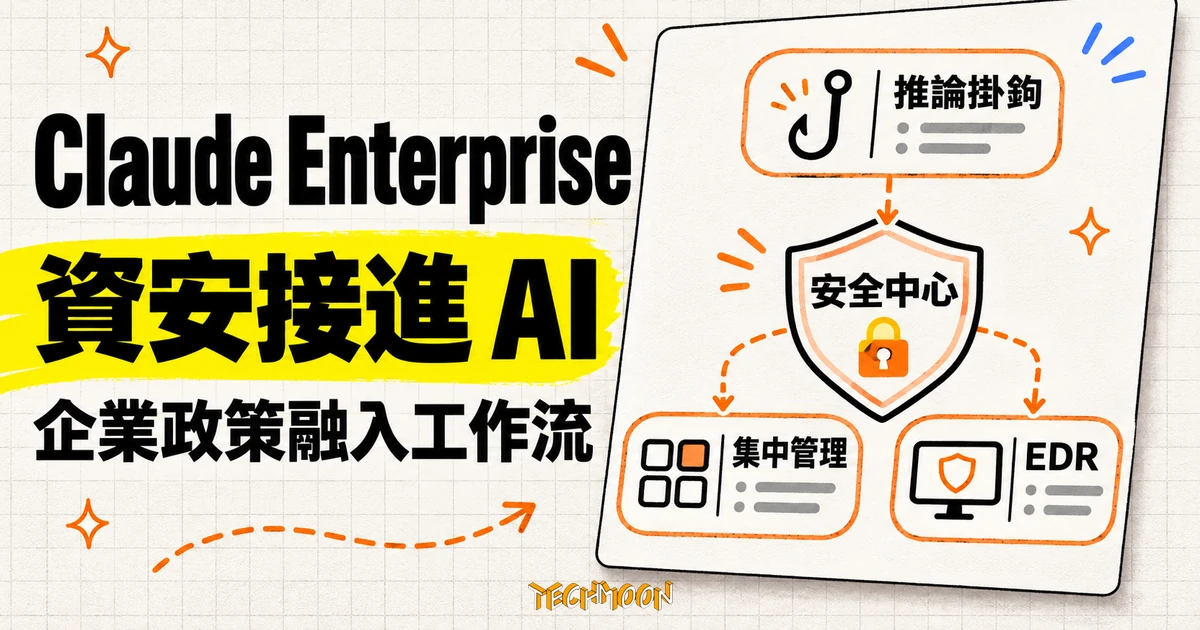
Anthropic 於 11 月 5 日為 Claude Enterprise 發布安全與管理更新:安全中心把組織設定攤開對照建議值、只看不改,推論掛鉤正式可用,讓企業自架的安全伺服器在模型回應前裁定允許或拒絕。這批功能把既有資安流程接進 AI 工作流,其中只有推論掛鉤進入正式版,集中管理、登出、桌面限制與 EDR 都在 beta,各自能看見與攔不下的範圍官方文件已逐項寫明。
用 AI 摘要這篇文章:
Anthropic 在 11 月 5 日為 Claude Enterprise 發布一批安全與管理更新,內容橫跨五個位置:組織設定裡多了一頁安全中心,把安全設定攤開來對照建議值;推論掛鉤正式可用,讓企業自己的安全伺服器在使用者送出提示後、模型回應前做允許或拒絕的裁定;集中管理讓母組織統一處理身分與登入;登出、IP 允許名單與桌面限制補上存取控制;近期另行公開的 EDR 整合則把端點偵測感測器裝進本機虛擬機。
把五個功能放在一起看,這批更新的共同設計是把企業既有系統接進 Claude 的各個環節,而不是新增一層安全保證。每一個接點官方文件都明文畫了界:安全中心只看不改、掛鉤的裁定只有允許與拒絕兩種、登出收不掉排程與 API 金鑰、EDR 只回報不阻擋。真正進入正式版的只有推論掛鉤一項,其餘都還在 beta,採用前要按功能分開核對狀態與範圍。
官方公告把這批功能定位給資安團隊:看見 Claude 怎麼設定、在公司裝置上做什麼、資料怎麼流動。五個功能接手的位置各不相同,可以用一張表先分清楚。
| 功能 | 接在企業既有流程哪一段 | 狀態 | 官方明文的不管範圍 |
|---|---|---|---|
| 安全中心 | 設定盤點與審查,對照 Anthropic 建議值 | beta | 只看不改;不是認證;只有擁有者能開 |
| 推論掛鉤 | DLP 與安全政策,接在提示與工具呼叫前 | 正式版 | 只裁允許或拒絕;不改寫內容;Bedrock 與 Google Cloud 不適用 |
| 集中管理 | 身分層:單一登入、目錄同步、網域驗證 | beta | 只統一身分設定;不動各組織資料邊界;登記後無法撤銷 |
| 登出與 IP 名單 | 登入狀態與網路來源 | beta | 登出不終止 API 金鑰、雲端工作階段與排程 |
| EDR 感測器 | 端點監控主控台,裝進本機虛擬機 | beta | 只偵測不阻擋;雲端工作階段不在範圍 |
適用對象以 Claude Enterprise 為主,EDR 整合另外開放給 Team 方案,IP 允許名單也涵蓋 Claude Platform 組織。公告同時提醒,beta 期間的部分例外條件列在說明中心,部署前值得逐項核對。
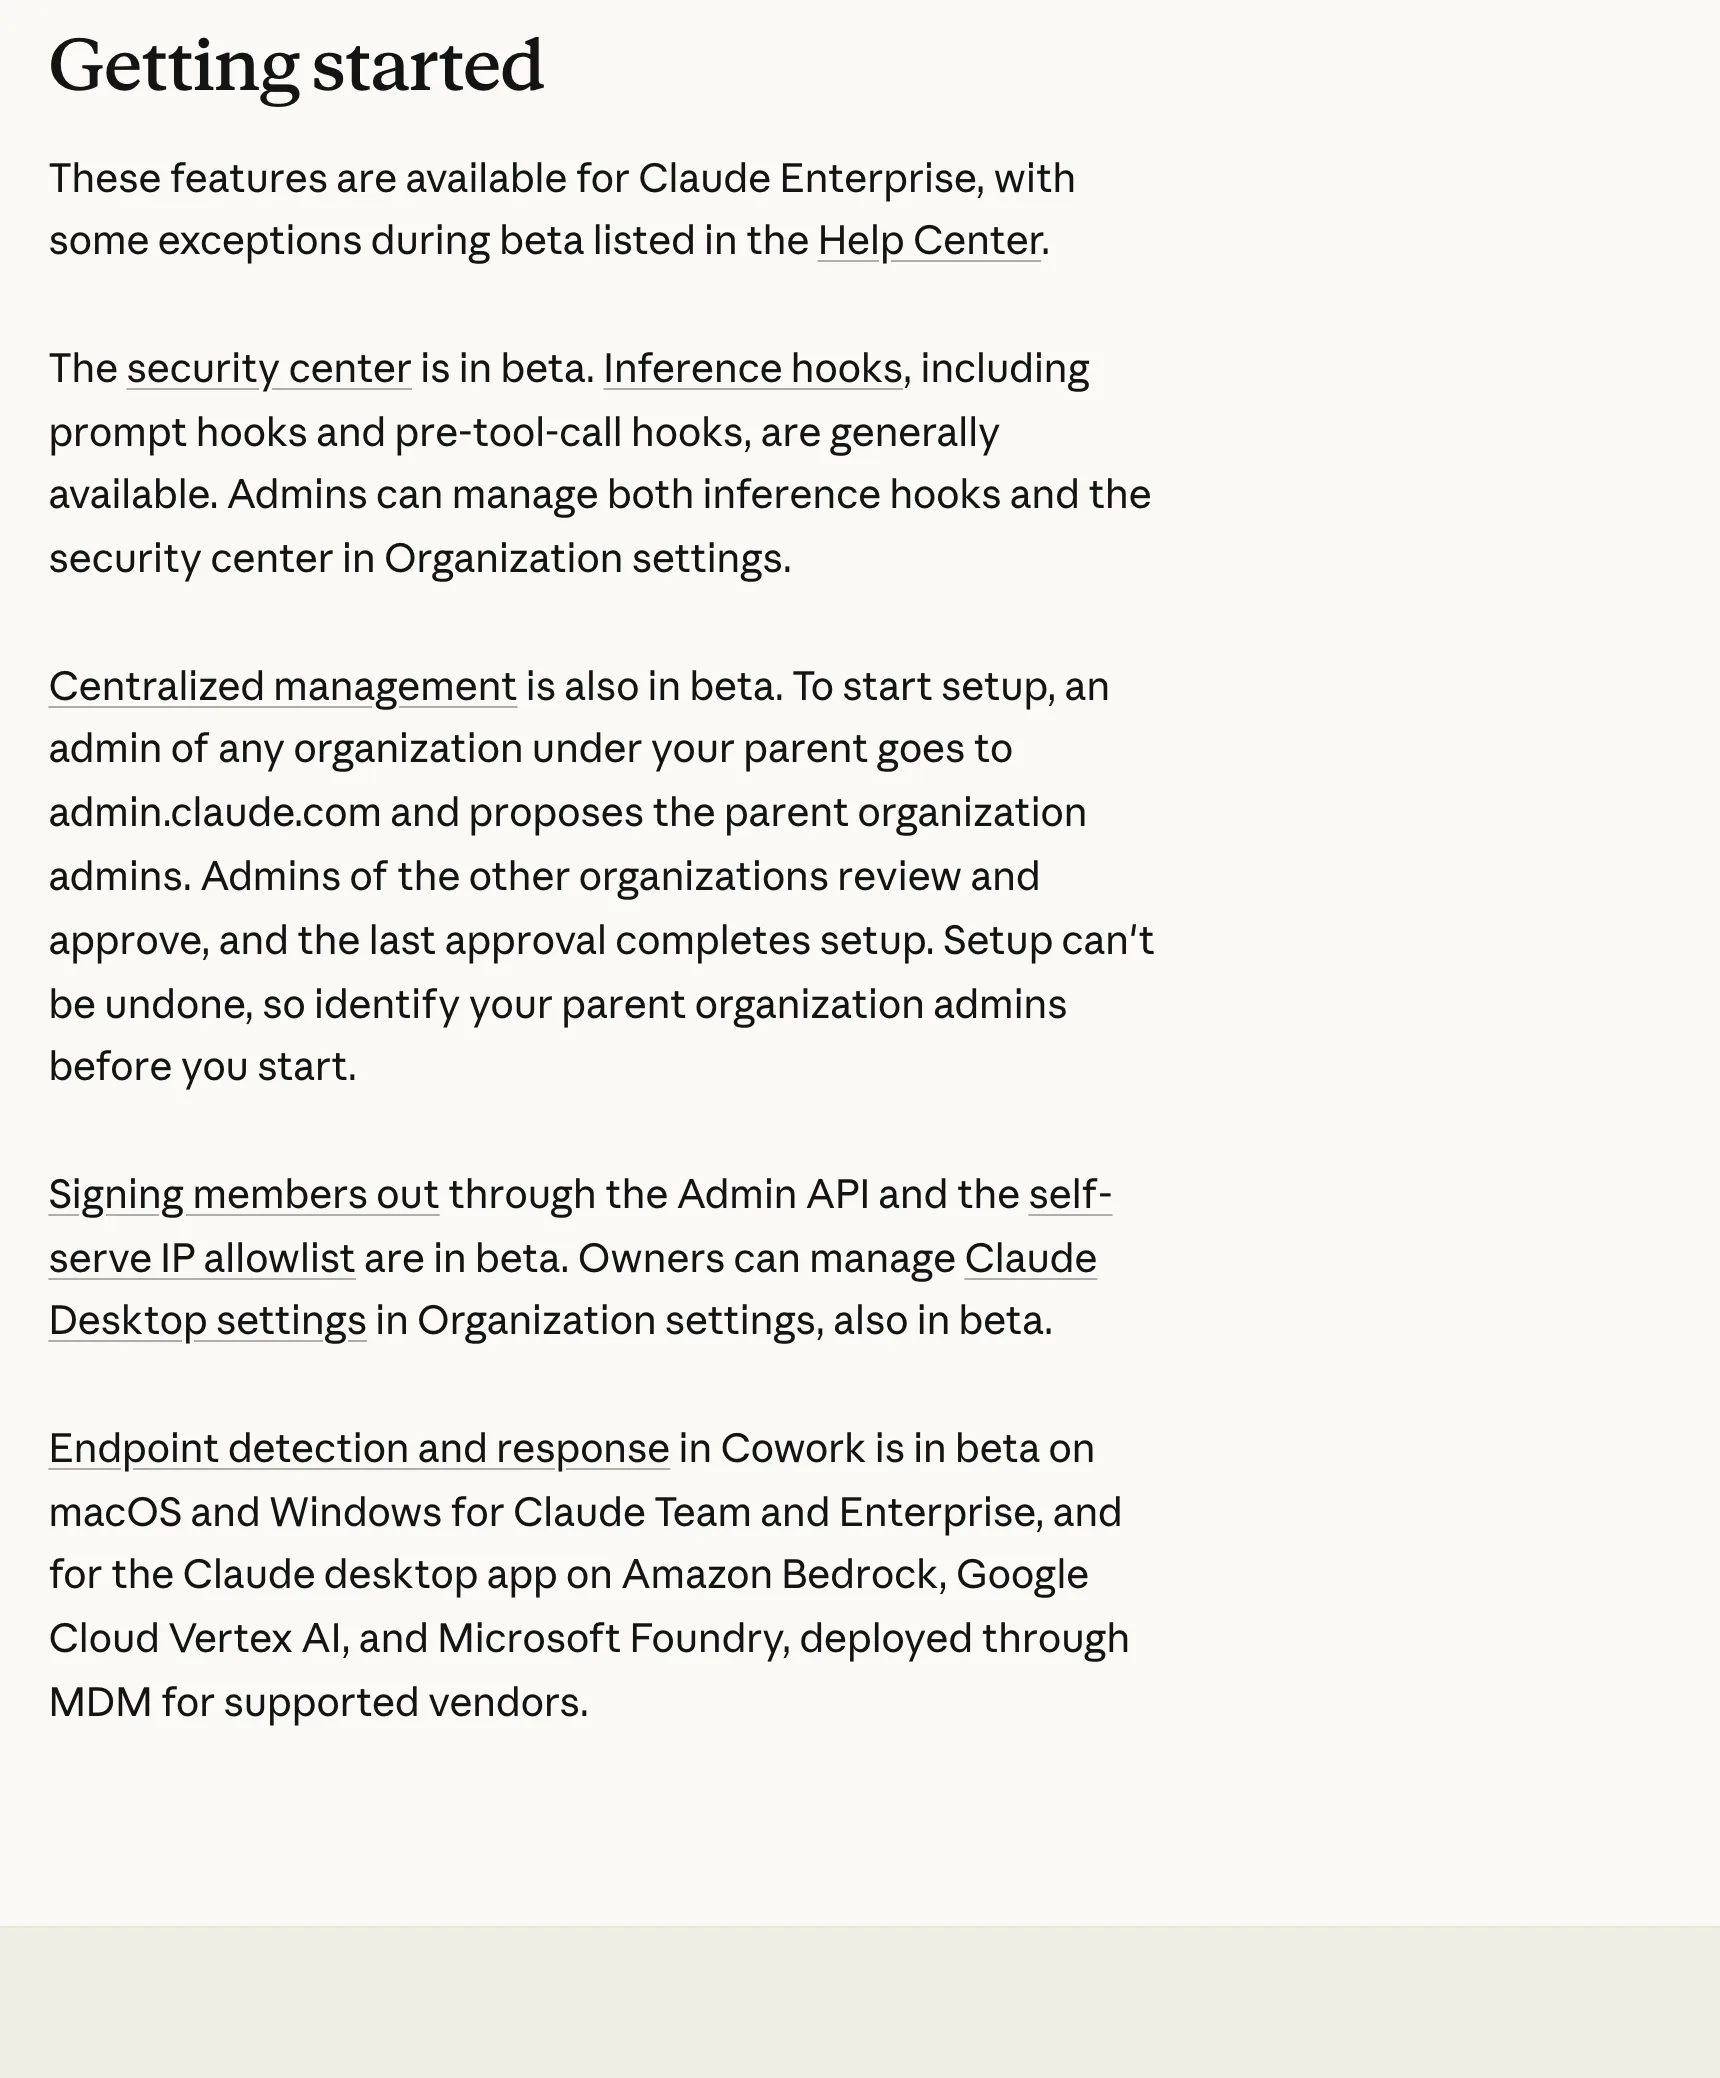
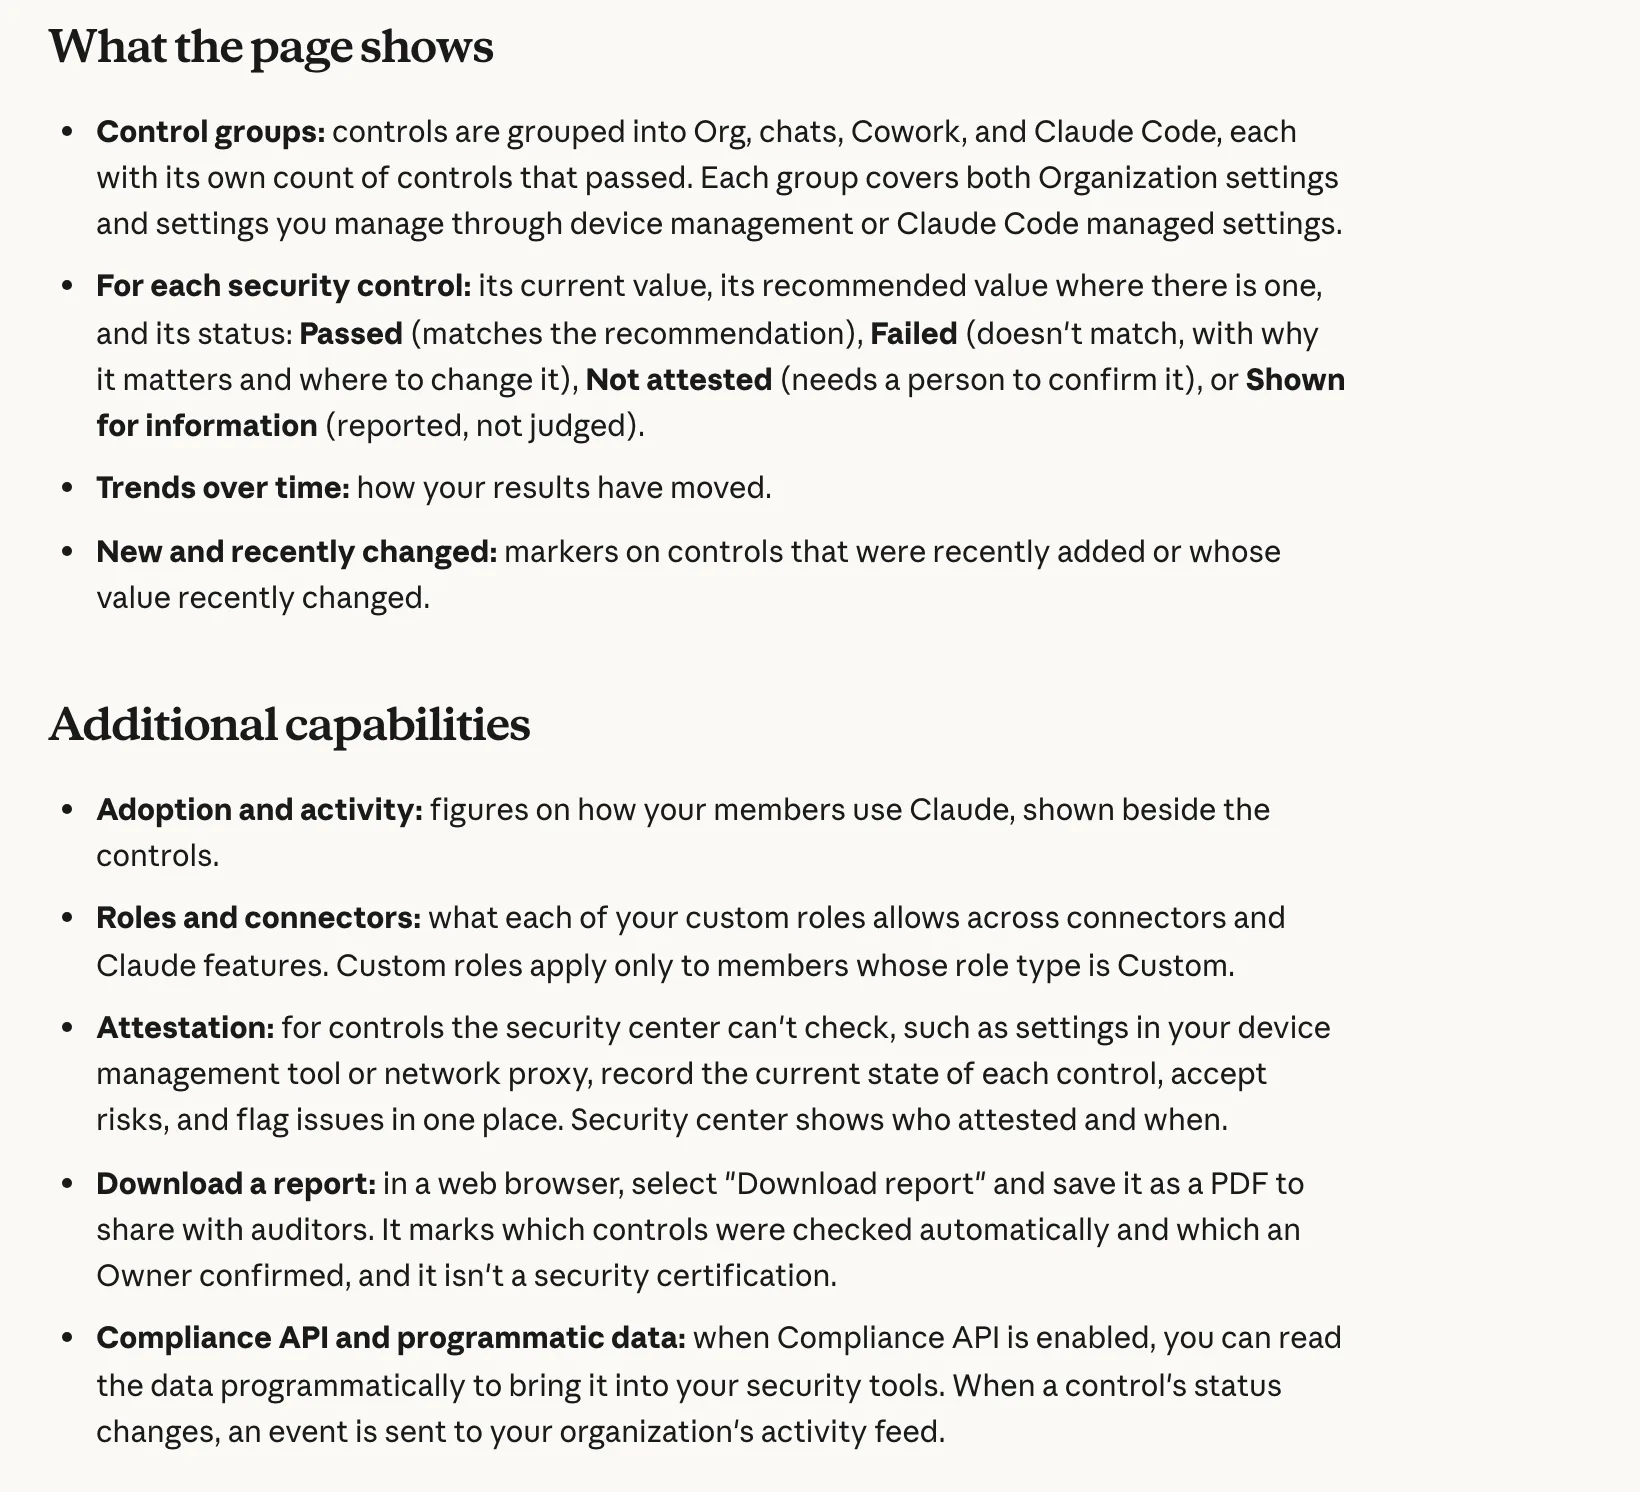
安全中心是組織設定裡的新頁面,把聊天、Cowork 與 Claude Code 的安全設定集中在同一頁,對照 Anthropic 的建議值呈現。每個控制項會顯示目前值、建議值與前往修改位置的連結,也標示哪些設定是新加入或最近變動過。頁面每次載入都會重新檢查,能自動讀取的控制反映的就是當下設定。
能開這一頁的只有擁有者與主要擁有者,管理員與一般使用者不能開。審查流程因此要先安排角色對的人操作,不是每個管理員都進得去。
兩個設計細節決定它的定位。頁面本身不會更改任何設定,官方常見問答直接寫明它是唯讀(view-only),發現未通過的項目仍要回到該設定原本的頁面處理。它也是依 Anthropic 建議提供的指引,官方聲明它不是認證,也不保證符合任何法律或標準;下載出來的 PDF 報告同樣不是安全認證,但會分開標示哪些控制是系統自動檢查、哪些是擁有者人工確認。
有些控制不在 Claude 管理設定裡,例如裝置管理工具或網路代理的設定,安全中心讀不到,就靠證明紀錄(attestation)機制補:管理員在頁面上記錄每個控制的現況、接受的風險與待處理問題,留下誰在什麼時間確認的紀錄。已啟用 Compliance API 的組織可以把同樣結果用程式讀走,控制項狀態變動也會送進組織的活動摘要,接回既有的管理流程。
兩種掛鉤都已在正式版提供:提示掛鉤在使用者送出提示後、模型開始回應前檢查;工具呼叫前掛鉤在代理準備執行工具前檢查(組織需開啟 Validate tool calls 設定),而且檢查的不只是人輸入的文字,還包括 AI 為了完成任務打算做的下一個動作。
它的運作方式可以攤開看,因為檢查點的位置決定了政策歸誰管。使用者送出提示後,Anthropic 把整段對話以簽章的 HTTPS 請求送到企業自架、或安全廠商代管的安全伺服器;伺服器在設定的時間內回覆裁定,預設 5 秒,回覆允許就照常執行,回覆拒絕則這次請求不會到達模型,使用者看到由拒絕理由與管理員預設訊息組成的封鎖提示,每次拒絕都記進組織的活動摘要。整個檢查發生在 Anthropic 的基礎設施內,不是員工裝置上,裝置什麼都不用裝;一個掛鉤就涵蓋組織內所有 Claude 產品,包括 Claude Code、Cowork、Claude for Microsoft 365、Claude Tag 與 Chrome 擴充功能裡的對話與工具呼叫。
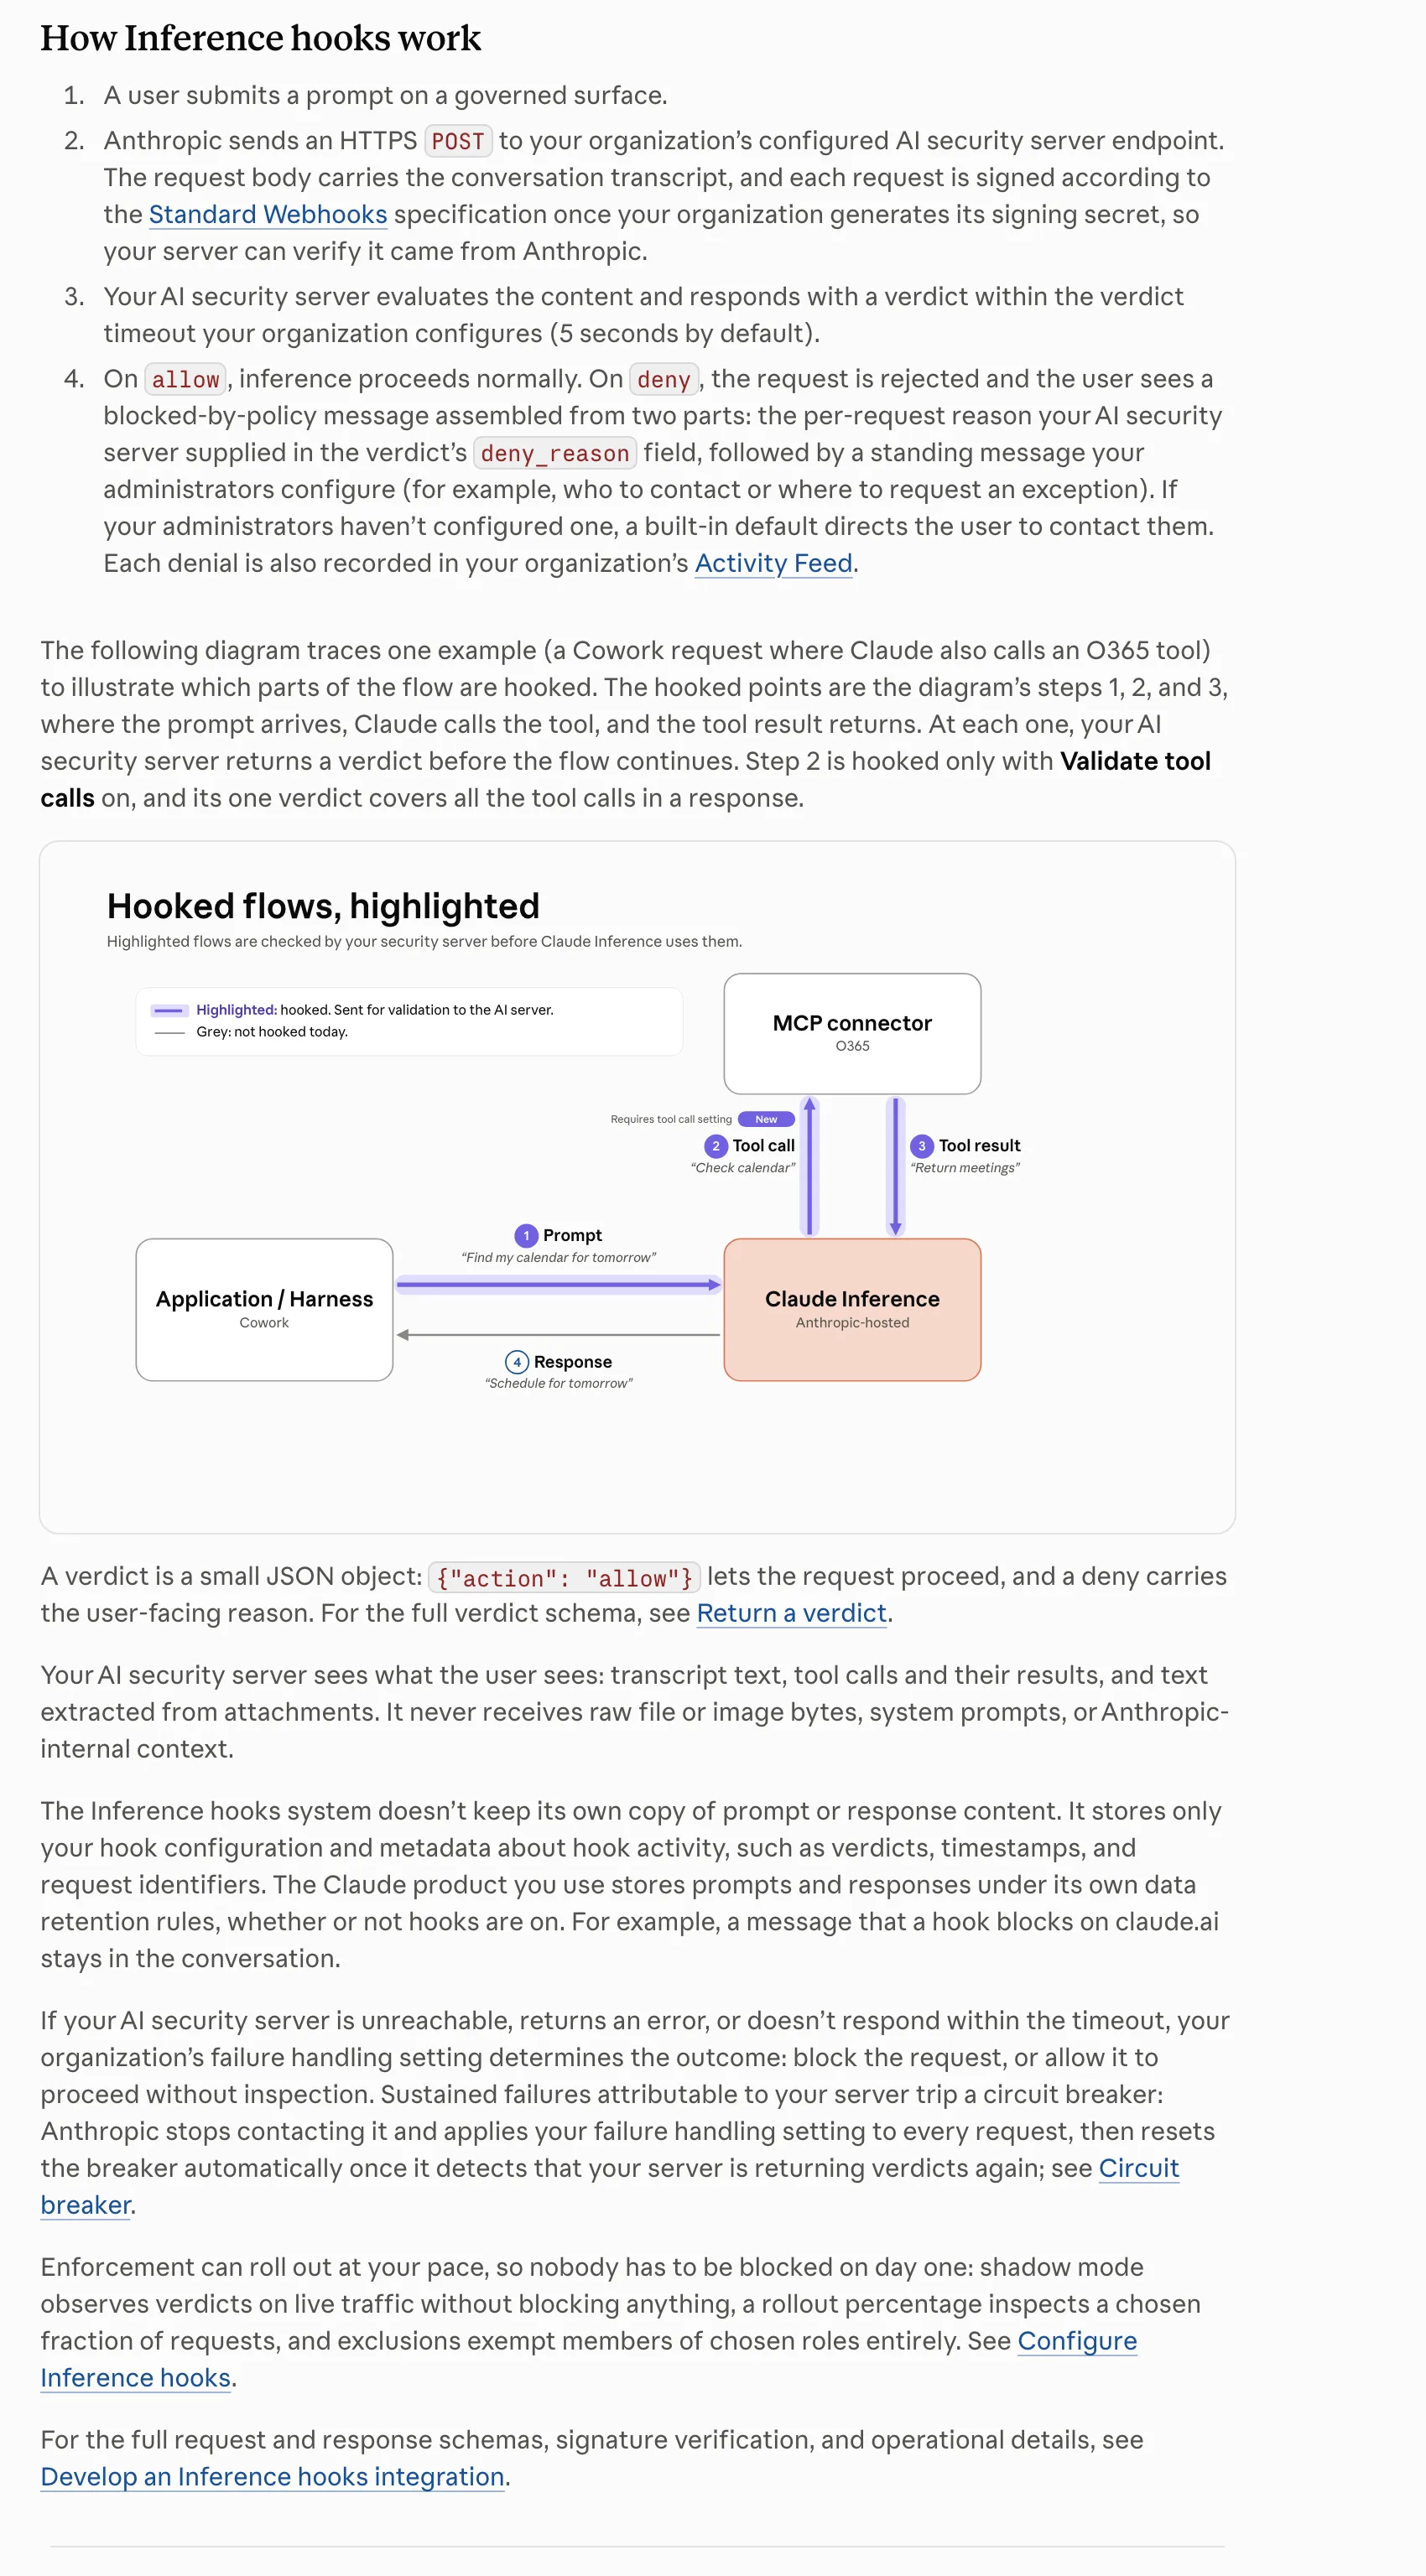
政策留在企業這邊是它的賣點:資料外洩防護規則、模型允許清單、專案範圍限制都是企業自己寫的,換到 Claude 上不必重設一套。文件也提供漸進部署的三段選項:shadow mode 先只觀察不攔截、按百分比逐步套用、按角色排除特定成員;伺服器無回應或逾時時,依組織設定的失敗處理決定擋下或放行,持續故障會觸發熔斷機制避免整個組織卡死。
邊界同樣寫得很白。裁定只有允許與拒絕,不支援改寫或遮罩提示內容;附件只送詮釋資料與抽出的文字,一張只有圖片的文件截圖不會被檢查到。安全伺服器看得到的是使用者看得到的內容,也就是對話文字、工具呼叫與結果、附件文字,拿不到原始檔案與圖片的位元組、系統提示或 Anthropic 內部資訊;掛鉤系統本身不留提示或回應內容的副本,只存設定與活動詮釋資料。透過 Amazon Bedrock 或 Google Cloud 使用的組織不在適用範圍。語音模式裡有小部分工具呼叫不會送檢,語音中被拒的請求通常只會看到一般錯誤訊息,官方因此提醒不要把它當成語音的唯一控制。Anthropic 代組織執行的部分功能呼叫,例如智慧報表的模型呼叫,同樣不經過掛鉤,但使用者輸入的內容會經過。
集中管理處理的是另一層:母組織在 admin.claude.com 有自己的主控台,把單一登入、目錄同步、網域驗證、群組與 Compliance API 金鑰這些公司層級的設定一次管好,下面每個 Claude 組織不必各自維護。母組織層級新增兩種角色:擁有者可以管理母層級全部事務含角色指派,管理員則不含角色指派。
關鍵在於界線畫在哪裡。取得母層級角色不會自動取得下層組織的內部存取權,每個組織保有自己的成員、角色、IP 允許名單與工作階段時長,登記也不會合併任何組織,資料邊界照舊。母層級建立的 Compliance API 金鑰是例外,這種金鑰可以跨組織讀取資料,金鑰的資料範圍與角色權限是兩回事,管理時要分開對待。
登記流程本身是治理決定,不是隨手可試的開關。任何下層組織的擁有者都可以啟動,提出母組織管理人選後由各組織的管理員逐一審核,最後一份審核通過時設定完成;官方同時警告兩件事:登記無法撤銷,而且若提案人本身就是所有組織的管理員,設定可能在啟動當下就完成。beta 期間還有三個資格限制要預先確認:經 AWS 或 Azure 市集購買的組織不能加入母組織、有 HIPAA 子組織的母組織不能登記、下層只有 Team 方案的母組織也不能登記。
對併購後的公司,多個身分提供者的支援是實際的:每個提供者可以有各自的單一登入與目錄同步設定,也可以一個網域路由給多個提供者,被併購的公司暫時留著原本的登入系統,再按網域逐步轉換。
存取控制這組更新處理的是登入狀態、網路來源與桌面使用方式,三者的保證範圍都比直覺小一號。
管理員現在可以在組織設定或透過 Admin API 把一名成員登出,不必先把他移出組織。這個動作會結束該成員在所有瀏覽器與裝置上的登入工作階段、撤銷受信任裝置,Claude Code 與桌面版下次使用要重新登入;成員留在組織裡、保住角色,聊天與專案也不會刪。但它不會結束 API 金鑰、已經在執行的雲端工作階段或排程好的例行任務,也不會解除已連接 Cowork 的電腦,成員隨後可以再登入。雲端工作階段正是 Claude 並行執行緒跑工作的位置,登出拿不掉它的執行能力,事件處理時要暫停某人的全部自動工作,單靠登出不夠,金鑰、雲端工作與排程各有各自的生命週期要處理。還有一個副作用要知道:工作階段屬於個人帳號,登出會連他在其他組織或個人方案的登入一起登出。主要擁有者不能被登出,只有擁有者能登出其他擁有者。
IP 允許名單改為企業管理員自行設定與維護的公開 beta,涵蓋 Enterprise 與 Claude Platform 組織,把多數 Claude 產品的存取限在組織許可的位址,不必再透過 Anthropic 處理。網路層的例外是對外分享的 Artifacts:已搬進對話與 Artifacts 的作品分享到組織外的連結,不受名單限制。
桌面管理讓擁有者在組織設定裡直接調整常用桌面選項,不必部署 MDM。防影子 IT 的封鎖在一台電腦上擋下個人與未允許組織的帳號,但有兩個明文限制:成員 30 天沒在該電腦使用組織,封鎖就失效;使用該電腦的任何人也都能把封鎖移除。要在成員登入前就擋,仍得靠 MDM 的登入組織參數。工作區資料夾可以設白名單與唯讀,但唯讀只涵蓋 Claude 的檔案工具,Code 分頁裡的指令、MCP 伺服器與 hooks 仍可變更那些資料夾。
Cowork 與統一版 Claude 在使用者電腦上執行指令與程式碼時,是在隔離的虛擬機裡跑。這層隔離保護了裝置,也讓原本裝在電腦上的 EDR 感測器看不進去。這項整合把組織自己的感測器裝進那台虛擬機:虛擬機每次啟動,Claude 先驗證感測器套件對指定廠商金鑰的簽章,通過才在裡面執行安裝,感測器把活動回報到資安團隊既有的監控主控台。它與這批公告的關係要分清楚:11 月 5 日的公告是以近期另行宣布的名義帶入這項功能,支援文件在 11 月 2 日更新,第三方資安媒體 11 月 3 日已有報導。
範圍與模式是兩個最主要的邊界。範圍只涵蓋使用者電腦上的本機虛擬機,跑在 Anthropic 伺服器上的雲端工作階段裝不了感測器;模式是偵測,感測器回報活動但不阻擋,阻擋的決定仍在企業的端點防護流程裡。感測器看得到虛擬機內的活動與內容,可以包括提示、檔案與 Claude 的回應,資料送給 EDR 廠商,Anthropic 說明自己不接收也不控制那些資料。合約條款把它定位為第三方功能,測試與部署後的責任在組織自己身上。
目前官方認可的廠商有七家:CrowdStrike、Evoke Security、Neo、Palo Alto Networks、Pluto Security、SentinelOne 與 Tanium,其中 CrowdStrike 與 Tanium 同時也是 Claude Marketplace 資安貨架上的合作對象。部署條件不輕:macOS 與 Windows 都要 Claude Desktop 4.4212.0 以上,Windows 還要 .msix 版本加上硬體虛擬化與虛擬機平台功能,並透過 MDM 或登錄檔政策派送設定。beta 期間 Anthropic 不加收費用,感測器若收費,費用由 EDR 廠商端計價;廠商維護套件更新,簽章兩年到期要重新部署,移除 MDM 設定也不會移除已裝好的感測器,只是之後不再執行。
角色與權限這份清單決定誰能操作什麼。安全中心只有擁有者與主要擁有者能開;推論掛鉤的設定權限同樣只在他們手上;登出 API 的金鑰由主要擁有者建立;桌面設定是擁有者在組織設定裡管理。審查與部署的分工要照這個角色表安排。
版本與環境這份清單決定功能能不能套用。桌面設定功能需要 Claude Desktop 4.29.0 以上,EDR 需要 4.4212.0 以上;推論掛鉤不適用 Bedrock 與 Google Cloud;集中管理排除市集購買的組織、有 HIPAA 子組織的母組織與純 Team 母組織。
狀態與期限這份清單標出回查時點。這批功能裡只有推論掛鉤是正式版,安全中心、集中管理、登出、IP 名單、桌面管理與 EDR 都在 beta,正式版時程官方尚未公布。各功能的 beta 例外與 EDR 廠商名單會隨時間變動,依賴前先重查說明中心的對應頁面。台灣企業的適用條款未見專門規範,功能層面依官方文件為全球方案,部署細節可向帳戶團隊確認。