TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
TechMoon 科技月球
WordPress、SEO 與 AI 工具實測指南
16圖床是免費免登入的圖床服務,上傳幾秒就拿到可直接內嵌的圖片連結。本文實際上傳、刪除與外嵌測試:刪除 API 成功後圖片仍在原網址、無 Referer 只拿到佔位圖、4.8MB 轉檔政策在前端,以及 Auth-Token 刪除憑證的兩面。
用 AI 摘要這篇文章:
把一張自製的測試圖丟進 16圖床,前後幾秒就拿到可以直接內嵌的圖片連結;接著照官方文件上的指令把這張圖刪掉,刪除端點清楚說了 ok,再把同一條連結打開,圖片還在原地。這篇就把這趟實測逐步攤開:上傳、外嵌行為、格式轉檔,以及那個按下去之後圖還在的刪除鍵。
16圖床(16 Img-Hosting)是免費、免註冊的圖床服務,網站位在 111666.best,圖片檔放在 i.111666.best 子網域。站方給自己的註解是圖床界的無印良品,頁面乾淨、實測期間沒看到廣告,介面只有簡體中文,附帶暗色模式。網域從 2024 年 4 月註冊後一路活到現在,對免費圖床這個經常短命的品類來說,已經跨過第一道生死線。
先定位一下這類工具的用途。圖床解決的是「圖片要放在哪」的問題:想在論壇簽名檔放一張圖、在部落格文章裡插示意圖、在討論串貼截圖,都需要一個能直接連過去的圖片網址。自己的網站空間有限、相簿服務又常不給外嵌,免登入的免費圖床因此一直有穩定需求,而這類服務的兩個老大難問題也從來沒變過:活得多久,以及刪除到底算不算數。16圖床恰好把這兩題都給了可以實測的答案。
打開網站,正中央是一個大型拖放區,點選、拖曳或直接貼上都能上傳,介面標示一次最多 10 張。截圖後直接按 Ctrl 加 V 貼上,是最快的路徑,省掉存檔再選檔的步驟。上傳完成的卡片會給出三種格式:直接連結、Markdown、BBCode,點一下就複製進剪貼簿;卡片上另有刪除鈕,按下去會先跳確認對話框才動手。
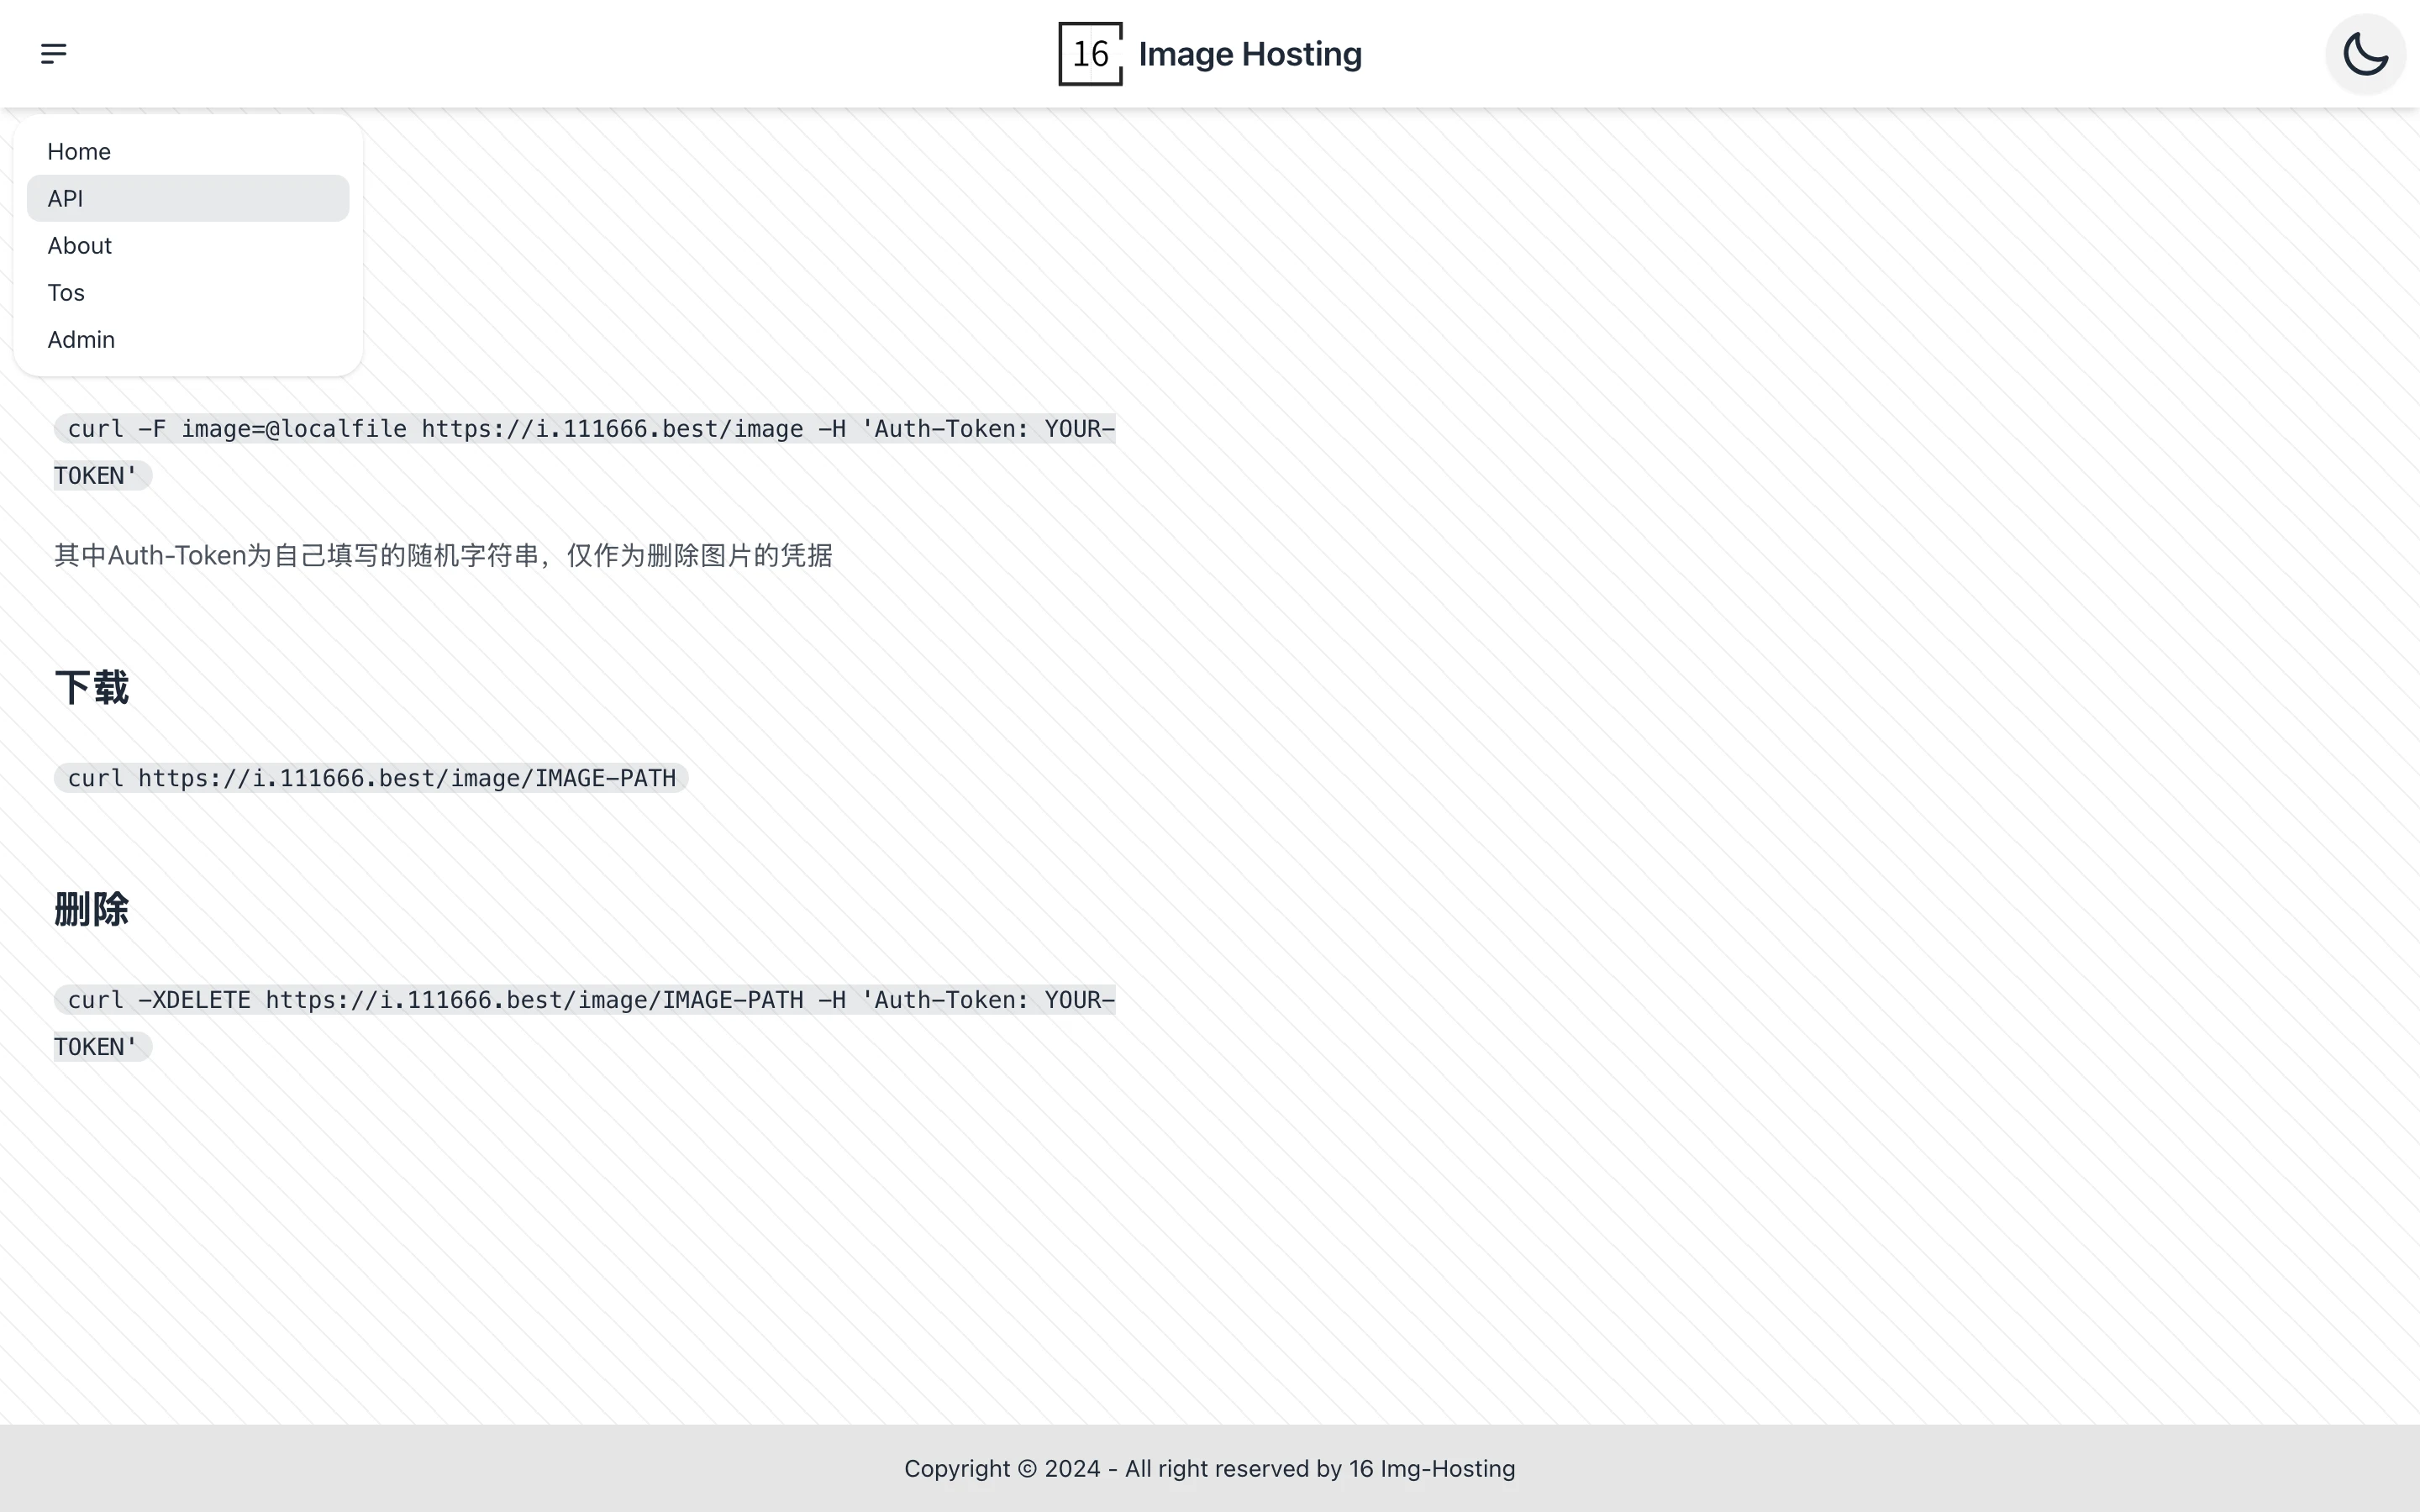
不開瀏覽器也行。官方 API 頁給的上傳範例就一行:
curl -F image=@localfile https://i.111666.best/image -H 'Auth-Token: YOUR-TOKEN'我實際用這個端點上傳了幾張自製測試圖,送出後拿到 {"ok":true,"src":"/image/..."},把 src 接在 i.111666.best 後面就是圖片網址。檔名是 22 個英數字元組成的隨機字串,外人猜不到,但任何拿到連結的人都能看。有個小插曲:前端程式碼實際用的欄位名是 abc,文件上寫的卻是 image,兩個都被伺服器接受,怎麼叫它都通。
API 頁另外兩個端點更簡單:下載就是直接開圖片網址,刪除是帶著同一個 Auth-Token 的 DELETE 請求。整個服務對外就這三個端點,說它是 API 界的極簡主義並不誇張。
這是整趟實測最值得記下來的部分。
我上傳一張從未被打開過的測試圖,先用錯的 token 呼叫刪除,伺服器給 404,圖片安然無恙;換成正確的 token 再刪一次,這次得到 {"ok":true}。到此為止一切正常,頁面歷史清單裡那筆紀錄也同步消失,因為清單讀的是瀏覽器本機的 IndexedDB。
接下來的發現才是重點。刪除成功之後,帶著一般瀏覽器都會送的 Referer 標頭去打同一條網址,伺服器照樣把整張圖吐出來,狀態碼 200,檔案位元組數與上傳時完全相同。為了排除是 Cloudflare 邊緣快取在撐著(圖片回應的快取時間標了 4 小時),我換了一張上傳後從未被存取過的圖重做整個流程:刪除成功後的第一次請求,回應標頭顯示 cf-cache-status: MISS,也就是這一筆由源站親自供檔,結果仍然是完整的一張圖。到刪除後近半小時的最後幾次複測,連結依然有效。兩張分開刪除的測試圖,行為一致。
我無法證明它永遠不清除,也查不到後端是延遲清理還是只做軟刪除;能確定的是,在刪除成功之後的觀察期間內,任何持有連結的人都看得到圖。誤傳了帶個資的截圖,按刪除並不會讓連結失效,這件事該當成預設行為來看待。支援這個結論的還有一層結構性原因:圖片回應的邊緣快取標了 4 小時,就算源站真的即時清除,各地邊緣節點仍可能在期限內繼續供檔;而我的 MISS 測試顯示,連源站本身在刪除後都還拿得出完整檔案,快取只是第二層障礙。把刪除鍵理解成「從我的清單移除」,比理解成「銷毀這張圖」更貼近它的實際行為。
外嵌行為由一個不起眼的開關控制:Referer 標頭。
把圖片網址貼進瀏覽器網址列按 Enter,或用不送 Referer 的工具去抓,伺服器不給原圖,而是轉址到 xviewer.pages.dev,由那邊送出一張固定的佔位圖。我把活圖與已刪圖的網址都丟進去比對,拿到的是同一張 935×590 的 PNG:淺藍底、左上角一個 16 字樣的方框,圖上寫著只允許把圖片嵌入網頁、禁止使用直接連結下載,站方把防盜連的意圖印在圖上,連 403 都拚成了 Forbiden。也就是說,不帶 Referer 的請求不只拿不到原圖,連這張圖存不存在都看不出來。反過來,只要請求帶著任何一個 Referer,不管是來自 111666.best 自己、我測試用的幾個外部網域,還是搜尋引擎,都會直接拿到原圖位元組。整理成對照:
| 請求方式 | 拿到什麼 |
|---|---|
| 網址列直接開啟,不帶 Referer | 轉址後拿到固定佔位圖,看不到原圖 |
| 頁面內嵌,帶頁面的 Referer | 原圖 |
| 圖片設了 no-referrer 政策的內嵌 | 佔位圖,原圖顯示不出來 |
| curl 等命令列工具 | 依有無帶 Referer,兩種結果都有 |
對多數場景這樣設計是順的:論壇簽名檔、部落格插圖都是在頁面裡載入,瀏覽器會帶頁面的 Referer,圖看得到。但有三個角落案例要留意。把連結丟進通訊軟體直接點開,對方多半會看到佔位圖而非你的圖;網站若對圖片設了 no-referrer 政策,內嵌會變成一張藍色佔位圖;而搜尋引擎的圖片搜尋若以無 Referer 的方式抓檔,收錄到的也會是佔位圖。另外圖片回應帶 content-disposition: attachment,瀏覽器傾向下載而非直接顯示,這在帶 Referer 的場景影響不大,卻會讓「直接開啟後另存」的操作多一步。
前端程式碼裡有一個寫死的數字:4800000,也就是 4.8MB。檔案小於這個大小、又是它認可的格式時,原樣送出;超過,或格式不在放行名單上,瀏覽器會先用 canvas 把圖重壓一次,品質從 0.9 逐級往下試到 0.1,直到塞進 4.8MB 以內。
容易被忽略的細節在格式這半。程式裡列的允許格式有九種,多出來的 bmp、webp、avif、tif、tiff 都在清單上,但真正原樣放行的只有 gif、png、jpg、jpeg 四種,其餘格式一律在瀏覽器裡轉成 JPEG,SVG 則轉成 PNG。換句話說,走網頁上傳一張 webp 或 avif,不管檔案多小都會被轉檔;對畫質或透明背景有要求的圖,網頁這條路會靜默失真。
那 4.8MB 是伺服器的硬上限嗎?我把一張 6.24MB 的 PNG 直接以 API 上傳,不經過網頁,伺服器照單全收,存下的檔案 6,243,263 位元組,與原始檔逐位元組相同。轉檔與壓縮整個發生在瀏覽器裡,繞過網頁直接呼叫 API,這些政策就不存在。對一般使用者,網頁版的自動把關剛好夠用;對想原樣存放的人,知道這條線只存在於瀏覽器,是重要情報。
這個服務沒有帳號系統,刪除權全靠一個你自己掌握的字串。
官方 API 頁的說明直譯過來是:Auth-Token 由使用者自己填寫隨機字串,僅作為刪除圖片的憑據。實際行為是,第一次打開網站時前端會自動生成一個 32 字元的隨機字串,存進瀏覽器的 IndexedDB,之後每張上傳的圖都帶著它;刪除時把它放進標頭送出,符合就刪得掉,不符合伺服器給 404。
這個設計的兩面都要看清。好的一面:沒有註冊流程就沒有會員資料,上傳歷史只留在你自己的瀏覽器裡,站方也把這一點列為隱私特色,這部分屬實。代價也明確:換瀏覽器、換電腦、清除網站資料,你就永遠失去那些圖的刪除權;反過來說,任何人只要拿到你的 token 就能刪你的圖,它沒有任何身分綁定,純粹是共用秘密。閉源服務在伺服器端還記了什麼,無從查證。
幾個具體情境可以把代價講得更明白。在公司電腦傳了一批圖,離職前清了瀏覽器資料,那些圖的刪除權就同步消失;家人共用電腦,清快取的例行打掃也可能掃掉同一份紀錄;而 token 若被截圖或抄走,對方不必登入任何東西,帶著它送一個刪除請求就能處理掉你的圖。要用的話,token 值得自己換成夠長夠亂的版本,並且把那個瀏覽器的網站資料當成重要資產對待。
服務本身極簡,條款倒是寫了十節,大方向是常見的授權與免責,但其中有幾條很有存在感:禁止上傳含二維碼(QR Code)的圖片、禁止含代理服務資訊的圖片、禁止博彩與非法內容。禁二維碼在圖床界相當少見,搭配簡體介面與這套內容規範,不難看出它預設服務的對象與法規環境。
更值得注意的是兩個斷鏈。條款第四節請使用者閱讀隱私政策,第十節說有意見透過聯絡頁面反映,但整個網站只有 Home、API、About、Tos、Admin 五個入口,隱私政策與聯絡頁都不存在,直接猜網址也是 404。條款裡甚至出現帳戶封禁的字眼,而這服務根本沒有帳戶,看來是模板留下來的殘句。真遇上內容爭議或申訴需求,沒有任何對外管道。
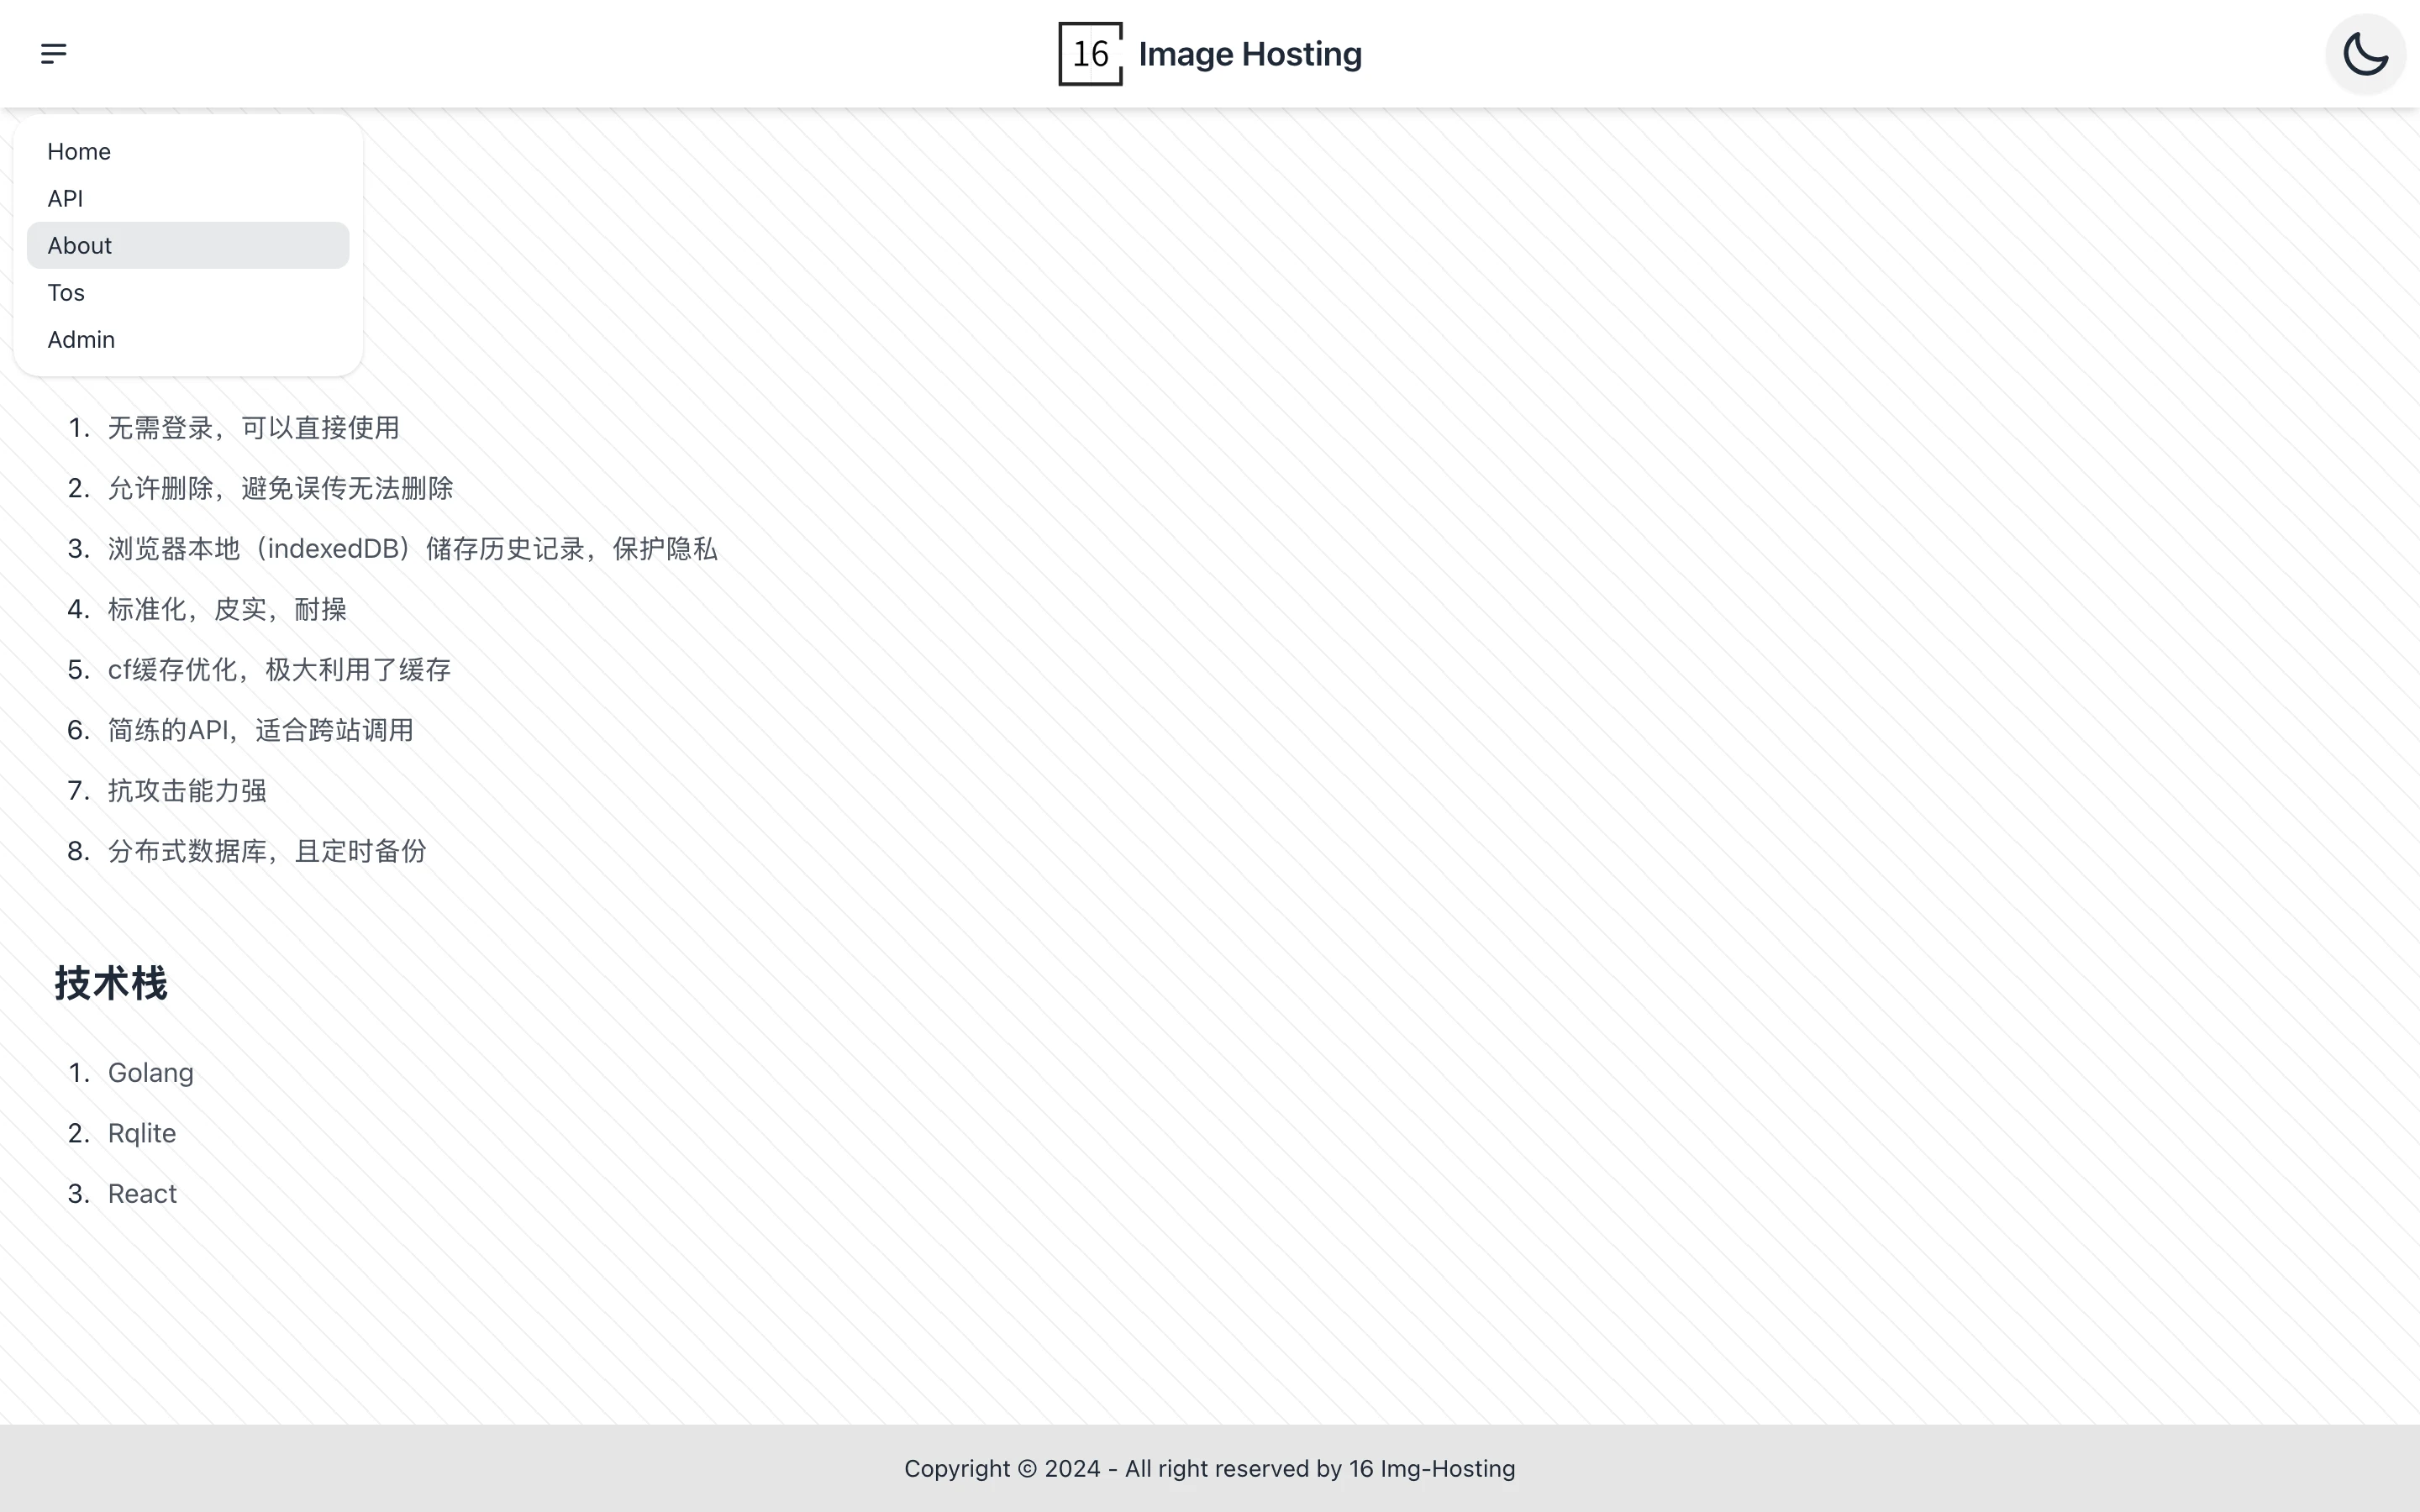
站方自述的特色列了八項,從免登入、可刪除、本機歷史,到 CF 快取最佳化、簡練 API、抗攻擊能力強、分布式資料庫定時備份;技術棧寫 Golang、Rqlite、React。本機歷史這項驗證屬實,其餘涉及後端架構的項目閉源無從檢驗,當成站方說法即可。整個站也找不到營運者身份,whois 查得到的是 2024 年 4 月 18 日於 NameSilo 註冊、Cloudflare 代管,僅此而已。
免費圖床的歷史教訓是突然死亡、外連全滅,16圖床目前沒有這個跡象。網域 2024 年 4 月註冊,一次繳到 2034 年 4 月;網頁存檔服務自 2024 年 5 月起有快照,收錄延續到 2026 年。以這個品類的標準看,兩年半的營運加上十年期的網域,是超出及格線的訊號;但匿名經營、條款寫明隨時可終止服務、沒有申訴管道,這些風險一項都沒少。
我的使用界線很直白。論壇簽名檔、部落格示意圖、討論串的臨時截圖,這種哪天壞掉也無妨的東西可以放,它的上傳體驗確實順;重要照片、含個資的內容、需要長期穩定的商業用途,不要放,除了服務存續風險,還有前面那段刪除行為的發現。順帶澄清一個常見的混淆:圖床拿來放外嵌用的小圖,不等於雲端相簿,把生活照往裡面堆,等於把私人內容放進一個人人可連的公開架子,只是門牌難猜而已,也沒有相簿的整理與備份概念。上傳前想先確認圖片裡帶了哪些拍攝資訊,可以搭配我們介紹過的線上 EXIF 檢視工具。若要的是長期可靠,與其賭單人維運的免費服務,可以看我們之前寫過的黑貓圖床與ZYCS-IMG 圖床,兩者取向不同;單純想把圖壓小一點,也有專門的線上壓圖工具可用。
收在整體判斷。16圖床把免帳號圖床做到了極簡的盡頭:三個端點、零註冊、乾淨頁面、上傳三秒拿連結,作為放臨時圖的池子,體驗在前段班。它的刪除鍵刪的是你本機清單裡的那筆紀錄,而不是別人還打得到的圖片,這一點把誤傳補救這道保險整個拆掉了,也是我實測後最想讓使用者先知道的事。記得這條邊界,它是個順手的好工具;忘了這條邊界,遲早會在某次誤傳後付出代價。
想自己動手的人,下載與刪除的指令:
curl https://i.111666.best/image/IMAGE-PATH
curl -X DELETE https://i.111666.best/image/IMAGE-PATH -H 'Auth-Token: YOUR-TOKEN'
兩個補充。API 的跨網域白名單只開給 111666.best 自己,想在其他網站的前端直接呼叫會被瀏覽器擋下,跨站調用實際指伺服器端腳本與圖片外嵌這兩種;選單裡的 Admin 項目要連點兩下才有反應,連過去是個單獨網域的管理入口,閘門直接給 403,一般使用者進不去。